
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-28995 — CVE-2024-28995のServ-U任意ファイル読み取り脆弱性に対するエクスプロイト。シングルおよびバッチURLスキャン、プロキシとスレッドオプションに対応。 | Kitploit
ツール/GitHubGitHub/ggfzx/cve-2024-28995
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubggfzx/cve-2024-28995

CVE-2024-28995

CVE-2024-28995のServ-U任意ファイル読み取り脆弱性に対するエクスプロイト。シングルおよびバッチURLスキャン、プロキシとスレッドオプションに対応。

リポジトリを見る
212年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2024-28995

免責事項

本ツールは個人のセキュリティ研究学習のみを目的としています。本ツールの拡散または使用によって生じた直接的または間接的な結果や損害は、すべて利用者自身が負うものとし、ツール作成者は一切の責任を負いません。


version = 15.4


NAME: Serv-U - 任意ファイル読み取り

USAGE: [global options] command [command options] [arguments...]

COMMANDS: help, h Shows a list of commands or help for one command

GLOBAL OPTIONS: --target_url url, -u url 単一ターゲットのURLを読み取る

--target_file File, -f File ファイルからURLを一括読み取り

--output File, -o File スキャン結果をファイルに出力 (default: "success.txt")

--proxy url, -p url プロキシのURLアドレス

--thread 数, -t 数 一括スキャン時のスレッド数 (default: 20)
--help, -h show help

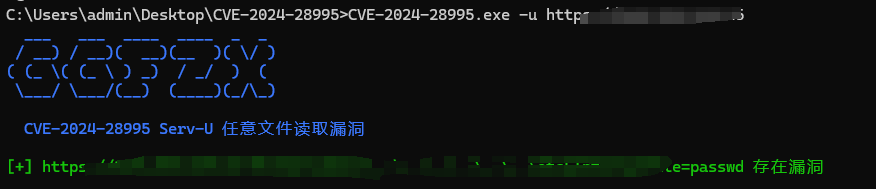
スクリーンショット

image

ツールをダウンロード