 gabrielsoltz/metahub
AWS向けの自動化されたセキュリティ検出事項のエンリッチメントおよび影響評価ツール。リソースコンテキスト、関連付け、タグを用いて脆弱性データを強化し、優先順位付けされた修復のためのコンテキストに基づいた影響スコアを計算します。

MetaHub は、脆弱性管理のためのコンテキストに基づいたセキュリティ検出事項の充実化と影響評価を自動化するツールです。AWS Security Hub や ASFF 互換のセキュリティスキャナーと一緒に使用できます。意味のない重大度に頼るのはやめて、あなたのコンテキストに基づいた影響スコアの定義に切り替えましょう。
MetaHub は、影響コンテキストに基づいた脆弱性管理のためのオープンソースセキュリティツールです。あなたの環境とニーズ、すなわちコンテキストに基づいてセキュリティ検出事項をコンテキスト化するプロセスを自動化し、所有者を特定し、それに基づいて影響スコアを計算します。このスコアは、優先順位付け(どこから始めるべきか?)や、修復、アラート、チケットなどの自動化を定義するために使用できます。このツールはAWS環境向けで、AWS Security Hub または ASFF 互換のスキャナー(Prowler など)と一緒に使用できます。
ℹ️ 新しい Powerpipe を使用した MetaHub ダッシュボード を試して拡張しましょう!
MetaHub は、影響を受けるアカウント内の影響を受けるリソースに接続することで、あなたのコンテキストを記述します。AWS アカウントと組織、影響を受けるリソースのタグ、関連する CloudTrail イベント、影響を受けるリソースの設定、そしてそれらの関連付けすべてに関する情報を記述できます。EC2 インスタンスに影響するセキュリティ検出事項をコンテキスト化している場合、MetaHub はそのインスタンス自体だけでなく、その IAM ロールにも接続します。そこから、それらのロールに関連付けられた IAM ポリシーにも接続します。また、セキュリティグループとそのすべてのルール、インスタンスが実行されている VPC とサブネット、ボリューム、Auto Scaling グループなどにも接続します。フィルター を適用して、同じプロパティを持つ他のリソースを自動的に検出し、詳細な調査を行うことができます。
コンテキストからすべての情報を取得した後、MetaHub はすべてのリソースの影響条件を評価します:露出、アクセス、暗号化、ステータス、環境、アプリケーション、所有者。これらの計算に基づき、リソースに影響するセキュリティ検出事項 の情報とすべてをまとめて、MetaHub は各検出事項と影響を受けるリソースに対してスコアを生成します。
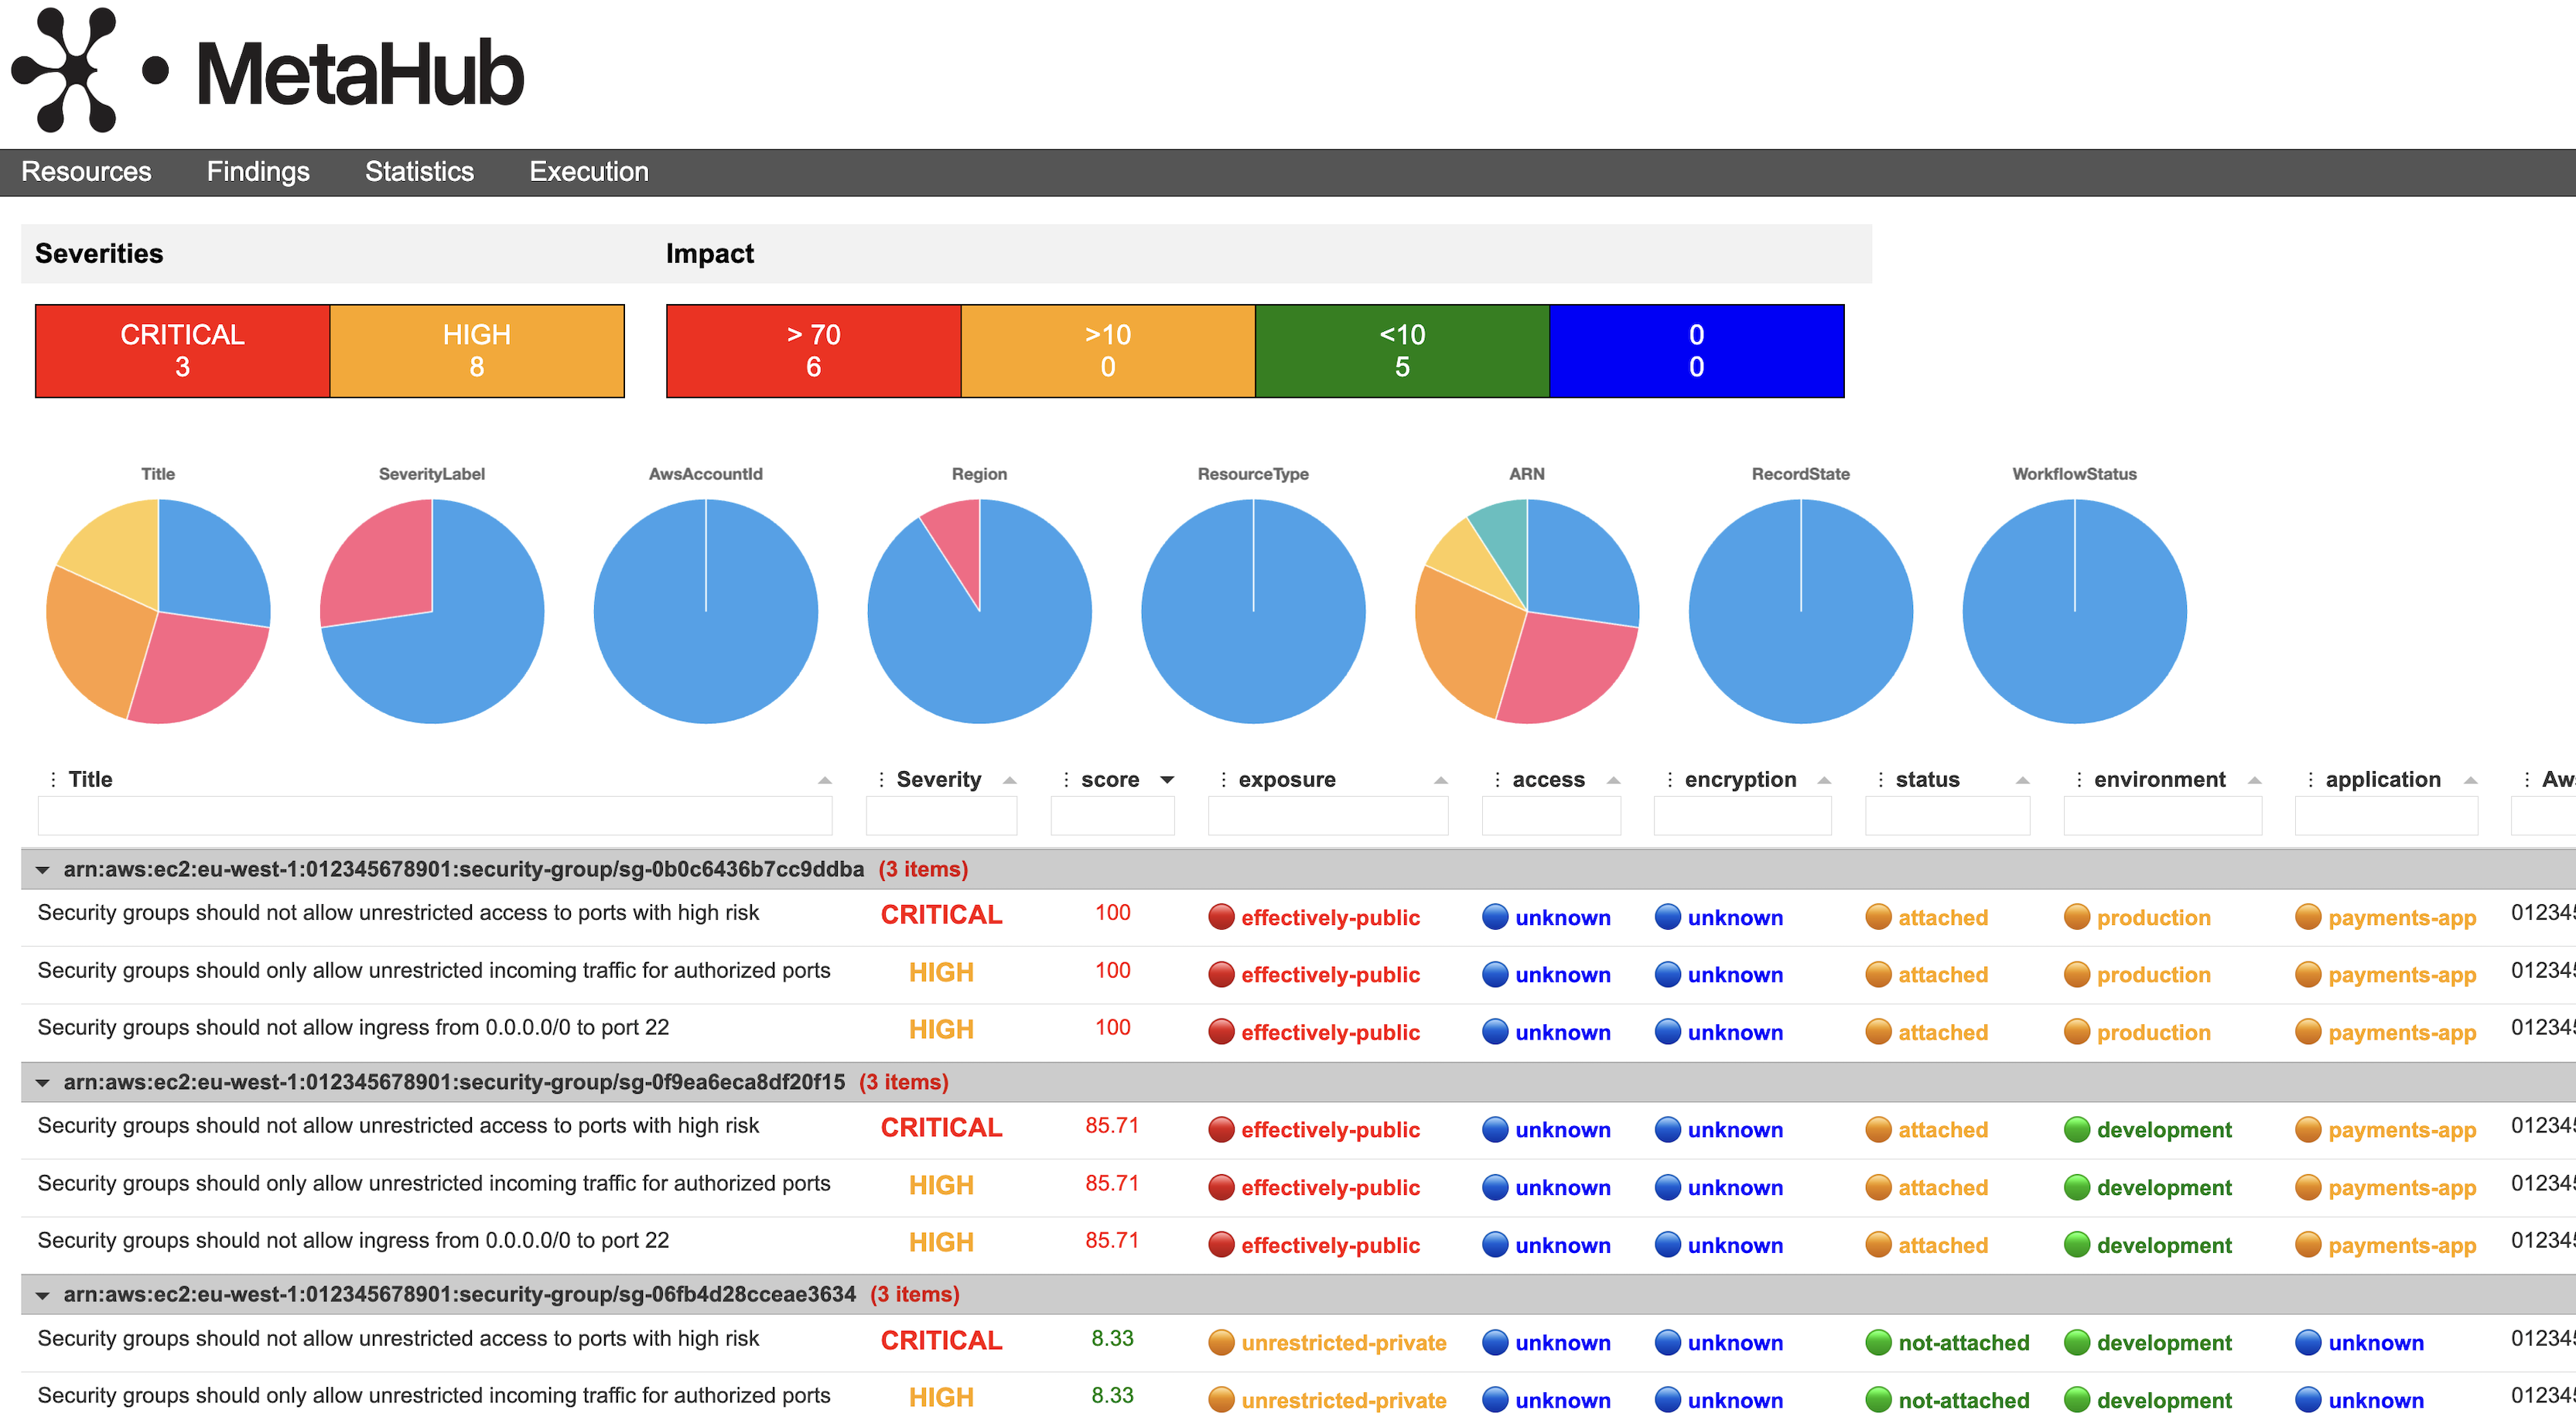
MetaHub によって生成された次のダッシュボードをご確認ください。影響を受けるリソース、それらに影響するすべてのセキュリティ検出事項のグループ化、各検出事項の元の重大度が表示されています。その後に、スコアと、そのスコアを生成するためにMetaHub が評価したすべての基準が表示されています。この情報はすべてフィルタリング、並べ替え、グループ化、ダウンロード、カスタマイズが可能です。
以下は EC2 インスタンスの JSON 出力 です。MetaHub がすべてのコンテキスト情報を associations、config、tags、account、cloudtrail の下にまとめて整理し、最後に impact キーにスコアと、そのスコアを生成するために評価されたすべての基準が含まれている様子をご確認ください。
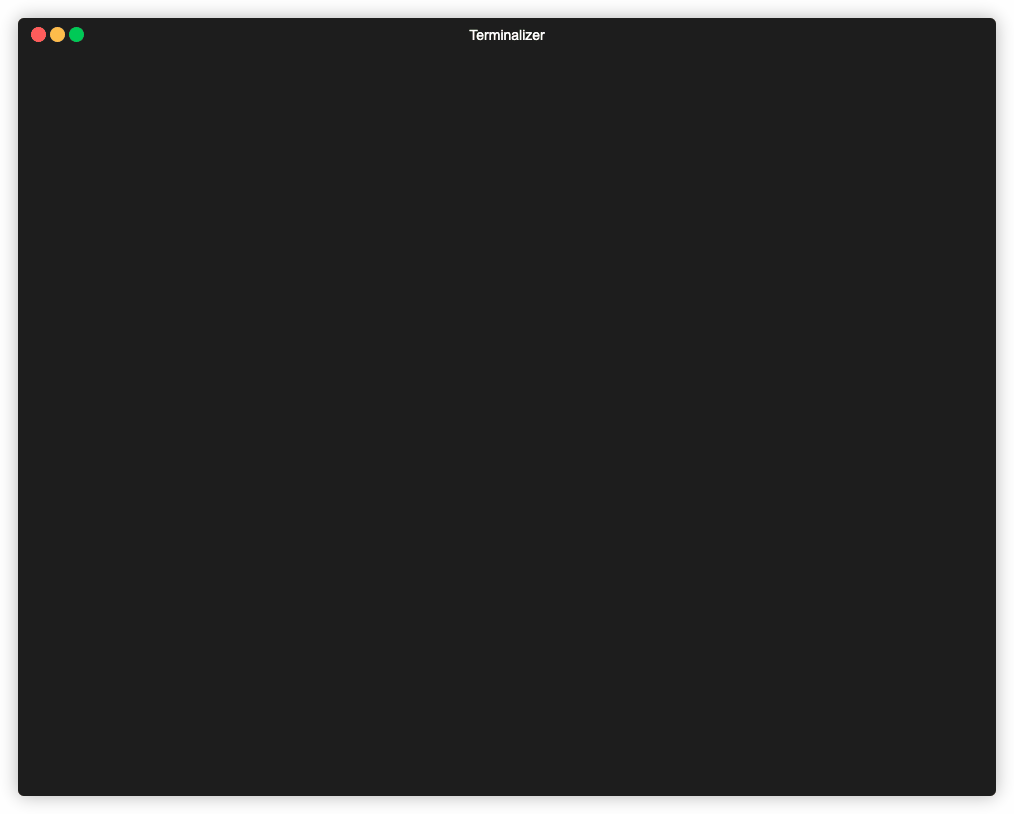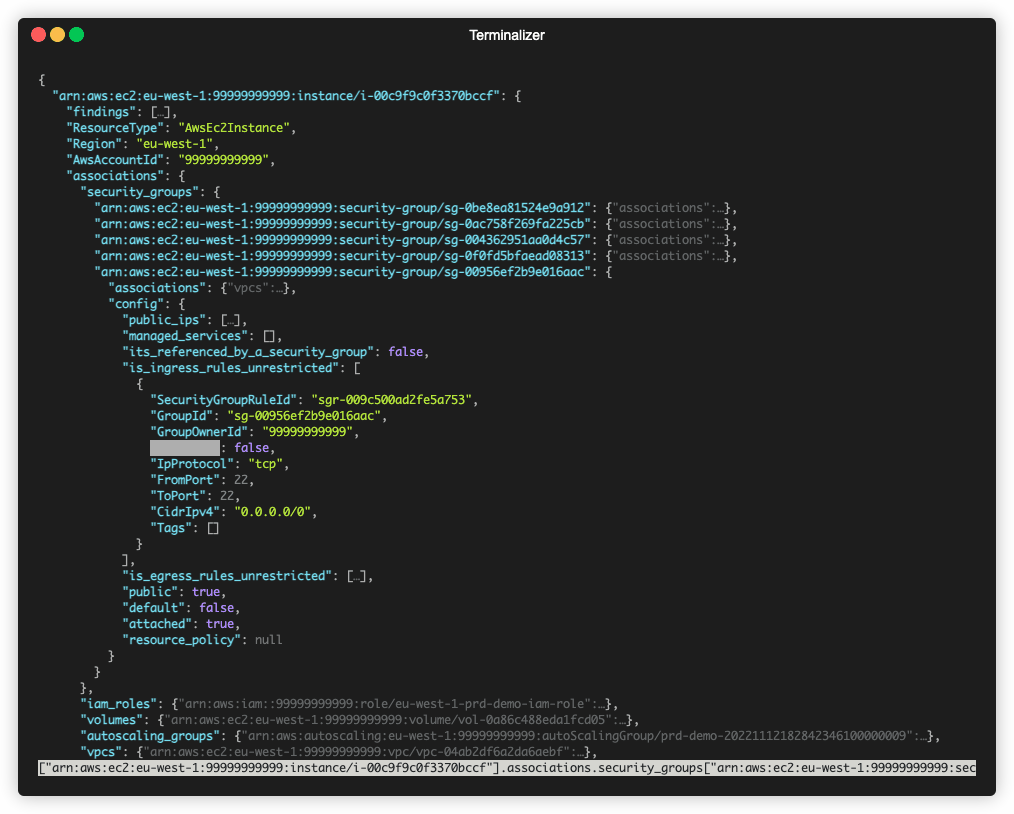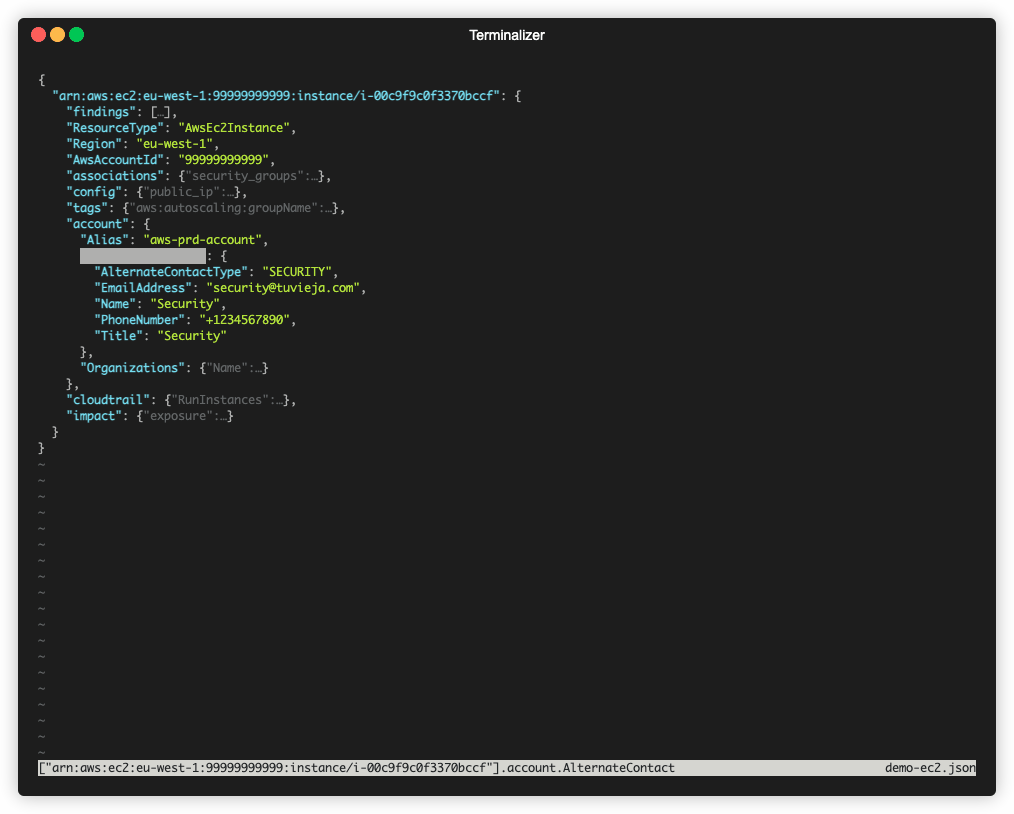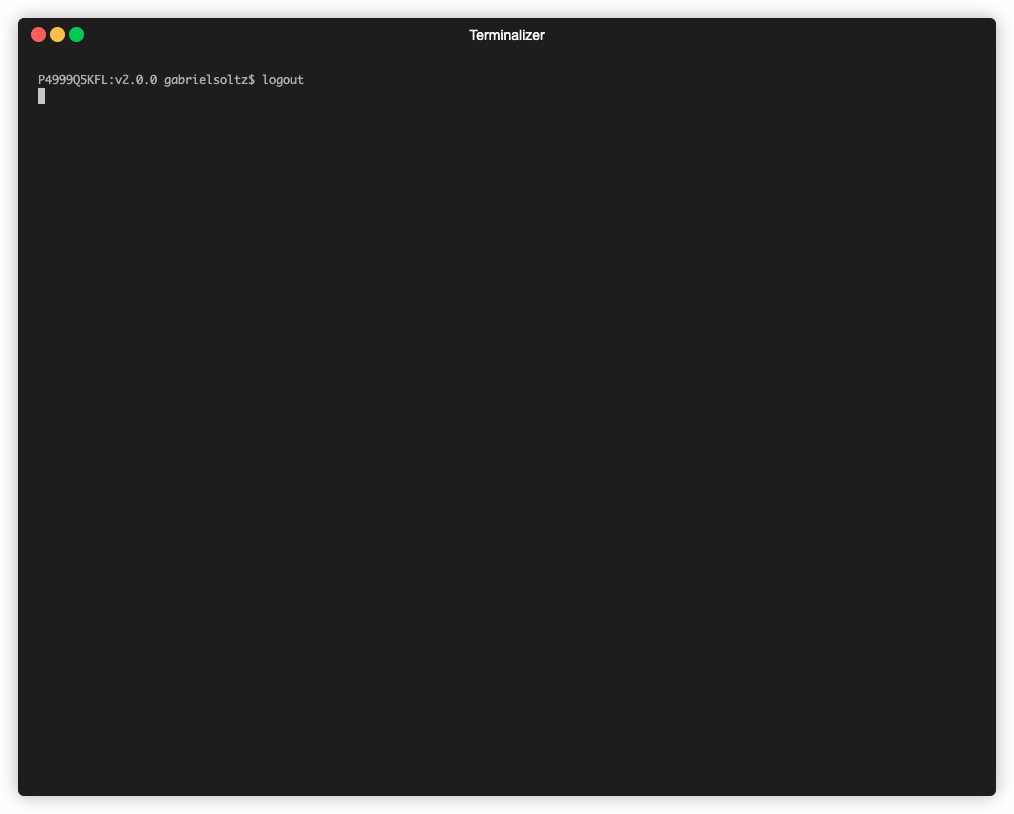
MetaHub は、調査、抑制、更新、他のツールとの統合のために、セキュリティ検出事項を一覧表示、管理、出力するためのさまざまな方法を提供します。これは CLI ツールとして、または AWS Lambda 関数 などの自動化ワークフロー内で使用するように設計されています。さまざまな出力をサポートしており、一部はプログラム用 JSON ですが、強力な html、xlsx、csv も含まれており、これらはカスタマイズ可能です。
AWS Security Hub を使用している場合、MetaHub はシームレスに統合され、その機能を拡張します。Security Hub カスタムアクションとして使用したり、AWS Security Hub フィルターをサポートしたり、検出事項のワークフローステータスを管理したり、AWS Security Hub で直接検出事項を充実化することも可能です。
MetaHub は AWS で使用するように設計されており、マルチアカウント構成をサポートしています。AWS Security Hub の master アカウントと child/service アカウントにロールを引き受けることで、任意の環境からツールを実行できます。これにより、AWS Security Hub のマルチアカウント実装を使用して複数のアカウントから集約されたデータを取得すると同時に、影響を受けるリソースが実行されているアカウントからデータを取得して、それらの検出事項を充実化することもできます。詳細については Security Hub の設定 を参照してください。
デフォルトのフィルターで AWS Security Hub からセキュリティ検出事項を読み取り、デフォルトのコンテキストオプションを実行します。```bash ./metahub
AWS Security Hubから特定の(Idでフィルタリングされた)セキュリティ検出結果を読み取り、デフォルトのコンテキストオプションを実行します:```bash
./metahub --sh-filters Id=arn:aws:securityhub:us-east-1:123456789012:security-control/CloudFront.1/finding/8bd4d049-dcbc-445b-a5d1-595d8274b4c1
AWS Security Hubから、リソースに影響を与え、かつACTIVEであるすべてのセキュリティ検出結果を読み取り(ResourceIdとRecordStateでフィルタリング)、デフォルトのコンテキストオプションを実行します:```bash ./metahub --sh-filters RecordState=ACTIVE ResourceId=arn:aws:ec2:eu-west-1:123456789012:subnet/subnet-0b7d243ff90ebc03e
AwsAccountIdとRecordStateでフィルタリングされた、タグ`Environment`が値`stg`であるリソースに対して、AWSアカウントに影響を与えるACTIVEなセキュリティ検出結果をすべて読み取り、コンテキストオプション`config`と`tags`を実行します:```bash
./metahub --sh-filters RecordState=ACTIVE AwsAccountId=123456789012 --mh-filters-tags Environment=stg --context config tags
Prowlerからセキュリティ結果を入力ファイルとして読み取り、デフォルトのコンテキストオプションを実行します:```bash python3 prowler.py aws -M json-asff -q ./metahub --inputs file-asff --input-asff /path/to/prowler-findings.json.asff
Powerpipeからのセキュリティ検出結果を入力ファイルとして読み取り、デフォルトのコンテキストオプションを実行します:```bash
powerpipe benchmark run aws_compliance.benchmark.all_controls --export asff
./metahub --inputs file-asff --input-asff /path/to/powerpipe-findings.json.asff
Trivy からセキュリティ所見を入力ファイルとして読み取り、デフォルトのコンテキストオプションを実行します。```bash export AWS_REGION=us-west-1 export AWS_ACCOUNT_ID=012345678901 trivy image --format template --template "@contrib/asff.tpl" -o trivy-findings.json.asff public.ecr.aws/n2p8q5p4/metahub:stable ./metahub --inputs file-asff --input-asff /path/to/trivy-findings.json.asff
# Context

**MetaHub**において、**コンテキスト**とは、影響を受けるリソースに関する情報(**設定**、**関連付け**、**ログ**、**タグ**、**アカウント**など)を指します。

MetaHubは影響を受けるリソースだけでなく、関連付けられたリソースやアタッチされたリソースも分析します。例えば、セキュリティグループにセキュリティ検出結果がある場合、**MetaHub**はそのセキュリティグループと、それを使用しているEC2インスタンスなど、関連するすべてのものを分析します。関連付けられたリソースごとに、**MetaHub**はそのコンテキストを取得します。セキュリティグループがEC2インスタンスにアタッチされている場合、**MetaHub**はインスタンスとそのすべての関連付け(IAMロールやポリシーなど)を分析します。単一のセキュリティグループのセキュリティ検出結果から、**MetaHub**はセキュリティグループ、EC2インスタンス、IAMロール、IAMポリシーのコンテキストを取得します。これは、セキュリティ検出結果の影響を理解するために重要です。

**コンテキスト**モジュールには5つの主要な部分があります:[**config**](#config)([**associations**](#associations)を含む)、[**tags**](#tags)、[**cloudtrail**](#cloudtrail)、[**account**](#account)です。デフォルトでは**config**、**tags**、**account**のみが有効ですが、`--context`オプションを使用してこの動作を変更できます(例:すべてのコンテキストキーを有効にするには`--context config tags cloudtrail account`、configとassociationsキーのみを有効にするには`--context config`を使用)。

## Config

`config`キーの下には、影響を受けるリソースの重要な設定があります。例えば、影響を受けるリソースがS3バケットの場合、バケットポリシー、ACL、暗号化設定などに関する情報が含まれます。影響を受けるリソースがEC2インスタンスの場合、キー、パブリックおよびプライベートIP、メタデータなどに関する情報が含まれます。**MetaHub**が取得する設定情報はリソースタイプごとに定義されています。さらに設定情報を追加したい場合は、[contributing](#contributing)を参照してください。

`--mh-filters-config <key> {True/False}`オプションを使用して、config出力に基づいて検出結果をフィルタリングできます([config filters](#config-filters)を参照)。
