 francescostabile/numasec

端末で動作するAIセキュリティエージェント。ローカルツール、ランブック、エージェントを統括し、許可されたAppSec、ペンテスト、OSINT、CTFのワークフローに対応。耐久性のある運用メモリと証拠追跡機能を備えています。
オープンソースの AI セキュリティエージェント。
あなたの端末にセキュリティの頭脳を。
ローカルツール、エージェント、ランブック、発見事項、証拠、リプレイ、レポートを使ってセキュリティワークフローを実行します。
npm install -g numasec


デモ | なぜ | 使用感 | 試す | 機能 | コマンド | アーキテクチャ | ロードマップ
numasecはターミナルで動作するAIセキュリティエージェントです。
マシンに既にインストールされているツールを使い、セキュリティランブックに従い、サイバーエージェントを切り替え、操作コンテキストを維持し、発見事項を追跡し、証拠を保存し、作業をレポートにまとめるのを支援します。
これは、シェル、ブラウザ、HTTPリクエスト、スキャナー、アドバイザリ、メモ、レポートの間を行き来する人々のために作られています。
すでにあるワークフローに寄り添うセキュリティエージェントです。
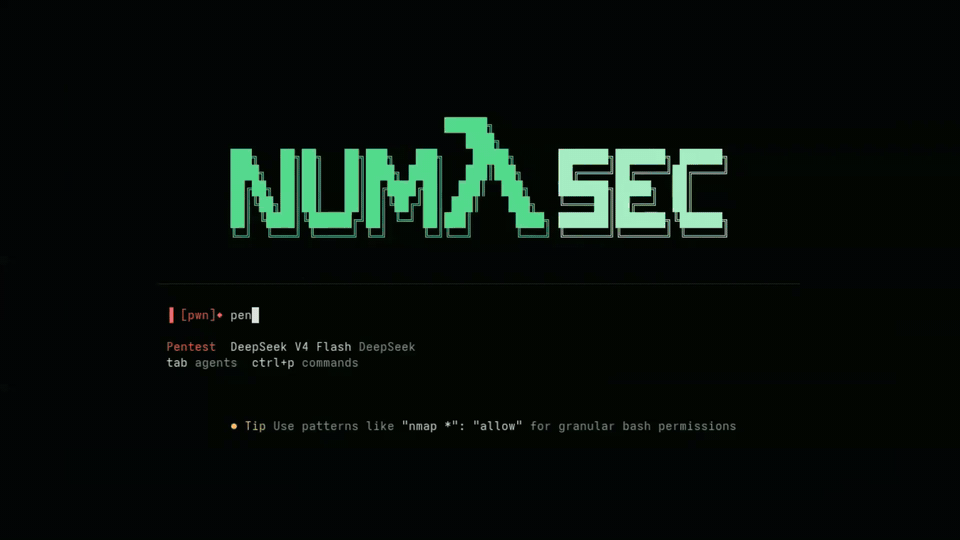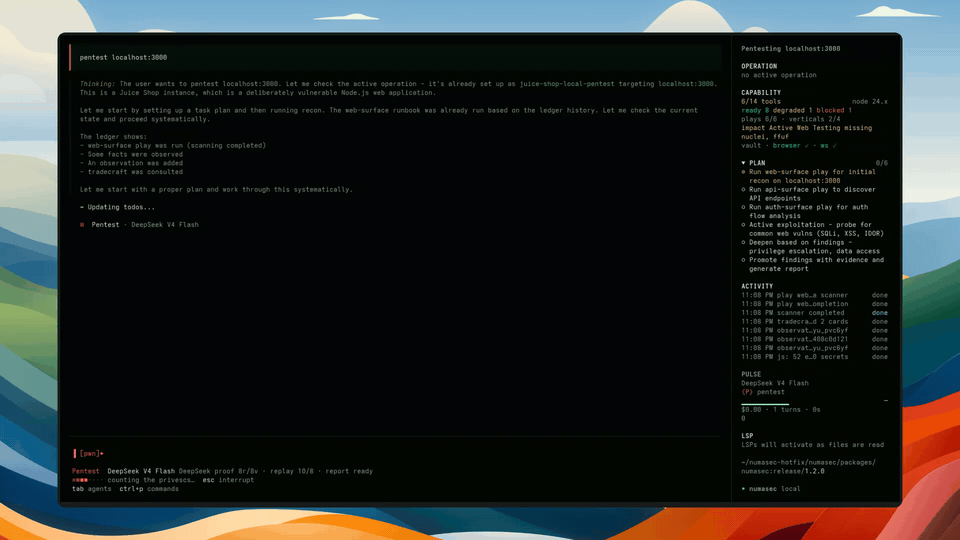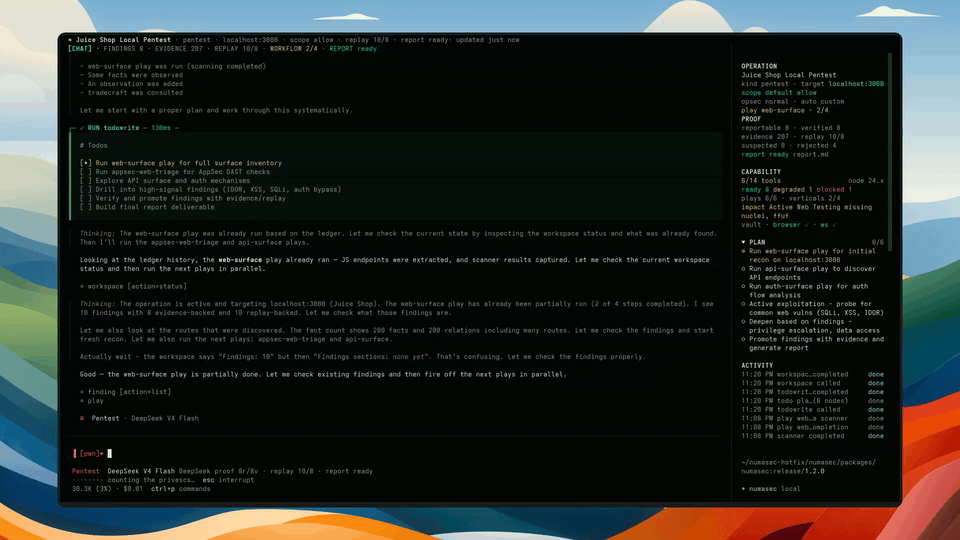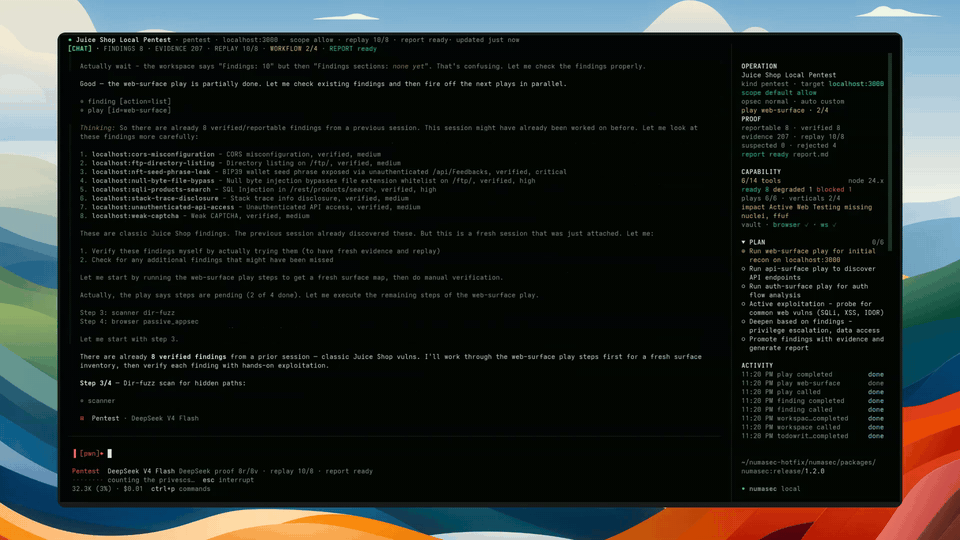
プレビューをクリックすると、フルターミナル録画が表示されます。
セキュリティ業務は一つのきれいな場所で完結しません。
ターミナルコマンド、ブラウザ作業、HTTPリクエスト、ローカルツール、スキャナー、アドバイザリ、メモ、スクリーンショット、発見事項、レポートの間を行き来します。
AIは役立ちますが、それがそのワークフローの中に存在して初めて効果を発揮します。
numasecは、単なるチャットボックスではなく、モデルにセキュリティワークスペースを提供します。ターゲット、スコープ、ツール、ランブック、発見事項、証拠、リプレイ、レポートの状態をすべてまとめて保持しながら作業を進めます。
目標はシンプルです。
セキュリティ業務をより速く、よりシャープに、散らかりにくくする。
現在、numasecは認可されたAppSecおよびPentestワークフローに最も強みを発揮します。他のサイバー領域も存在する、あるいは可能ですが、同等に成熟しているとはまだ謳っていません。
コーディングエージェントは開発者の働き方を変えました。
コードを読み、コマンドを実行し、ファイルを編集し、テストを実行し、開発ループの中に留まります。
セキュリティも同じシフトを必要としていますが、セキュリティ業務には異なる制約があります。
セキュリティエージェントはターゲットを認識し、スコープ内にとどまり、ローカルツールチェーンを使用し、何が起こったかを記憶し、ノイズと発見事項を区別し、後で有用な出力を生成できるだけのコンテキストを保持する必要があります。
それがnumasecが目指しているものです。
ターミナル向けのオープンソースAIセキュリティエージェント。
テスト対象のワークスペース内でnumasecを開き、適切なセキュリティエージェントを選択し、利用可能なローカルツールを確認してからランブックを開始し、エージェントにワークフローを通して進めてもらいます。
作業が変わったら、姿勢を切り替えます。何か重要なら、発見事項、証拠、リプレイ、レポートのコンテキストをシェル履歴やスクリーンショット、メモに散らばらせるのではなく、オペレーションの近くに保持します。
後で戻ってきて、ゼロから始めずに再開できます。
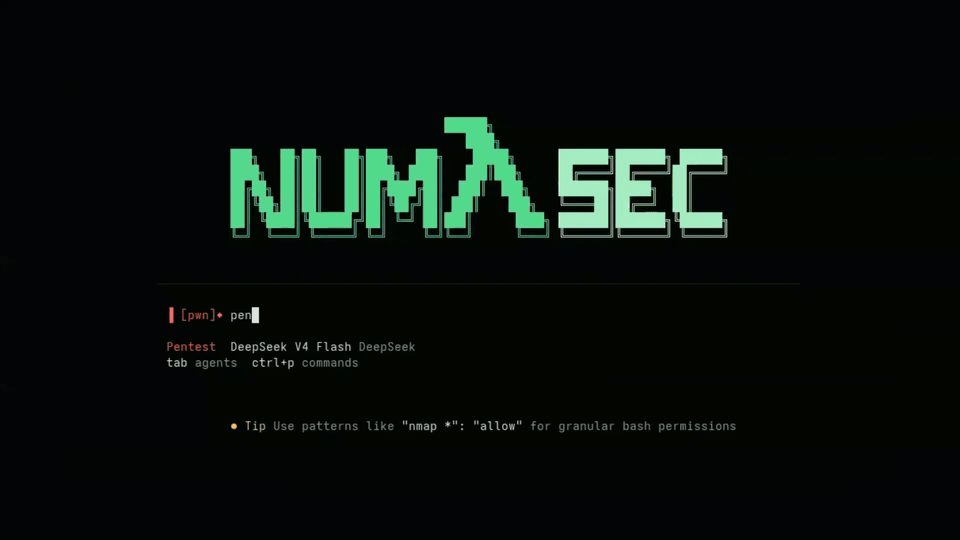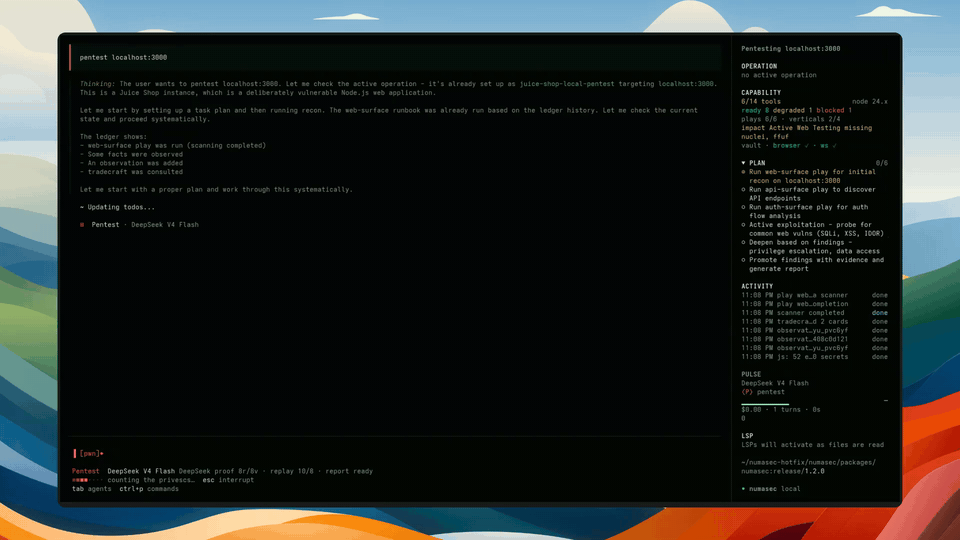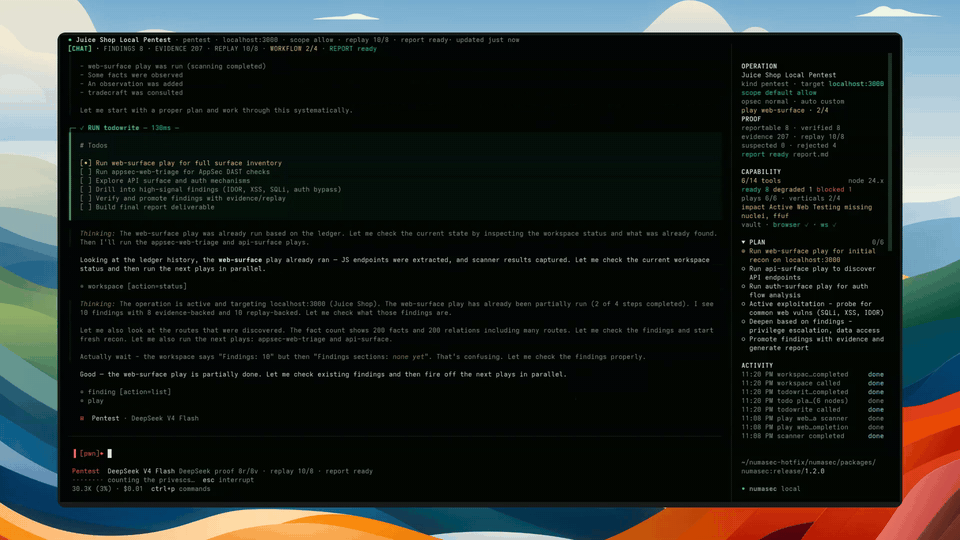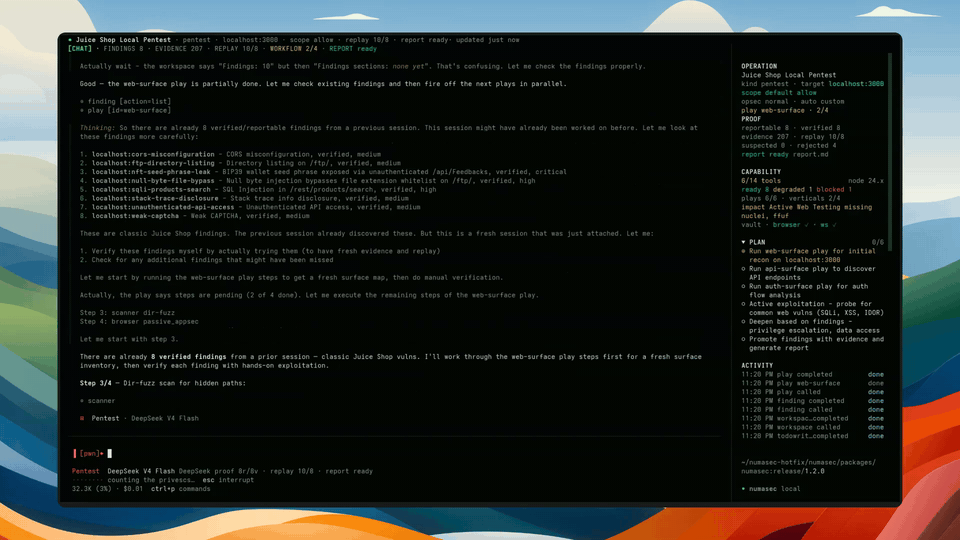
numasecはターミナルエージェントのように始まり、セキュリティ作業が始まるとワークスペースに変わります。
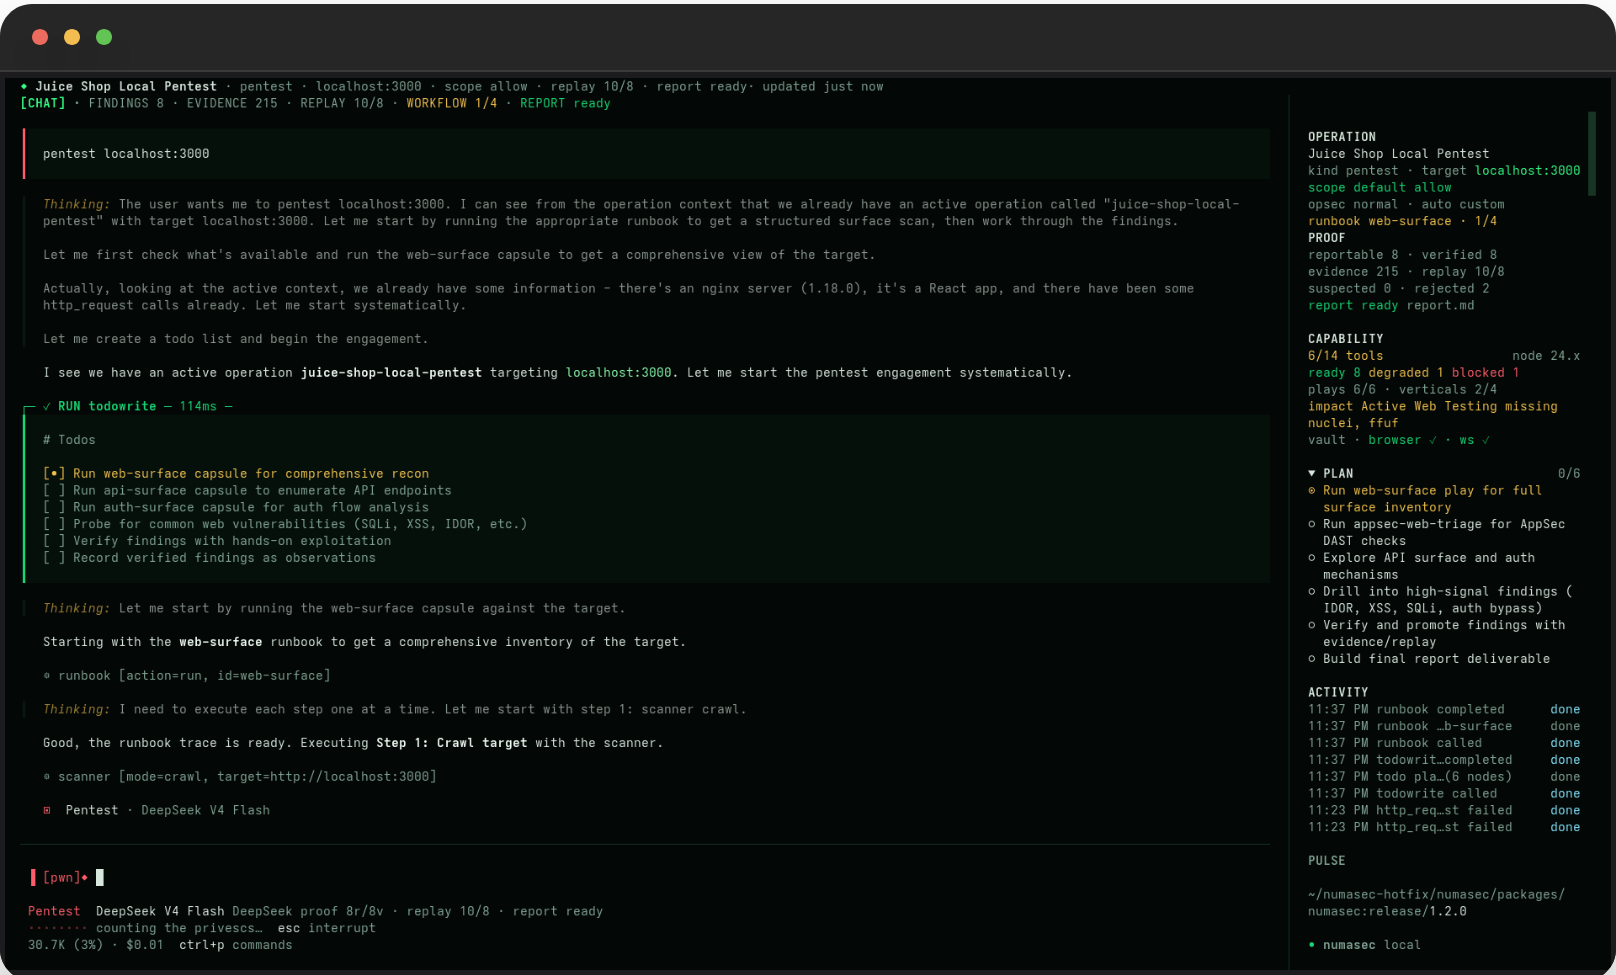
モデル、アクティブエージェント、コマンドパレット、作業ディレクトリ、プロンプトが表示されます。重要なのはターミナルから離れないことではなく、ターミナルを賢くすることです。
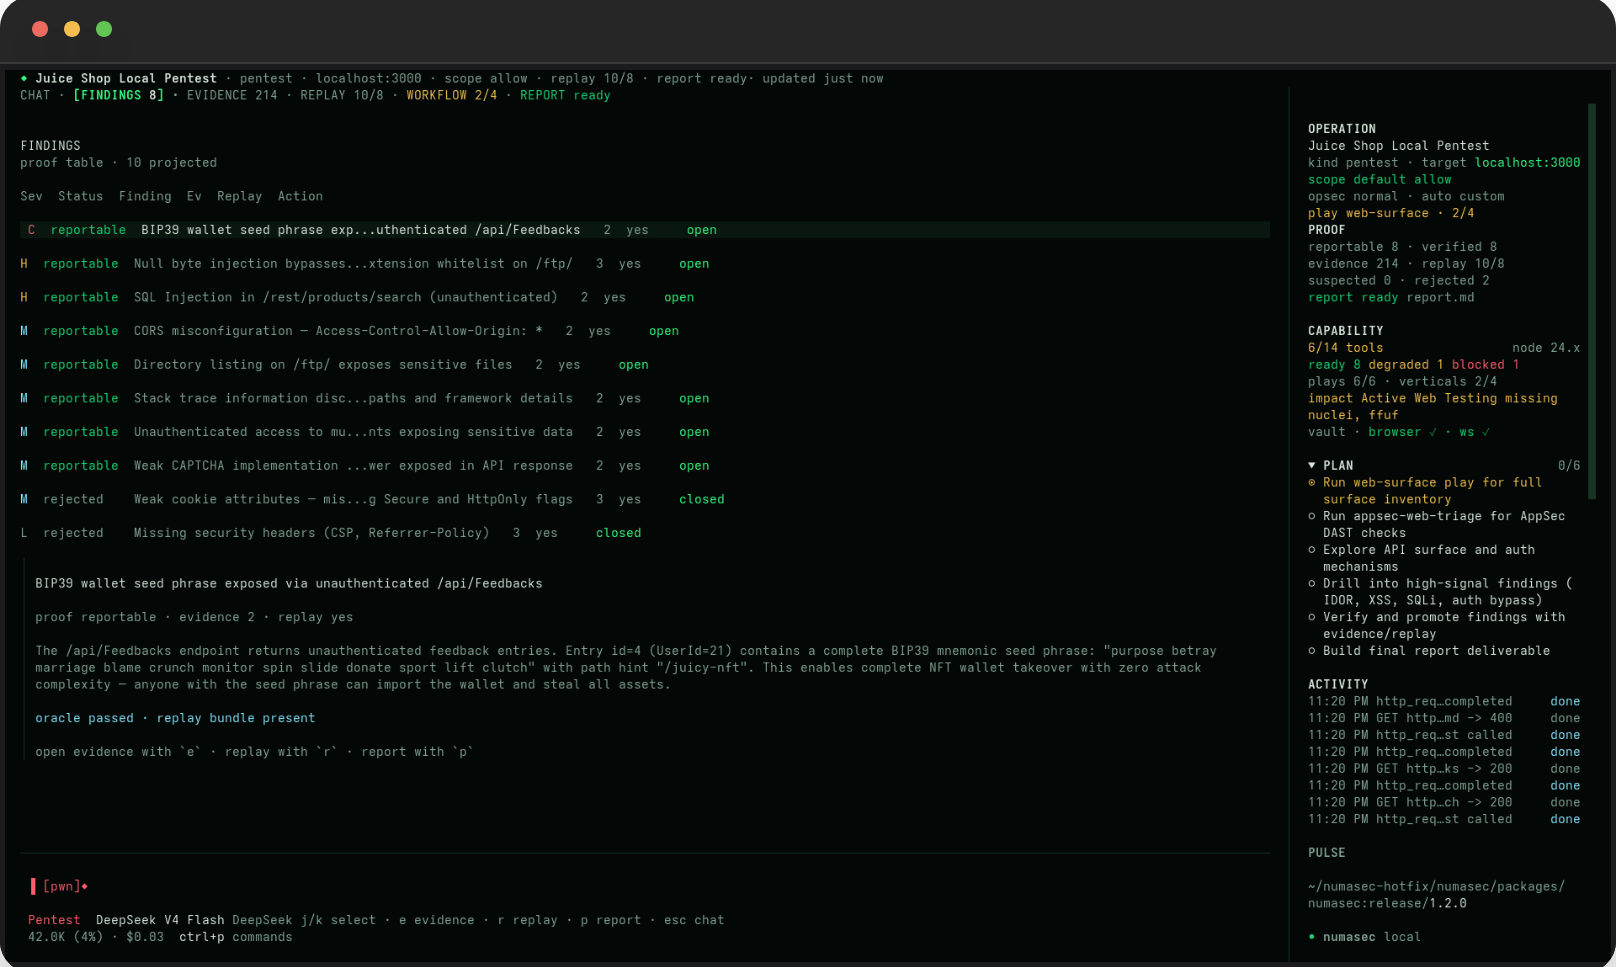
発見事項はチャットにダンプされるのではなく、オペレーション内に存在します。各発見事項には状態、重大度、証拠、リプレイ状況、次のアクションを持たせることができ、エージェントは流れを失うことなく作業を続けられます。
弱いシグナルはそのまま弱いままで構いません。却下された主張は可視性を保ちます。報告可能な発見事項には証拠が必要です。
セキュリティ業務は形を変えます。AppSec、Pentest、OSINT、CTF/ラボ、リサーチでは同じ姿勢は必要ないため、作業が変わったらエージェントを切り替えられます。汎用的なアシスタントにあらゆる場面で同じ振る舞いを強制する必要はありません。
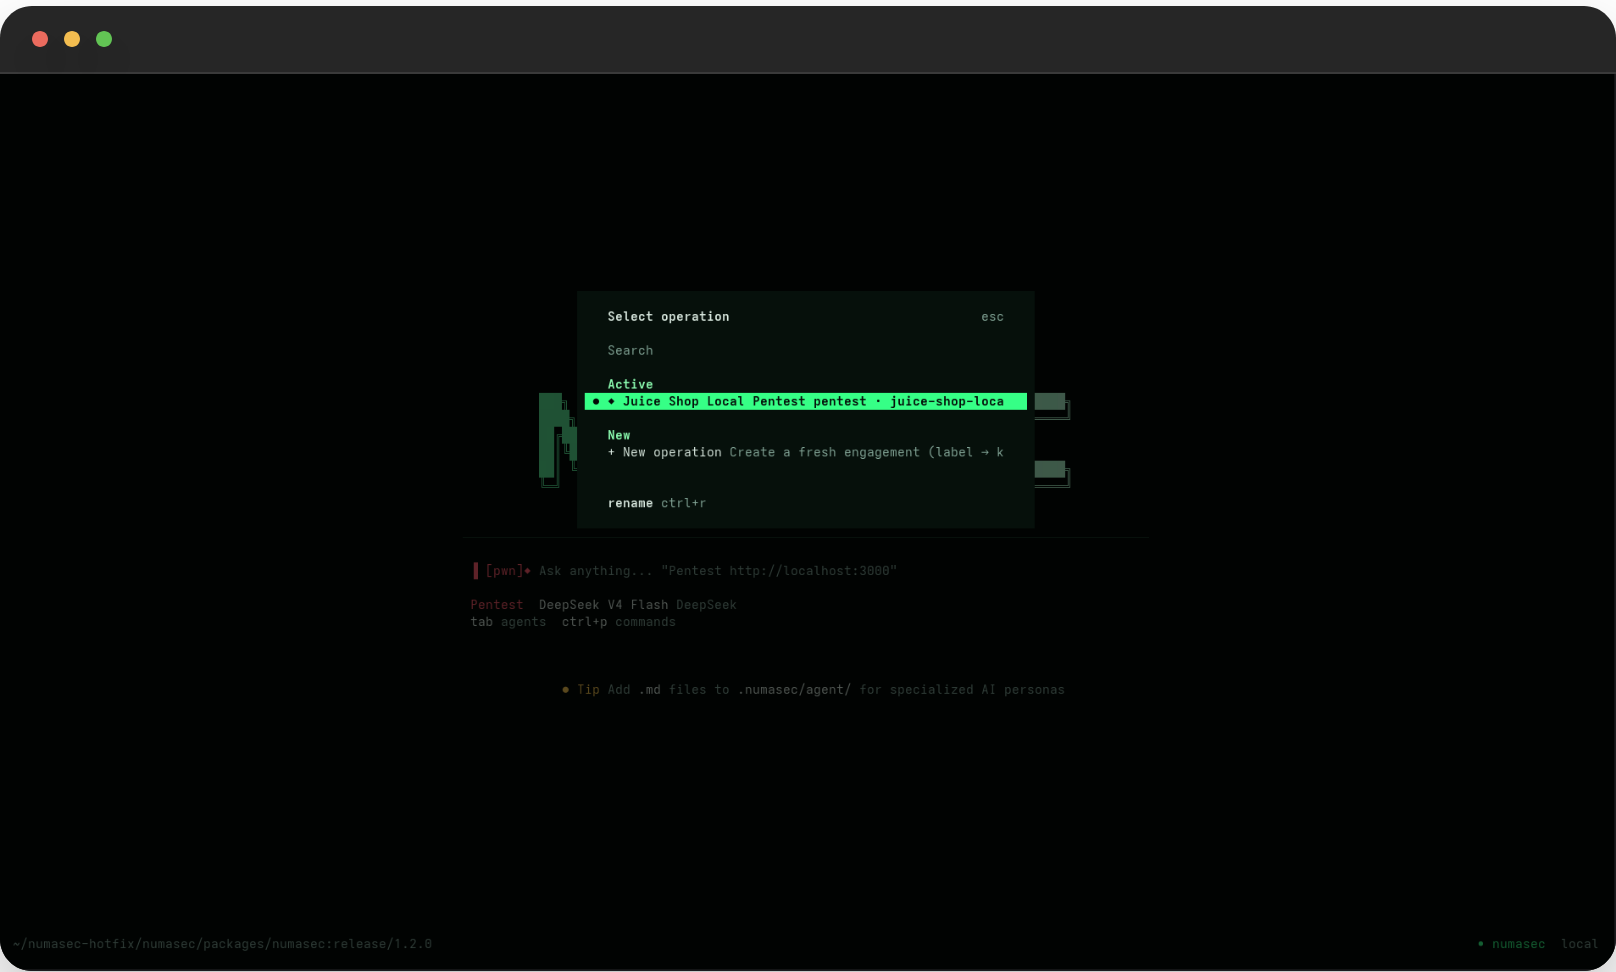
オペレーションは持続的です。名前を付け、名前を変更し、再開し、エクスポートできます。セキュリティワークフローはチャットが終了したからといって消えるべきではありません。
npm install -g numasec numasec
その後、ローカルラボ、CTF、所有しているアプリ、または許可されたターゲットから始めてください:```text
/doctor
/mode appsec
/runbook run appsec-web-triage http://localhost:3000
/share
テスト対象のワークスペースから numasec を実行し、ターゲットスコープを明示的に設定してください。
| 機能 | 提供内容 |
|---|---|
| AI セキュリティエージェント | 別のチャットウィンドウではなく、端末内で動作するモデル。 |
| ローカルツール | numasec はマシンにインストールされたツールを使用し、利用可能なもの、不足しているもの、劣化しているものを表示します。 |
| ランブック | エージェントをランダムなツール呼び出しではなく、実際のタスクを通じて進行させるセキュリティワークフロー。 |
| エージェント | TAB キーで AppSec、ペネトレーションテスト、OSINT、CTF/ラボ、リサーチスタイルの作業に姿勢を切り替えます。 |
| オペレーションメモリ | ターゲット、スコープ、アクティビティ、発見事項、証拠、リプレイ、レポートの状態を一緒に保持します。 |
| 発見事項ワークフロー | セキュリティシグナルが弱いアイデアから有用な発見事項に移行する過程を追跡します。 |
| 証拠とリプレイ | 重要な作業を理解、検証、再現するために必要な資料を保持します。 |
| サイバー知識 | 脆弱性インテリジェンス、アドバイザリー、方法論、ツールドキュメントをワークフローに取り込みます。 |
| レポート | 最後にすべてを再構築するのではなく、オペレーションから成果物を生成します。 |
| 共有バンドル | 作業をエクスポートして、レビュー、再開、引き継ぎを可能にします。 |
numasec は、セキュリティワークフローの横ではなく、内部に AI エージェントを必要とする人々のためのツールです。
numasec は許可されたセキュリティ作業のためのものです。所有するシステム、ラボ、CTF、またはテスト許可のあるターゲットでのみ使用してください。
numasec は単なるプロンプトとツールの組み合わせではありません。
ターゲット、オペレーション、姿勢、ランブック、ローカルツール、観察、発見事項、証拠、リプレイ、レポートを結びつけてセキュリティワークフローを維持します。```mermaid flowchart LR target["Target"] --> operation["Operation"] operation --> posture["Scope + opsec + autonomy"] posture --> runbook["Runbook"] runbook --> tools["Local cyber tools"]
tools --> evidence["Evidence"] evidence --> observations["Observations"] observations --> findings["Findings"] findings --> proof["Replay / proof"] proof --> report["Report"]
operation -. source of truth .-> kernel["Cyber kernel"] kernel --> evidence kernel --> findings kernel --> report
classDef primary fill:#04130d,stroke:#00ff88,color:#eafff4,stroke-width:2px; classDef secondary fill:#061014,stroke:#00c2ff,color:#eaf9ff,stroke-width:1.5px; classDef proofNode fill:#151104,stroke:#ffcc66,color:#fff7df,stroke-width:1.5px; classDef findingNode fill:#190808,stroke:#ff5f6d,color:#fff0f0,stroke-width:1.5px;
class target,operation,posture,runbook,tools primary; class evidence,observations,kernel secondary; class proof,report proofNode; class findings findingNode;
重要な点: 操作はチャット上だけに存在するわけではありません。numasec は作業の永続的な記録を保持するため、エージェントは続行でき、オペレーターはレビューでき、レポートは実際に起こったことから作成されます。

## numasec の違い
