
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
cve-2025-55182 — CVE-2025-55182 の POC | Kitploit
ツール/GitHubGitHub/fomovet/cve-2025-55182
脆弱性分析エクスプロイトウェブアプリケーション悪用CTF学習と教育リモートアクセスツールペイロード開発ラボと実践
GitHubfomovet/cve-2025-55182

cve-2025-55182

CVE-2025-55182 の POC

リポジトリを見る
123ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

🛡️ React2Shell CTF 🚀

Security React Education

WebSite CTF

React2Shell-CTF へようこそ。これは React2Shell(CVE-2025-55182) の悪用を練習するために設計された Docker 環境です。

React2Shell は、React ベースのアプリケーションに影響を与える重大な脆弱性です。このリポジトリは、この欠陥を理解し緩和するための、安全にローカル展開できる Capture The Flag(CTF)チャレンジを提供します。リバースシェルを奪取できますか? 🐚


ℹ️ 脆弱性情報

CVE-2025-55182 の完全な技術的説明については、公式情報サイトをご覧ください:

👉 react2shell.com 👈


⚠️ 免責事項

重要!先へ進む前に必ずお読みください

このプロジェクトは、教育および学習目的のみで作成されています。

  • 🚫 私たちは違法行為を容認または推奨しません。
  • 🎓 その目的は、開発者やセキュリティ専門家がこの脆弱性の仕組みを理解するための安全な環境を提供することです。
  • 🛡️ 自分自身を守る最善の方法は、脆弱性を理解することです。

事前に相互の同意なしに標的を攻撃するためにこの資料を使用することは違法です。


解答とウォークスルー 📚

行き詰まっていませんか? ステップバイステップガイドを確認してください(ネイティブ Node.js ペイロード対応!):

  • 📄 英語ガイド (WALKTHROUGH_EN.md)
  • 📄 スペイン語ガイド (WALKTHROUGH_ES.md)

🔍 エクスプロイトの仕組み

この脆弱性(CVE-2025-55182)は、React Server Components のデシリアライザが特定のオブジェクトプロパティを処理する方法に存在します。
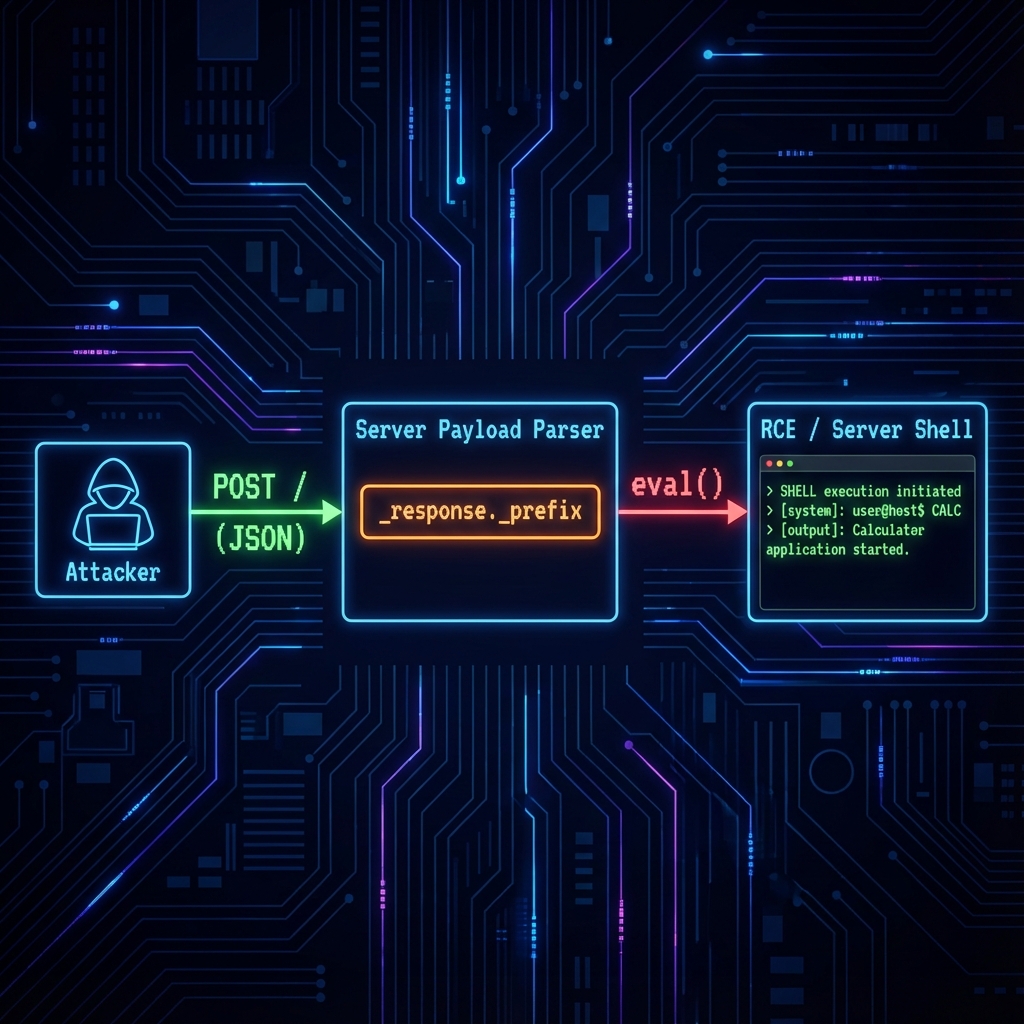
Payload Logic

  1. 注入: 攻撃者は、Multipart POST リクエストを介して悪意のある JSON ペイロードを送信します。
  2. デシリアライゼーション: サーバーが JSON を解析します。
  3. プロパティガジェット: サーバーは _response._prefix プロパティを信頼しません。サーバーはそれをデータとして扱う代わりに、コードとして**評価(evaluate)**します。
  4. RCE: この eval() により任意の JavaScript 実行が可能になり、リモートコード実行(RCE)とシステム全体の侵害につながります。

🖥️ ローカルインストール

前提条件

  • Docker および Docker Compose

起動

git clone https://github.com/yz9yt/React2Shell-CTF.git
cd React2Shell-CTF
sudo docker-compose up --build

注: リバースシェルチャレンジ用に netcat がインストールされていることを確認するには、--build を使用してください!

チャレンジは次の場所で利用可能になります: http://localhost:5555

🎯 チャレンジ

  1. server.js コードを分析します。
  2. コードを実行するためのペイロードを作成します。
  3. ボーナス: リバースシェルを奪取できますか? 🐚

ハッピーハッキング! 🕵️‍♂️


作成者: @yz9yt 🐦

ツールをダウンロード