 fatlan/haproxy-keepalived-sec-highloads
HAProxyとKeepalivedのトピックについて、ロードバランサーとクラスターに加えて、セキュリティ(弱いSSL/暗号使用(LOGJAM)(CVE-2015-4000)脆弱性対策)と高負荷への対策を取り扱います。

HAProxyは、高可用性(high availability)を持つロードバランサー(load balancing)を備え、TCPおよびHTTPベースのアプリケーション向けにプロキシサーバサービスを提供するオープンソースソフトウェアです。
Keepalivedは、2台以上のサーバに対してIPフェイルオーバー(IP failover)機能を提供できるオープンソースソフトウェアです。Keepalivedはノード間でマルチキャスト通信技術を使用します。
今回の構成では、HAProxyのロードバランサとして、KeepalivedをIPの引き継ぎ(つまりHAProxy構成をクラスタ化するため)に使用します。
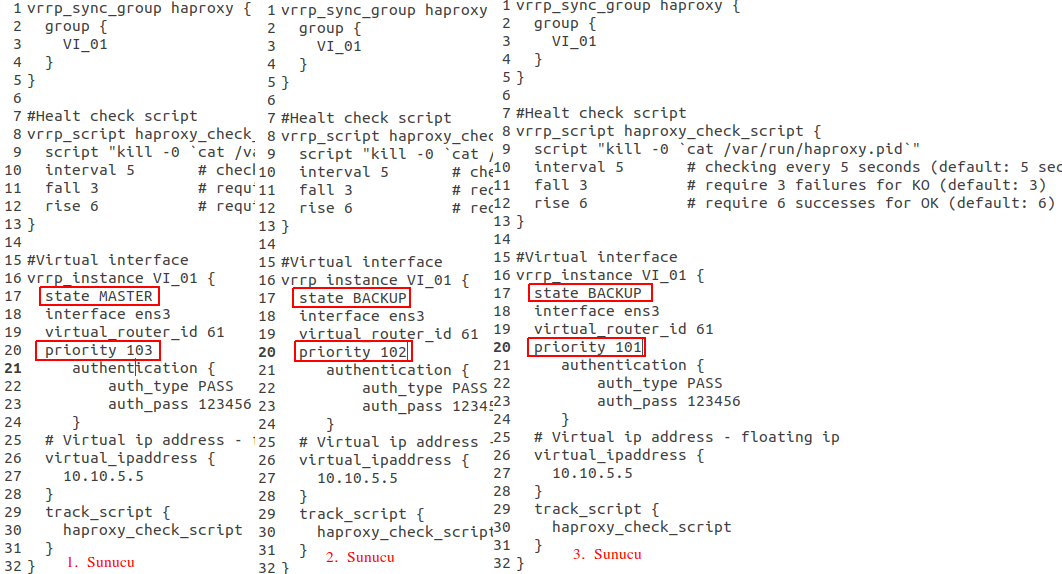
シナリオでは3台のサーバがあります。これらの3台のサーバにHAProxyをインストールしてロードバランサ化します。その後、Keepalivedサービスをインストールし、いずれかのサーバがダウンした場合にIPフェイルオーバーを行い、中断なく別のサーバに切り替えてロードバランササービスを継続できるようにします。
そのために4つのIPアドレスを使用します(IPは完全に仮想的なものです)
次に、3台のサーバそれぞれに以下のようにHAProxyとKeepalivedサービスをインストールします。
sudo add-apt-repository ppa:vbernat/haproxy-2.7 -y
sudo apt update
sudo apt install haproxy keepalived -y
sudo openssl dhparam -out /etc/haproxy/dhparams.pem 2048
NoT1 : サーバで「net.ipv4.ip_nonlocal_bind=1」が設定されている必要があります。設定されていない場合、HAProxyの構成で同じIPを同時に保持できず、バインドエラーが発生してサービスが動作しません。そのため、以下の手順を実行する必要があります。
まず、「vi /etc/sysctl.conf」ファイルを編集し、以下のパラメータを貼り付けて保存して終了します。
net.ipv4.ip_nonlocal_bind=1
その後、以下のコマンドを実行します。
sysctl -p
Not2: 443 SSLを使用する場合は、「/etc/ssl/private/」ディレクトリ内に「haproxy.pem」という名前でSSL証明書のBundle(.crt、.ca、*.key)が配置されている必要があります。
次に、例として以下のHAPoxy設定を見てみましょう。環境内の各HAProxyで同じ設定を使用します。
そのために「/etc/haproxy/haproxy.cfg」ファイルを編集します。以下の設定は最低限HAv2をサポートしています。
vi /etc/haproxy/haproxy.cfg
以下はデフォルト値です
global
        log /dev/log    local0
        log /dev/log    local1 notice
        chroot /var/lib/haproxy
        stats socket /run/haproxy/admin.sock mode 660 level admin expose-fd listeners
        stats timeout 30s
        user haproxy
        group haproxy
        daemon
#        maxconn 100000 #replaceable


        # Default SSL material locations
        ca-base /etc/ssl/certs
        crt-base /etc/ssl/private

        # Default ciphers to use on SSL-enabled listening sockets.
        # For more information, see ciphers(1SSL). This list is from:
        #  https://hynek.me/articles/hardening-your-web-servers-ssl-ciphers/
        # An alternative list with additional directives can be obtained from
        #  https://mozilla.github.io/server-side-tls/ssl-config-generator/?server=haproxy
        ssl-default-bind-ciphers ECDH+AESGCM:DH+AESGCM:ECDH+AES256:DH+AES256:ECDH+AES128:DH+AES:RSA+AESGCM:RSA+AES:!aNULL:!MD5:!DSS
        #ssl-default-bind-options no-sslv3
	ssl-default-bind-ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384
	ssl-default-bind-options ssl-min-ver TLSv1.2 no-tls-tickets
	ssl-dh-param-file /etc/haproxy/dhparams.pem
	#tune.ssl.default-dh-param 2048


#	nbproc 1
#	nbthread 8

	tune.maxrewrite 16384
	tune.bufsize 32768

defaults
        log     global
        mode    http
        option  httplog
        option  dontlognull
	option forwardfor
#        maxconn 1000000 #replaceable
        timeout connect 3000000
        timeout client  6000000
        timeout server  6000000
        errorfile 400 /etc/haproxy/errors/400.http
        errorfile 403 /etc/haproxy/errors/403.http
        errorfile 408 /etc/haproxy/errors/408.http
        errorfile 500 /etc/haproxy/errors/500.http
        errorfile 502 /etc/haproxy/errors/502.http
        errorfile 503 /etc/haproxy/errors/503.http
        errorfile 504 /etc/haproxy/errors/504.http
HAProxyのダッシュボード設定部分(監視用のprometheus統合を追加)
listen stats
        bind fatlan.com:8989
        mode http
        stats enable
        stats uri /stats
        option http-use-htx
        http-request use-service prometheus-exporter if { path /metrics }
        #stats hide-version
        stats realm HAProxy\ Statistics
        stats auth admin:admin
以下の設定では2つのブロックでACLが使用されています。最初のブロックでは、リンク内のどこかに「rest」という単語が含まれている場合にmiddleware-fatlan-backendブロックが機能し、2つ目では異なるドメイン要求(forum.fatlan.com)に対してbackend fatlan-forum-backendが機能し、それ以外のすべてのリクエストはfatlan-backend443ブロックで処理されます。ただし、他のポート転送は除きます。
80番ポートを443番ポートにリダイレクトする部分
frontend fatlan80
        bind fatlan.com:80
        mode http
        redirect scheme https if !{ ssl_fc }

frontend fatlan443
        bind fatlan.com:443 ssl crt /etc/ssl/private/haproxy.pem ciphers ECDH+AESGCM:DH+AESGCM:ECDH+AES256:DH+AES256:ECDH+AES128:DH+AES:ECDH+3DES:DH+3DES:RSA+AESGCM:RSA+AES:RSA+3DES:!aNULL:!MD5:!DSS
        option httplog
	option forwardfor
 	#http-request set-header X-Client-IP req.hdr_ip([X-Forwarded-For])
        #option forwardfor except 127.0.0.0/8
        option http-server-close
	http-request set-header X-Forwarded-Proto https
#        reqadd X-Forwarded-Proto:\ https #old config
        mode http
        default_backend fatlan-backend443
ACL設定例(proxypass)リンク内のどこかにrestという単語がある場合に転送
        acl middleware-fatlan path_beg /rest
        use_backend middleware-fatlan-backend if middleware-fatlan
ACLで異なるフォーラムホストに転送
    	acl host_fatlanforum hdr(host) -i forum.fatlan.com
    	use_backend fatlan-forum-backend if host_fatlanforum
デフォルトで転送される部分、443用に転送される部分
backend fatlan-backend443
        mode http
        balance roundrobin
        stick store-request src
        stick-table type ip size 256k expire 30m
        option forwardfor
#        option httplog
        option httpchk HEAD /

        server frontend_01 10.10.37.12:8001 check port 8001 inter 3000 rise 2 fall 3
        server frontend_02 10.10.37.13:8001 check port 8001 inter 3000 rise 2 fall 3
ACLで受信したrestを転送する部分
backend middleware-fatlan-backend
        mode http
        balance roundrobin
        stick store-request src
        stick-table type ip size 256k expire 30m
        option forwardfor
#        option httplog
        option httpchk OPTIONS /login HTTP/1.0
        http-check expect status 200
	http-request replace-path (.*)(?:rest\/)(.*) \1\2
#        reqrep ^([^\ :]*)\ /rest[/]?(.*) \1\ //\2  #old config

        server middleware_01 10.10.37.34:3000 check port 4000 inter 12000 rise 3 fall 3
        server middleware_02 10.10.37.35:3000 check port 4000 inter 12000 rise 3 fall 3
ACLで受信したforumを転送する部分
backend fatlan-forum-backend
        mode http
        option forwardfor
#        option httplog
        option httpchk HEAD /

        server forum_01 10.10.37.45:8080 check port 8080 inter 3000 rise 2 fall 3
外部の例は以下のように設定することもできます。
5000番ポートの例;
frontend Panel5000
        bind fatlan.com:5000
#        option httplog
        option forwardfor except 127.0.0.0/8
        #option http-server-close
	http-request set-header X-Forwarded-Proto https
#        reqadd X-Forwarded-Proto:\ https #old config
        mode http
        default_backend panel-backend5000
5000番ポートを転送する部分
backend panel-backend5000
        mode http
        balance roundrobin
        stick store-request src
        stick-table type ip size 256k expire 30m
        option forwardfor
#        option httplog
        option httpchk HEAD /

        server panel_01 10.10.37.43:5000 check port 5000 inter 12000 rise 3 fall 3
        server panel_02 10.10.37.44:5000 check port 5000 inter 12000 rise 3 fall 3
3306 MySQLの例;
frontend fatlanmysql
        bind fatlan.com:3306
        mode tcp
        default_backend fatlanmysql-backend3306
3306番ポートを転送する部分
backend fatlanmysql-backend3306
        mode tcp

        server mysql_01 10.10.37.60:3306 check
        server mysql_02 10.10.37.61:3306 check backup
        server mysql_03 10.10.37.62:3306 check backup
