 eqstlab/cve-2024-25503
Advanced REST Client v.17.0.9 におけるクロスサイトスクリプティング脆弱性のエクスプロイト

脆弱性タイプ : Cross Site Scripting (XSS)
製品: Advanced REST Client desktop application
脆弱性のあるバージョン: 17.0.9
製品のベンダー: https://www.advancedrestclient.com/
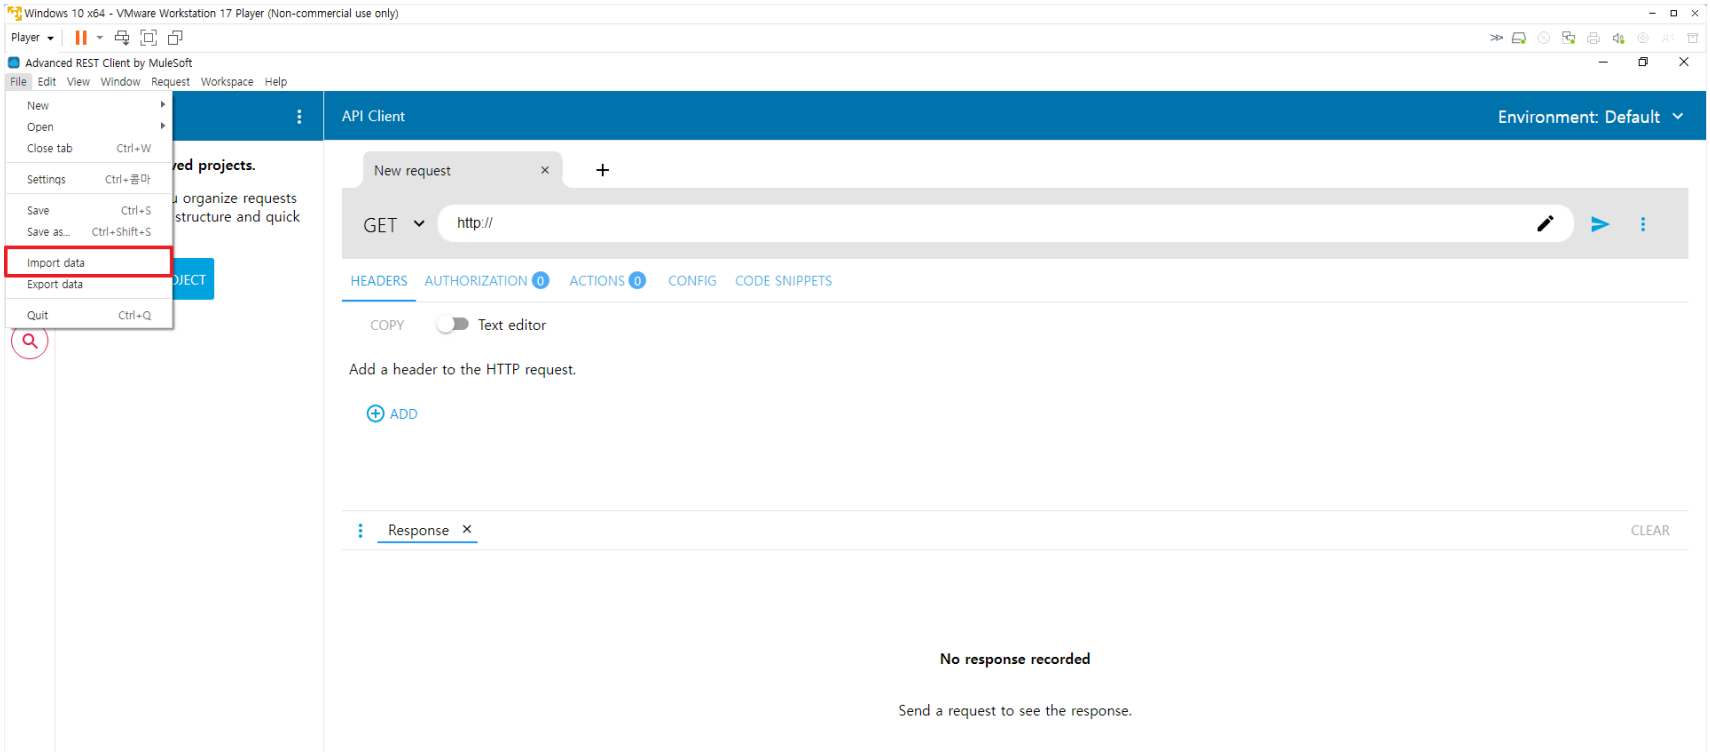
Advanced REST Client v.17.0.9 におけるクロスサイトスクリプティング (XSS) の脆弱性により、リモートの攻撃者が任意のコードを実行し、機密情報を取得することが可能です。これは、New Project 機能の 'edit details' パラメータ内の細工されたスクリプトを悪用することで達成されます。
この脆弱性は、攻撃者が悪意を持ってプロジェクトの説明 (Markdown 形式) に 'XSS' スクリプトを保存し、被害者とプロジェクトを共有し、その後 ARC App を使用して被害者の PC 上で共有プロジェクトを実行するときに発生します。
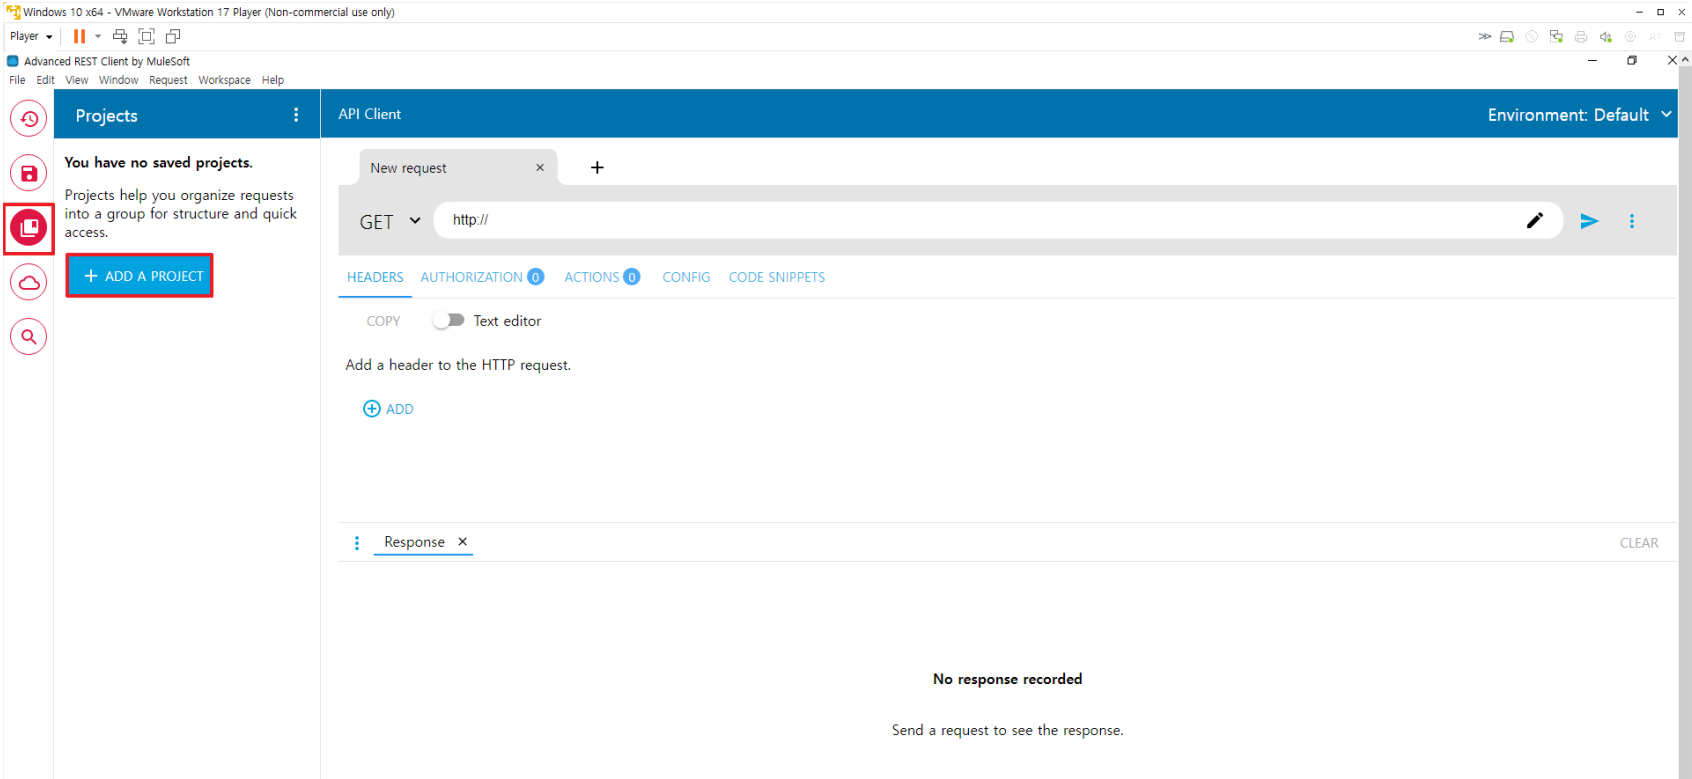
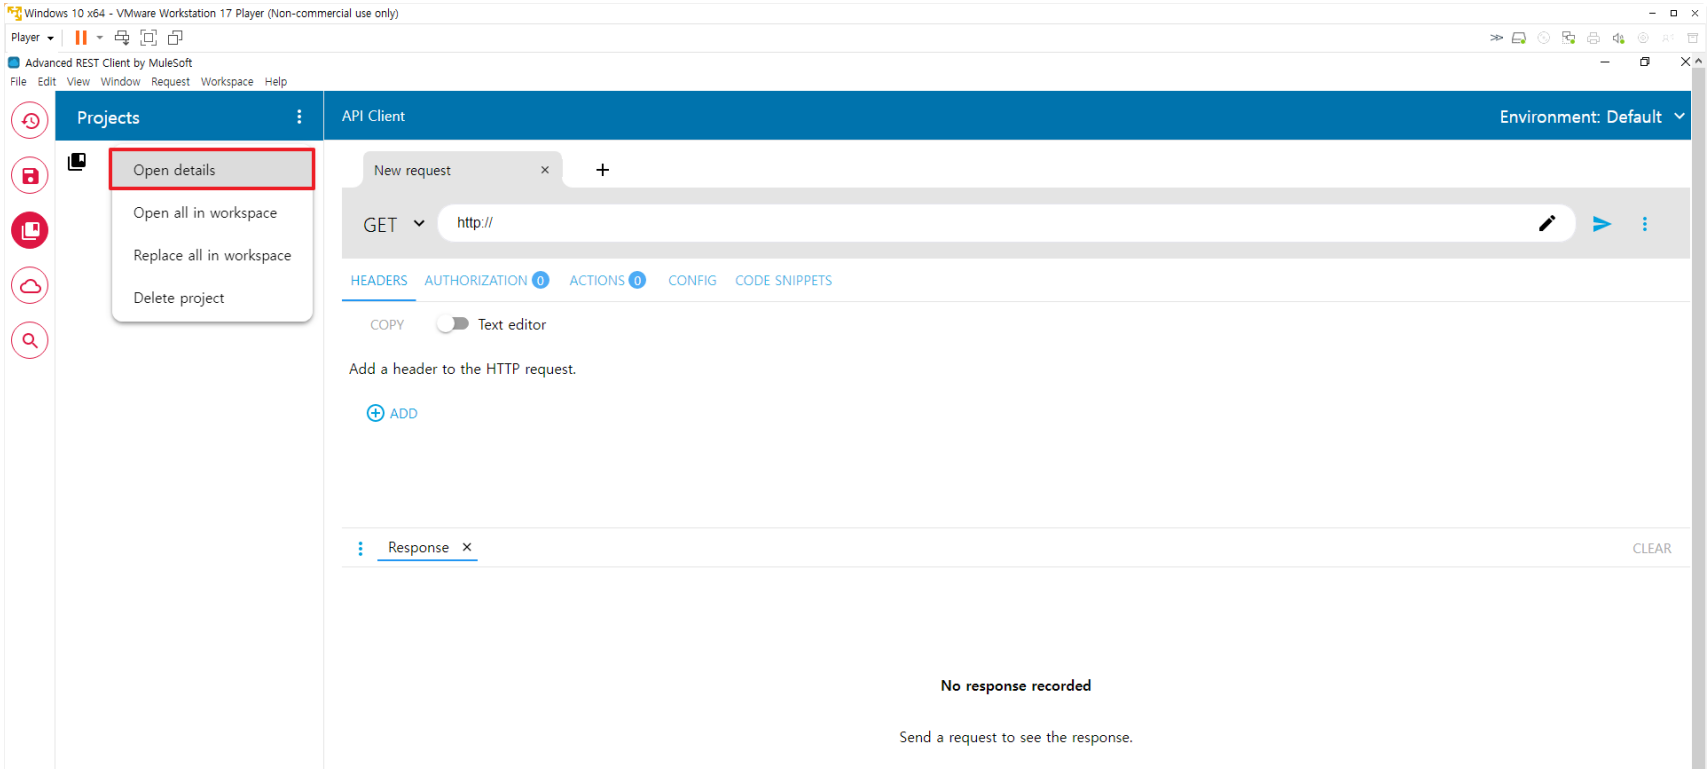
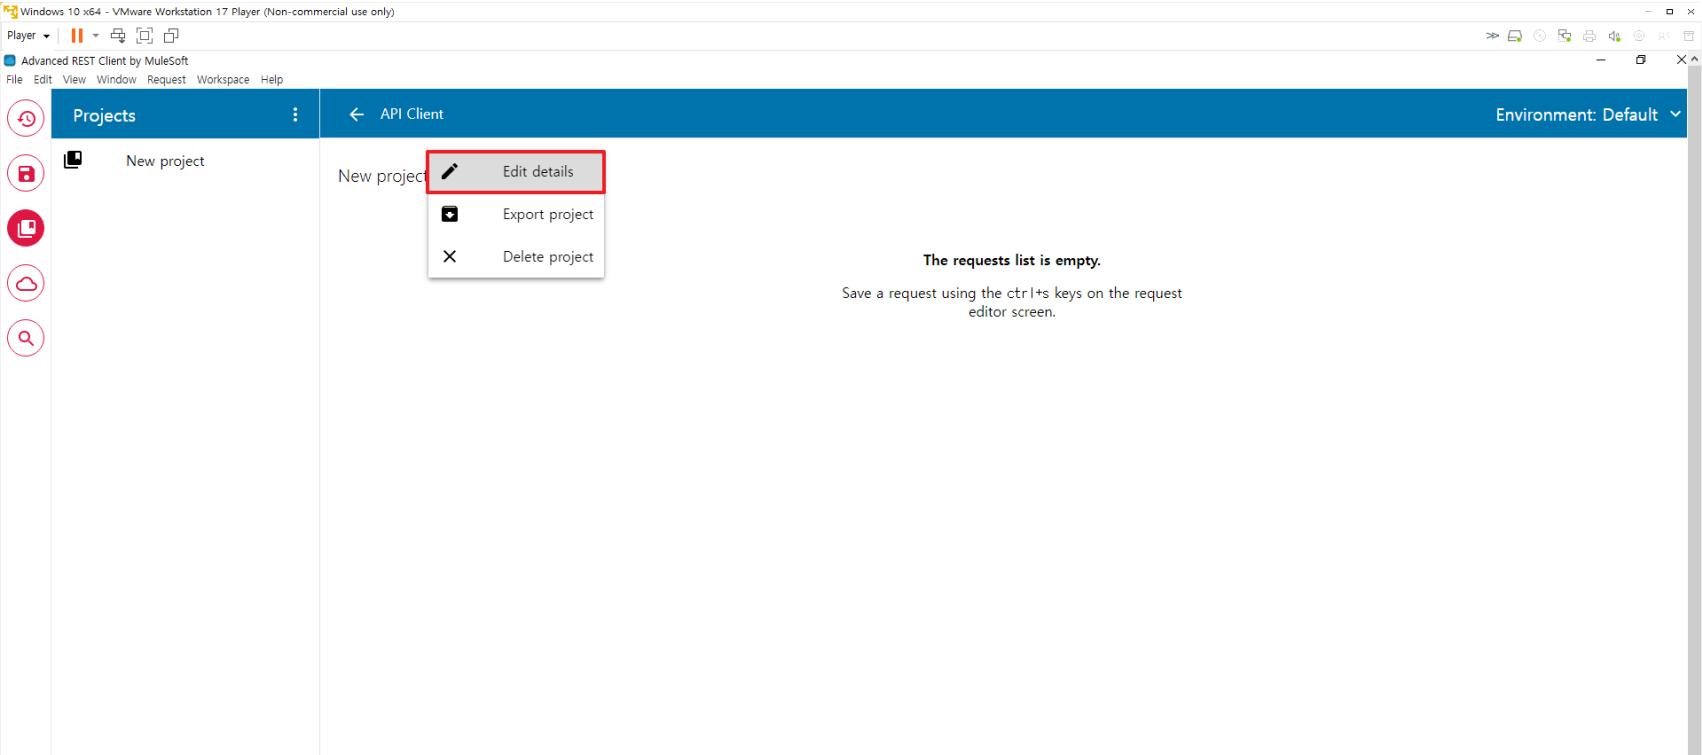
<!--Used 'XSS script' for information leakage-->


<!--Another 'XSS script' for phishing-->
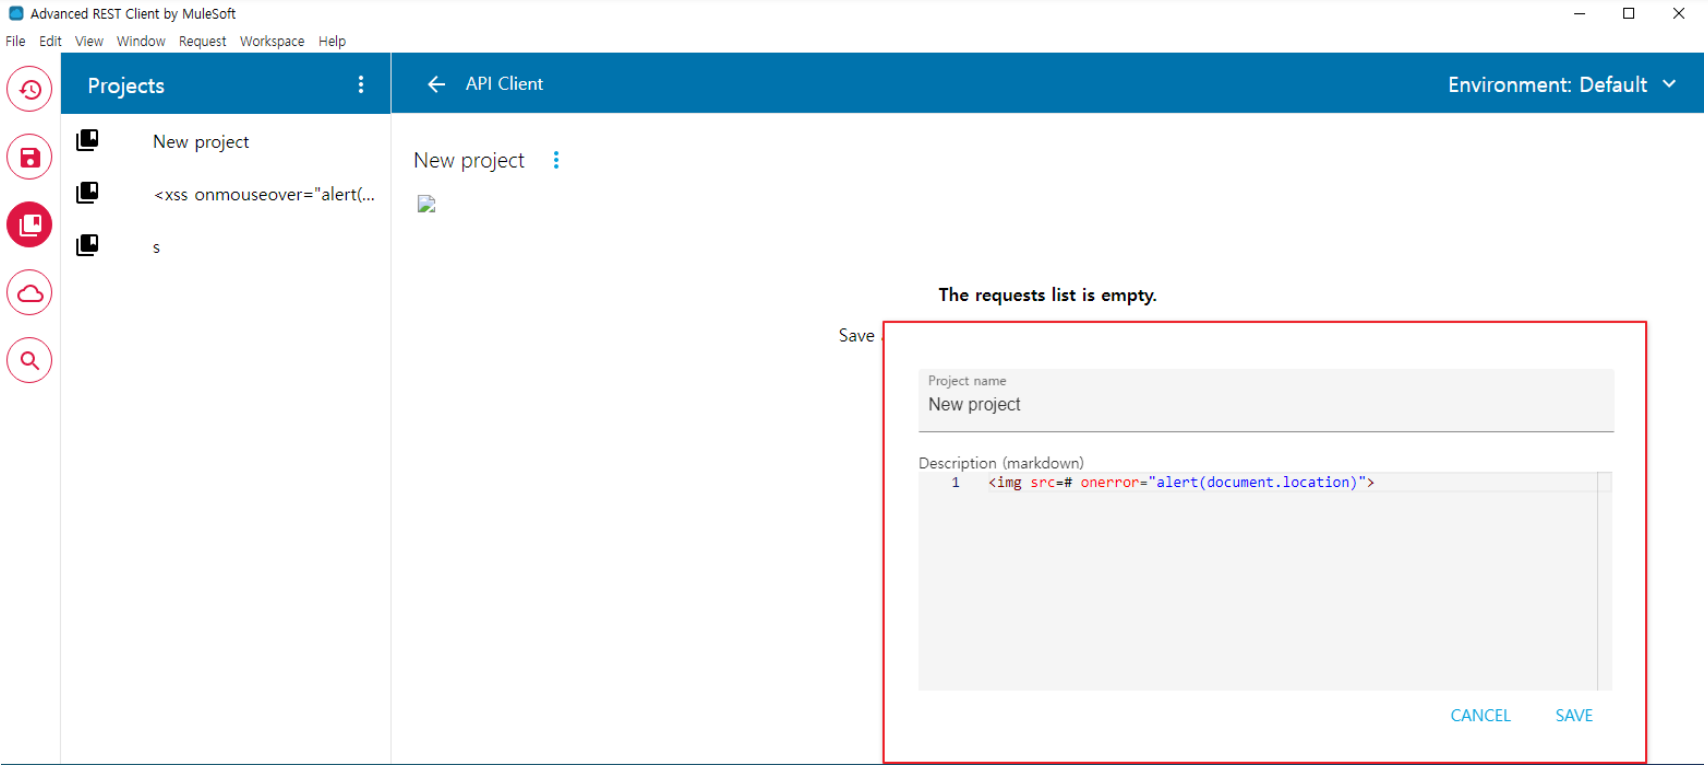
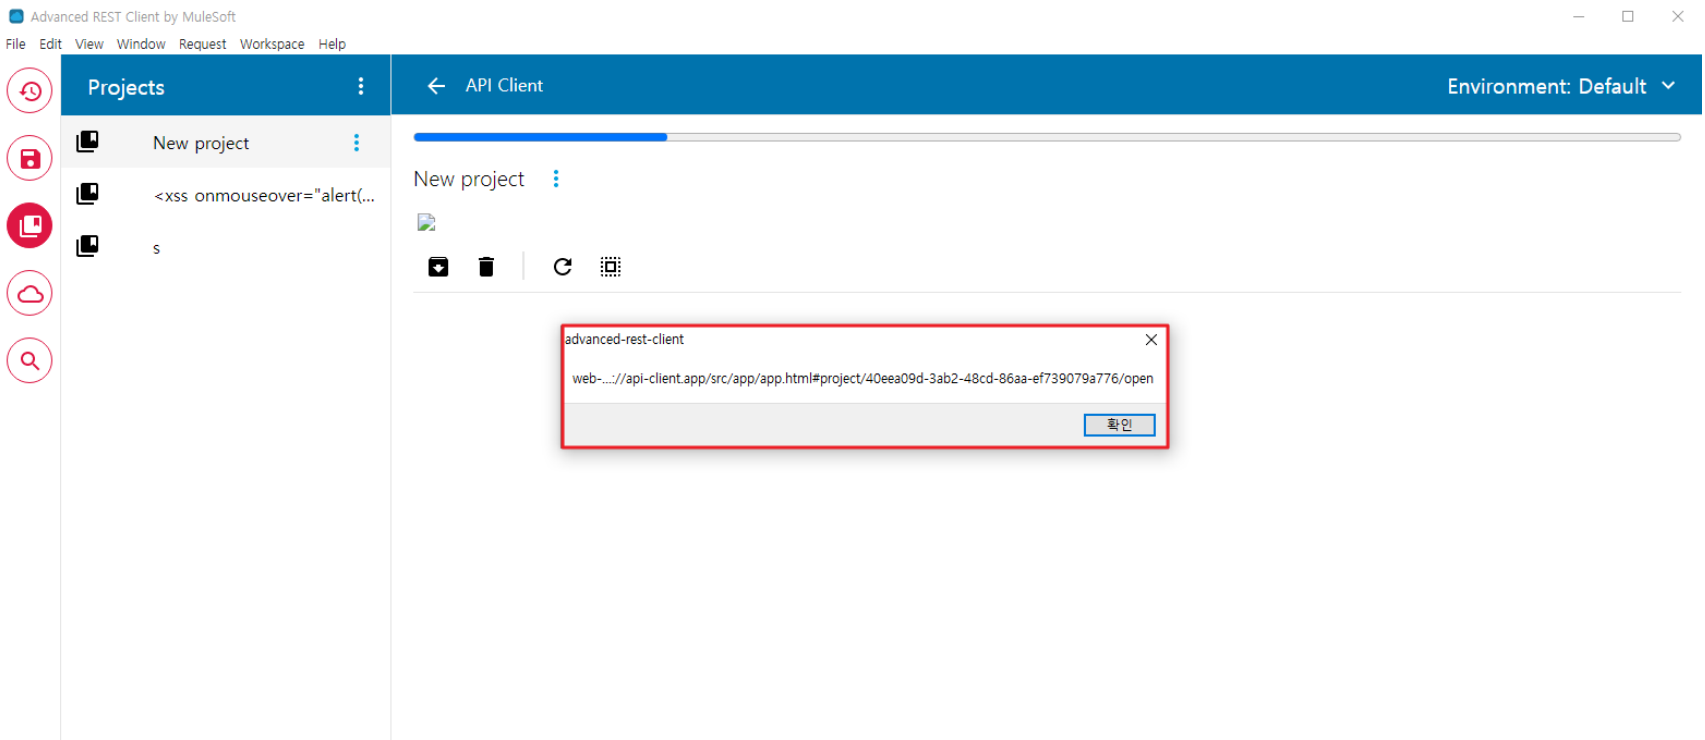
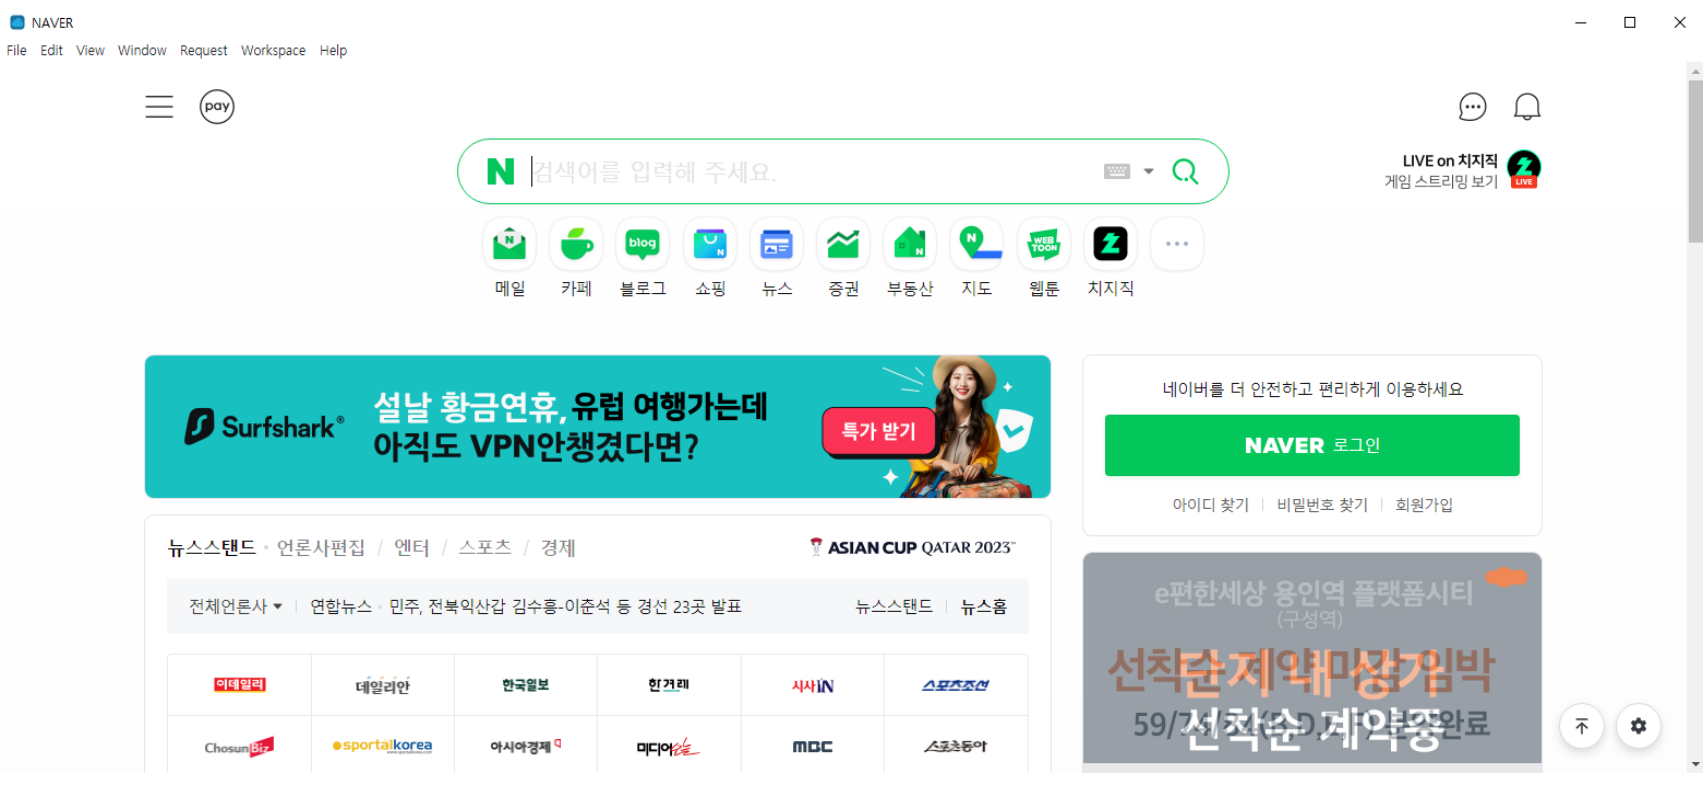
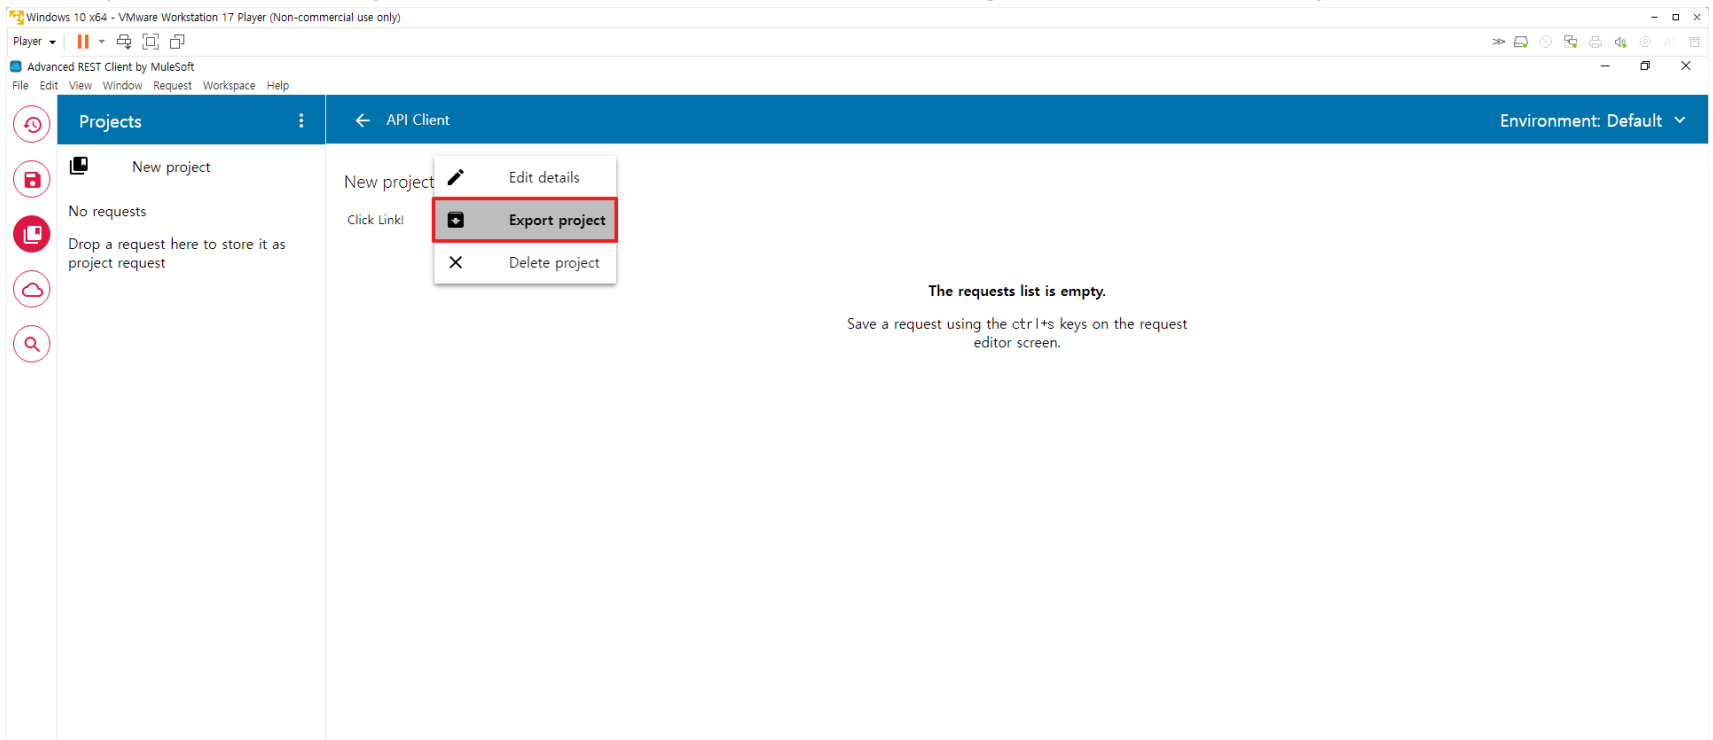
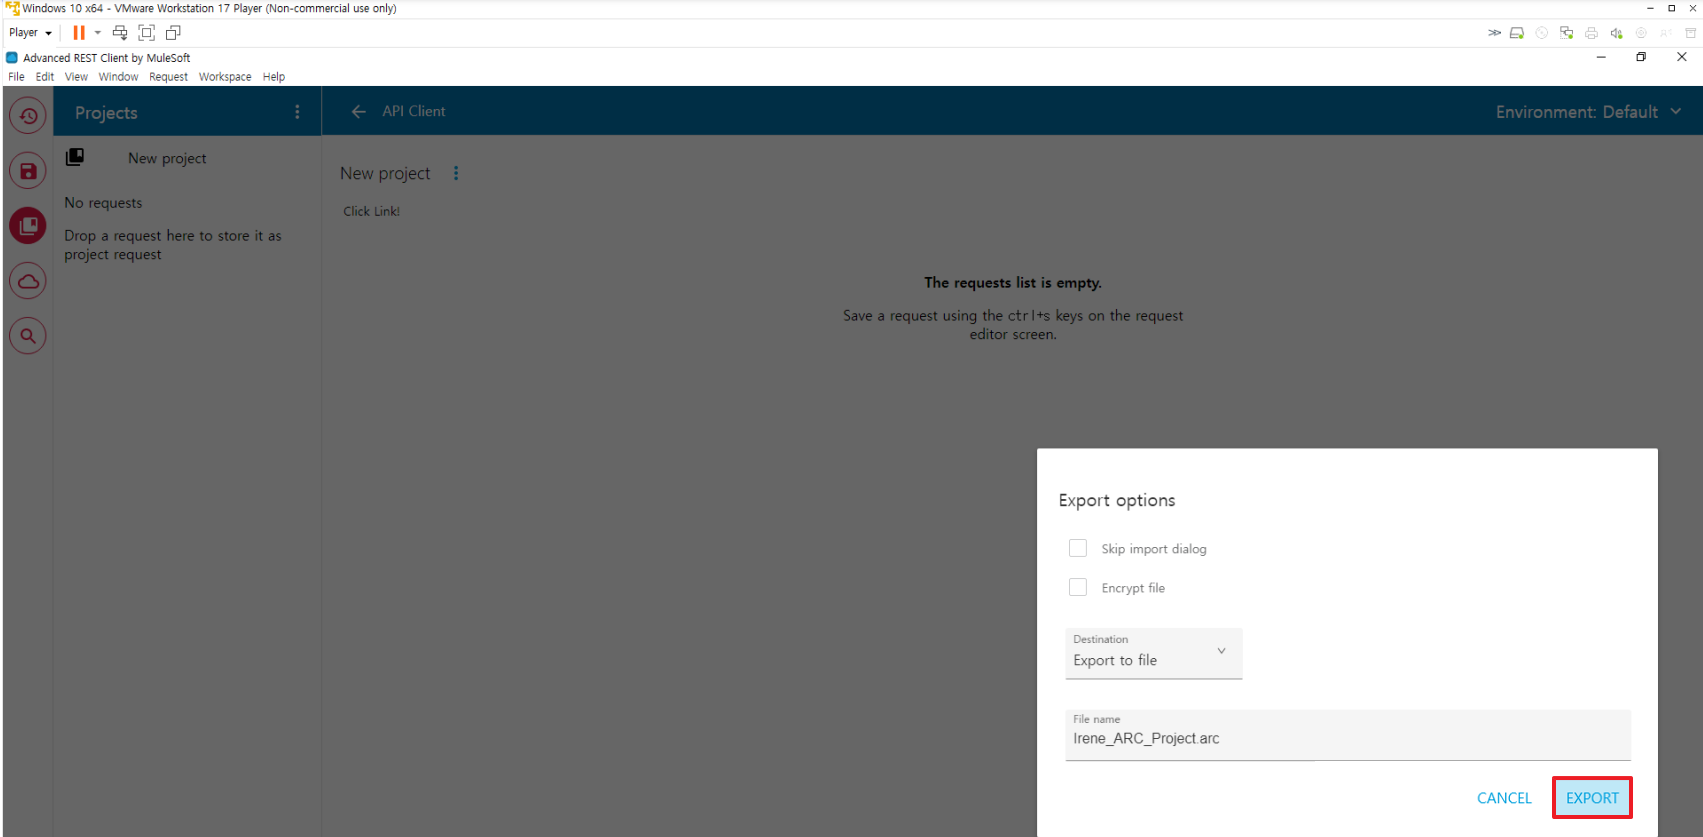
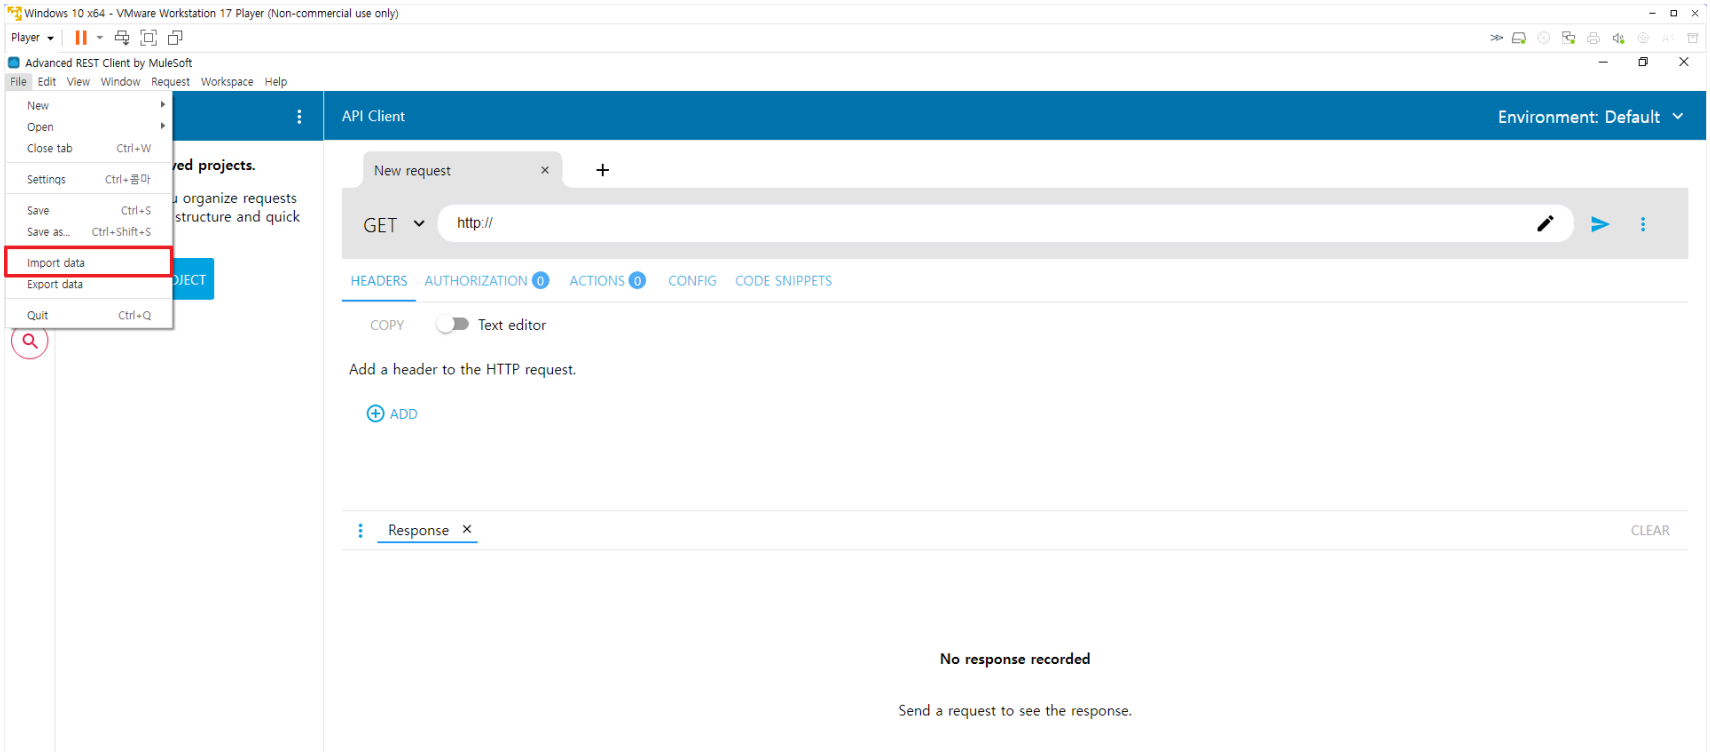
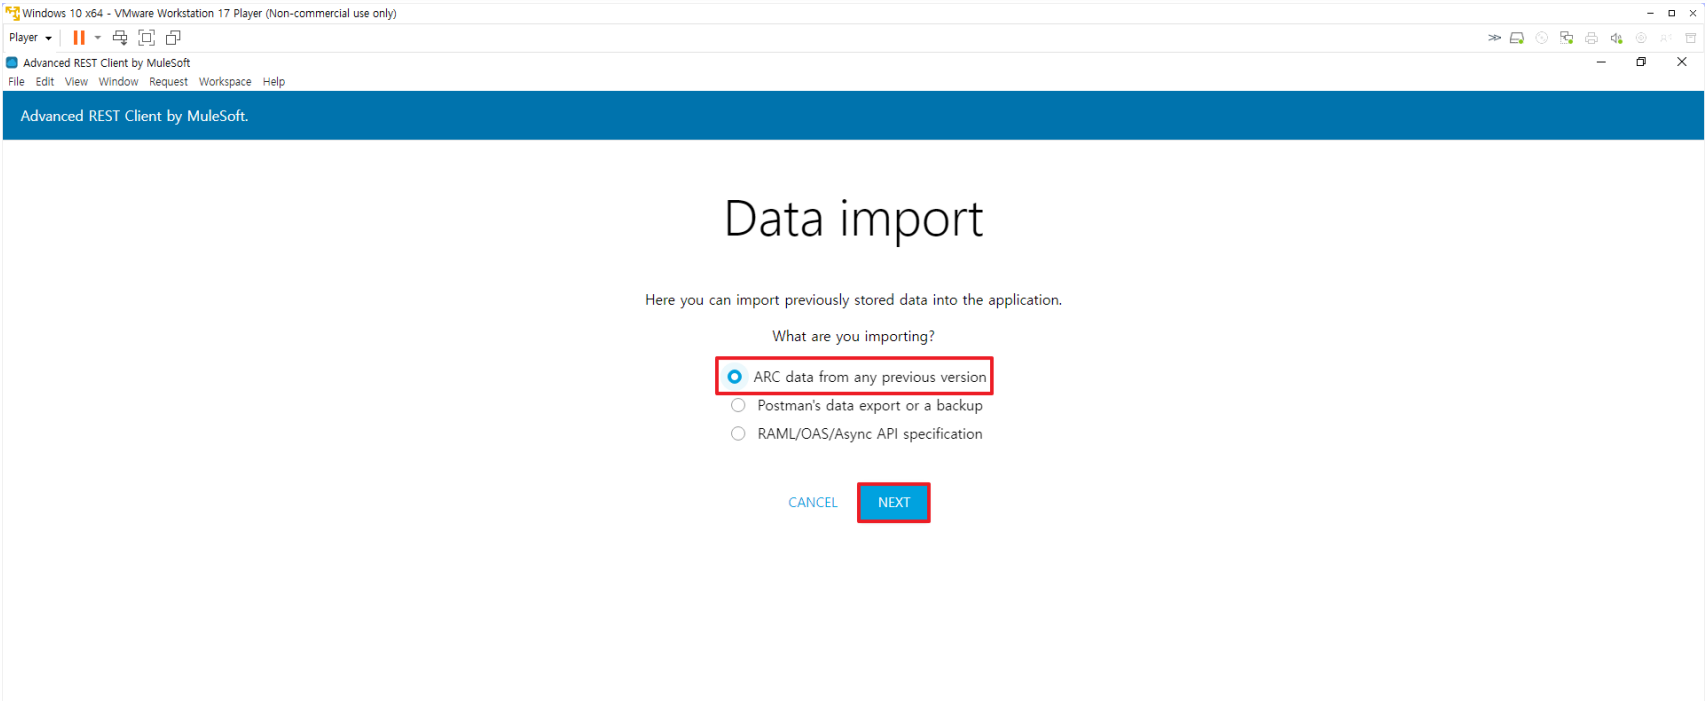
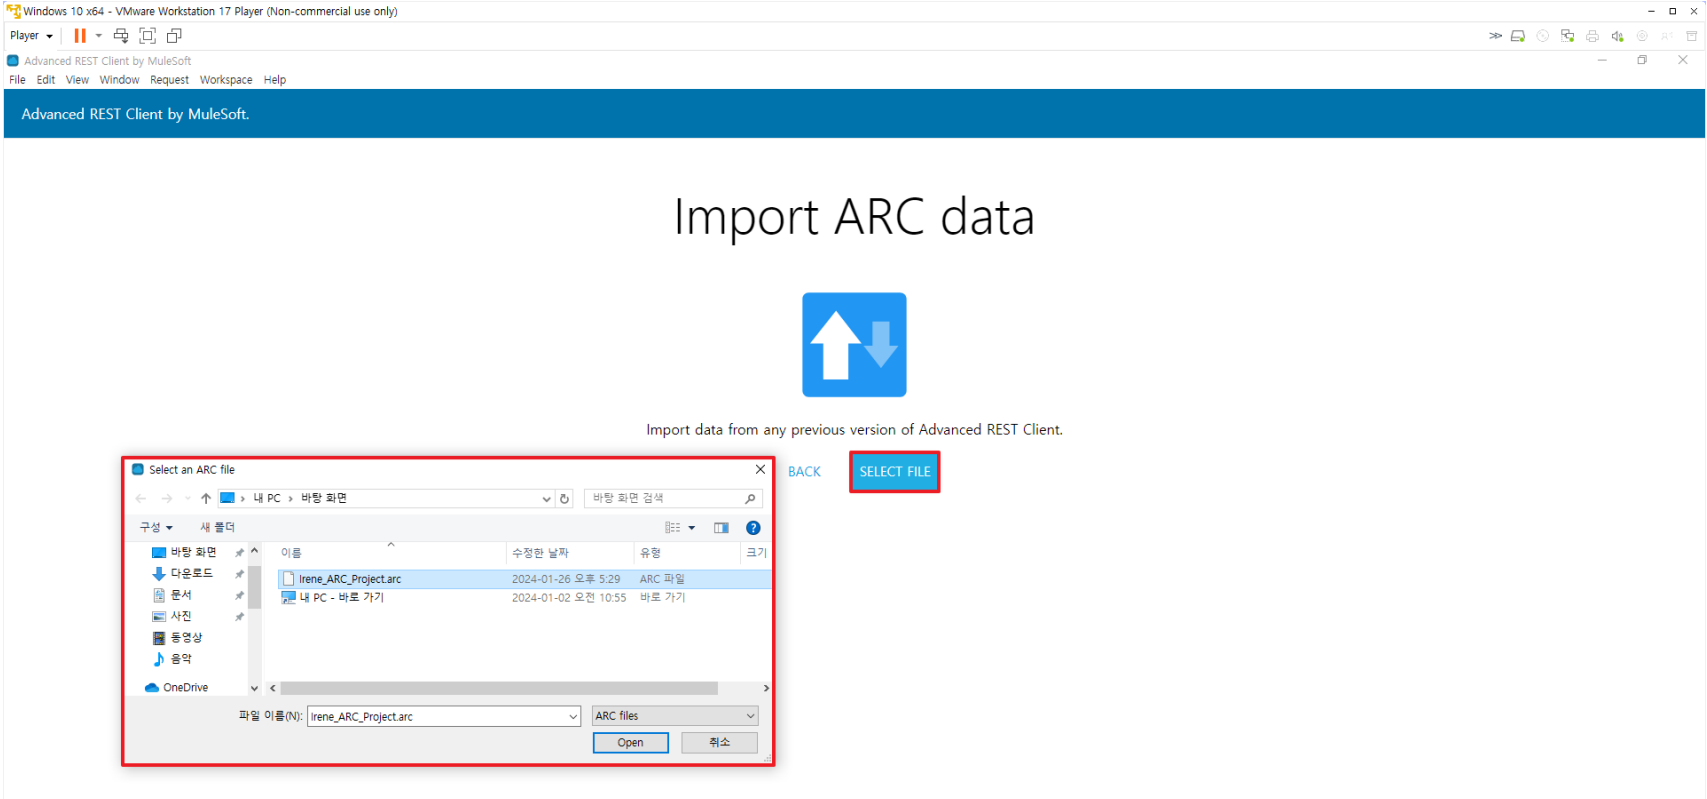
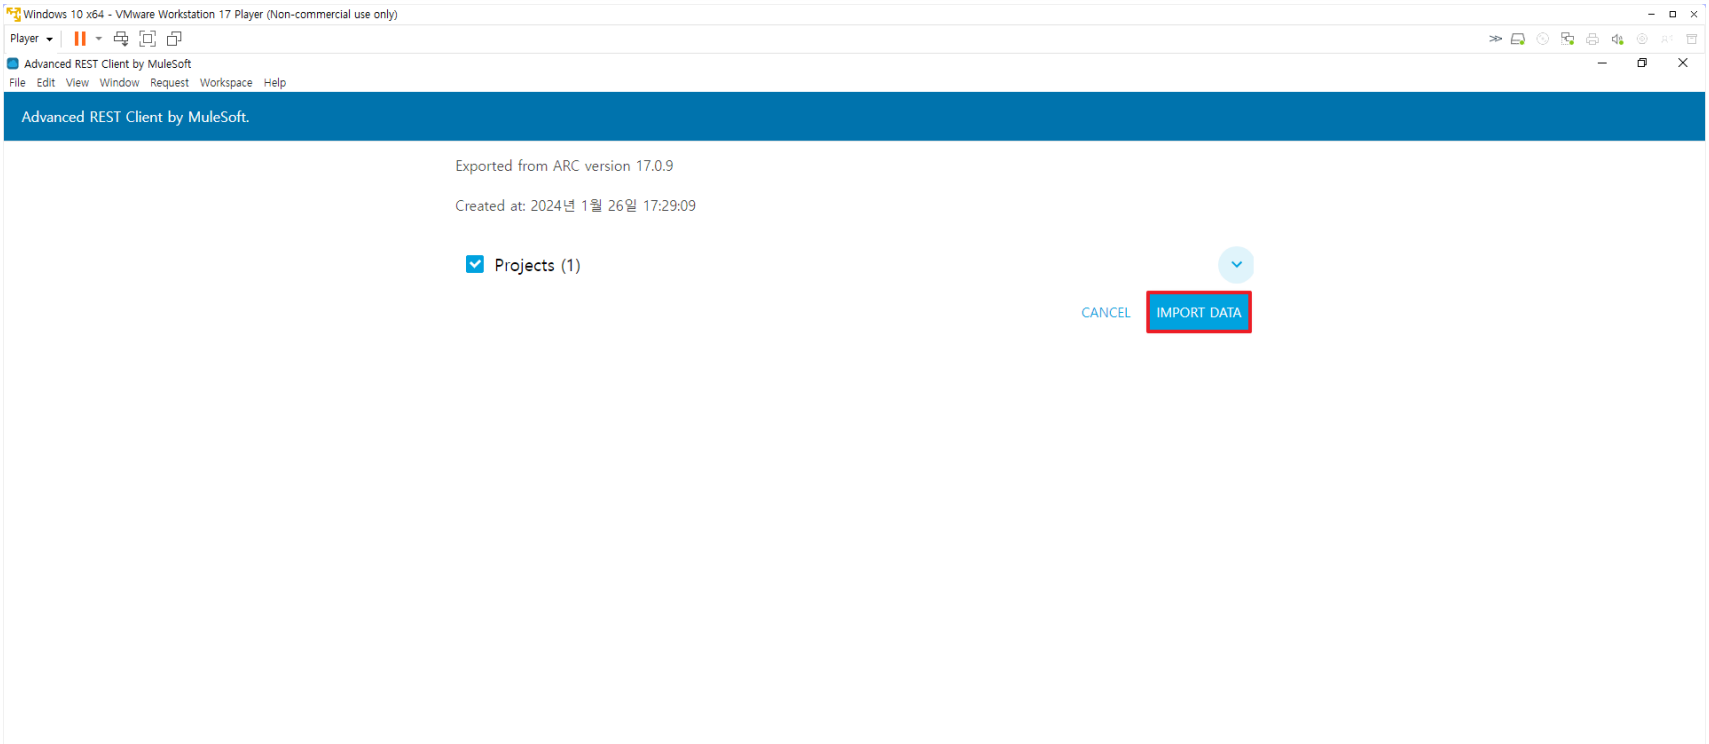
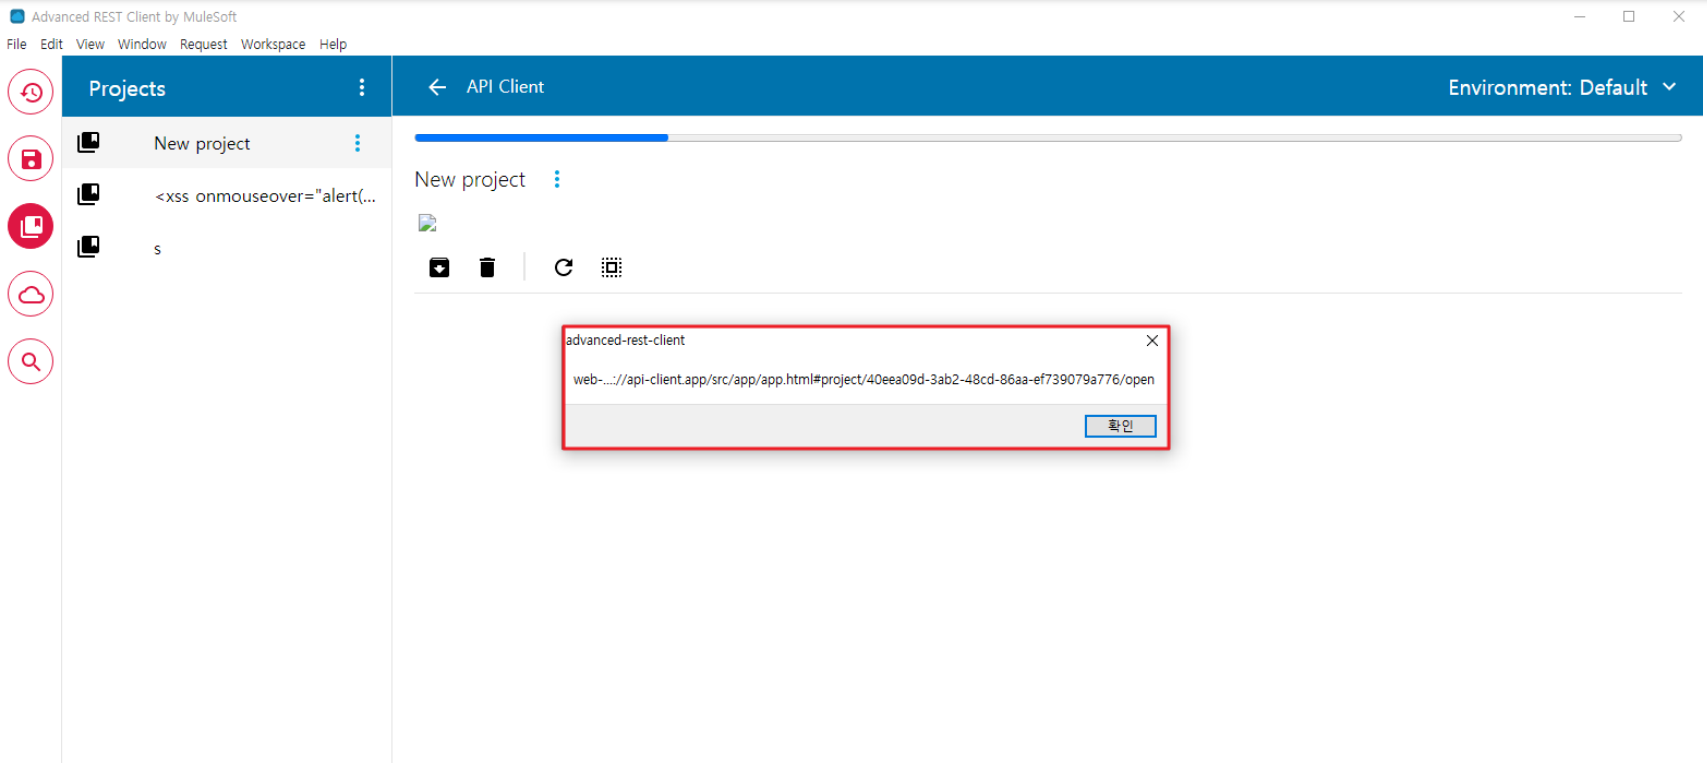
被害者が攻撃者から共有された悪意のあるペイロードを含むプロジェクトを実行した場合、被害者はペイロードにすぐに気付くことができないため危険です。
例えば、この脆弱性は、ユーザーのブラウザ URL を読み取ることで機密情報を盗んだり、悪意のある動作を実行するために使用される可能性があります。
また、ユーザーを他のサイトにリダイレクトすることでフィッシング攻撃を実行することも可能です。フィッシング攻撃で XSS 脆弱性が悪用された場合、機密情報が外部に漏洩する可能性があるため注意が必要です。
