 eqstlab/cve-2024-23998
CVE-2024-23998 の PoC

CVE-2024-23998脆弱性のProof-Of-Concept。
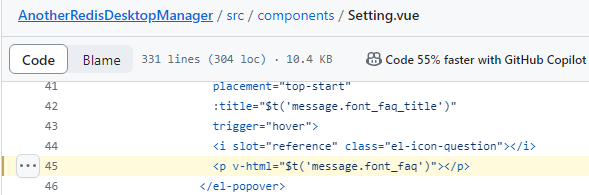
Step 1) Setting.vue内にv-html関数があるため、この関数を通じて悪意のあるJSスクリプトが実行される可能性があります。
Step 2) Another Redis Desktop Managerをインストールする際、Windowsセキュリティがインストールをブロックします。そのため、攻撃者がインストールファイルを改変した場合、ユーザーは改変されたことに気づきません。
Step 3) en.jsファイル内にfont faqメッセージがあります。
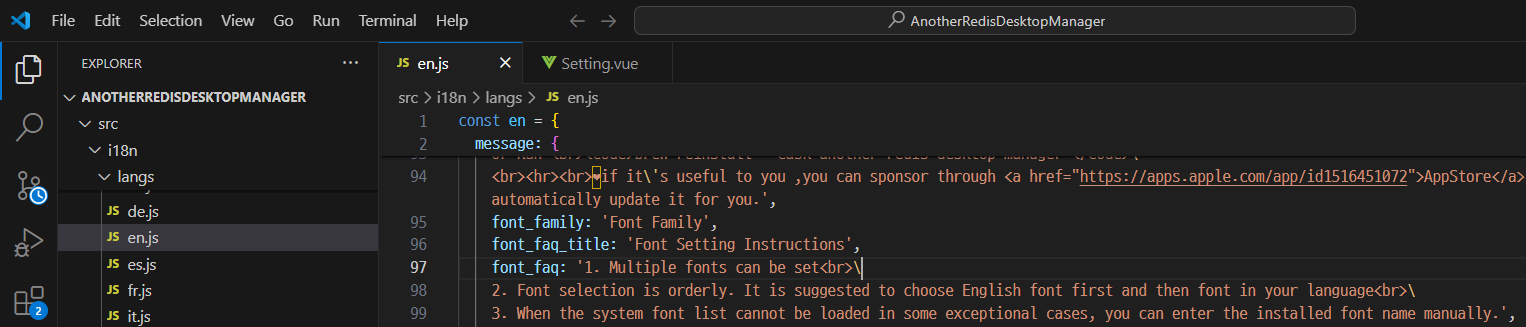
Step 4) calc.exeを実行するメッセージにパッチを当てましょう。\
font_faq: '1. Multiple fonts can be set<br>\
    2. Font selection is orderly. It is suggested to choose English font first and then font in your language<br>\
    3. When the system font list cannot be loaded in some exceptional cases, you can enter the installed font name manually.\
    ',
Step 5) npmを使ってプログラムをビルドします。\
npm install --platform=win32
npm start
npm run electron
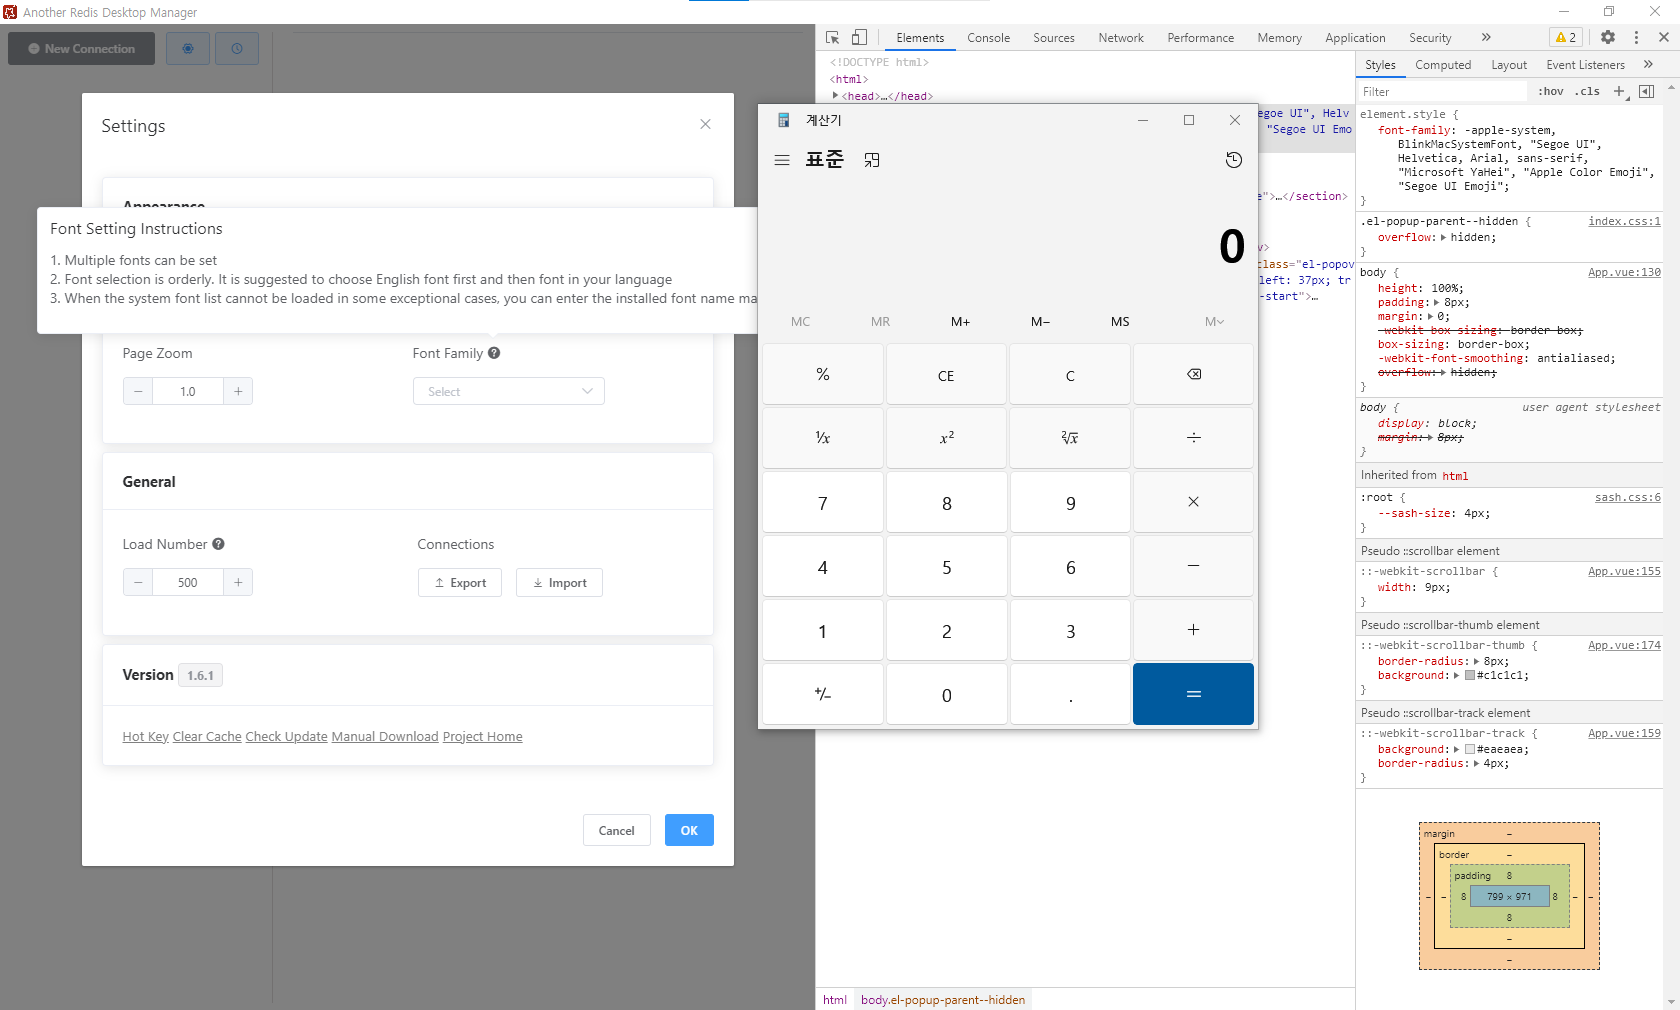
Step 6) フォントファミリのヘルプアイコンにマウスカーソルをホバーすると、電卓が実行されます。

AnotherRedisDesktopManagerは、多くの人に使用され、Electronアプリケーションとして配布されるファイルの改変や再配布が容易であるため、攻撃者にとって良いターゲットです。そのため、多くのプロジェクトで可能な限りv-htmlを使用しないことが推奨されています。さらに、nodeIntegrationオプションが有効になっているため、悪意を持って改変・配布された場合、AnotherRedisDesktopManagerの権限でリモートコード実行が可能になります。
