Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
LibPNG_OSS-Fuzz — libpngをOSS-Fuzzでファジングするセキュリティ研究プロジェクト。シードコーパス分析、カスタム読み書きファザー、およびCVE-2014-9495の概念実証エクスプロイトを含む。 | Kitploit
ツール/GitHubGitHub/enessar/libpng_oss-fuzz
脆弱性分析コード分析エクスプロイトファジングバイナリ解析学習と教育
GitHubenessar/libpng_oss-fuzz

LibPNG_OSS-Fuzz

libpngをOSS-Fuzzでファジングするセキュリティ研究プロジェクト。シードコーパス分析、カスタム読み書きファザー、およびCVE-2014-9495の概念実証エクスプロイトを含む。

リポジトリを見る
1381年前未レビュー
共有

libpng のファジングと脆弱性分析

グループセキュリティ研究プロジェクト

ファジングについて: ファジングは、プログラムに無効なデータ、予期しないデータ、またはランダムなデータを入力として提供し、バグや脆弱性を発見する自動化されたソフトウェアテスト手法です。カバレッジガイド付きファジングは、コードカバレッジのフィードバックを使用して、異なる実行経路をインテリジェントに探索します。

OSS-Fuzz について: OSS-Fuzz は、オープンソースソフトウェア向けの Google の継続的ファジングサービスです。LibFuzzer や他のファジングエンジンを使用して、重要なオープンソースプロジェクトを自動的にテストし、脆弱性を報告します。

このプロジェクトは、Google の OSS-Fuzz フレームワークを使用して、libpng ライブラリに対するカバレッジガイド付きファジング、コードカバレッジ分析、および脆弱性の悪用を実証します。

対象: libpng v1.6.48 (ファジング), v1.5.20 (エクスプロイト)

詳細な方法論と完全なレポート: report.pdf を参照してください
完全な手順: Instructions.md を参照してください


結果の概要

パート1: シードコーパスの影響分析

指標コーパスありコーパスなし改善
行カバレッジ41.83%24.76%+17.07%
ブランチカバレッジ35.49%21.03%+14.46%
関数カバレッジ50.75%34.75%+16.00%

coverage comparaison

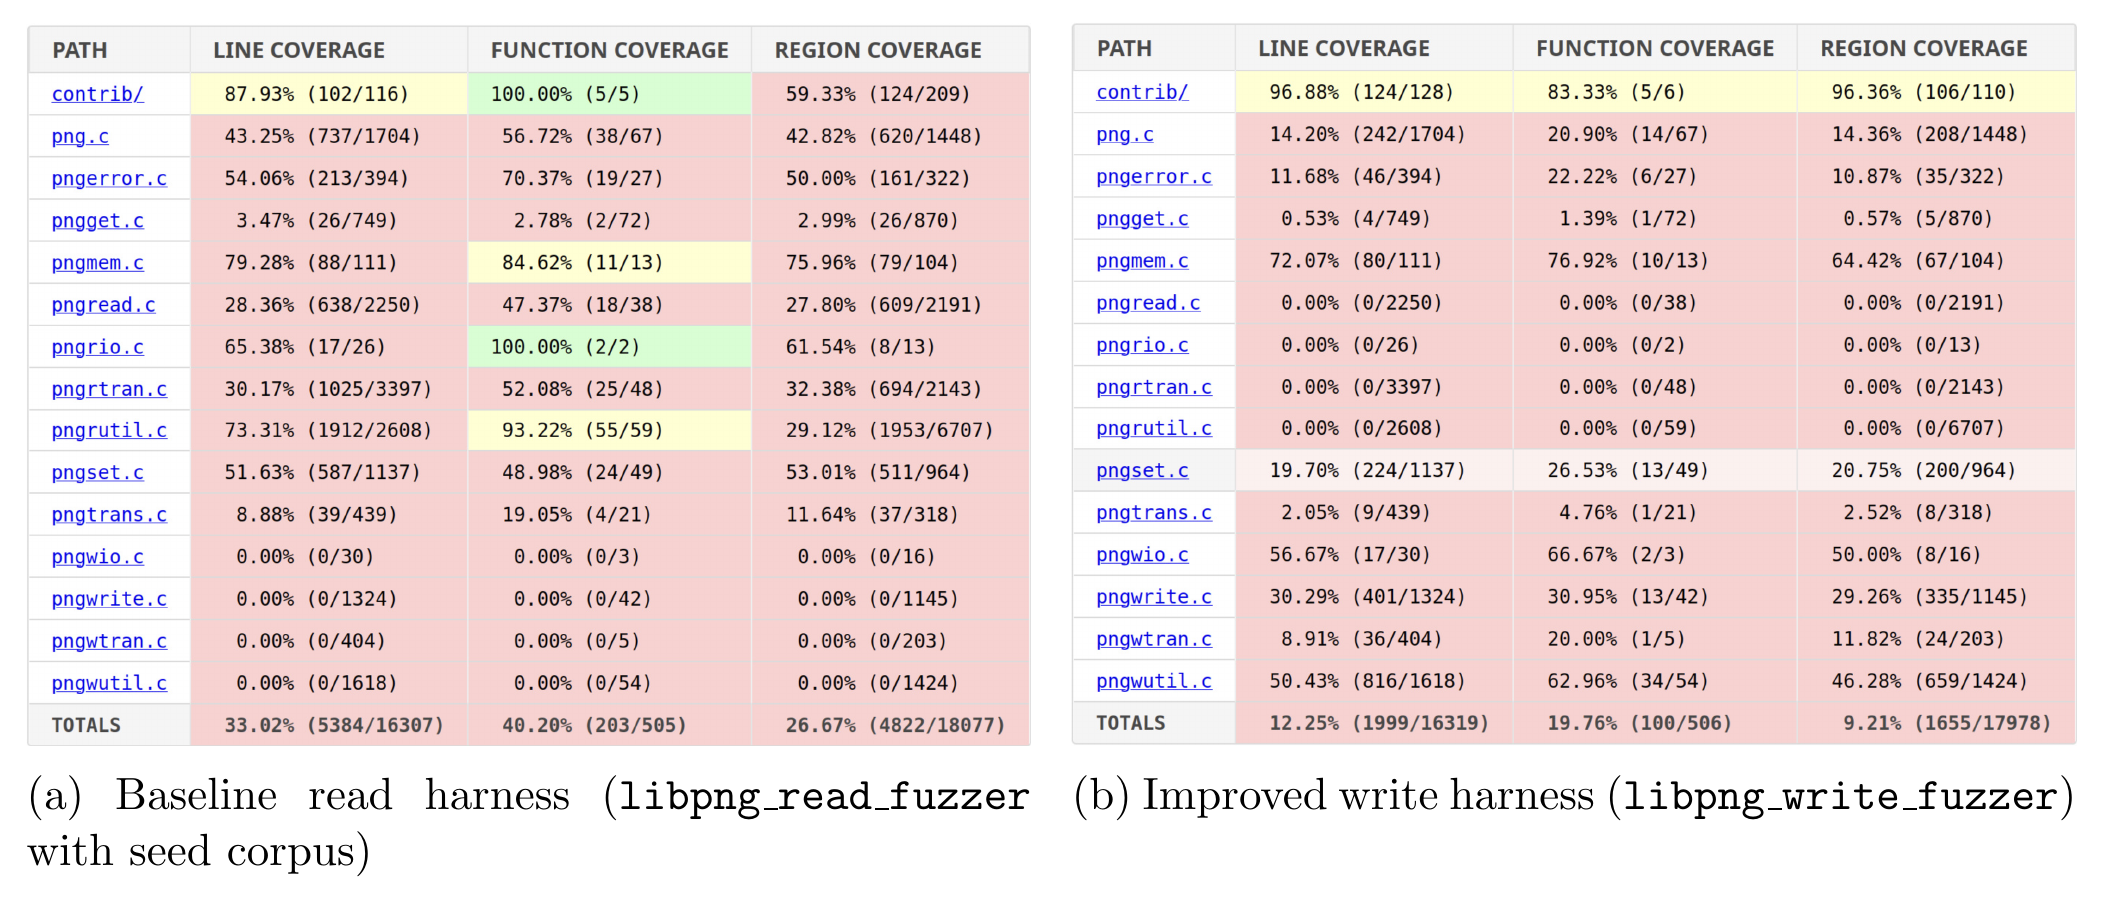
パート3: カスタムファザーの改良

改良1 - 拡張リードファザー (submit_improve1)

  • 行カバレッジ: 33.02% → 34.08% (+1.06%)
  • PNG変換API呼び出しとエッジケーステストを追加
  • pngread.c で +74 行、pngtrans.c で +73 行

改良2 - ライトファザー (submit_improve2)

  • PNG エンコーディング(書き込み操作)用の新しいファザーを作成
  • 書き込み関数: 0% → 30-50% カバレッジ
  • 未テストだった +1,270 行 のコードをカバー

coverage comparaison2

パート4: CVE-2014-9495 のエクスプロイト

libpng v1.5.20 のヒープバッファオーバーフローの悪用に成功:

  • Adam7 インターレースPNG処理における整数オーバーフロー
  • PoC は AddressSanitizer の検出をトリガー
  • スクリプト: part4/run.poc.sh

成果

  • シードコーパスの影響: +17% のカバレッジ改善
  • カスタムファザー: 2 つの新しいバリアント(拡張リード + ライトファザー)
  • 新規カバレッジ: 未テストだった +1,270 行のコード
  • CVE エクスプロイト: CVE-2014-9495 の PoC に成功

プロジェクト構造

├── part1/               # Seed corpus impact analysis
│   ├── run.w_corpus.sh         # Run with seed corpus
│   ├── run.w_o_corpus.sh       # Run without seed corpus
│   └── report/                 # Coverage reports
├── part3/               # Custom fuzzer improvements
│   ├── improve1/               # Enhanced read fuzzer
│   └── improve2/               # New write fuzzer
└── part4/               # CVE-2014-9495 exploitation
    ├── run.poc.sh              # Run exploit
    └── write_exploit.c         # PoC code

クイックスタート

# Part 1: Fuzzing experiments (4 hours each)
cd part1
./run.w_corpus.sh    # or ./run.w_o_corpus.sh

# Part 3: Test improvements (4 hours each)
cd part3/improve1 && ./run.improve1.sh
cd part3/improve2 && ./run.improve2.sh

# Part 4: Exploit CVE
cd part4 && ./run.poc.sh

カバレッジレポートを表示:

firefox part1/report/w_corpus/linux/index.html

グループメンバー

このセキュリティ研究プロジェクトは、以下のメンバーによって共同で完了しました:

  • Mahdi Atallah
  • Rassene M'Sadaa
  • Yannik Krone
  • Yonathan Lanzmann
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →