ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
Follina MSDT脆弱性(CVE-2022-30190)の検出と修復

Follina MSDT 脆弱性 (CVE-2022-30190) の検出と修復
Follina-MSDT-Vulnerability-CVE-2022-30190- の詳細については、https://msrc-blog.microsoft.com/2022/05/30/guidance-for-cve-2022-30190-microsoft-support-diagnostic-tool-vulnerability/ を参照してください
スクリプトをダウンロードして、Windows マシンの C ドライブに移動します
Windows PowerShell を管理者として実行し、スクリプトを実行します
.\folina.ps1
このスクリプトには 3 つの機能があります
MSDT URL プロトコルがまだ有効かどうかを確認するため、システムをチェックします
次に、スクリプトはマシンが Follina 脆弱性 CVE-2022-30190 に対して脆弱かどうかを通知し、MSDT URL プロトコルを無効にしてレジストリキーをバックアップするかどうかを尋ねます
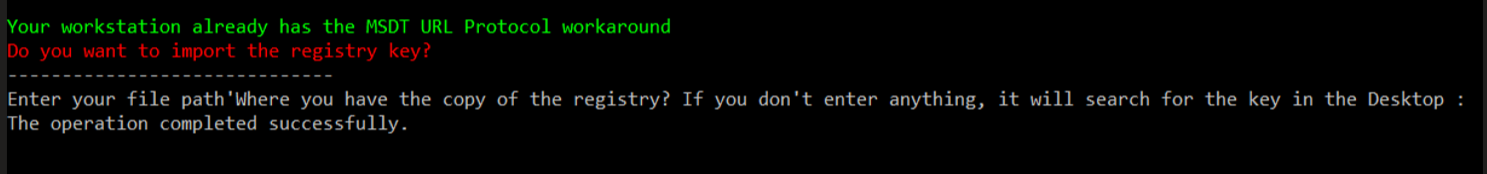
レジストリキーが存在しないためにマシンが脆弱でない場合、将来の使用やテスト目的でレジストリキーをインポートし直すかどうかを尋ねます

キーをインポートするには、スクリプトをもう一度実行してください!!!