 ebrasha/abdal-cve-2026-63030
Abdal CVE-2026-63030は、バージョン分析とREST APIセキュリティチェックを通じてCVE-2026-63030への曝露を検出するために設計された、プロフェッショナルなWordPress脆弱性スキャナーです。サイバーセキュリティ研究、ペネトレーションテスト、WordPressセキュリティ評価のためにEbrahim Shafiei(EbraSha)によって開発されました。

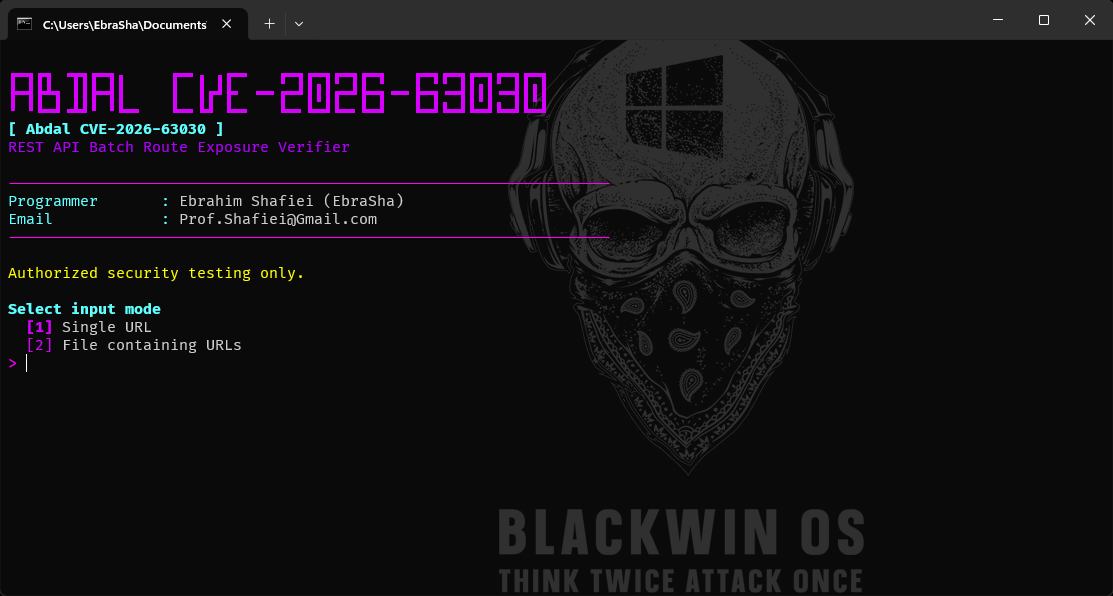
Abdal CVE-2026-63030 は、CVE-2026-63030 として追跡されている WordPress REST API バッチルート混乱に対する防御用の露出検証ツールです。この問題は、影響を受ける WordPress リリースで CVE-2026-60137 と連鎖させることができ、リモートコード実行につながる可能性があります。
このツールは、管理者、インシデントレスポンダー、および許可されたセキュリティチームが、武器化された脆弱性チェーンを再現することなく、単一のウェブサイトまたはウェブサイトのリストを迅速にトリアージするのに役立ちます。
多数の WordPress インストールを手動で確認するのは遅く、一貫性がありません。この検証ツールは、安全な HTTP ベースの検査、WordPress バージョンの検出、REST バッチエンドポイントのチェック、および判定の分類を自動化し、露出したシステムを修復の優先順位付けに役立てます。
| WordPress ブランチ | 影響を受けるバージョン | 修正済みバージョン |
|---|
| 6.9.x | 6.9.0 から 6.9.4 | 6.9.5 以降 |
| 7.0.x | 7.0.0 から 7.0.1 | 7.0.2 以降 |
上記の影響範囲に含まれていない場合でも、古いブランチまたはサポートされていないブランチのサイトは、現在メンテナンスされている WordPress リリースに移行する必要があります。
/wp-json/batch/v1 と /?rest_route=/batch/v1 の両方をチェックします。VULNERABLE、AFFECTED、AFFECTED-WAF、PATCHED、NOT-AFFECTED、UNKNOWN、NOT-WORDPRESS、INVALID、または ERROR として分類します。Windows 実行可能ファイルを実行します:
Abdal-CVE-2026-63030.exe
次に、対話型プロンプトに従います:
ターゲットファイルの例:
https://wordpress.example
https://blog.example
所有しているシステム、または明示的に評価を許可されたシステムのみをスキャンしてください。
| 判定 | 意味 |
|---|---|
VULNERABLE | 観測されたバージョンとエンドポイントの動作が、影響を受けるプロファイルと強く一致します。 |
AFFECTED | 検出されたバージョンは影響範囲内ですが、エンドポイントの証拠が不完全です。 |
AFFECTED-WAF | バージョンは影響を受けているように見えますが、WAF またはアクセス制御が検証を妨げている可能性があります。 |
PATCHED | 検出された WordPress バージョンには、ベンダーの修正が含まれています。 |
NOT-AFFECTED | 検出されたバージョンは、公開されている影響範囲外です。 |
UNKNOWN | 利用可能な証拠が、信頼できる分類には不十分です。 |
NOT-WORDPRESS | ターゲット上で WordPress を識別できませんでした。 |
INVALID | 指定されたターゲットが有効な URL または入力ではありません。 |
ERROR | ネットワーク、TLS、タイムアウト、または HTTP 処理エラーにより検証が妨げられました。 |
このソフトウェアは、合法的な防御的セキュリティテスト、資産所有者の検証、教育、および許可された研究のみを目的として提供されます。システムをスキャンする前に許可を取得し、該当するすべての法律、契約、およびポリシーを遵守する責任はあなたにあります。
このソフトウェアとその結果は、正確性、可用性、特定目的への適合性、または誤検知および誤検出の不存在についての保証や保証なしに、現状のまま 提供されます。プログラマーおよび貢献者は、このプロジェクトの使用から生じる誤用、サービス中断、データ損失、セキュリティインシデント、または直接的および間接的な損害について責任を負いません。
問題が発生した場合や設定の問題がある場合は、[email protected] までメールでご連絡ください。GitLab または GitHub で問題を報告することもできます。
このプロジェクトが役立つと感じ、さらなる開発をサポートしたい場合は、寄付をご検討ください:
Ebrahim Shafiei (EbraSha) によって情熱を込めて手作りされました
このプロジェクトは AGPLv3 ライセンスの下でライセンスされています。
