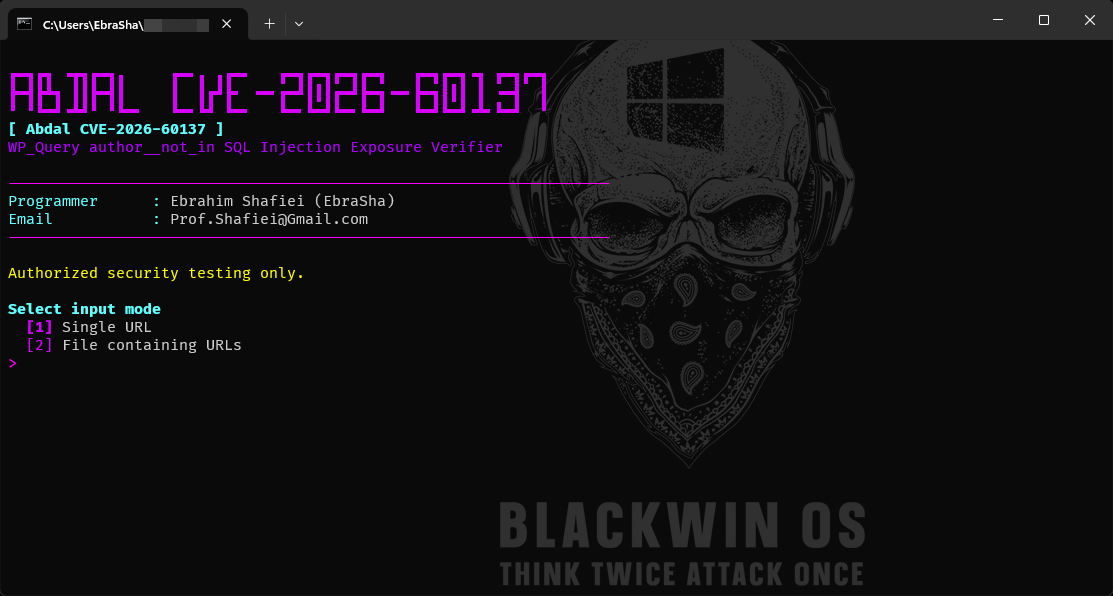

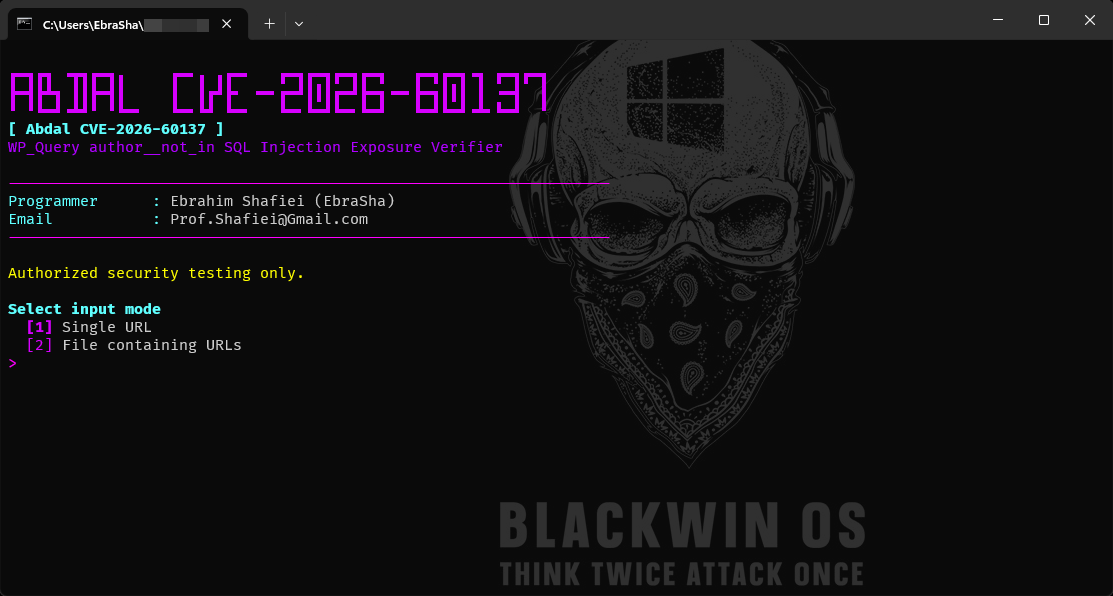
Abdal CVE-2026-60137 は、WP_Query における author__not_in パラメータの不十分なサニタイズ(CVE-2026-60137 として追跡)に対する防御用 WordPress 露出検証ツールです。この脆弱性は、信頼できない入力が影響を受けるパラメータに到達した場合に SQL インジェクションを許容する可能性があります。影響を受ける WordPress 6.9 および 7.0 リリースでは、wp2shell リモートコード実行パスの一部として CVE-2026-63030 と連鎖させる可能性があります。
このツールは、管理者および権限を持つセキュリティチームが、破壊的なデータベースペイロードによる SQL インジェクションの証明を試みることなく、影響を受ける可能性のある WordPress バージョンと不審な REST バッチエンドポイントの露出を特定するのに役立ちます。
バージョン検出とエンドポイントの挙動は、多数の WordPress インストールにわたって迅速な防御トリアージを提供できます。この検証ツールは、それらのシグナルを明確な判定にまとめ、管理者がパッチ適用とフォローアップ調査を優先できるようにします。
| WordPress ブランチ | 影響を受けるバージョン | 修正済みバージョン |
|---|---|---|
| 6.8.x | 6.8.0 から 6.8.5 | 6.8.6 以降 |
| 6.9.x | 6.9.0 から 6.9.4 | 6.9.5 以降 |
| 7.0.x | 7.0.0 から 7.0.1 | 7.0.2 以降 |
WordPress 6.8.x の場合、公開されている問題は SQL インジェクションの容易化に関するものです。CVE-2026-63030 を含む完全な wp2shell チェーンは、影響を受ける 6.9.x および 7.0.x ブランチに適用されます。
/wp-json/batch/v1 と /?rest_route=/batch/v1 の両方をチェックします。VULNERABLE、AFFECTED、AFFECTED-WAF、PATCHED、NOT-AFFECTED、UNKNOWN、NOT-WORDPRESS、INVALID、または ERROR に分類します。実行可能ファイルを実行します:
次に、対話型プロンプトに従います:
ターゲットファイルの例:
https://wordpress.example
https://blog.example
所有しているシステム、または明示的に評価を許可されたシステムのみをスキャンしてください。
| 判定 | 意味 |
|---|---|
VULNERABLE | 検出されたバージョンと観測された露出シグナルが、ツールの影響を受けるプロファイルと強く一致します。 |
AFFECTED | 検出されたバージョンは公開された影響範囲内ですが、エンドポイントの証拠が不完全です。 |
AFFECTED-WAF | バージョンは影響を受けているように見えますが、WAF またはアクセス制御が検証を妨げている可能性があります。 |
PATCHED | 検出された WordPress バージョンにベンダーの修正が含まれています。 |
NOT-AFFECTED | 検出されたバージョンは公開された影響範囲外です。 |
UNKNOWN | 利用可能な証拠が信頼できる分類には不十分です。 |
NOT-WORDPRESS | ターゲット上で WordPress を特定できませんでした。 |
INVALID | 指定されたターゲットが有効な URL または入力ではありません。 |
ERROR | ネットワーク、TLS、タイムアウト、または HTTP 処理エラーにより検証が妨げられました。 |
[!IMPORTANT] この判定はヒューリスティックな露出評価です。SQL インジェクションが成功したことや、ターゲットが侵害されたことの単独の証明ではありません。
WP_Query、特に author__not_in パラメータに信頼できないデータを渡すカスタムプラグインとテーマを確認します。このソフトウェアは、合法的な防御的セキュリティテスト、資産所有者の検証、教育、および許可された研究のみを目的として提供されます。システムをスキャンする前に許可を取得し、適用されるすべての法律、契約、ポリシーを遵守する責任は利用者にあります。
このソフトウェアとその結果は、正確性、可用性、特定目的への適合性、誤検知および誤検知の不存在についての保証や保証なしに、現状のまま 提供されます。プログラマーおよび貢献者は、このプロジェクトの使用から生じる誤用、サービス中断、データ損失、セキュリティインシデント、または直接的・間接的な損害について責任を負いません。
問題が発生した場合や設定に関する問題がある場合は、[email protected] までメールでご連絡ください。GitLab または GitHub で問題を報告することもできます。
このプロジェクトが役に立ち、さらなる開発を支援したい場合は、寄付をご検討ください:
Ebrahim Shafiei (EbraSha) によって情熱を込めて手作りされました
このプロジェクトは AGPLv3 ライセンスの下でライセンスされています。

