
Skip to content
KitploitKITPLOIT
ツールブログ
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-24061---telnetd — Telnet認証バイパスによるrootアクセスへの到達 | Kitploit
ツール/GitHubGitHub/duy-31/cve-2026-24061---telnetd
脆弱性スキャナーエクスプロイトネットワークセキュリティペネトレーションテストリモートアクセスツール
GitHubduy-31/cve-2026-24061---telnetd

CVE-2026-24061---telnetd

Telnet認証バイパスによるrootアクセスへの到達

リポジトリを見る
2147ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2026-24061 – telnetd

🔥 説明

CVE-2026-24061 は、特定の telnetd 実装に影響を与える重大な脆弱性であり、 認証バイパス と、有効な認証情報なしでのリモート root シェル の取得を可能にします。

このリポジトリは、脆弱なシステムを検出するための Proof of Concept (PoC) を提供します。


⚠️ 影響

  • 認証バイパス
  • 不正な root アクセス
  • リモートからの悪用
  • システムの完全な侵害

🎯 影響を受ける可能性のあるシステム

  • ルーター / モデム
  • IoT 機器
  • 組み込みファームウェア
  • telnetd を公開しているシステム
  • 古い、または不適切に設定された環境

🛠 内容

  • 高速な Python スクリプト(生ソケット)
  • IP リストによるスキャン対応
  • 外部依存関係なし
  • フランス語のメッセージとコメント

🔧 パラメータとオプション

このスクリプトは、単一のターゲットまたは複数のターゲットを含むファイルをスキャンできる複数のコマンドラインオプションを受け付けます。

🎯 主要オプション(必須)

オプション説明
-c, --cible分析する IP アドレスまたはホスト名
-l, --listeターゲットのリストを含むファイル

⚙️ 追加オプション

オプションデフォルト説明
-p, --port23テストする Telnet ポート
-d, --delai5ネットワーク遅延(タイムアウト)秒数
-u, --user-f rootデフォルトで "-f root" を読み込む

▶️ 使用方法

⚠️ このスクリプトは、明示的な許可を得たシステムでのみ使用してください。

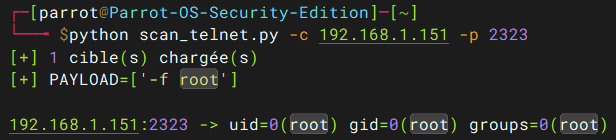
🎯 単一ターゲット

root@kitploit:~
python3 scan_telnet.py -c 192.168.1.1
image

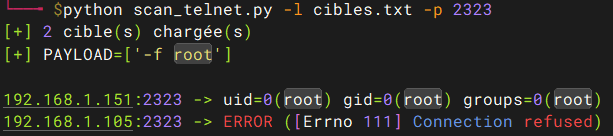
📋 ターゲットリストのスキャン

root@kitploit:~
python3 scan_telnet.py -l cibles.txt
image

🔁 リターンコード

  • 0 → 少なくとも 1 つの脆弱なターゲット
  • 1 → 脆弱性が検出されなかった
ツールをダウンロード