 dragonjar/burpia
Burp Suite 拡張機能で、人工知能による受動的な脆弱性検出を組み込んでいます。




BurpIAは、Burp SuiteをAI支援によるWebセキュリティテスト環境へと変えます。実際のHTTPトラフィックをLLM(12以上のプロバイダーまたはローカルモデル)で分析し、Burp MCP経由で自律型CLIエージェントによる検証を行い、すべての結果を追跡可能に保ちます — Burp Suite CommunityおよびProfessionalで動作します。
この拡張機能は、受動的なHTTPトラフィックを実行可能なセキュリティ検出事項へと変換します。以下のことが可能です:
request + response)を用いた、自動パッシブスキャンまたはコンテキストメニューからの手動分析。重要: AIによる検出事項はヒントであり、判定ではありません。報告前に必ず検証してください — 誤検知の可能性があります。
BurpIA-1.7.0.jarをダウンロードします。Extensionsタブ → Add → JARファイルを選択します。| 要件 | 詳細 |
|---|---|
| Burp Suite | CommunityまたはProfessional |
| オペレーティングシステム | macOS、Linux、またはWindows |
| Java | 17以上(ネイティブBurpインストーラーに同梱のJREで動作します) |
| LLMアクセス | クラウドプロバイダーのAPIキー、ローカルOllama、またはLM Studio |
| CLIエージェント(オプション) | 次のいずれか:droid、claude、agy、opencode、grok、codex |
| UI言語 | スペイン語または英語(設定で切り替え可能) |
Analyze request with BurpIA(またはエージェント検証の場合は🤖 Analyze with {Agent})。requestとresponseを注入してプロンプトを構築します。Analyze request with BurpIAまたは🤖 Analyze with {Agent}。🔍 Analyze this flowまたは🤖 Analyze this flow with {Agent}。| プロバイダー | 備考 |
|---|---|
| Ollama | ローカルモデル:Qwen 3.8、Llama 4、Gemma 4、DeepSeek v4、Phi-4など |
| Ollama Cloud | ollama.comのクラウドモデル — APIキーが必要 |
| OpenAI | GPT-5.6(+ Luna/Sol/Terra/Cyberバリアント) |
| Claude | Anthropic:Fable 5.1、Opus 5、Sonnet 5 |
| Gemini | Google:3.8 Flash(GA)、3.7/3.6 Flash、2.5 Pro |
| Moonshot (Kimi) | K3、K2.7以前 |
| Z.ai / Minimax | GLM 5.3およびMiniMax H3 |
| DeepSeek | v4-pro、v4-flash — OpenAI互換API |
| xAI Grok | grok-4.6、grok-4.5 — OpenAI互換API |
| Sakana Fugu | fugu、fugu-ultra |
| LM Studio | ローカルサーバー、OpenAI互換 |
| Custom | OpenAI互換API用の最大3プロファイル |
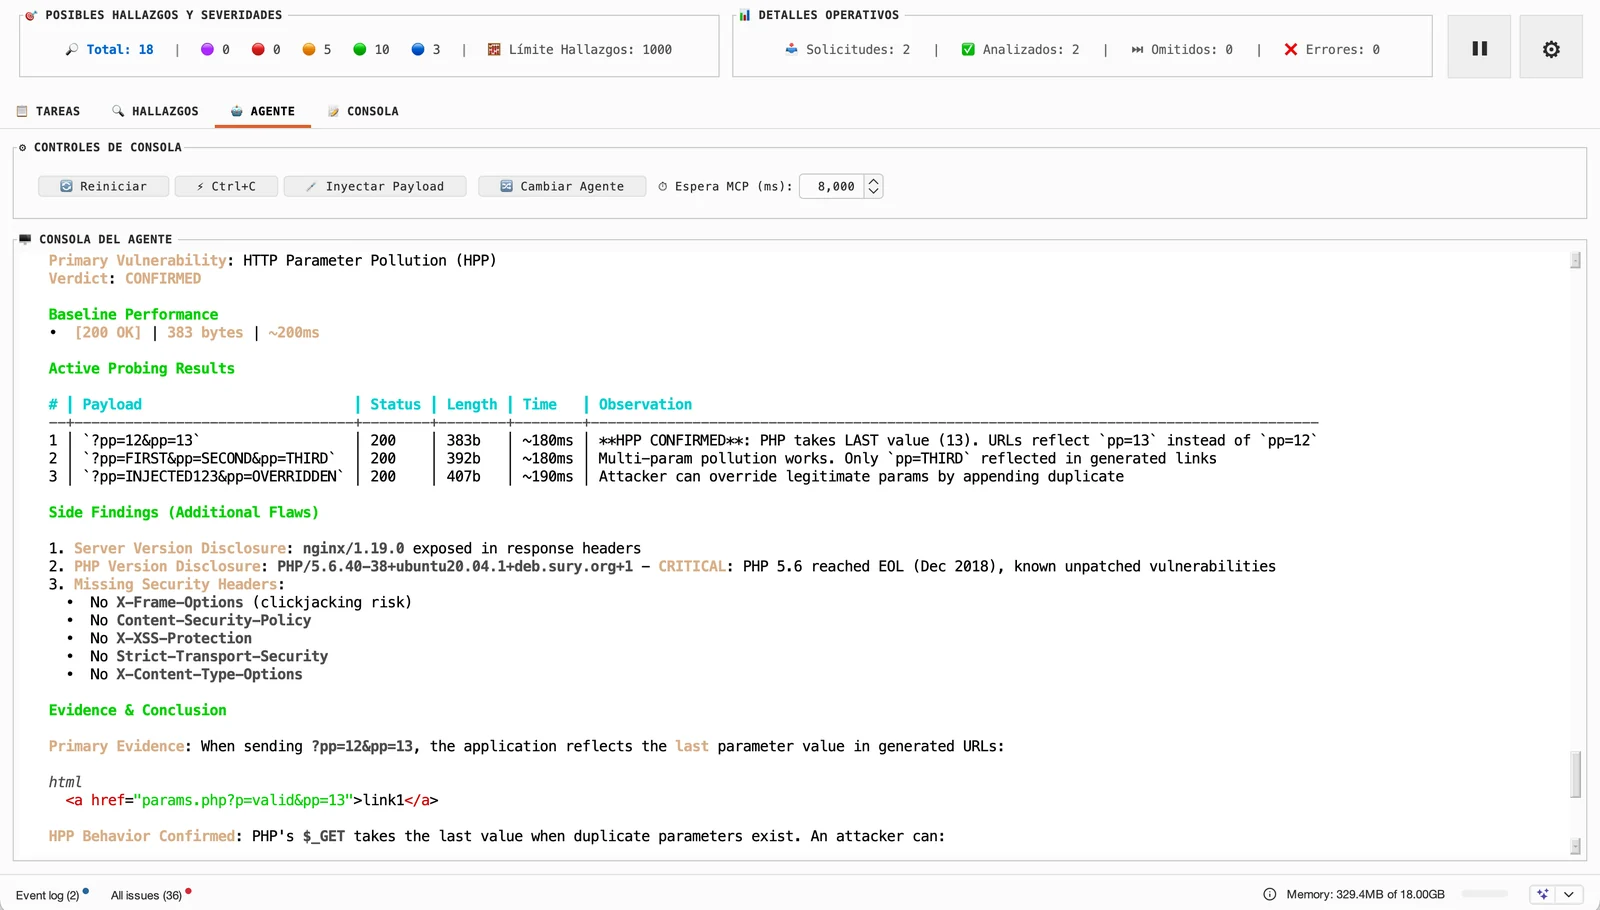
Burp Suite MCPと統合された自律型検証エージェント:
| エージェント | バイナリ | ガイド |
|---|---|---|
| Factory Droid | droid | EN · ES |
| Claude Code | claude | EN · ES |
| Antigravity CLI | agy | EN · ES |
| Open Code | opencode | EN · ES |
| Grok CLI | grok | EN · ES |
| Codex CLI | codex | EN · ES |
{REQUEST} / {RESPONSE}:正規化されたHTTPリクエスト/レスポンス。{REQUEST_1}…{REQUEST_N} / {RESPONSE_1}…{RESPONSE_N}:フローのN番目の要素。{OUTPUT_LANGUAGE}:検出事項の説明に期待される出力言語。これらのトークンを省略した場合、BurpIAは最小限のコンテキストを維持し、設定された言語を強制するために、セキュリティブロック(フォールバック)を自動的に追加します。
認証フローを対象としたカスタムプロンプト(2つのリクエストを1つとして分析):
You are a web security auditor. Focus ONLY on authentication and session logic.

Request 1 (login):
{REQUEST_1}
Response 1:
{RESPONSE_1}

Request 2 (password change):
{REQUEST_2}
Response 2:
{RESPONSE_2}

Report findings in {OUTPUT_LANGUAGE} with severity, confidence, and remediation.
BurpIAによって生成される典型的な検出事項(結果テーブルに表示):
Title:    Password change endpoint accepts old password indefinitely
Severity: High · Confidence: Certain
Endpoint: POST /api/v2/account/password  (200 OK)
Evidence: The password-change flow succeeded using the pre-login session
          token, indicating missing re-authentication and no rotation of
          existing sessions.
Remedy:   Require current-password verification and invalidate all active
          sessions after a successful change.
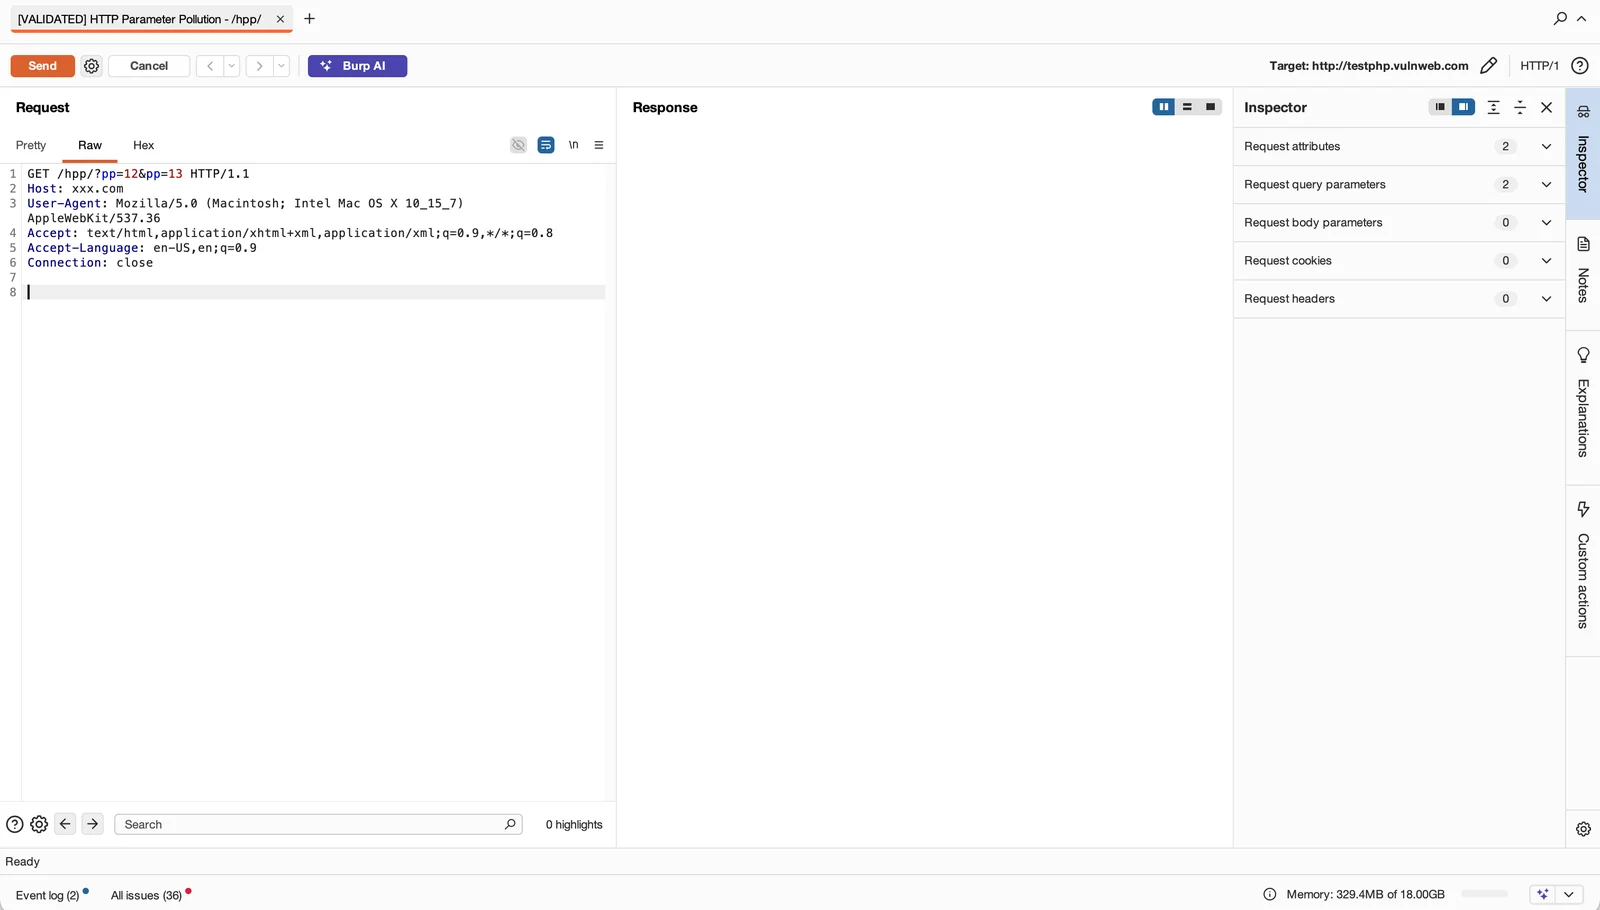
テーブルから、手動検証のためにBurp Repeaterへ送信したり、エクスポート(CSV/JSON)したり、Burp MCP経由でより深い検証のためにCLIエージェントへディスパッチしたりできます。
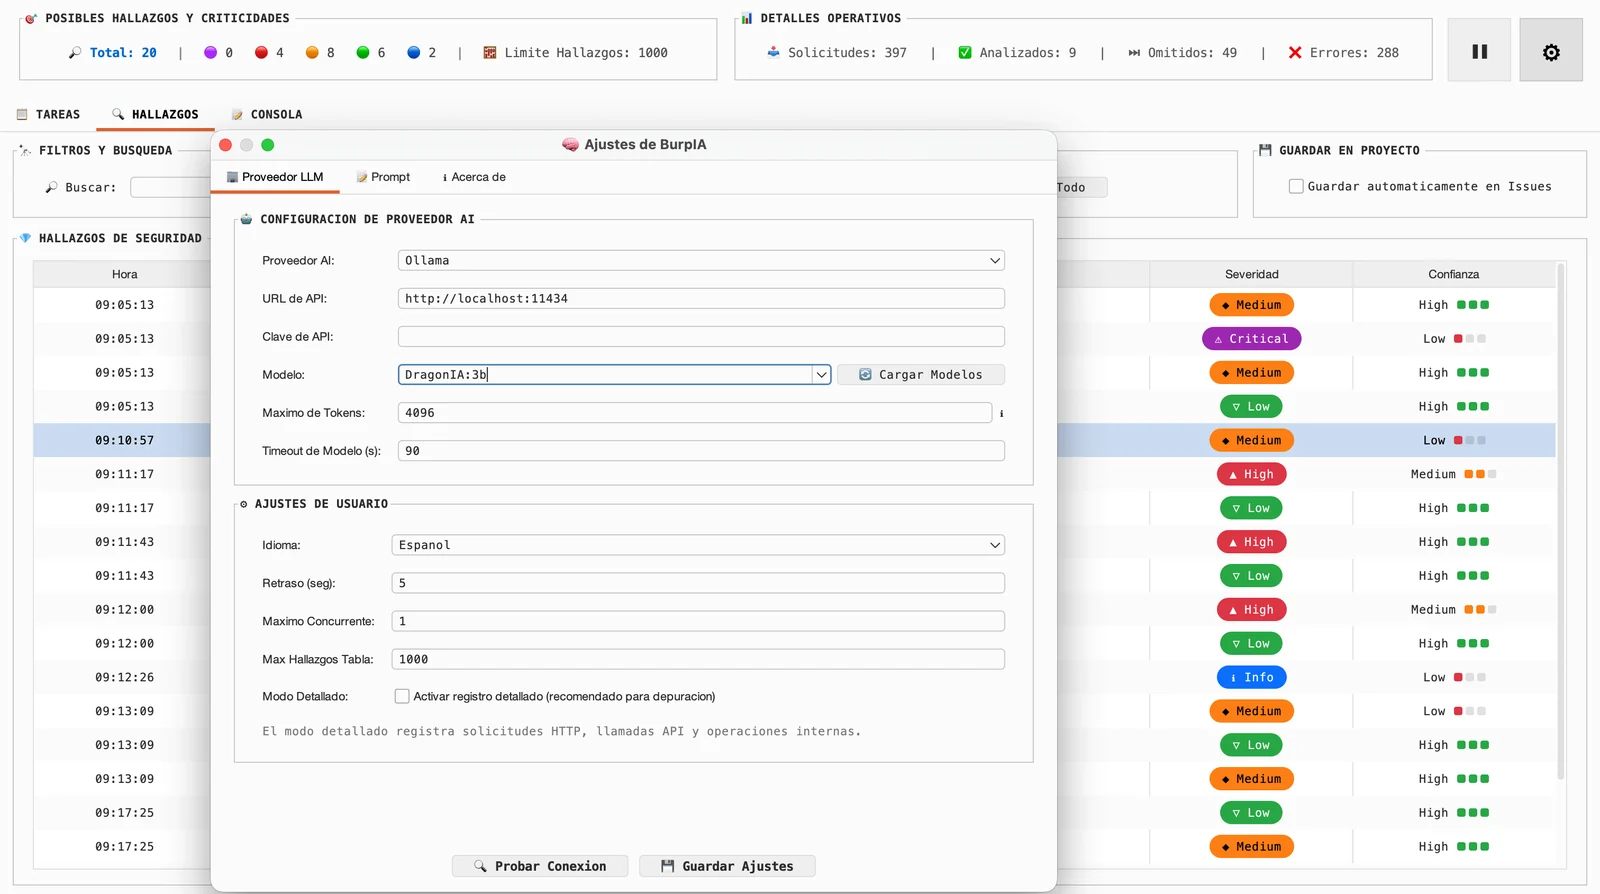
| ダッシュボード(ES) | エージェント検証 | Repeaterでの検証済み検出事項 |
|---|---|---|
 |  |  |
完全なリリース履歴:releasesページおよびgit tag履歴を参照してください。
MIT — LICENSEを参照してください。
