
 dozermx/argus
多段階の偵察および攻撃面スキャナーで、ドメイン、IP、ASN、クラウド資産、CVEをナレッジグラフにマッピングし、CVSSスコアリングとコンプライアンスマッピングを提供します。





セキュリティインテリジェンスフレームワーク
Argusは、プロフェッショナルなペネトレーションテストと攻撃対象領域の評価のために構築された、多段階のセキュリティ偵察・分析フレームワークです。完全に自律動作し、APIキー不要、外部サービス不要、アカウント不要です。単一のコマンドで、組織の外部露出の全体像を把握できます。
argus/
├── sources/          Certificate Transparency, passive DNS, brute force
├── correlators/      DNS resolution, CDN bypass, port scanning
├── intelligence/     43 analysis modules
│   ├── Core          TLS, HTTP, email, content discovery, JS secrets
│   ├── Graph         Attack paths, compliance, CVE, anomaly detection
│   ├── Advanced      SSRF chains, OAuth/GraphQL/WebSocket, BGP, stealth
│   └── Intelligence  Deep CVE, API enumeration, cloud storage, threat intel
├── ontology/         Knowledge graph (NetworkX), entity model, pivot engine
├── output/           HTML report, executive report, CSV, JSON, terminal
└── web/              FastAPI real-time dashboard with WebSocket
エンジンは、発見されたすべてのエンティティ(ドメイン、IP、証明書、組織、テクノロジー、開放ポート)とそれらの間の関係を結ぶナレッジグラフを構築します。すべての発見事項は、CVSS 3.1スコア、攻撃経路リンク、コンプライアンスマッピングを備えたグラフノードに付与されるアノマリーとして記録されます。
| 範囲 | カテゴリ | 概要 |
|---|---|---|
| 1–9 | 偵察 | CTログ収集、パッシブDNS、AXFR、サブドメインブルートフォース(2,500語以上+順列)、DNS解決、IPv6、ASNインテリジェンス、CDNオリジン迂回 |
| 10–17 | サーフェス分析 | TLSフィンガープリンティング、HTTPヘッダー分析、コンテンツディスカバリー(100以上のパス)、JavaScriptシークレットスキャン、サプライチェーンCVE、キャッシュポイズニング、CORS、HTTPスマグリングプローブ |
| 18–30 | インテリジェンス | メールセキュリティ(SPF/DMARC/DKIM)、Wayback Machine、リバースIP、JARM C2フィンガープリンティング、アノマリー検出、CVSS 3.1スコアリング、攻撃経路の合成、コンプライアンスマッピング(OWASP/GDPR/ISO 27001/NIST/PCI-DSS)、CVE相関、グラフ分析、スキャン差分 |
| 31–35 | アクティブテスト | HTTPリクエストスマグリング(CL.TE/TE.CL/TE.TE)、組織間相関、GNNサブドメイン予測、認証分析(フォーム/JWT/Basic認証)、パラメータファジング(SQLi/XSS/SSRF/IDOR/トラバーサル) |
| 36–39 | アドバンスト | BGP/ASパスとクラウドプロバイダーの相関、SSRFチェーンのピボット(クラウドメタデータ、内部サービス、Gopher)、OAuth/GraphQL/WebSocketプロトコルファジング、ハニーポット検出 |
| 40–43 | インテリジェンス+ | ディープCVEフィンガープリンティング(22テクノロジー)、API/OpenAPI/Swagger列挙、クラウドストレージ列挙(S3/Azure/GCS/DO)、脅威インテリジェンス(DNSブラックリスト、Tor出口、ASNレピュテーション) |
要件: Python 3.9+、Linux/macOS/Termux
git clone https://github.com/DozerMx/Argus
cd Argus
pip install -r requirements.txt
Web UI(オプション):
pip install fastapi uvicorn websockets
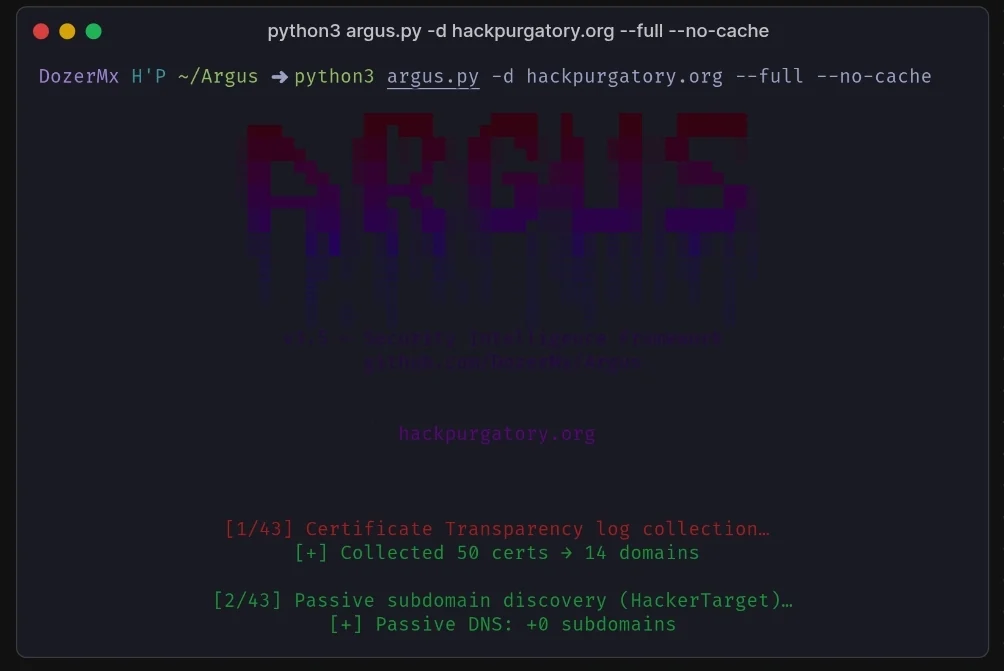
python argus.py -d TARGET [OPTIONS]
# CT log collection + DNS resolution + anomaly detection
python argus.py -d target.com

# Full 43-phase scan
python argus.py -d target.com --full

# Full scan with executive report
python argus.py -d target.com --full --output executive

# Full scan with authentication and fuzzing
python argus.py -d target.com --full --fuzz --auth

# Scan with known credentials
python argus.py -d target.com --full --auth --user admin --password admin123
# Subdomain brute force + AXFR
python argus.py -d target.com --brute --axfr

# Deep infrastructure: ASN + CDN bypass + ports
python argus.py -d target.com --deep --cdn-bypass --ports

# Stealth scan (paranoid jitter profile)
python argus.py -d target.com --full --stealth-profile paranoid

# Through Tor
python argus.py -d target.com --full --proxy socks5://127.0.0.1:9050
# Bulk scan from file
python argus.py -f targets.txt --full --output json

# Continuous monitoring with Slack alerts
python argus.py -d target.com --daemon --webhook https://hooks.slack.com/...

# Web UI dashboard
python argus.py --serve --ui-port 8080
Target:
  -d DOMAIN             Single target domain
  -f FILE               File with one domain per line

Scan Modules:
  --full                Enable all modules
  --deep                ASN, cloud detection, Wayback, reverse IP
  --brute               Subdomain brute force + permutations
  --axfr                DNS zone transfer
  --cdn-bypass          CDN/WAF origin IP discovery
  --ports               TCP port scan + banner grab (178 ports)
  --jarm                JARM TLS fingerprinting
  --fuzz                Parameter fuzzing (SQLi, XSS, SSRF, IDOR, traversal)
  --auth                Authentication analysis
  --user USER           Username for authenticated scanning
  --password PASS       Password for authenticated scanning

Output:
  --output FORMAT       terminal | html | executive | json | csv
  --outfile PATH        Output file path
  -v                    Verbose logging
  -q                    Quiet mode

Performance:
  --threads N           Concurrent threads (default: 30)
  --timeout N           Request timeout in seconds (default: 10)
  --proxy URL           Proxy (socks5://host:port or http://host:port)
  --no-cache            Disable disk cache
  --stealth-profile     paranoid | careful | normal | aggressive

Web UI:
  --serve               Launch real-time web dashboard
  --ui-port N           Web UI port (default: 8080)

Daemon:
  --daemon              Continuous monitoring mode
  --webhook URL         Webhook URL for alerts (Slack/Telegram)
  --interval N          Scan interval in hours (default: 6)
インタラクティブなグラフ可視化により、インフラストラクチャ全体を発見事項、リスクスコアリング、関係性マッピングとともに表示します。単一ファイルで自己完結します。
攻撃経路の説明、フレームワーク別のコンプライアンス違反、優先順位付けされた是正ロードマップ、リスクマトリックスを備えたビジネス向けの要約です。
完全なナレッジグラフ、CVSSスコア付きの全アノマリー、攻撃経路、スキャンメタデータを含む機械可読な完全出力です。SIEM、チケッティング、またはカスタムツールとの統合に適しています。
コンテンツディスカバリー
生存している各ドメインに対して100以上のパスをテストします。.envファイル、Gitリポジトリ、管理パネル、バックアップアーカイブ、データベースダンプ、Spring Actuatorエンドポイント、GraphQLインターフェースなどを検出します。SPA/CDNのキャッチオール検出も含み、任意のURLに200を返すホストはパターン検証によって正しく処理され、誤検知を排除します。
ファザー コンテキスト認識型のパラメータファジング。ペイロードを選択する前にパラメータの型(数値、文字列、パス、URL)を推測します。SQLi(50ペイロード、エラーベースとタイムベース)、XSS(39ペイロード)、SSRF(AWS/GCP/Azureメタデータを含む45ペイロード)、パストラバーサル(33ペイロード)、オープンリダイレクト、IDORをテストします。3レベルの回避技術を備えたWAF検出。
認証 ログインフォームを発見し、CSRFトークンを自動抽出し、CAPTCHAを検出してスキップします。ベンダーのデフォルト、侵害由来のパスワード、ドメイン固有のバリエーションを含む132の認証情報の組み合わせをテストします。弱いシークレットに対するHMACブルートフォースによるJWT分析。OAuth/SSOエンドポイント検出。
SSRFチェーン 単一エンドポイントの検出を超え、確認済みのSSRFを使用してピボットします。AWS IAM認証情報、GCPサービスアカウントトークン、Azure Managed Identityトークンを列挙し、内部サービス(Redis、Elasticsearch、Consul、Prometheus、Tomcat)をプローブします。GopherプロトコルによるRedisへの書き込みアクセスをテストします。

