
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-119618---RCE-in-APACHE — Apache HTTP Server における mod_http2 のリクエストヘッダーレースコンディションの Python による概念実証。check、exploit、probe、mitigation の各モードと最小限の HTTP/2 クライアントを備えています。 | Kitploit
ツール/GitHubGitHub/doseuser/cve-2026-119618---rce-in-apache
ウェブ脆弱性スキャナー脆弱性分析エクスプロイトウェブセキュリティファジングネットワークセキュリティ
GitHubdoseuser/cve-2026-119618---rce-in-apache

CVE-2026-119618---RCE-in-APACHE

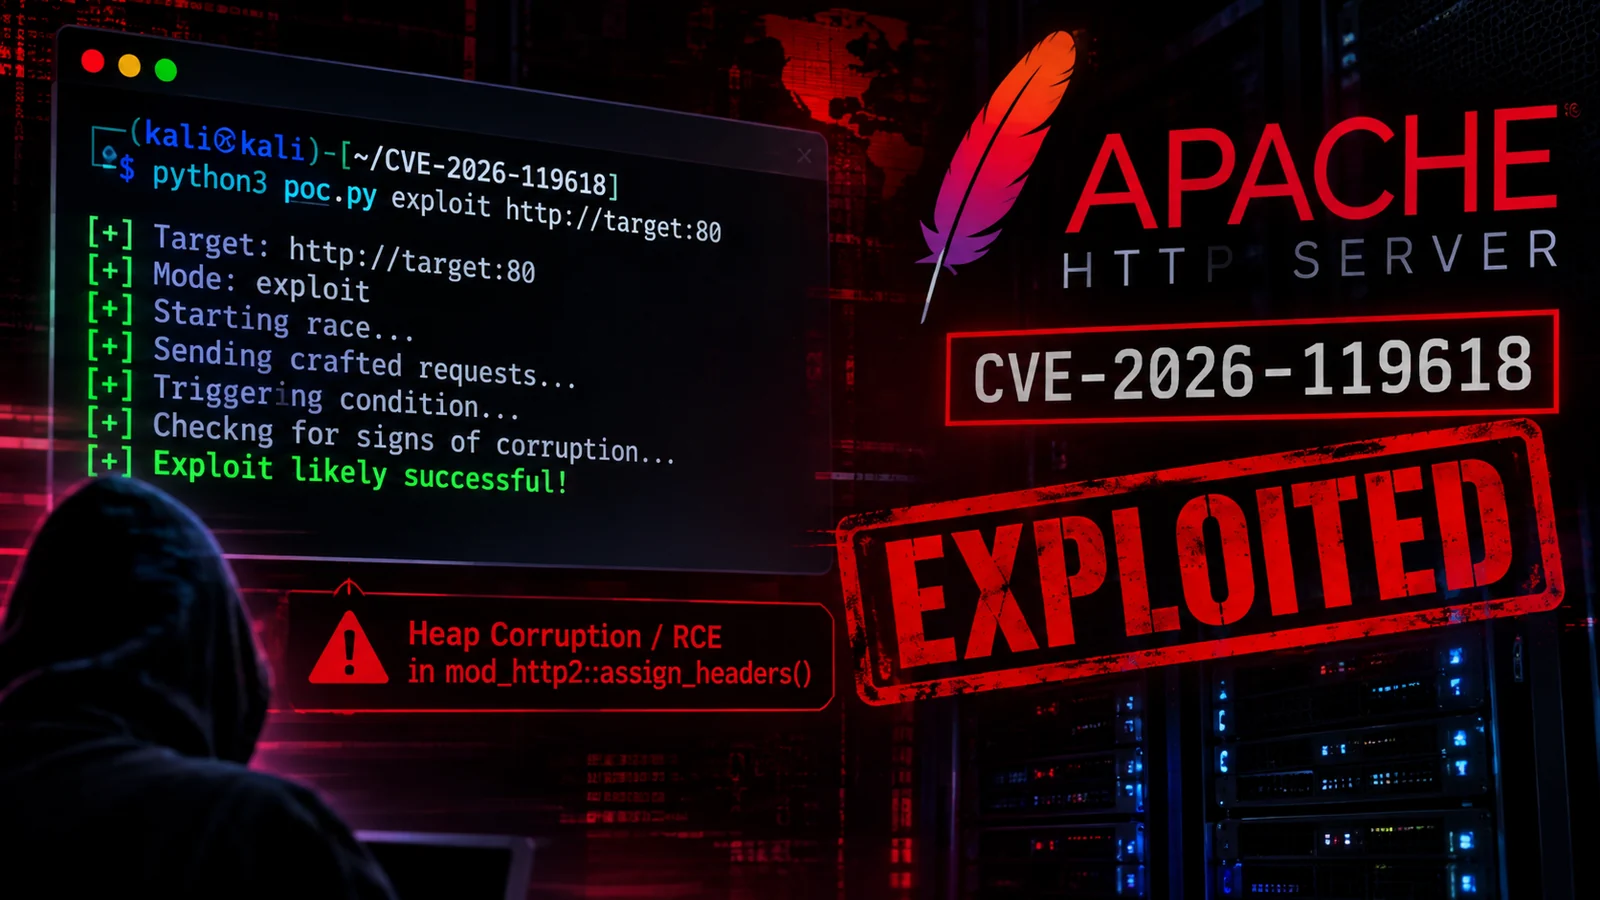
Apache HTTP Server における mod_http2 のリクエストヘッダーレースコンディションの Python による概念実証。check、exploit、probe、mitigation の各モードと最小限の HTTP/2 クライアントを備えています。

リポジトリを見る
5日前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    366
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
8a34cc0c-9101-4b06-ba5f-32cf5a5c8a30

CVE-2026-119618 — Apache HTTP Server mod_http2 PoC 研究およびラボでの使用のみ。この実証コードは、自身が所有するか、テストを明示的に許可されている Apache HTTP Server インスタンスに対してのみ実行してください。exploit モードは同時 HTTP/2 トラフィックを生成するため、サービスの不安定化やクラッシュを引き起こす可能性があります。

Apache HTTP Server の mod_http2 におけるリクエストヘッダー処理、assign_headers() 内の競合状態を調査するための実証コードツールです。 概要 このリポジトリで説明されている問題は、HTTP/2 ストリームに関連付けられた共有 h2_request.headers テーブルに関するものです。脆弱なコードパスでは、assign_headers() がリクエスト固有の r->headers_in テーブルではなく、その共有テーブルに合成された Content-Length: 0 エントリを追加する可能性があります。

ストリームプールには接続スレッドとワーカースレッドの両方がアクセスできるため、APR テーブルの同時割り当てが競合する可能性があります。その結果、ヒープ破壊などの挙動が生じる可能性があります。

PoC が特定したアップストリームの変更はコミット 824beab9b9424d6cfb29595248fdbf6c3dddeab1 であり、プロジェクトの注記によれば Apache HTTP Server 2.4.71 に含まれています。

重要: この PoC はメモリ破壊の症状を検出または再現するように設計されています。破壊が成功したという結果それ自体は、信頼性の高い任意コード実行 (RCE) の証明ではありません。 リポジトリの内容 ファイル 説明 poc.py メインの PoC。check、exploit、probe、mitigation モードを提供します。 h2.py PoC が使用する最小限の HTTP/2 クライアントとフレーム/HPACK ヘルパー。

実装は Python 標準ライブラリを使用しており、サードパーティの Python パッケージは不要です。 要件

  • Python 3.8 以降。
  • テスト対象の Apache HTTP Server へのネットワークアクセス。
  • 隔離された使い捨てのテスト環境を強く推奨します。
  • サニタイザーによる確認を行う場合は、AddressSanitizer、ThreadSanitizer、または UndefinedBehaviorSanitizer でインストルメント化された Apache httpd のラボビルドが必要で、そのレポートとエラーログを PoC から参照できるようにしてください。 クライアントは平文 HTTP/2 (h2c) で通信します。HTTP/2 のチェックを機能させるには、対象が選択したホストとポートで HTTP/2 を受け入れる必要があります。 使用方法 コマンドはリポジトリのディレクトリから実行してください。
  1. check モード 競合を伴わない機能チェックを実行し、観測されたリクエストの挙動と利用可能なラボビルドのメタデータに基づいて対象を分類します。 python3 poc.py check --target 127.0.0.1:8080
  2. exploit モード 同時 HTTP/2 リクエストトラフィックを駆動して競合の再現を試みます。管理されたラボでのみ使用してください。 python3 poc.py exploit --target 127.0.0.1:8080 オプションのパラメータ: オプション デフォルト 目的 --connections 16 並列 HTTP/2 接続の数。 --streams 32 接続ごとの同時実行ストリーム数。 --duration 20 トラフィック生成の継続時間 (秒)。 --shape PoC 定義のプライマリシェイプ exploit モードで使用するリクエストシェイプ。 --fill 78 bodyless_ct_full シェイプ用のフィラーヘッダー数。 --pad 0 最後のフィラーヘッダー値に追加するバイト数。 --logs /lab-logs サーバーのエラーログとサニタイザーレポートを含むディレクトリ。

利用可能なリクエストシェイプとオプション: python3 poc.py exploit --help 3. probe モード 関連するヘッダー処理パスに到達する追加のリクエストシェイプを実行します: python3 poc.py probe --target 127.0.0.1:8080 4. mitigation モード 対象が依然として HTTP/2 を受け入れるかどうかを確認します。HTTP/2 のプリフェイスが拒否された場合、スクリプトは緩和策が有効であると報告します。 python3 poc.py mitigation --target 127.0.0.1:8080 対象とログの設定 対象はデフォルトで 127.0.0.1:8080 です。--target または TARGET 環境変数で指定できます。

ログディレクトリはデフォルトで /lab-logs です。--logs または LAB_LOGS 環境変数で変更できます。

サニタイザーベースの結果については、対象のサニタイザーレポートファイル(asan.、tsan.、ubsan.*)と error.log をそのディレクトリで利用可能にしてください。PoC は Apache httpd 自体をビルドしたりインストルメントしたりするものではありません。 終了コード コード 意味 0 安全 / 影響なし、または実行中に破損が観測されなかった。 1 脆弱な挙動を検出、または破損を確認。 2 対象に到達不能。 3 対象は応答したが、エクスプロイト実行が有効なテストを提供しなかった。 4 緩和策を検出: HTTP/2 が提供されていない。

結果は文脈に照らして解釈してください。特に、「破損が観測されなかった」ことは対象が脆弱でないことを証明するものではありません。競合状態はタイミングに依存する可能性があります。 緩和策 PoC に記載されている回避策は、Apache の Protocols ディレクティブから h2 と h2c を削除することで、影響を受けるバーチャルホスト/サーバーに対して HTTP/2 を無効化し、その後デプロイメントの変更手順に従って設定を検証し Apache をリロードすることです。

推奨される修復は、アップストリームの修正を含むベンダーサポート対象の Apache HTTP Server リリースにアップグレードし、お使いのオペレーティングシステムベンダーが提供するパッケージ/バージョンを確認することです。 技術的な注記


  • ヘルパークライアントは、この PoC に必要な HTTP/2 フレーミングと HPACK のサブセットを実装しています。
  • PoC は Content-Length を伴わない Content-Type を含むリクエスト形状を使用します。
  • サニタイザーレポートは、assign_headers() に関連するレポートと無関係な検出結果を区別するために検査されます。
  • 対象のクラッシュやサニタイザーの検出結果は、分析のために該当するサーバーログおよびビルドの詳細とともに保存すべきです。 免責事項 このリポジトリは、脆弱性研究、防御的検証、および制御されたテストのために提供されています。作者および貢献者は、損害、混乱、または不正使用について一切の責任を負いません。所有していないシステムをテストする前に、書面による許可を取得してください。
ツールをダウンロード



