

OWASP CICD-Goatの完全なVAPTレポート — 9個のCTFdフラグを獲得、4件の重大(Critical)+5件の高(High)レベルの発見事項(CVE-2024-23897を含む)をOWASP Top 10 CI/CDセキュリティリスクにマッピングし、PoC、是正措置、面接対策用の要約を収録。

<div align="center"> # CICD-Goat VAPT ライトアップ </div> > [OWASP CICD-Goat](https://github.com/cider-security-research/cicd-goat) に対する完全な脆弱性評価およびペネトレーションテスト — 意図的に脆弱性を持たせた CI/CD 環境(Jenkins、Gitea、GitLab、CTFd)— **OWASP Top 10 CI/CD セキュリティリスク**に対してエンドツーエンドでマッピング。 <div align="center"> [](https://github.com/cider-security-research/cicd-goat) [](./findings) [](./ctfd/challenge-cross-reference.md) [](./LICENSE.md) [](https://linkedin.com/in/dheerajkumarjayaswal) [](https://github.com/dheeraj-jayaswal) </div> --- ## 🧭 他のリポジトリとの関係 | リポジトリ | 内容 | |---|---| | **[CICD-Goat-Vapt-Writeup](https://github.com/dheeraj-jayaswal/CICD-Goat-Vapt-Writeup)** *(このリポジトリ)* | OWASP CICD-Goat に対する完全な VAPT ライトアップ — CVE-2024-23897 を含む 16 件の検出事項を OWASP Top 10 CI/CD セキュリティリスクにマッピングし、PoC と面接で使える要約を掲載 | | [From-Dev-To-Attacker](https://github.com/dheeraj-jayaswal/From-Dev-To-Attacker) | 私のフラッグシップとなるフィールドジャーナル — 開発者の視点から書いた脆弱性パターンに関する 67 件のオリジナルライトアップ。所得税、銀行、小売、Eコマース、貨物物流、教育といったエンタープライズ領域への影響を枠組みとして提示 | | [From-Pentester-To-Red-Teamer](https://github.com/dheeraj-jayaswal/From-Pentester-To-Red-Teamer) | Web/API ペネトレーションテストからレッドチーミングへ移行するための、24 か月にわたる構造化ロードマップ — フェーズ、ラボ、資格、そして取り組みながら公開で追跡する進捗 | | [AppSec-From-The-Trenches](https://github.com/dheeraj-jayaswal/AppSec-From-The-Trenches) | ペネトレーションテストツールと手法のリファレンス — Burp Suite、Nmap、Metasploit、Hydra、Hashcat などを実際にどう使うか、さらに私の WAPT 手法 | | [API-From-The-Trenches](https://github.com/dheeraj-jayaswal/API-From-The-Trenches) | API セキュリティの深掘りシリーズ — OWASP API Top 10 のカバレッジ、BOLA、JWT 攻撃、GraphQL テスト、完全な手法 | | [Bug-Bounty-Hunting-Companion](https://github.com/dheeraj-jayaswal/Bug-Bounty-Hunting-Companion) | 公開開示された実際のバグバウンティレポートを、再現可能なチェックリストに分解 | | [DarkWeb-From-The-Trenches](https://github.com/dheeraj-jayaswal/DarkWeb-From-The-Trenches) | 脅威インテリジェンスとダークウェブ OSINT の手法 — 認証情報漏洩の監視、ランサムウェアの追跡、エンゲージメント前の TI | | [.pcap-Arsenal](https://github.com/dheeraj-jayaswal/.pcap-Arsenal) | プロトコル別に整理されたパケットキャプチャ。Web/API/ネットワーク層の分析と学習用 | | [Pentest-Engagement-Playbook](https://github.com/dheeraj-jayaswal/Pentest-Engagement-Playbook) | コンサルタント品質のスコーピング、ROE、深刻度の根拠、エグゼクティブレポートのテンプレート — エンゲージメントを支えるクライアント向けの運用プレイブック | --- ## このリポジトリの存在意義 ほとんどの CI/CD セキュリティライトアップは、純粋に理論的なもの(「汚染されたパイプライン実行」を説明するスライド)か、純粋に CTF のフラグを追うもの(「フラグはこれ、次へ」の一行)のどちらかに留まっています。このリポジトリはどちらでもないことを目指しています。以下の各検出事項は、**完全に検証され PoC に裏付けられた脆弱性**であり、特定の [OWASP CI/CD-SEC](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/02-owasp-top10-cicd-mapping.md) リスクカテゴリにマッピングされ、面接や実際のクライアントレポートで説明したいと実際に思う形で書かれています — 行き止まりや誤った仮定、そしてそれらがどう修正されたかも含めて。 AppSec/DevSecOps/CI-CDセキュリティの面接対策をしている方、CI/CDツールチェーンが関わるペネトレーションテストの準備をしている方、あるいは「Poisoned Pipeline Execution」や「Insufficient Credential Hygiene」が実際に通信上でどのように見えるのか、具体的で実践的なツアーを求めている方——これはあなたのために書かれています。 ## 対象環境 | 項目 | 値 | |---|---| | 対象 | [OWASP CICD-Goat](https://github.com/cider-security-research/cicd-goat) — ローカル Docker Compose デプロイメント | | エンゲージメント種別 | 許可された自己主導型学習ラボ(グレーボックス) | | 技術スタック | Jenkins 2.332.1、Gitea 1.16.5、GitLab 15.11.13-ee、CTFd、Docker Compose | | スコープ | `localhost:3000`(Gitea)、`:8080`/`:50000`(Jenkins)、`:4000`(GitLab)、`:8000`(CTFd)、`:8008`(prod-sim) | | 手法 | フェーズ0〜3(スコープ → フィンガープリンティング → 脆弱性特定 → エクスプロイト) | エンゲージメントの完全なルール:[`docs/00-engagement-overview.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/00-engagement-overview.md)。 > ⚠️ **このリポジトリ内のすべてのテストは、テスター自身のローカルで使い捨ての、意図的に脆弱な Docker Compose ラボに対して実施されました。** 本番システム、共有インフラ、第三者データは一切関与していません。ご自身で試す前に、[公式リポジトリ](https://github.com/cider-security-research/cicd-goat)から CICD-Goat のコピーを立ち上げてください。 ## 結果の概要 | ID | タイトル | 深刻度 | OWASP CI/CD マッピング | CTFd フラグ | |---|---|---|---|---| | [F-010](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-010-jenkins-secrets-exposure-console-logs.md) | Jenkins ビルドコンソールログにおけるシークレット露出 → 認証情報窃取 → 不正なリポジトリ書き込み | **CRITICAL** | CICD-SEC-6, -4, -2 | flag1, flag2 | | [F-013](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-013-insecure-automerge-bypass.md) | 安全でない自動マージロジックがコードレビューをバイパス(PR全体の単語差分ヒューリスティック) | **CRITICAL** | CICD-SEC-1, -5 | flag10 | | [F-016](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-016-CVE-2024-23897-jenkins-cli-arbitrary-file-read.md) | CVE-2024-23897 — コントローラ上の Jenkins CLI 任意ファイル読み取り | **CRITICAL** | CICD-SEC-7 | flag8 | | [F-017](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-017-gitlab-runner-token-secret-theft.md) | GitLab 共有ランナー登録トークン → インスタンス全体の CI/CD シークレット窃取 | **CRITICAL** | CICD-SEC-2, -6 | flag11 | | [F-019](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-019-jenkins-controller-rce-agent-label-override.md) | エージェントラベル上書きによる Jenkins コントローラノードのコード実行 | **CRITICAL** | CICD-SEC-5, -4 | flag5 | | [F-018](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-018-decoupled-pipeline-branch-exclusion-bypass.md) | 分離されたパイプラインリポジトリ + ブランチ除外フィルタのバイパス | HIGH | CICD-SEC-4, -6 | flag3 | | [F-020](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-020-shared-agent-filesystem-credential-leak.md) | 共有エージェントのファイルシステムが FreeStyle ジョブの認証情報を露出 | HIGH | CICD-SEC-6, -5 | flag6 | | [F-021](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-021-checkov-sast-config-override-bypass.md) | Checkov SAST 設定の上書きにより検出されない IaC 設定ミスを可能に | HIGH | CICD-SEC-1, -8 | flag7 | | [F-014](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-014-flask-secret-key-cicd-variable.md) | CI/CD パイプライン変数から導出された Flask セッション秘密鍵 | HIGH | CICD-SEC-6 | flag11(F-017経由) | さらに、[`findings/informational/`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational)に**6件の情報提供/補足的な所見**(ポジティブコントロール、RBAC境界の確認、軽微な情報開示)があります。 ### 所見の連鎖 いくつかの所見は独立していません——一方が他方を直接可能にしたり、完成させたりします。これは、単一の所見よりも面接で印象に残りやすい部分です: 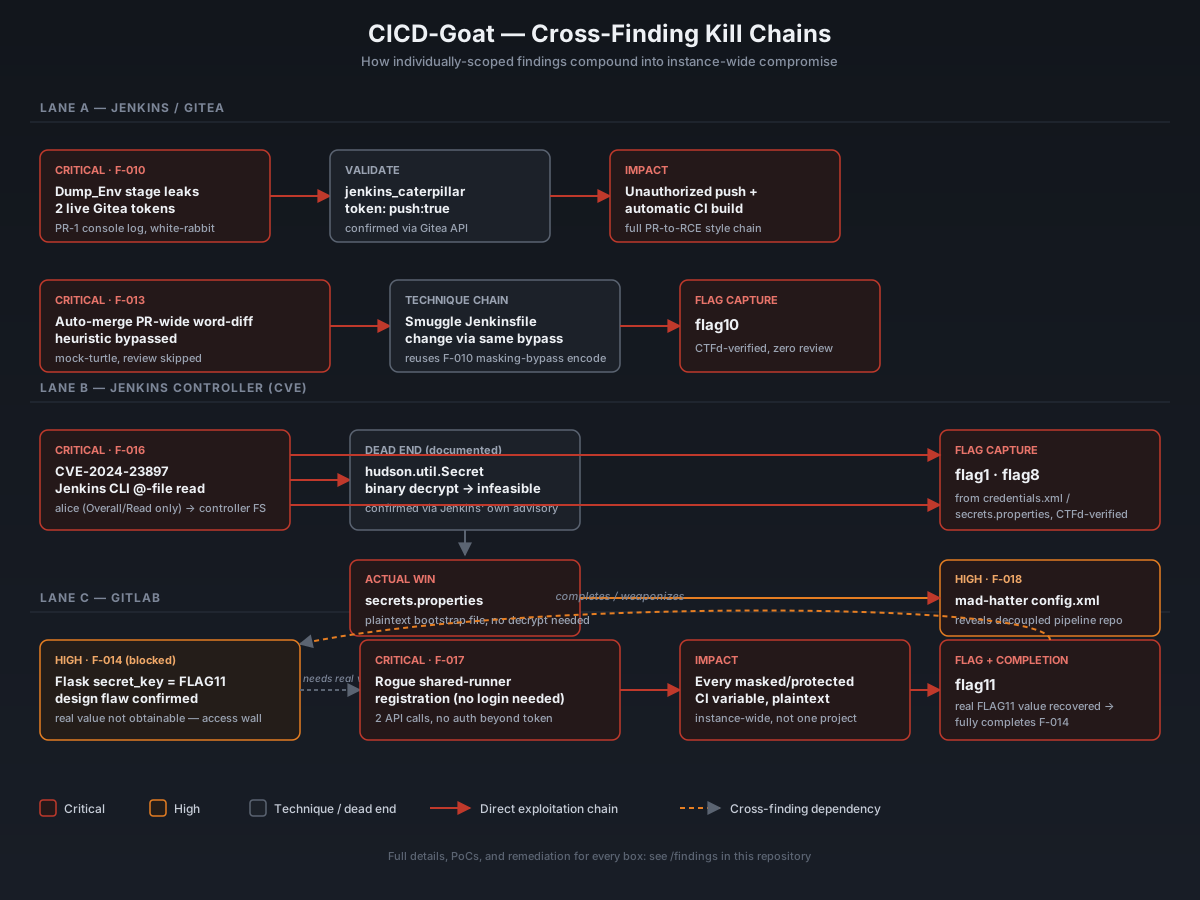 **11件のCTFdチャレンジのうち9件を解決し、フラグを検証済み** — 完全な[チャレンジ相互参照](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/ctfd/challenge-cross-reference.md)を参照してください。これには、継続的な攻撃に対してアクセス制御境界が維持されたことを正直に記録したケース(Dormouse/flag9)も含まれます。 ## 目次 以下のファイルはすべて直接リンクされています — フォルダツリーは整理方法を示しているだけです。 ### 📋 エンゲージメントドキュメント | ファイル | 内容 | |---|---| | [`docs/00-engagement-overview.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/00-engagement-overview.md) | エンゲージメントのルール、スコープ、技術スタック | | [`docs/01-methodology.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/01-methodology.md) | 全体を通して使用されるフェーズごとのテスト手法 | | [`docs/02-owasp-top10-cicd-mapping.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/02-owasp-top10-cicd-mapping.md) | CICD-SEC-1から-10までの完全なリファレンス分類体系 | | [`docs/03-remediation-roadmap.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/03-remediation-roadmap.md) | 優先順位付けされた実行可能な修復チェックリスト | | [`docs/04-interview-prep.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/04-interview-prep.md) | すべての所見の口語スタイル要約 + 想定されるフォローアップ質問 | | [`docs/05-lessons-learned.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/05-lessons-learned.md) | 振り返り — うまくいったこと、いかなかったこと、次回の改善点 | ### 🔍 偵察 | ファイル | 内容 | |---|---| | [`recon/01-fingerprinting.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/recon/01-fingerprinting.md) | フェーズ1 — スコープ内のすべてのサービスに対する未認証フィンガープリンティング | | [`recon/02-authenticated-enumeration.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/recon/02-authenticated-enumeration.md) | フェーズ2 — 初期アクセス獲得後の認証済み列挙 | ### 🚨 クリティカルおよび高リスクの所見 | ファイル | |---| | [F-010 — コンソールログ経由のJenkinsシークレット露出](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-010-jenkins-secrets-exposure-console-logs.md) | | [F-013 — 安全でない自動マージのバイパス](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-013-insecure-automerge-bypass.md) | | [F-014 — CI/CD変数からのFlaskシークレットキー](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-014-flask-secret-key-cicd-variable.md) | | [F-016 — CVE-2024-23897 Jenkins CLI任意ファイル読み取り](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-016-CVE-2024-23897-jenkins-cli-arbitrary-file-read.md) | | [F-017 — GitLabランナートークンシークレットの窃取](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-017-gitlab-runner-token-secret-theft.md) | | [F-018 — 分離パイプラインのブランチ除外バイパス](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-018-decoupled-pipeline-branch-exclusion-bypass.md) | | [F-019 — エージェントラベルオーバーライドによるJenkinsコントローラーのRCE](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-019-jenkins-controller-rce-agent-label-override.md) | | [F-020 — 共有エージェントファイルシステムの認証情報漏洩](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-020-shared-agent-filesystem-credential-leak.md) | | [F-021 — Checkov SAST設定オーバーライドのバイパス](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-021-checkov-sast-config-override-bypass.md) | ### ℹ️ 情報提供 / 補足所見 | ファイル | |---| | [F-006 — プライベートリポジトリ列挙のギャップ](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-006-private-repo-enumeration-gap.md) | | [F-007 — 追加のJenkinsユーザー](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-007-additional-jenkins-user.md) | | [F-009 — Job ReadとExtendedReadの比較](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-009-job-read-vs-extendedread.md) | | [F-011 — 正しいwithCredentialsの使用法(ポジティブコントロール)](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-011-correct-withcredentials-usage.md) | | [F-012 — 認証情報APIの接続切断](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-012-credentials-api-connection-drop.md) | | [F-015 — 匿名レジストリ列挙](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-015-anonymous-registry-enumeration.md) | ### 🎯 CTFd | ファイル | 内容 | |---|---| | [`ctfd/challenge-cross-reference.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/ctfd/challenge-cross-reference.md) | フラグごとの完全なクロスリファレンス。ブロックされたDormouse/flag9の調査とDuchess/flag4の修正を含む | ## リポジトリ構造 ``` . ├── docs/ # Engagement context, methodology, mappings, remediation, interview prep │ ├── 00-engagement-overview.md │ ├── 01-methodology.md │ ├── 02-owasp-top10-cicd-mapping.md │ ├── 03-remediation-roadmap.md │ ├── 04-interview-prep.md │ └── 05-lessons-learned.md ├── recon/ # Phase 1 & 2 — fingerprinting and authenticated enumeration │ ├── 01-fingerprinting.md │ └── 02-authenticated-enumeration.md ├── findings/ # One file per confirmed finding, full PoC + remediation │ ├── F-010-...md ... F-021-...md │ └── informational/ # INFO/LOW severity supporting observations ├── ctfd/ │ └── challenge-cross-reference.md └── LICENSE.md ``` ## 読む順序 - **ハイライトだけ知りたい?** まず[上の結果表](#results-at-a-glance)から始め、次にF-010、F-013、F-016、F-017を読んでください — 最も完全なエンドツーエンドのキルチェーン4件です。 - **面接対策の勉強中?** 直接[`docs/04-interview-prep.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/04-interview-prep.md)へ — 主要な発見事項すべてを1段落の話し言葉スタイルで要約し、よくあるフォローアップ質問も掲載しています。 - **CI/CDパイプラインの構築・強化中?** 直接[`docs/03-remediation-roadmap.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/03-remediation-roadmap.md)へ — 優先順位付けされた実行可能なチェックリストです。 - **CI/CDセキュリティの概念は初めて?** まず[`docs/02-owasp-top10-cicd-mapping.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/02-owasp-top10-cicd-mapping.md)で、このリポジトリ全体の構成の基準となっているリファレンス分類を確認してください。 ## OWASP Top 10 CI/CD Security Risksについて ここに掲載されているすべての発見事項は、[OWASP Top 10 CI/CD Security Risks (2023)](https://owasp.org/www-project-top-10-ci-cd-security-risks/)に対応付けられています。完全なリファレンス表(CICD-SEC-1からCICD-SEC-10)は[`docs/02-owasp-top10-cicd-mapping.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/02-owasp-top10-cicd-mapping.md)に掲載されています。個々の発見事項の中で頻繁に参照されるためです。 ## 免責事項 このリポジトリは、教育およびポートフォリオ目的で、**ローカルで自己ホストされた意図的に脆弱なトレーニングラボ**([OWASP CICD-Goat](https://github.com/cider-security-research/cicd-goat))に対して**のみ**実施したテストを記録したものです。ここに記載されている内容は、いかなる本番システム、第三者サービス、実際の認証情報を対象としたものではなく、参照もしておらず、テストも実施していません。所有していないシステム、または明示的な書面による許可を得ていないシステムに対して、このリポジトリのいかなる手法も使用しないでください。 --- ## 🧠 テスト哲学 > *「優れたペネトレーションテスターは、まず開発者のように考え、次に攻撃者のように考える。コードがなぜそのように書かれたのかを理解すれば、スキャナーが決して見つけられないものを常に見つけられる。」* 私はすべてのエンゲージメントを3つのフェーズで進めます: **1. 攻撃する前に理解する** — アプリケーションを読み、実際のユーザーとして使う。ツールに触れる前にビジネスロジックを理解する。 **2. まず手動、次にツール** — 自動スキャナーは設定されたものしか見つけられない。興味深いバグは常にスキャンではなく思考によって見つかる。 **3. 開発者のように報告する** — 開発者が理解も再現もできない発見事項は、修正されない発見事項である。 --- ## 👤 自己紹介 - 👤 **名前** — Dheeraj Kumar Jayaswal - 🌍 **所在地** — アイルランド、ダブリン県ダブリン - 💼 **役職** — プリンシパル・ペネトレーションテスト・コンサルタント | VikingCloud(前職:Technology Lead – Offensive Security、Infosys Limited) - 🎯 **主な専門分野** — Webアプリケーション&APIセキュリティ — オフェンシブセキュリティコンサルティング - 🏆 **経験** — IT業界16年以上 | オフェンシブセキュリティ9年以上 - 🔎 **強み** — フルスタック開発者(ASP.NET / SQL Server)としてキャリアを開始 — 開発者のように考え、ハッカーのように攻撃する - 🎓 **取得中** — OSWE — OffSec Web Expert(OSCE3トラック) - 🏢 **業界経験** — 所得税 · 銀行 · 小売 · Eコマース · 貨物物流 · 教育 - 📝 **発信** — エンタープライズペンテストの現場ノート、方法論、実務エンゲージメントからの実践的なライトアップ --- ## 🏅 資格 | 資格 | 発行機関 | ステータス | |---|---|---| | Certified Ethical Hacker (CEH) | EC-Council | ✅ 2021 | | AWS Certified Solutions Architect – Associate | Amazon Web Services | ✅ 2022 | | AWS Certified Cloud Practitioner | Amazon Web Services | ✅ 2022 | | Executive Certificate in Cyber Security | IIT Kanpur | ✅ 2026 | | OSWE — OffSec Web Expert(OSCE3トラック) | OffSec | 🔄 取得中 | **今後の方向性 — レッドチーミング:** OSCP → CRTO → OSEP、CRTP、CRTL、CRTE --- ## 📄 ライセンス 本コンテンツは **[CC BY 4.0](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/LICENSE.md)** の下でライセンスされています。この記事の内容は自由に再利用・改変していただいて構いません。ただし、**Dheeraj Kumar Jayaswal** への明確なクレジット表記と、このリポジトリへのリンクを必ず記載してください。CICD-Goat 自体は [Cider Security](https://github.com/cider-security-research/cicd-goat) による別プロジェクトです。ぜひオリジナルにもスターを付けてください。 --- ## 🤝 つながる [LinkedIn](https://linkedin.com/in/dheerajkumarjayaswal) — コンサルティング、コラボレーション、セキュリティに関する議論を歓迎します。 フィードバック、訂正、PR(例: flag9/Dormouse、または [CTFd クロスリファレンス](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/ctfd/challenge-cross-reference.md) にある Duchess/flag4 のフォローアップなど)を歓迎します — [CONTRIBUTING.md](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/CONTRIBUTING.md) をご覧ください。
