CVE-2019-9787 CSRF PoC
概要
CVE-2019-9787 CSRF の PoC
WordPress バージョン 5.1.1
CVE-2019-9787
これはテスト目的以外では使用しないでください。
インストール
docker-compose up -d
攻撃
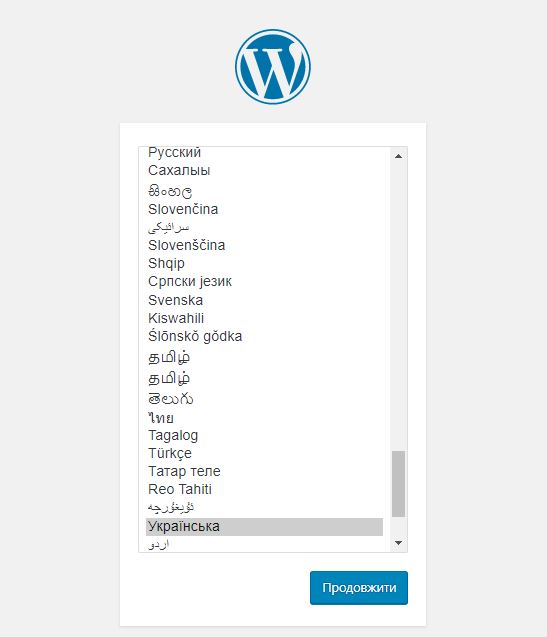
- http://localhost:8080/wp-admin/install.php にアクセスし、WordPress をインストールします。WP 管理者アカウントを作成するだけで構いません。
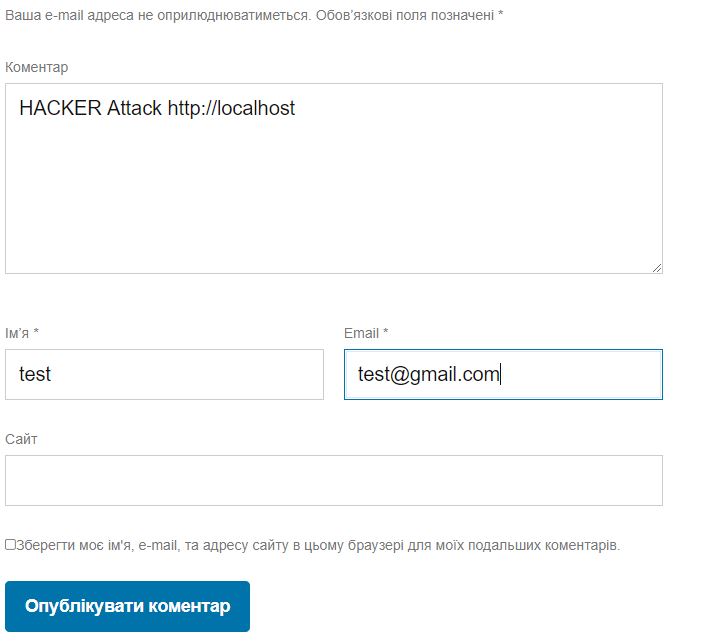
- 訪問者として http://localhost:8080/?p=1#comments にアクセスし、「ハッカー攻撃 http://localhost/」のようなコメントを投稿します。
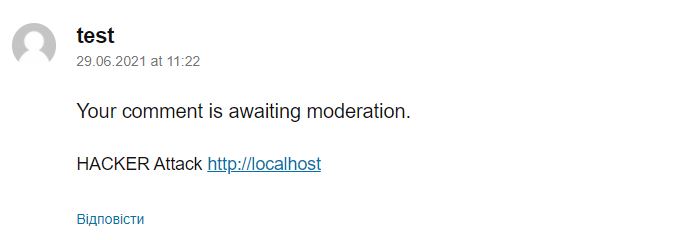
- 手順2で投稿されたリンクをクリックします。
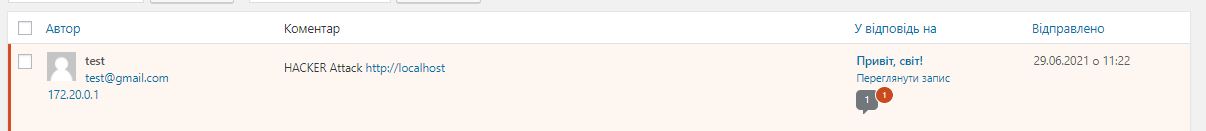
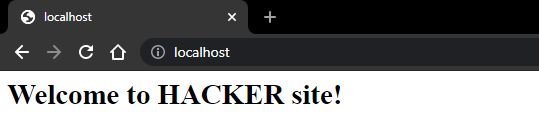
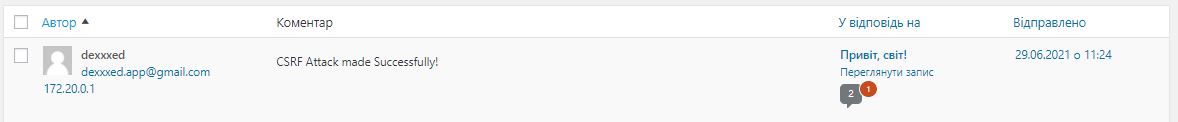
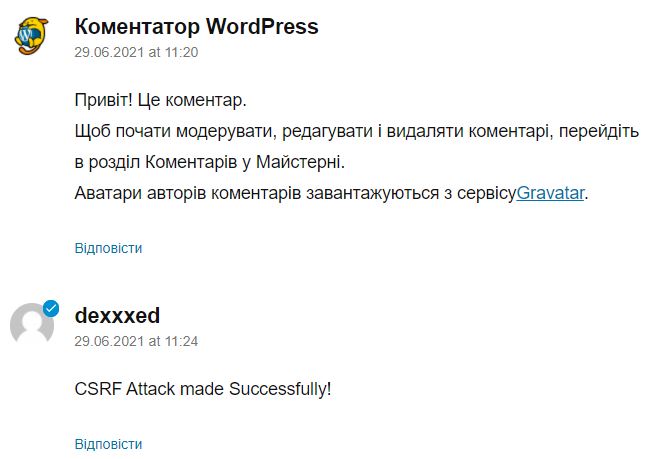
- 現在ログインしているユーザーによって「CSRF攻撃が成功しました!」というコメントが投稿されているのが確認できます。
 dexxxed/cve-2019-9787

