 demining/pixnapping-attack-on-android
Pixnapping攻撃:CVE-2025-48561の脆弱性を通じて秘密鍵とシードフレーズを侵害することは、ビットコインネットワークとAndroidインフラストラクチャに対する新たな重大な脅威を表しています

本稿では、暗号通貨ストレージ分野におけるセキュリティ脅威の進化について考察し、デジタルウォレットを保護する秘密鍵とシードフレーズを侵害する最新の手法に焦点を当てます。現代の暗号通貨エコシステムは、デジタルウォレットのセキュリティの基盤である秘密鍵とシードフレーズの侵害を目的としたサイバー攻撃の脅威が増大しています。ソフトウェアだけでなく現代のモバイルデバイスのハードウェアも悪用する攻撃の複雑さと巧妙さは、年々増加しています。クリップボードハイジャック、キーロギング、QRコードのなりすまし、BIP32/BIP39ウォレット実装の脆弱性の悪用といった従来の脅威に加え、研究者らはスマートフォンに保存された暗号データを侵害する新たな手法をますます多く特定しています。
2025年10月初旬、カーネギーメロン大学と米国の複数の大学の研究者らは、科学界と暗号コミュニティに衝撃を与えた研究結果を発表しました。彼らはAndroidオペレーティングシステムに「Pixnapping」と名付けられ、識別子CVE-2025-48561として登録された重大な脆弱性を発見しました。この脆弱性により、攻撃者はAndroidデバイスの画面内容を段階的に再構築し、それによって秘密鍵、シードフレーズ、およびGoogle Authenticatorなどのアプリからのワンタイム2FA認証コードを含む機密の視覚情報を抽出することができます。
研究者らが特定した脅威は、Androidのソフトウェア層とハードウェア層の深い相互作用(システムAPIからGPUのグラフィックス圧縮エンジンまで)に依存しています。Pixnappingは、GPU.zipサイドチャネル技術と、Android IntentsおよびウィンドウぼかしAPIの正規の使用を組み合わせることで、画面のピクセル単位での隠密な再構築を可能にします。このアプローチにより、標準的なスマートフォンが、Bitcoin(BTC)、Ethereum(ETH)、Litecoin(LTC)、XRP、その他の暗号通貨を含むデジタル資産の管理に使用される重要な情報の潜在的な漏洩源となります。
危険性は、ユーザーが攻撃者にいかなる権限も付与する必要がないという事実にあります。悪意のあるアプリはバックグラウンドで実行され、Androidのセキュリティシステムから見えないままになる可能性があります。その結果、攻撃者はウォレットのバックアップや引き出し中にシードフレーズへの視覚的アクセスを得ることができ、実質的に被害者の暗号資産に対する完全な制御と同等になります。
Pixnapping攻撃からRowhammer、Spectre、Meltdown、および関連するサイドチャネル手法によるハードウェアリークに至るまで、このような脅威の組み合わせは、モバイルオペレーティングシステムと金融テクノロジーの交差点におけるセキュリティ戦略の再考の必要性を浮き彫りにしています。CVE-2025-48561のような新しい脆弱性はそれぞれ、暗号通貨へのモバイルアクセスの利便性と、基本的な暗号セキュリティの確保との間のバランスがいかに脆弱であり得るかを示しています。
デコードされたトランザクション 816760531f334651d711909a93a5959e74b3dbe126f50dbb6efb3e7d61f224ba は、Bitcoinブロックチェーンの不変の台帳に記録された研究作業の文書化された証拠を表しています。RawTXの構造分析により、Bitcoinバージョン1トランザクションの古典的なアーキテクチャが明らかになり、Pixnapping攻撃の研究を指す埋め込まれたURLを含む重要な要素である OP_RETURN フィールドが含まれています。
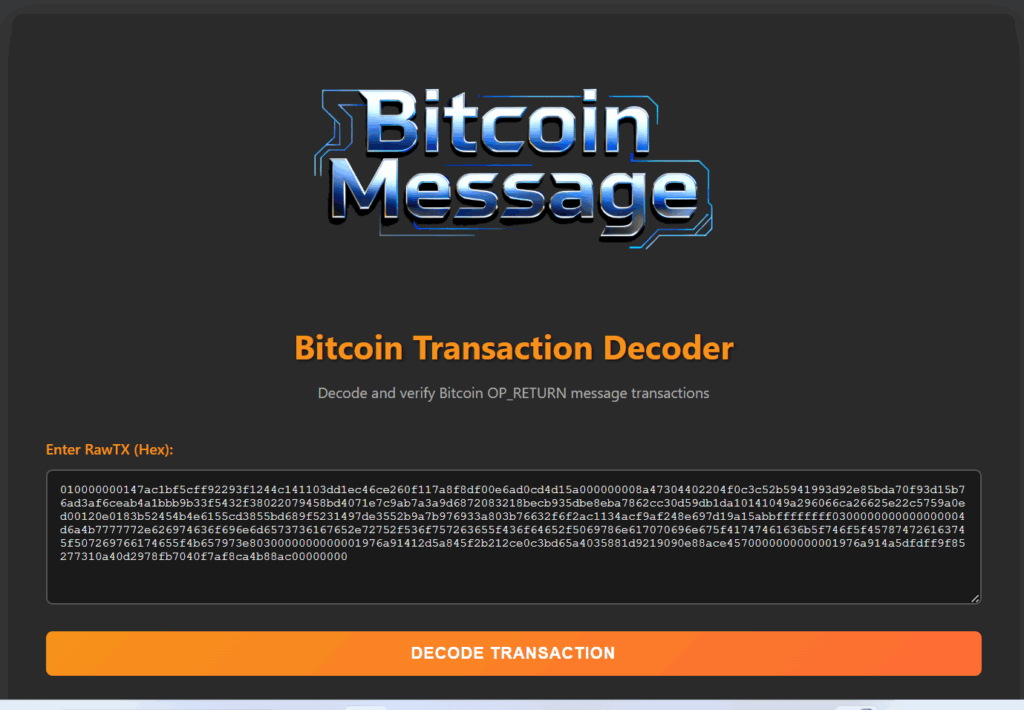
https://github.com/zoeir/Bitcoin-Message-Transaction
トランザクション構造の分解:
このトランザクションは、前のトランザクションからの単一の入力(UTXO)を使用し、3つの出力を作成します。最初の出力は値がゼロで、OP_RETURNメッセージ(77バイトのデータ)を含み、2番目の出力は1000サトシ(0.00001 BTC)を受信者アドレス 12ib7dApVFvg82TXKycWBNpN8kFyiAN1dr に転送し、3番目の出力は22,500サトシのお釣りを送信者アドレス 1G84gkhBsBM9B5Xsqw2s9b6H1oqg4nPEiW に返します。トランザクション手数料は1000サトシで、ネットワークマイナーによる優先処理を保証します。
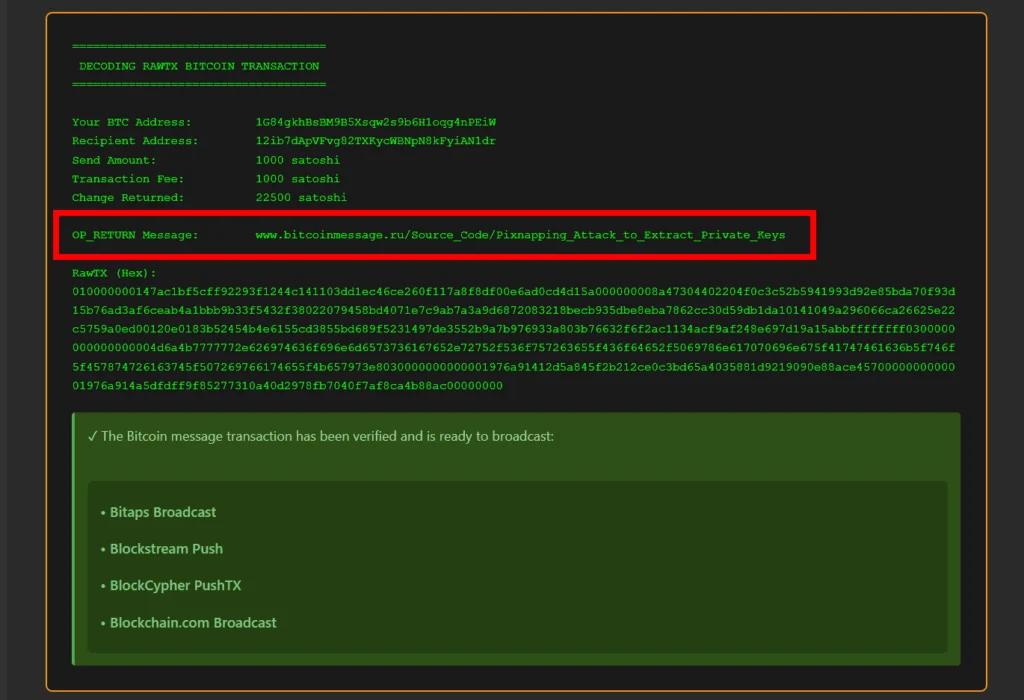
010000000147ac1bf5cff92293f1244c141103dd1ec46ce260f117a8f8df00e6ad0cd4d15a000000008a47304402204f0c3c52b5941993d92e85bda70f93d15b76ad3af6ceab4a1bbb9b33f5432f38022079458bd4071e7c9ab7a3a9d6872083218becb935dbe8eba7862cc30d59db1da10141049a296066ca26625e22c5759a0ed00120e0183b52454b4e6155cd3855bd689f5231497de3552b9a7b976933a803b76632f6f2ac1134acf9af248e697d19a15abbffffffff0300000000000000004d6a4b7777772e626974636f696e6d6573736167652e72752f536f757263655f436f64652f5069786e617070696e675f41747461636b5f746f5f457874726163745f507269766174655f4b657973e8030000000000001976a91412d5a845f2b212ce0c3bd65a4035881d9219090e88ace4570000000000001976a914a5dfdff9f85277310a40d2978fb7040f7af8ca4b88ac00000000
暗号署名と認証:
138バイトのScriptSigフィールドには、secp256k1曲線に基づくECDSA署名が含まれており、送信者の秘密鍵の所有を確認します。これにより、トランザクションの正当性が検証され、不正な支出が防止されます。OP_RETURN内のデコードされたメッセージ: ” www.bitcoinmessage.ru/Source_Code/Pixnapping_Attack_to_Extract_Private_Keys “ は、ブロックチェーン上の恒久的なマーカーとして機能し、トランザクションを重大な脆弱性に関する科学研究に結び付けます。
