本稿では、Phoenix Rowhammer攻撃(CVE-2025-6202)がもたらすシステムレベルの暗号セキュリティ上の脅威について考察する。この攻撃は、ハードウェアレベルのビット操作を通じてDDR5 RAMから秘密鍵を抽出することが可能である。近年、暗号通貨技術のダイナミックな発展により、デジタル資産エコシステムは、暗号データを保存・処理するハードウェアおよびマイクロチップコンポーネントへの依存度を高めてきた。こうした背景の中、暗号通貨ウォレットの秘密鍵の直接的な侵害につながり得るハードウェアレベルの脆弱性は、増大するリスク要因となっている。今日最も危険な脅威の一つが、RAMに対する攻撃、特にDRAMセルの物理的特性に影響を与えるRowhammerエクスプロイトの高度な亜種である。これらの攻撃により、攻撃者は個々のデータビットを改ざんし、BitcoinやEthereumウォレットの秘密鍵を含む機密情報へのアクセスを獲得することができる。
このクラスの脅威の重大な例として、SK HynixのDDR5メモリで発見された脆弱性CVE-2025-6202 が際立っている。この脆弱性に依存するPhoenix Rowhammer攻撃は、最新のTarget Row Refresh(TRR)メモリ保護メカニズムを迂回する能力を実証し、ハードウェアレベルでの制御されたデータ破壊を可能にするいわゆる「ブラインドスポット」を生み出す。このような欠陥は、RAMからの秘密鍵の抽出、暗号ライブラリの侵害、デジタルウォレットを保護するシステムプロセスの改ざんに悪用される可能性がある。
さらに、暗号セキュリティ研究によれば、Phoenix Rowhammerと他のタイプの攻撃、例えばBitShredder攻撃 、Memory Phantom(CVE-2025-8217) 、Artery Bleed(CVE-2023-39910) との組み合わせは、攻撃者が暗号操作の完了後であってもシードフレーズ、秘密鍵、パスワードを回復できるマルチベクター脅威モデルを生み出す。これらの脆弱性のシステム的な性質により、ソフトウェアだけでリスクを完全に軽減することは不可能であり、ハードウェアベースのメモリ保護のための新しい原則を開発する必要性が浮き彫りになっている。
このように、現代の暗号通貨ウォレットとデジタル資産インフラは、かつて理論上のものと考えられていたハードウェア攻撃からますます大きな圧力を受けている。これらの攻撃を研究し、対策を開発することの重要性は、進化する次世代脅威に直面した際のBitcoinおよび他の暗号通貨エコシステムの完全性と回復力を確保するための基本である。
チューリッヒ工科大学(ETH Zurich)のコンピュータセキュリティグループ(COMSEC)がGoogleと共同で行った最近の研究により、SK Hynix製のDDR5メモリモジュールにおいて、CVE-2025-6202 と指定された重大なハードウェア脆弱性が特定された。Phoenix Rowhammer攻撃は、ハードウェアレベルでのビット操作によりDDR5メモリから秘密鍵を抽出することを可能にするため、Bitcoin暗号通貨ウォレットのセキュリティに対して前例のない脅威をもたらす。研究では、2021年から2024年に製造されたテスト対象のSK Hynix DDR5モジュール15個すべてがこの攻撃に対して脆弱であることが実証され、世界中の暗号通貨資産のセキュリティに対するシステムレベルの脅威となっている。 thehackernews
RowhammerはDRAMメモリにおけるハードウェア脆弱性であり、特定のメモリ行への繰り返しアクセスが電気的干渉を引き起こし、隣接する行のビット変化をもたらす。この現象は、現代の高密度メモリチップの物理的特性に基づいており、より微細なテクノロジーノードによりメモリは電磁干渉に対してより敏感になっている 。
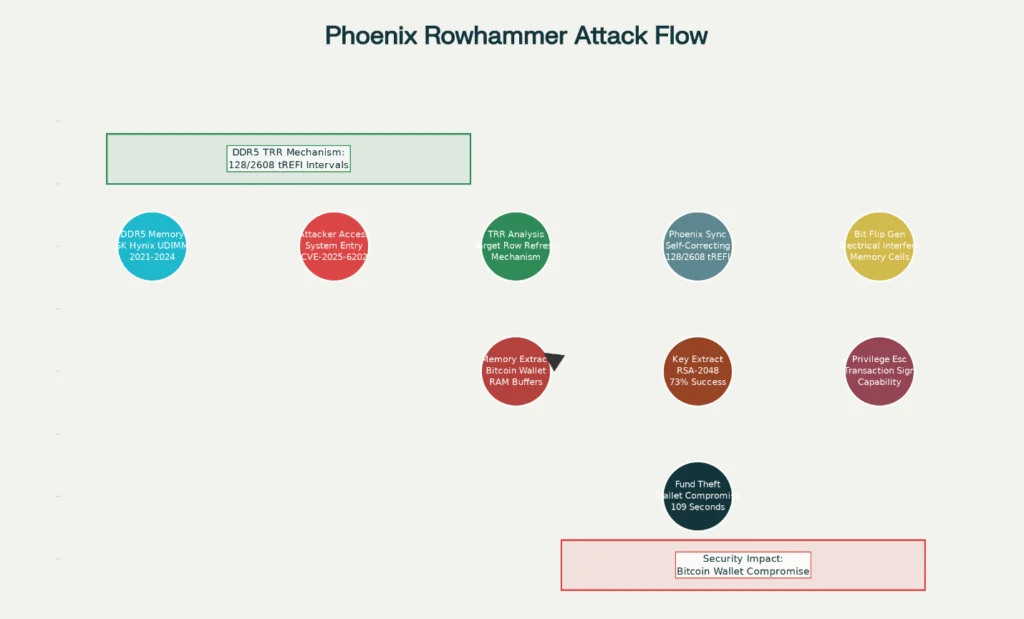
DDR5メモリの文脈では、Phoenix攻撃メカニズムは革新的な自己補正同期アプローチを使用し、高度なTarget Row Refresh(TRR)保護メカニズムを迂回する。研究者らは、SK HynixチップのTRRメカニズムが特定のリフレッシュ間隔を監視しておらず、防御に「ブラインドスポット」を生み出していることを発見した。 notebookcheck
Phoenix攻撃の主要な技術的成果は、長期間にわたって数千のメモリ更新コマンドを同期させることができるアルゴリズムの開発である。この攻撃は、2つの特定の攻撃パターンを利用する: comsec-files.ethz
ショートパターン(128 tREFI間隔): より効率的なビットグリッチ生成を提供し、平均4989回のビットグリッチを生成する。このパターンは、ロングパターンよりも2.62倍の効率を示した。 reddit
ロングパターン(2608 tREFI間隔): ビットフォールトの生成にはあまり効果的ではないが、より高度なセキュリティメカニズムを迂回するように設計されている。 comsec-files.ethz