
この記事では、暗号学的攻撃であるデジタル署名偽造攻撃(Digital Signature Forgery Attack)について見ていきます。デジタル署名は暗号通貨送金の所有権と承認を確認するため、その影響はビットコインネットワークにおける取引のセキュリティに脅威をもたらします。最新の研究と特定された脆弱性に基づいて、このような攻撃がビットコインに与える影響の例を検討します。
デジタル署名偽造攻撃(Digital Signature Forgery Attack)とは、攻撃者がビットコインネットワークによって有効と認識される偽のECDSAデジタル署名を作成しようとする試みです。この攻撃により、所有者の秘密鍵を知らなくても取引を承認でき、BTCコイン保有者の暗号通貨ウォレット内の資金の安全性が危険にさらされます。
暗号技術において、デジタル署名はメッセージまたは取引の真正性の確認を提供します。署名偽造とは、実際には秘密鍵の所有者によって作成されたものではないにもかかわらず、システムによって有効として受け入れられる「RawTX」ペアを作成できることを意味します。これにより、詐欺、資金の窃取、ブロックチェーンの完全性の侵害への道が開かれます。暗号学的攻撃としてのデジタル署名偽造攻撃(DSFA)は、Node.jsプラットフォーム上でXML文書の署名を検証するためにxml-cryptoライブラリを使用するソフトウェアコンポーネントに実装されています。
まず第一に、これはエンタープライズ統合ソリューション、クラウドサービス、シングルサインオンシステムに関係します。例えば、IBM App Connect Enterprise Certified Containerや、SAML認証および承認のためにxml-cryptoに依存するその他のアプリケーションなどです。ハードウェアの脆弱性は特定の物理デバイスに関連するものではなく、脆弱なライブラリを使用するソフトウェア製品に実装されます。
デジタル署名偽造攻撃(Digital Signature Forgery Attack)として知られる脆弱性CVE-2025-29774およびCVE-2025-29775は、Node.jsプラットフォーム上でXML文書にデジタル署名し暗号化するためのライブラリである xml-crypto ソフトウェアライブラリ に実装されています。
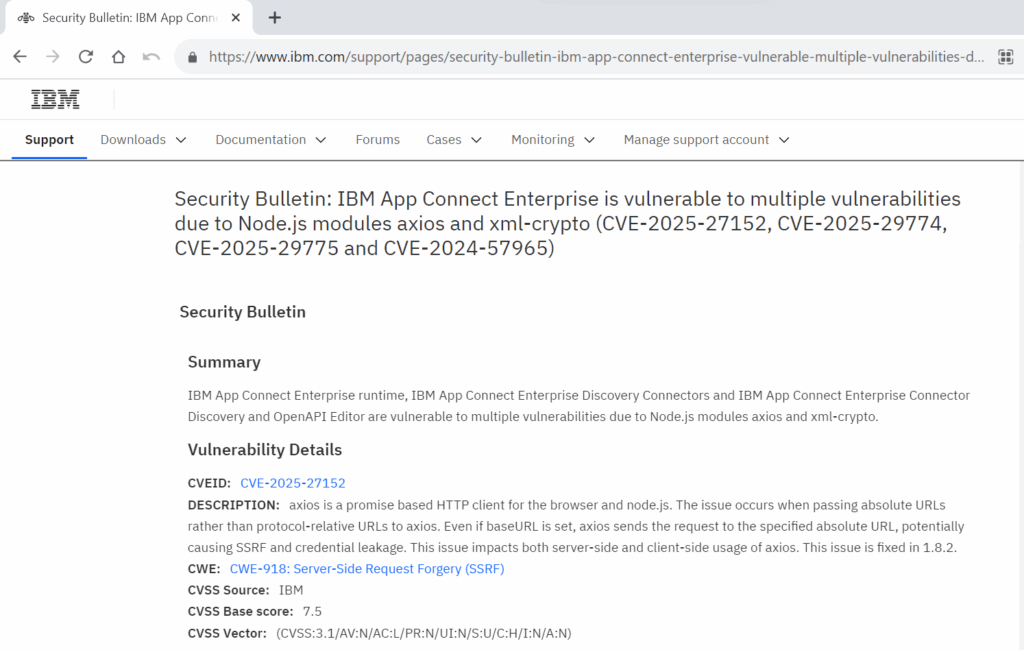 セキュリティ速報:IBM App Connect Enterprise Certified Containerオペランドは、XMLデータの署名検証をバイパスされる脆弱性があります [CVE-2025-29774] [CVE-2025-29775]
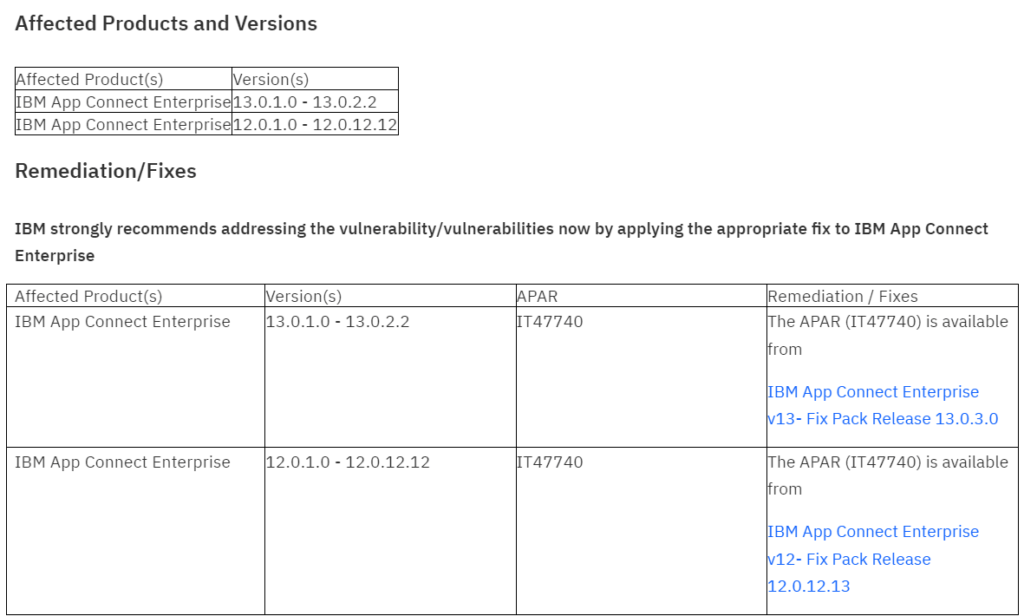 CVE-2025-29774およびCVE-2025-29775(SAMLStorm)の開示。
したがって、このコードはさまざまなスキーム(異なるSHAハッシュを使用したRSAおよびHMAC-SHA1)の暗号署名および署名検証アルゴリズムを実装しており、データのデジタル署名を必要とするシステムに統合できます。

signature-algorithms.ts コード は、デジタル署名を安全に作成および検証し、データの真正性と完全性を保証するために使用されます。ECDSA署名は秘密鍵を使用して作成者を検証し、HMACは秘密鍵を使用して完全性と真正性を検証します。使用されるアルゴリズムはXMLデジタル署名標準に準拠しています(アルゴリズムのURIはW3C仕様を指しています)。
したがって、signature-algorithms.ts コードは、さまざまなスキーム(ECDSA、異なるSHAハッシュを使用したRSA、HMAC-SHA1)の暗号署名および署名検証アルゴリズムを実装しており、デジタルデータ署名を必要とするシステムに統合できます。

