 cybersecurityworks553/cve-2021-42392-detect
IPのリストをスキャンして脆弱なH2データベースコンソールを検出し、Webページを特定してCVE-2021-42392のアクセス制限をチェックします。

このスクリプトは、指定されたIPリストに対して脆弱なH2サーバーを検出します。H2コンソールのWebページを識別し、アクセス制限の有無を確認できます。
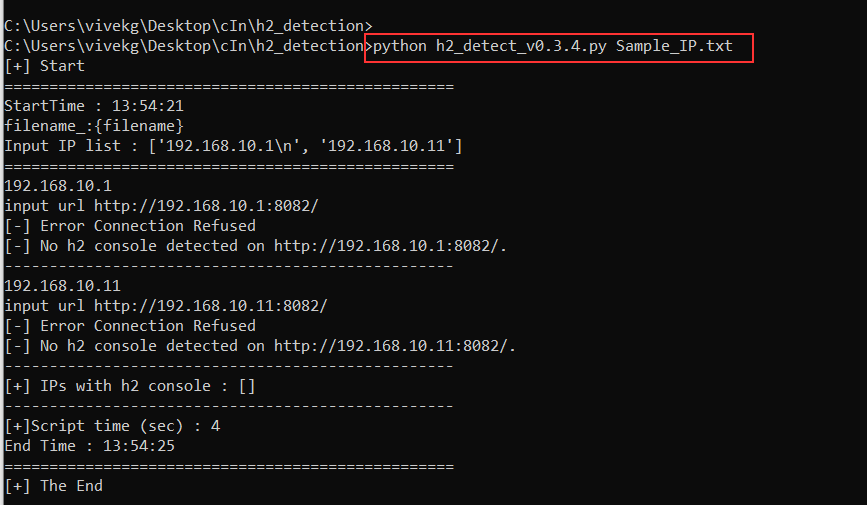
IPリストを含むファイルを作成し、ファイル名を「IP.txt」にします。「IP.txt」と「h2-detect.py」を同じディレクトリに配置し、スクリプトを実行します。
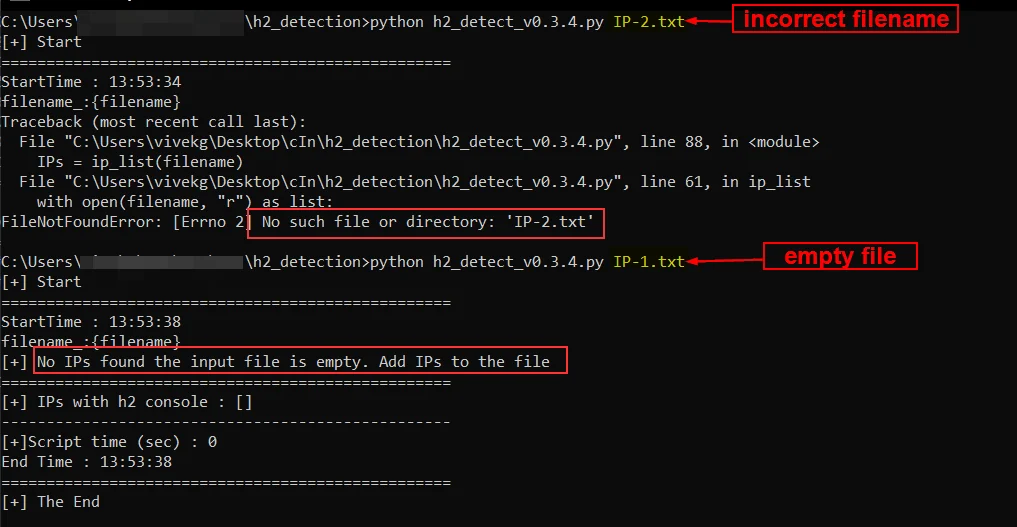
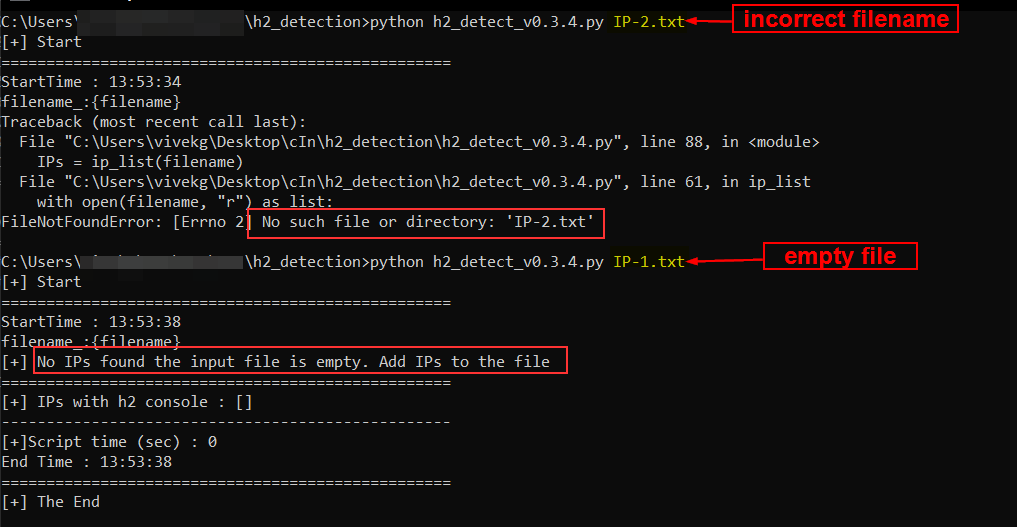
ここで「IP.txt」はスクリプトにハードコードされたデフォルトのファイル名ですが、スクリプトは任意のファイル名を入力引数として受け取ることもできます。 ファイル名が指定されない場合、現在のディレクトリ内の「IP.txt」ファイルを検索し、見つからない場合はファイルが見つからないというエラーをスローします。
そのため、ファイル名を指定するか、h2_detect.py スクリプトと同じ場所に IP.txt ファイルを配置してください。
# デフォルトのファイル名を使用する場合
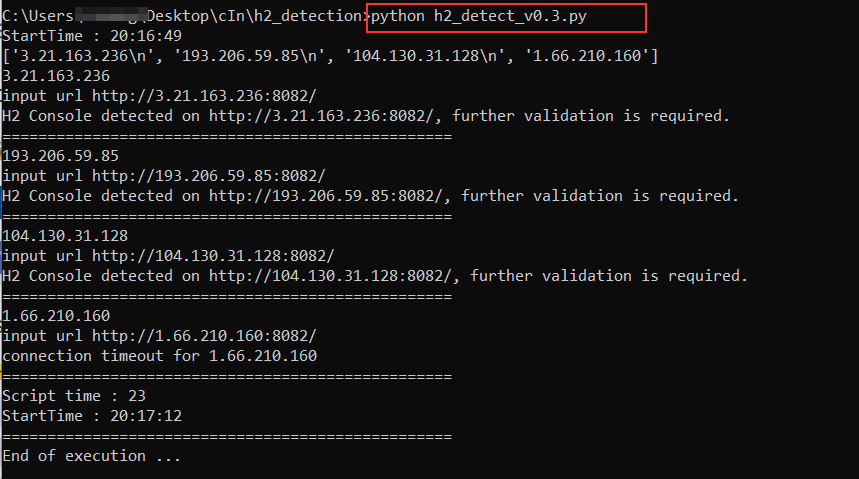
`$ python h2_detect_v0.3.py IP.txt ` または  `$ python h2_detect_v0.3.py`

# ファイル名を指定する場合
`$ python3 h2_detect_v0.3.py <filename.txt>`
pip install bs4
Vivek Gopal
