 cybercx-sta/purpleops
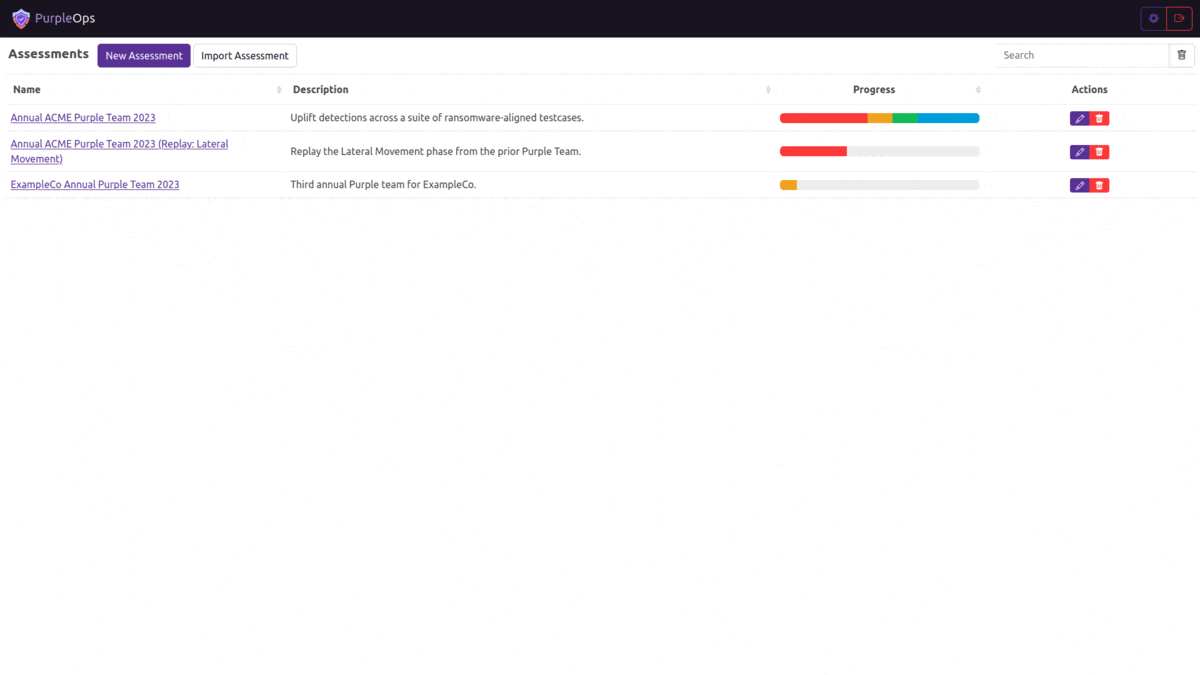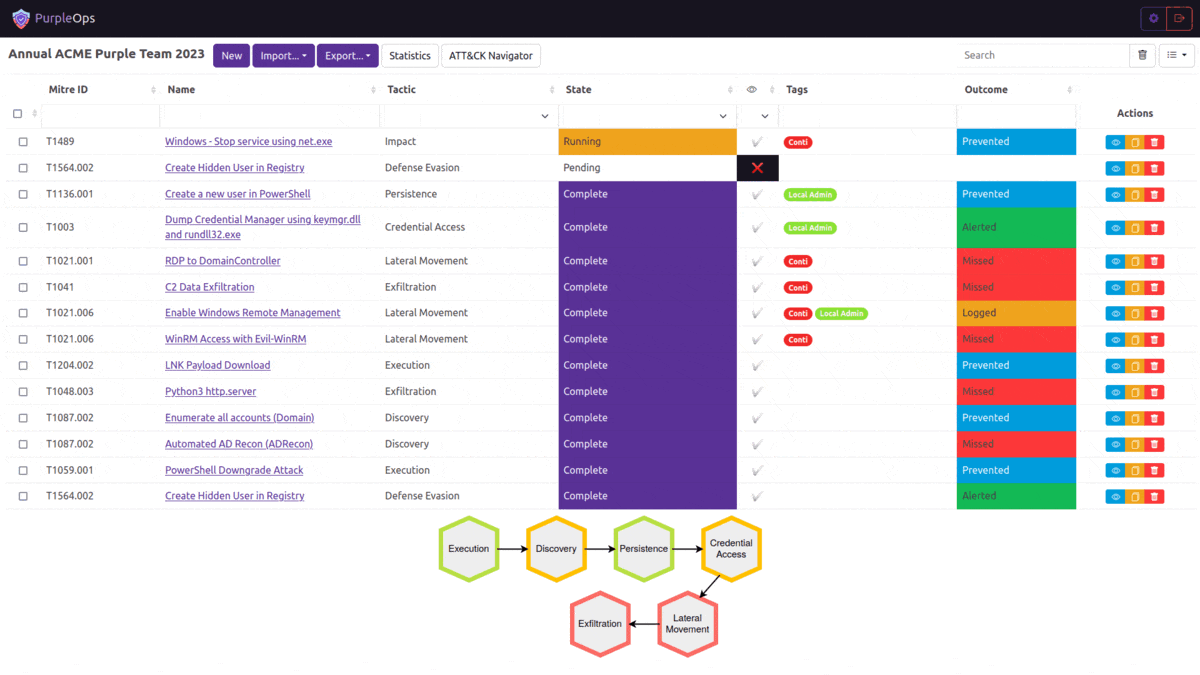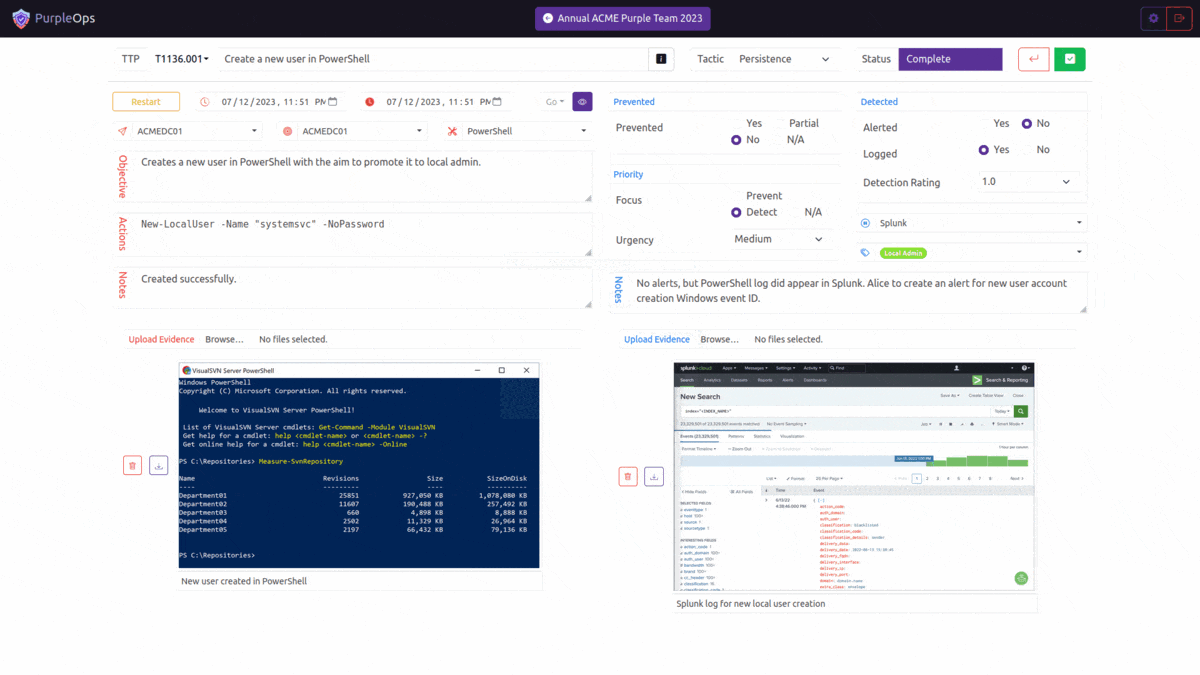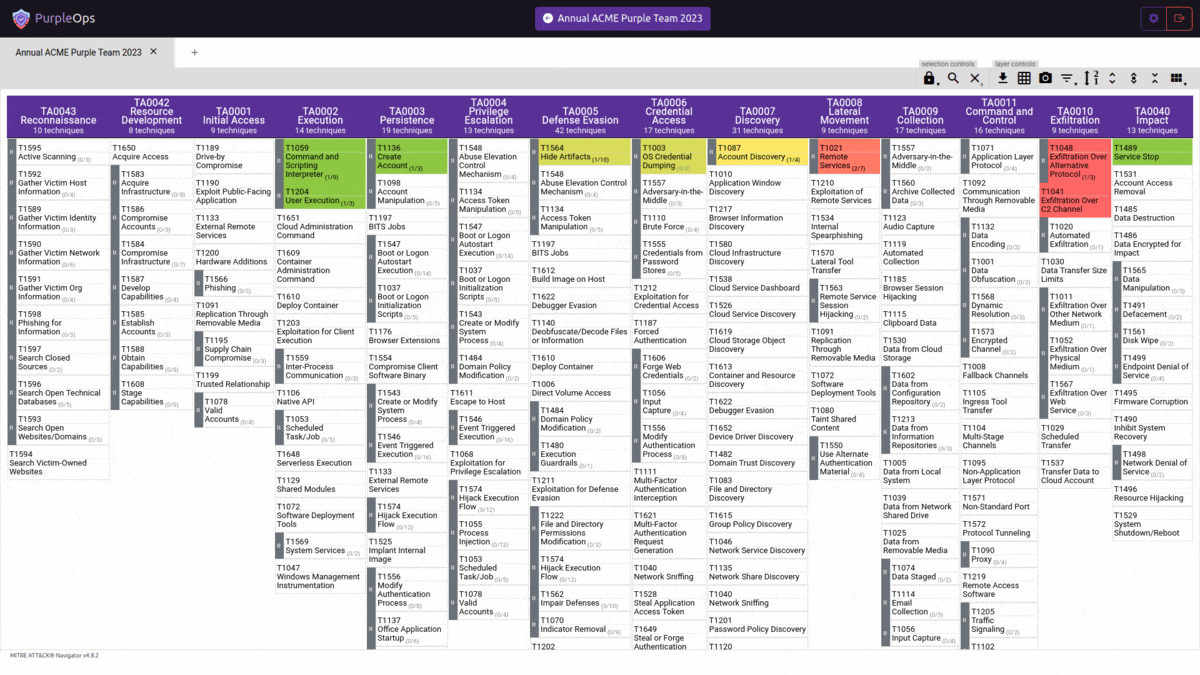
オープンソースのセルフホスト型パープルチーム管理Webアプリケーション。



主な機能 • インストール • お問い合わせ • クレジット • ライセンス
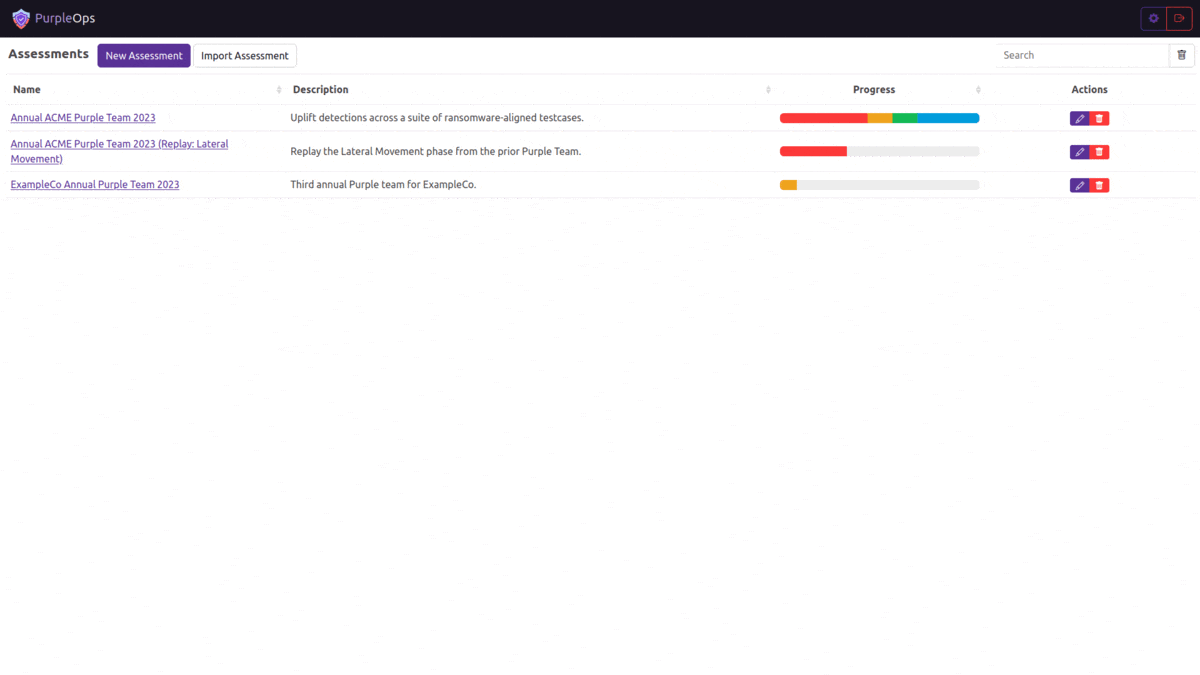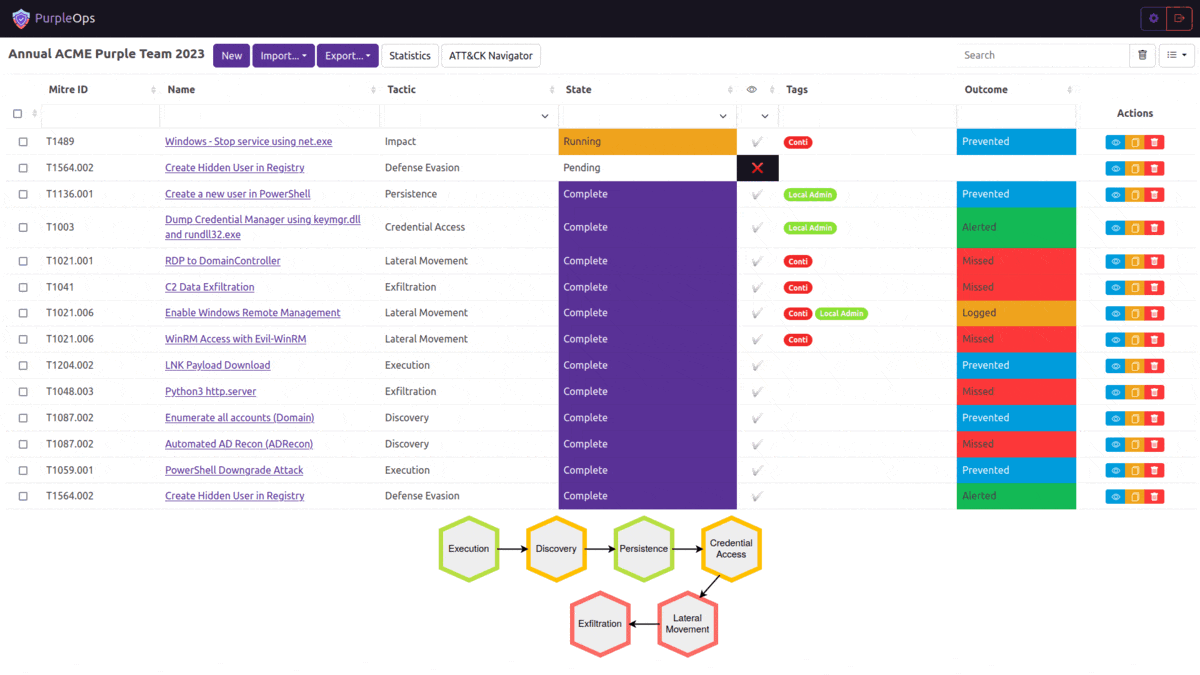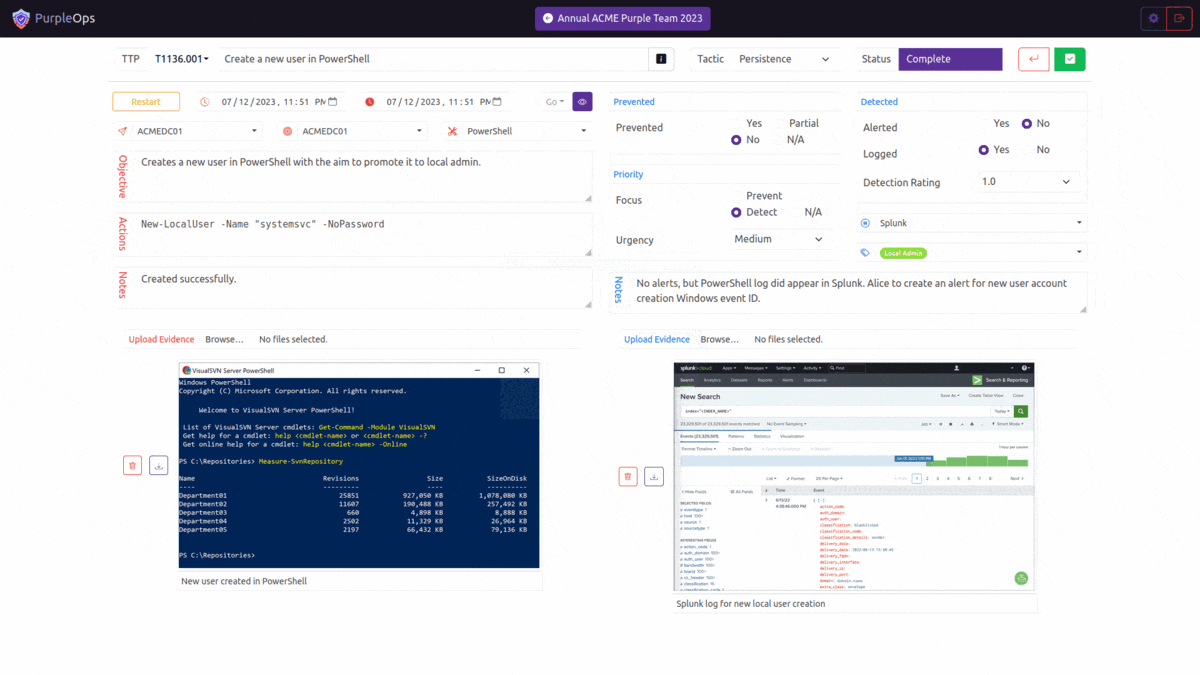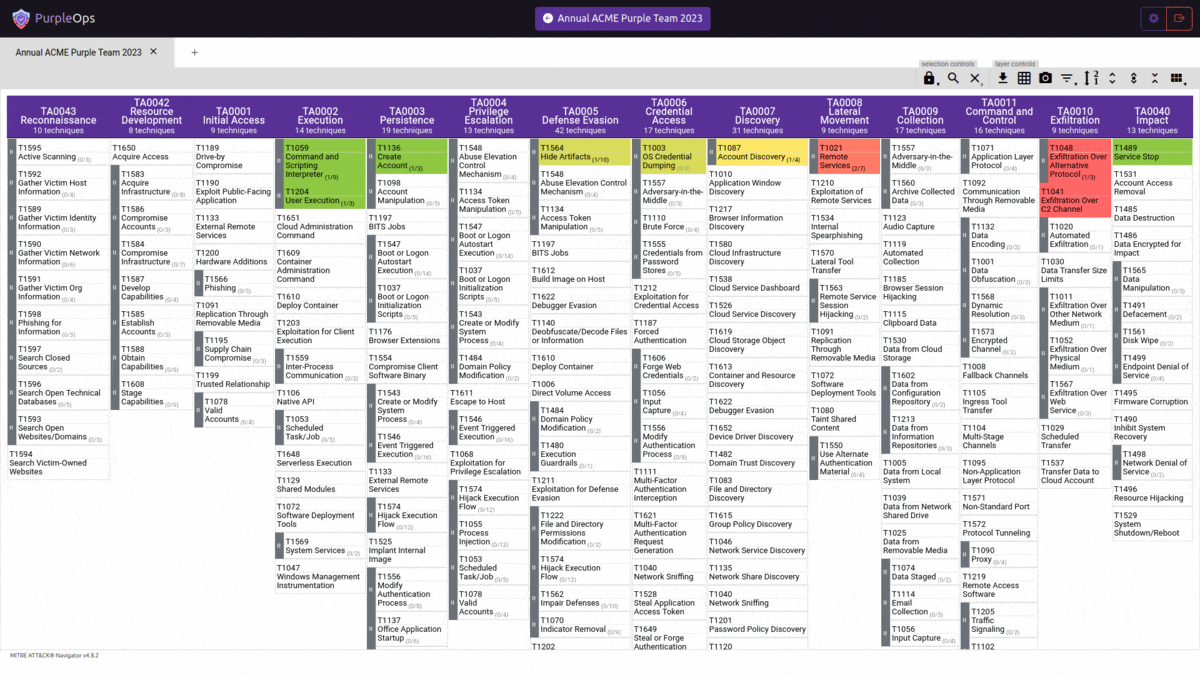
PurpleOpsが他と違う点:
# このリポジトリをクローン
$ git clone https://github.com/CyberCX-STA/PurpleOps

# リポジトリに移動
$ cd PurpleOps

# PurpleOps設定の変更(カスタマイズしたい場合、ただし標準で動作します)
$ nano .env

# Dockerでアプリを実行(バックグラウンドで実行するには `-d` を追加)
$ sudo docker compose up

# PurpleOps は http://localhost:5000 で利用可能です。外部に公開する場合は、nginx や Apache などのリバースプロキシを前面に配置することを推奨します。
# docker-compose のインストール
sudo apt install docker-compose -y

# このリポジトリをクローン
$ git clone https://github.com/CyberCX-STA/PurpleOps

# リポジトリに移動
$ cd PurpleOps

# PurpleOps設定の変更(カスタマイズしたい場合、ただし標準で動作します)
$ nano .env

# Dockerでアプリを実行(バックグラウンドで実行するには `-d` を追加)
$ sudo docker-compose up

# PurpleOps は http://localhost:5000 で利用可能です。外部に公開する場合は、nginx や Apache などのリバースプロキシを前面に配置することを推奨します。
# 代替方法
$ sudo docker run --name mongodb -d -p 27017:27017 mongo
$ pip3 install -r requirements.txt
$ python3 seeder.py
$ python3 purpleops.py
purpleops.example.com をあなたのFQDNに2箇所置き換え、マシンがインターネット上の80/443ポートに開放されていることを確認してください。
sudo apt install nginx certbot python3-certbot-nginx -y
sudo nano /etc/nginx/sites-available/purpleops # 以下のファイルを貼り付け
sudo ln -s /etc/nginx/sites-available/purpleops /etc/nginx/sites-enabled/
sudo certbot --nginx -d purpleops.example.com
sudo service nginx restart
server {
  listen 80;
  server_name purpleops.example.com;

  location / {
      proxy_pass http://localhost:5000;
      proxy_set_header Host $host;
      proxy_set_header X-Real-IP $remote_addr;
  }
}
sudo apt install ufw -y
sudo ufw allow 22
sudo ufw deny 80
sudo ufw deny 443
sudo ufw insert 1 allow from 100.100.100.100/24 to any port 443
sudo ufw enable
sudo docker exec -it purpleops flask --app purpleops.py shell
from model import User; user = User.objects(email="[email protected]").first(); user.tf_totp_secret = None; user.save()
バグの報告や改善のアイデアがありましたら、ぜひお聞かせください。チケットを追加するか、PurpleOps Discord に接続するか、[email protected] または @_w_m__ までメールをお送りください。
Apache
