Webkul Krayin CRM にクロスサイトスクリプティング(XSS)の脆弱性(HTML インジェクション)
CVE: CVE-2026-36341
概要
この脆弱性は、管理パネルに影響を及ぼすため、特に深刻です。多くの CRM ワークフローでは、管理者や上位レベルの管理者がスタッフによって記録された活動をレビューします。単純な「通話」または「会議」ログにペイロードを注入することで、攻撃者は被害者との直接的なやり取りなしに、高権限のアカウントを標的にすることができます。
PoC
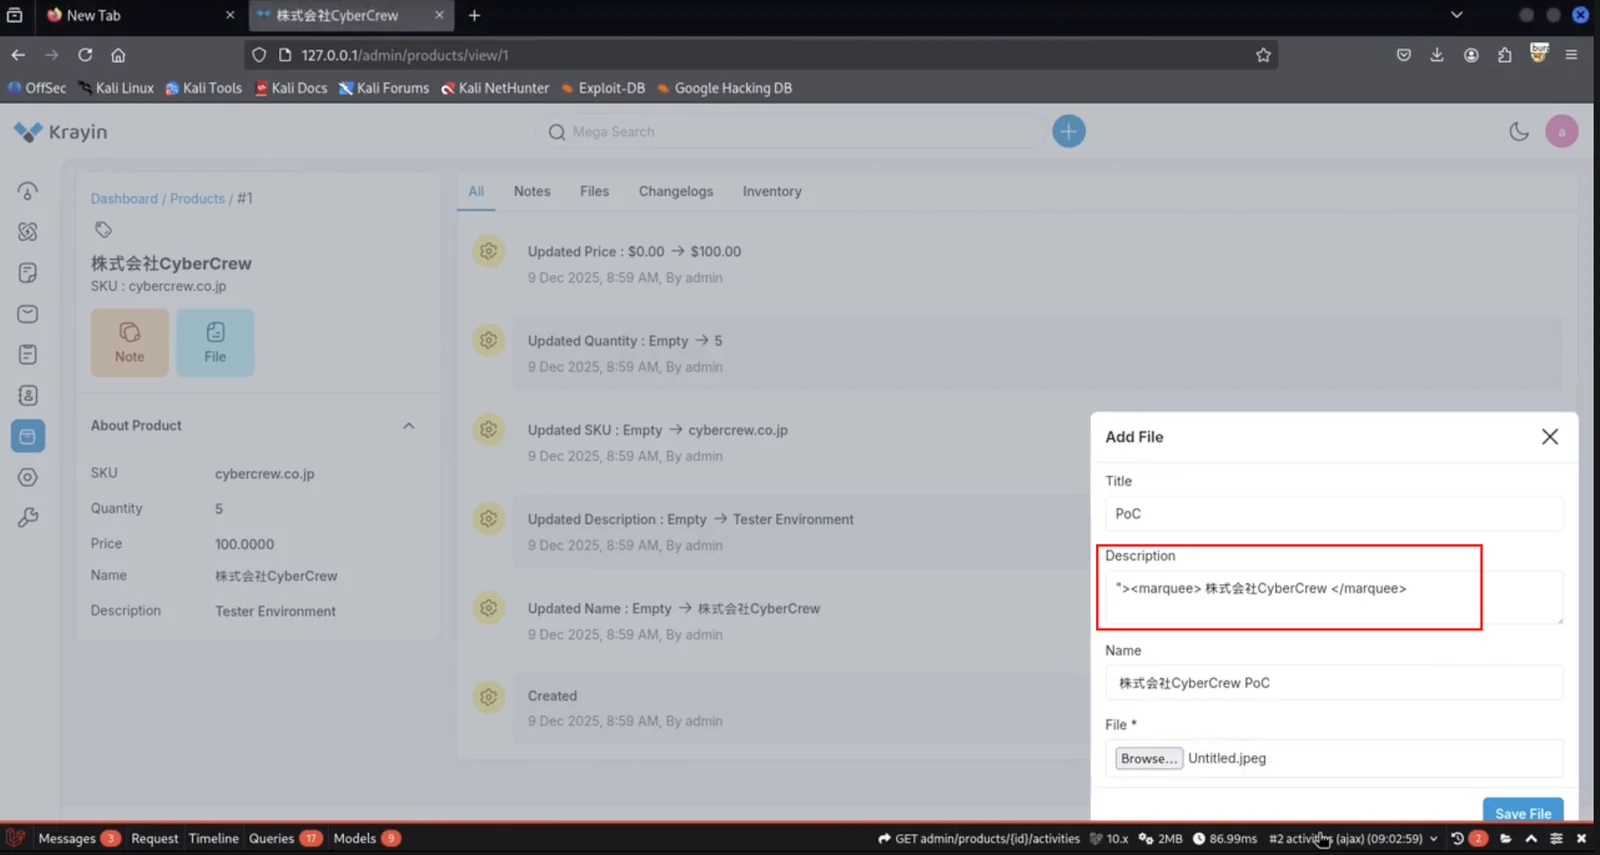
- 簡単な説明を作成します(HTML インジェクション付き)
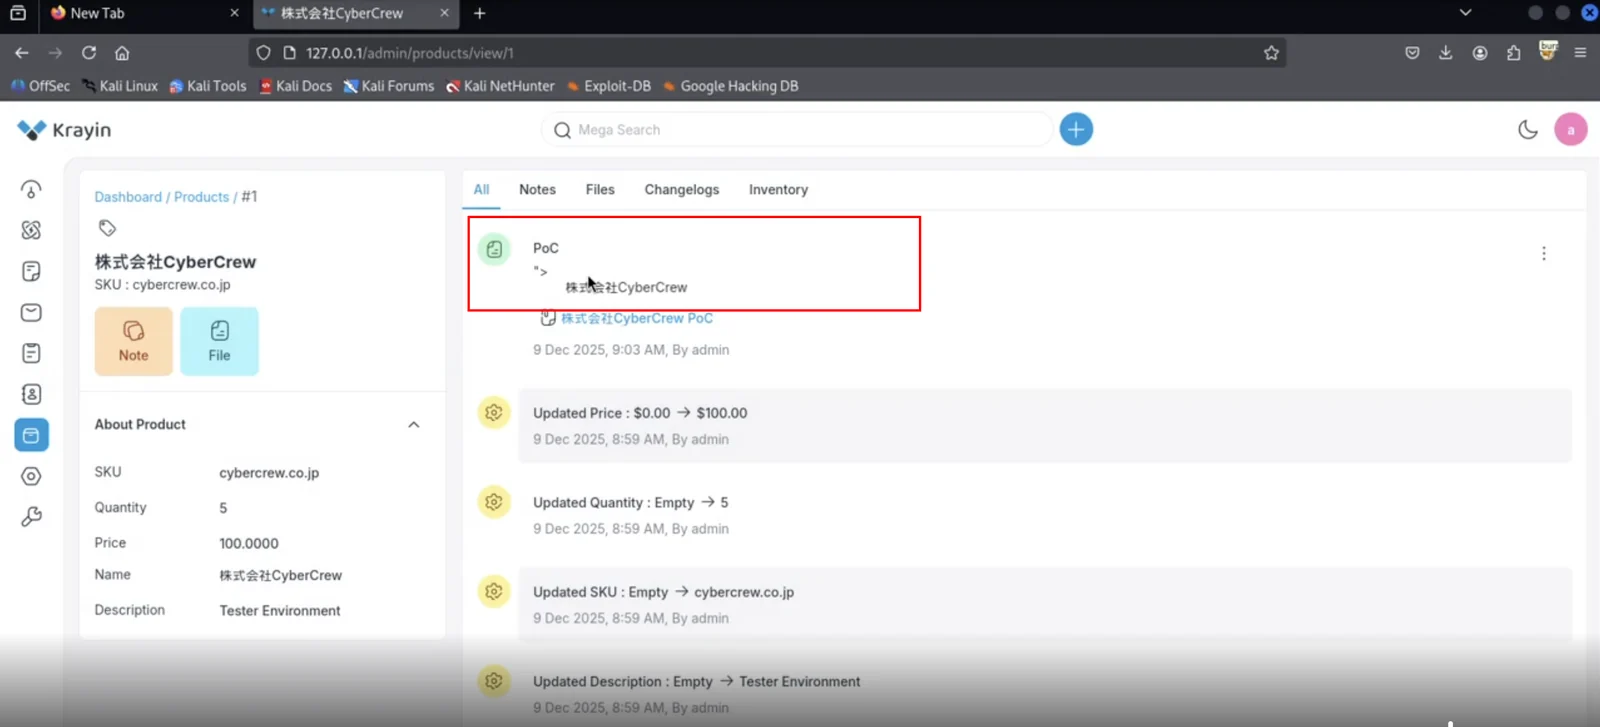
- 最終出力
参考情報
https://github.com/krayin/laravel-crm/pull/2401
https://github.com/krayin/laravel-crm/releases/tag/v2.1.6
動画 PoC: https://cyber.spool.co.jp/wp-content/uploads/2026/04/krayin-html-injection.mp4
推奨事項
- HTML でレンダリングする前に、ユーザー入力を必ずエスケープしてください。
- 自動エスケープを行うテンプレートエンジンまたはフレームワークを使用してください。
- HTML を許可する場合は、入力をサニタイズしてください(例: DOMPurify を使用)。
- ユーザーデータで
innerHTML を使用せず、代わりに textContent を使用してください。
- 保存されたデータを決して信頼せず、出力時には安全でないものとして扱ってください。
影響
- 攻撃者はユーザーのセッション Cookie を盗み、アカウントを乗っ取ることができます。
- 感染したページを閲覧するすべてのユーザーのブラウザで、悪意のあるスクリプトが実行される可能性があります。
- 被害者から機密データ(トークン、個人情報)が抽出される可能性があります。
- 攻撃者はユーザーの同意なしに、ユーザーに代わって操作を実行できます。
- 管理者アカウントは、悪意のあるコンテンツを閲覧した場合に侵害される可能性があります。