
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-46501 — BoltWire v6.03 は "不適切なアクセス制御" に対して脆弱です。 | Kitploit
ツール/GitHubGitHub/cyber-wo0dy/cve-2023-46501
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubcyber-wo0dy/cve-2023-46501

CVE-2023-46501

BoltWire v6.03 は "不適切なアクセス制御" に対して脆弱です。

リポジトリを見る
1422年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2023-46501 - BoltWire v6.03 - 不適切なアクセス制御

説明

BoltWire CMSのバージョン6.03では、index.php?p=member.admin&action=dataパラメータを介して「不適切なアクセス制御」の脆弱性を悪用することが可能です。これにより、攻撃者は管理者を含む任意のメンバーのパスワードを閲覧できるため、情報の窃取、データの任意変更、アプリケーションの悪意ある操作が可能になります。

修正方法

BoltWire CMSの最新バージョンにアップデートしてください。

再現手順:

1) 新しいメンバーを作成します。 step 1

2) 次のURLにアクセスします: http://domain.com/folder/index.php?p=member.admin&action=data

注: http://domain.com/folder/ をテスト対象のアプリケーションのアドレスに置き換えてください。

3) 結果として、管理者のパスワードを閲覧できます。 step 3
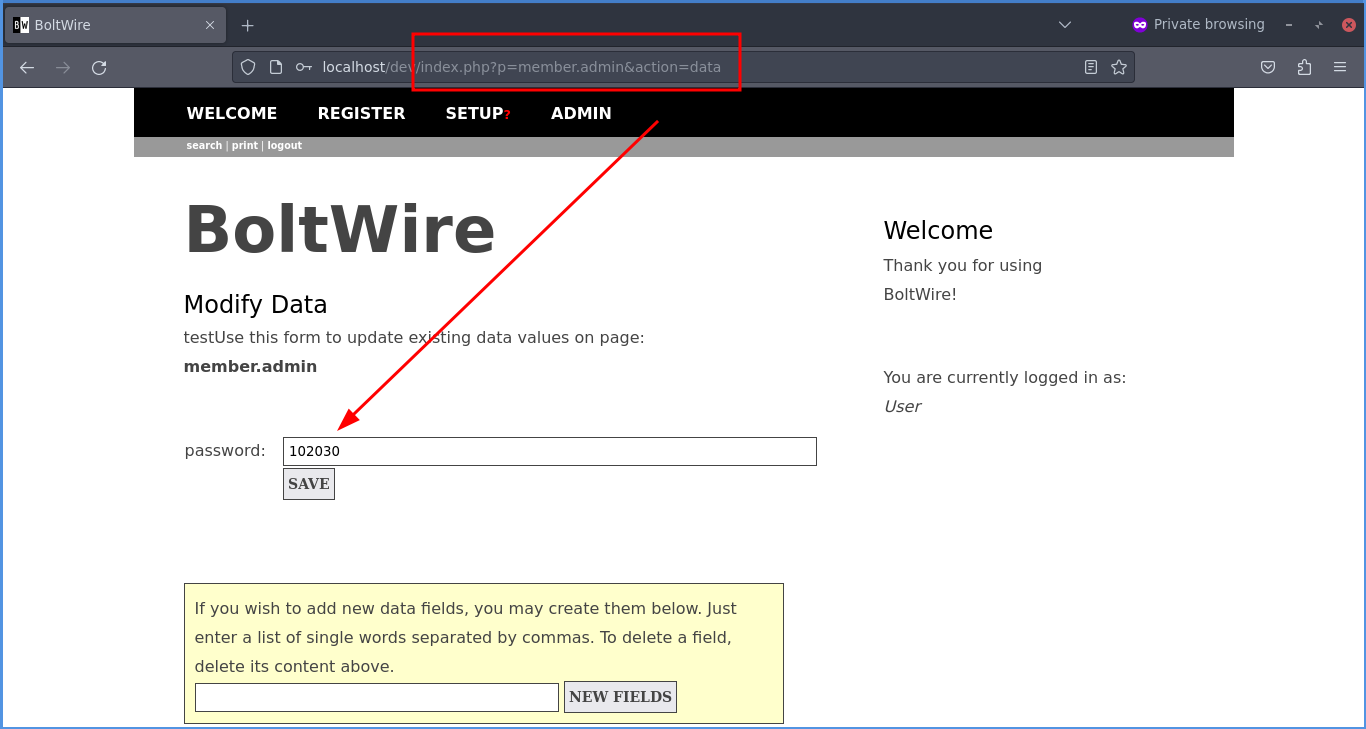
4) 他のユーザーのパスワードを表示するには、上記のURLの “admin” パラメータを別のユーザー名(例:member.user)に変更するだけです。

ツールをダウンロード