
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-79417 — CVE-2026-79417 の概念実証エクスプロイト。Argus Monitor <= 7.4.02 におけるローカルサービス拒否脆弱性で、署名済みバイナリパスを介してトリガーされます。 | Kitploit
ツール/GitHubGitHub/connorjaydunn/cve-2026-79417
脆弱性分析エクスプロイトバイナリエクスプロイト
GitHubconnorjaydunn/cve-2026-79417

CVE-2026-79417

CVE-2026-79417 の概念実証エクスプロイト。Argus Monitor <= 7.4.02 におけるローカルサービス拒否脆弱性で、署名済みバイナリパスを介してトリガーされます。

リポジトリを見る
5時間24分前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2026-79417

CVE-2026-79417 の概念実証 (PoC) エクスプロイト。これは Argus Monitor バージョン <= 7.4.02 に影響するローカルサービス拒否 (DoS) 脆弱性です [1]。完全な技術的詳細については [2] を参照してください。
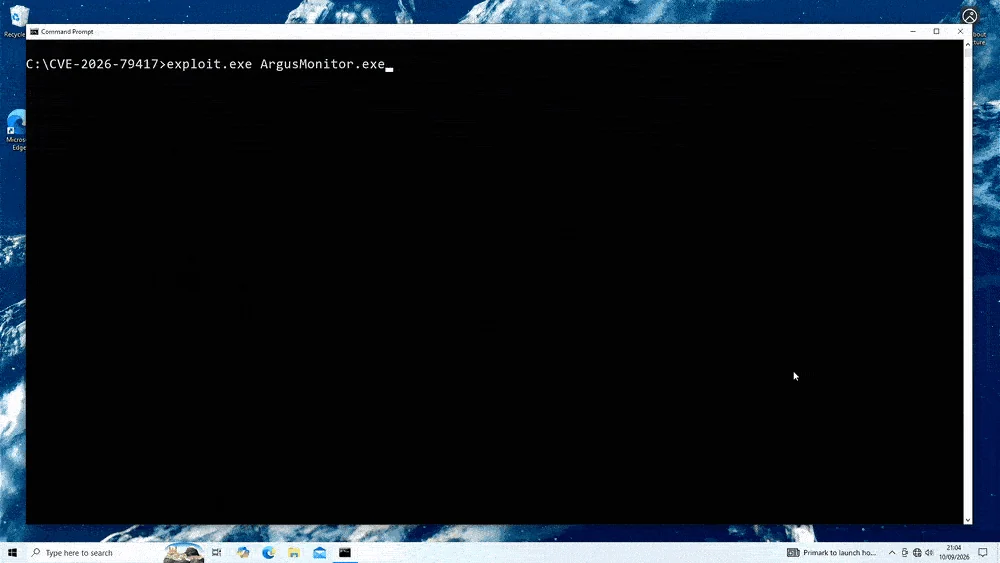
デモ

demo

要件

  • AMD CPU
  • ArgusMonitor <= 7.4.02

使用方法

root@kitploit:~
exploit.exe <valid-bin-path>

ここで <valid-bin-path> は、影響を受けるバージョンの Argus Monitor の署名済み ArgusMonitor.exe バイナリへのパスです。

ビルド

依存関係

  • OpenSSL 3.x 以降

MSYS2 (UCRT64)

1. リポジトリをクローンします:

root@kitploit:~
git clone https://github.com/connorjaydunn/CVE-2026-79417.git
cd CVE-2026-79417

2. 依存関係をインストールします:

root@kitploit:~
pacman -S mingw-w64-ucrt-x86_64-gcc \
          mingw-w64-ucrt-x86_64-openssl

3. コンパイルします:

root@kitploit:~
gcc exploit/exploit.c -o exploit.exe -lssl -lcrypto

参考文献

[1] https://www.argusmonitor.com

[2] https://connorjaydunn.github.io/blog/posts/argus-monitor-ldos-cve-2026-79417/

ツールをダウンロード