




CVE-2026-58041 — Node.js: SQLite キャッシュ済みイテレータ書き込みリプレイ 向けのオフライン版エビデンスチェッカーです。
このチェッカーは、運用者が報告した Node.js ランタイムのバージョンを、日付付きルールスナップショット(2026-10-24 レビュー済み)に記載された修正済みリリースと比較します。Web サイトへのアクセス、Node.js やプロジェクトコードの実行、エクスプロイトペイロードの送信は一切行わず、ネットワークモードもありません。隠れたバージョン、カスタムビルド、矛盾するエビデンス、およびカバーされていないブランチは unknown のままとなります。公開 URL はインベントリではありません。
結果はトリアージ用のエビデンスであり、ランタイム評価ではありません。すべての結果には exploitability: not_tested が付与され、デプロイ対象の評価、ランタイムアテステーション、エクスプロイト検証は主張されません。
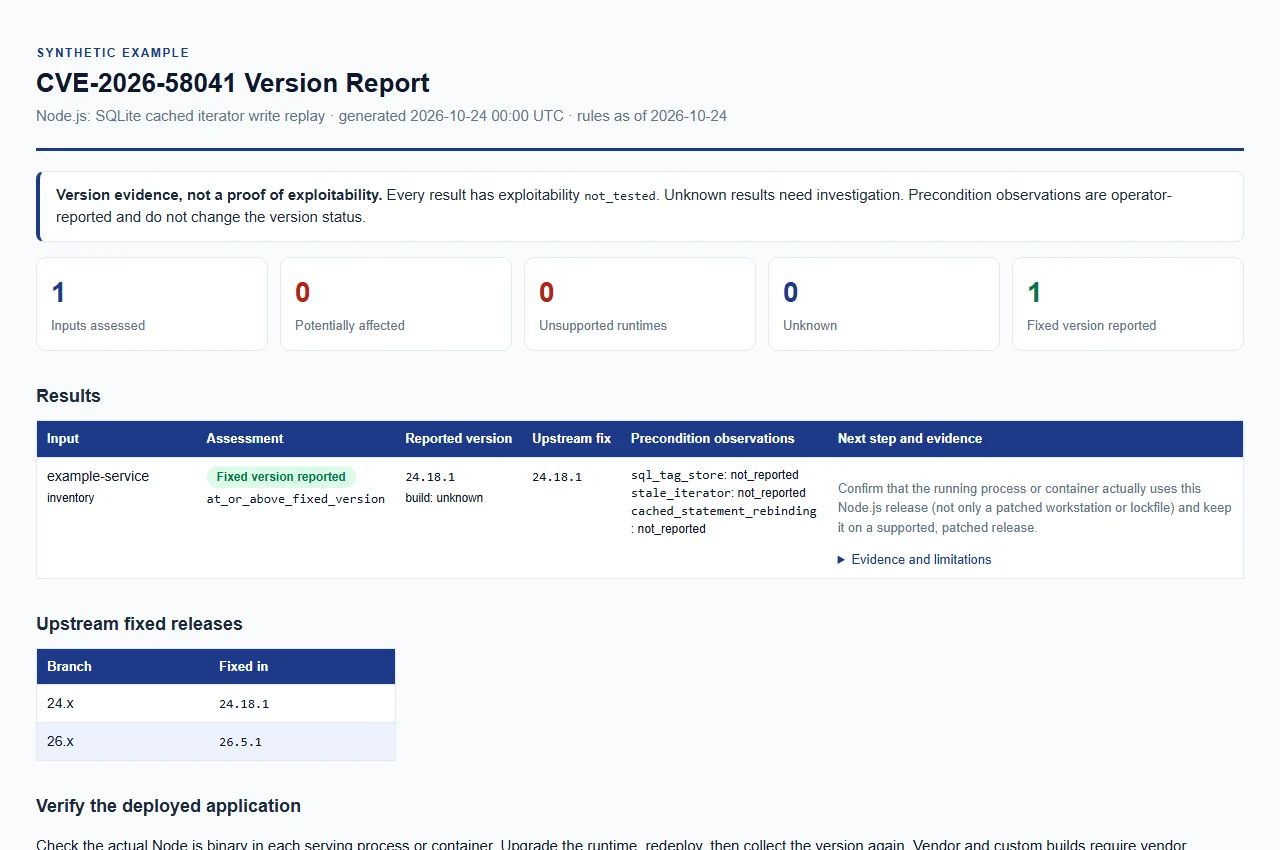
合成サンプルレポートを開く。サンプルデータのみであり、実際の評価ではありません。
node_cve_2026_58041_check.py は単体でコピーできます。python node_cve_2026_58041_check.py --version 24.18.1 --format json
--format を指定しない場合、レポートは CSV 形式になります。--output が指定されない限り、出力は stdout に送られます。
# Several runtimes at once (each --version is a separate runtime)
python node_cve_2026_58041_check.py --version 24.18.1 --version 26.5.0 --format json
# JSON inventory to an HTML report file
python node_cve_2026_58041_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV inventory; exit 1 if any result is a finding
python node_cve_2026_58041_check.py --csv-list inventory.csv --fail-on-finding
# Help and local synthetic tests
python node_cve_2026_58041_check.py --help
python -m unittest -v
--version、--inventory、--csv-list のうち少なくとも 1 つが必要です。3 つすべてを組み合わせることができ、それぞれを繰り返し指定できます。各 --version の値は個別のランタイムを表します。JSON、CSV、HTML レポートは同じ証拠から生成されます。
| オプション | 目的 |
|---|---|
--version VERSION(エイリアス --node-version) | 明示的に指定された Node.js バージョンをオフラインで評価します。先頭の v も受け付けます。繰り返し指定可能。 |
--build-source SOURCE | --version ビルドの来歴で、最大 512 文字です。デフォルトは unknown で、これはアップストリームとして比較されます。upstream、official、official_upstream もアップストリームとして扱われます。それ以外の値(ベンダー名など)は vendor_build_unverified になります。 |
--sql-tag-store、--stale-iterator、--cached-statement-rebinding | --version 入力に適用される運用者による観測値(true または false)。結果の解釈を参照してください。 |
--inventory FILE | エントリの JSON オブジェクトまたは配列。繰り返し指定可能。 |
--csv-list FILE | node_version 列を含む CSV。繰り返し指定可能。 |
--format csv|json|html | レポート形式。デフォルトは csv。 |
--output FILE | レポートを stdout ではなく新しいファイルに書き込みます。ディレクトリは既に存在している必要があります。 |
--force | 既存の出力ファイルを置き換えます。入力は --force を指定しても上書きできません。 |
--brand NAME | HTML レポートに表示される組織名で、最大 512 文字です。デフォルトは CompleteTech LLC。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード 1 で終了します。 |
--tool-version、--help | ツールのバージョンまたはヘルプテキストを表示します。 |
既存のレポートファイルは、--force が明示されない限り保護されます。
公式リリースアドバイザリおよびリンクされた修正済みリリースに基づき、2026-10-24 に確認しました。これらはベンダーが修正済みとして報告しているバージョンであり、チェッカーは特定のデプロイが実際にそれらを実行していることを検証できません。
| Node.js メジャー | 修正済みバージョン |
|---|---|
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
バージョンの分類方法:
potentially_affected であり、修復が必要です。fixed_version_reported です。unknown のままです。より新しい、または未記載のメジャーがパッチ適用済みであるとは見なしません。unsupported_runtime を生成しますが、これはこの特定の脆弱性がすべての過去のビルドに存在するという主張ではありません。サポート終了は Node.js リリーススケジュール(https://raw.githubusercontent.com/nodejs/Release/main/schedule.json、2026-10-24 確認)に基づきます。unknown のままです。不明なビルドを安全とラベル付けしないでください。ソース間で Node.js 22.x について見解が一致しておらず、この矛盾は未解決です:
vuln/core/190.json は、脆弱なバージョンとして 24.x || 26.x、パッチ適用済みとして ^24.18.1 || ^26.5.1 を記載していますが、その概要テキストには 22.x、24.x、26.x に影響すると書かれています。<=22.23.1、<=24.18.0、<=26.5.0 です。この CVE について 22.x の修正済みバージョンは主張されていないため、22.x は意図的に影響ありまたは修正済みとして記載されておらず、明示的な証拠が得られない限り unknown のままにしなければなりません。
| ステータス | 意味 |
|---|---|
potentially_affected | 報告されたバージョンがそのメジャーの修正リリース未満であり、修復の検討が必要です。悪用可能性はテストされていません。 |
fixed_version_reported | 報告されたバージョンが修正リリース以上です。これはデプロイ済みパッチの証明や安全性の保証ではありません。実行中のプロセスが実際にそれを使用していることを確認してください。 |
unsupported_runtime | そのメジャーはサポート終了です。これはアップグレードのガイダンスにすぎません。 |
unknown | 証拠が欠落しているか分類不能です。バージョンなし、不正な形式、競合するバージョンまたはプレリリースバージョン、ベンダービルドまたはカスタムビルド、およびルールでカバーされていないメジャーが該当します。 |
各結果には、より具体的な version_status も付随します: below_fixed_version、at_or_above_fixed_version、unsupported_release_line、release_line_not_in_rules、vendor_build_unverified、qualified_version_unverified、unrecognized_or_partial_version、conflicting_versions、または version_not_disclosed。
すべての結果は exploitability: not_tested を持ちます。運用者が提供した観測は未検証であり、バージョンの結果を変更することはなく、到達可能性を立証するものでもありません:
| 観測 | 意味 |
|---|---|
sql_tag_store | sql tag store |
stale_iterator | stale iterator |
cached_statement_rebinding | cached statement rebinding |
合成例は examples/ にあります。examples/inventory.example.json から始めてください。
JSON インベントリは単一のオブジェクトまたは配列です。各レコードには整数の schema_version: 1 と文字列の node_version が必須です。任意フィールドは runtime: "node"、label、build_source、および上記の観測キーで、それぞれ boolean または null です。未知のキー、重複キー、非有限数、および無効な型は拒否されます。
CSV は node_version を含むヘッダー行が必須です。任意の列は label、build_source、および観測列で、その値は true、false、または空欄です:
label,node_version,build_source,sql_tag_store,stale_iterator,cached_statement_rebinding
api-a,24.18.0,upstream,,,
api-b,26.5.1,,true,false,
すべての形式は、各入力に対して同じエビデンスを保持します。すなわち、ステータス、version_status、修正バージョン、exploitability、エビデンス種別と信頼度、CVE、ルール日付、観測結果、推奨事項、注記、およびソースです。


