 completetech-security/node-cve-2026-106070-check
CVE-2026-106070(ZipFileの不正ヘッダーによるコンテンツ置換)に対応するオフラインNode.js証拠チェッカー。単一ファイルのPython製。JSON/CSV/HTMLレポート出力。エクスプロイトペイロードは含まない。





CVE-2026-106070(Node.js: ZipFile の不正ヘッダーによるコンテンツ置換)向けのオフライン版バージョン証拠チェッカー。 報告された Node.js ランタイムのバージョンを、ベンダーアドバイザリで示された修正済みリリースと比較し、CSV、JSON、または HTML のトリアージレポートを出力します。Python 3.10 以降、標準ライブラリのみを使用し、実行ファイルは単体でコピーできます。
トリアージの証拠であり、デプロイ済みシステムの評価ではありません。 このチェッカーは、提供されたバージョンを読み取るだけです。実行中のマシンを検査したり、Node.js を実行したり、悪用可能性をテストしたりすることはないため、結果が悪用やパッチ適用の検証を裏付けることは決してありません。
このリポジトリは CVE-2026-106070 のみを対象としています。このチェッカーは意図的に保守的な設計となっています。
unknown のままとなります。不明が安全として報告されることは決してありません。exploitability: not_tested が付与されます。fixed_version_reported は、報告されたバージョンがアップストリームの修正済みリリース以上であることを示します。デプロイ済みランタイムにパッチが適用されていることを証明するものではありません。評価を許可されているインベントリにのみ使用してください。チェッカーの開発や実行は、実際のターゲットのスキャンを許可するものではありません。
node_cve_2026_106070_check.py にはランタイム依存関係がなく、単体でコピーできます。コンパニオンリポジトリは必要ありません。--version の値、JSON インベントリ、または CSV リストとして指定します。# One runtime, JSON report on stdout
python node_cve_2026_106070_check.py --version 26.12.1 --format json
# JSON inventory to an HTML report file
python node_cve_2026_106070_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV list (CSV is the default format), exit 1 on potentially_affected or unsupported_runtime
python node_cve_2026_106070_check.py --csv-list inventory.csv --fail-on-finding
# All options
python node_cve_2026_106070_check.py --help
--version は繰り返し指定可能で、各値は個別のランタイムを表します。JSON、CSV、HTML レポートは同じ証拠から生成されます。--output を指定しない場合、レポートは stdout に出力されます。
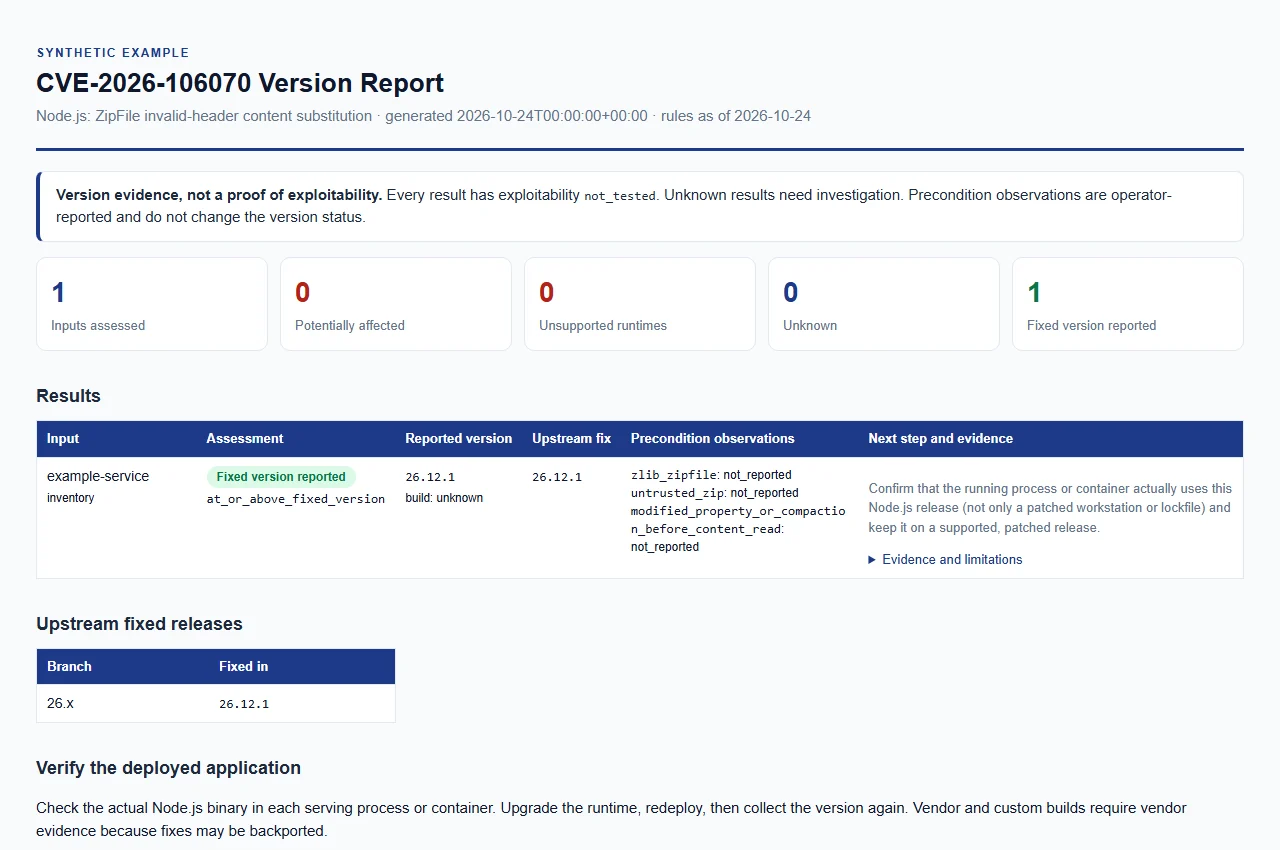
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
実行には --version、--inventory、--csv-list のうち少なくとも 1 つが必要です。これらは組み合わせて使用でき、それぞれ繰り返し指定できます。入力は制限内の通常の UTF-8 ファイルである必要があります。合成サンプルは examples/ と docs/example-report.html にあります。
バージョンは、ASCII 空白と先頭の v を最大 1 つ除去することで正規化されます。比較されるのは、先頭にゼロのないプレーンな安定版リリース(MAJOR.MINOR.PATCH)のみです。プレリリース、nightly ビルドや rc ビルド、パッケージサフィックス、26.12 のような部分的なバージョン、および 128 文字を超えるものは unknown となります。
1 つのオブジェクト、またはオブジェクトの配列です。不明なキー、重複キー、非有限数、および無効な型は拒否されます。
| フィールド | 必須 | 備考 |
|---|---|---|
schema_version | はい | 整数 1 |
node_version | はい | 文字列 |
runtime | いいえ | "node" のみ受け付けられます |
label | いいえ | レポートに表示されます。デフォルトは <拡張子を除いたファイル名>:<位置> です |
build_source | いいえ | ビルドの来歴。ビルドソースを参照してください |
| 観測キー | いいえ | 以下の 3 つのキー。それぞれ boolean または null |
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "26.12.1",
    "build_source": "unknown",
    "zlib_zipfile": null,
    "untrusted_zip": null,
    "modified_property_or_compaction_before_content_read": null
  }
]
ヘッダー行には node_version を含める必要があり、重複する列があってはなりません。任意の列は label、build_source、および観測キーです。それ以外の列は拒否されます(schema_version や runtime を含む)。観測セルは正確に true、false、または空でなければなりません。各行のフィールド数はヘッダーと一致する必要があり、引用符で囲まれていないセル内の引用符、閉じ引用符の後のテキスト、終端されていない引用符、NUL 文字は拒否されます。
build_source はランタイムビルドの由来を記録します。空の値、unknown、upstream、official、official_upstream(大文字小文字を区別せず比較)はアップストリームビルドとして扱われるため、デフォルトの unknown はアップストリームとして比較されます。それ以外の値はベンダー、ディストリビューション、またはカスタムビルドとして扱われます。その結果は unknown になります。アップストリームのバージョン番号は、そのビルドに含まれるパッチやバックポートを示さないためです。
各レコードは 3 つの観測を持つことができます。これらは運用者が提供するものであり、検証されておらず、バージョン結果を変更したり、到達可能性を確立したりすることは決してありません。
| 観測キー | アドバイザリの前提条件 |
|---|---|
zlib_zipfile | zlib zipfile |
untrusted_zip | untrusted zip |
modified_property_or_compaction_before_content_read | modified property or compaction before content read |
レポートでは、それぞれが reported_true、reported_false、または not_reported として表示されます。
| オプション | 説明 |
|---|---|
--version VERSION(エイリアス --node-version) | 明示的に指定された Node.js バージョンを評価します。繰り返し指定可能です。 |
--build-source SOURCE | すべての --version 入力に対するビルドの由来。最大 512 文字。デフォルトは unknown。 |
--zlib-zipfile、--untrusted-zip、--modified-property-or-compaction-before-content-read | true または false。すべての --version 入力に適用されます。 |
--inventory FILE | JSON インベントリ。繰り返し指定可能です。 |
--csv-list FILE | CSV リスト。繰り返し指定可能です。 |
--format {csv,json,html} | レポート形式。デフォルトは csv。 |
--output FILE | レポートを stdout ではなく新しいファイルに書き込みます。 |
--force | 既存の --output ファイルを置き換えます。 |
--brand NAME | HTML レポートに表示される組織名。最大 512 文字。デフォルトは CompleteTech LLC。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード 1 で終了します。 |
--tool-version | ツール名とバージョンを表示します。 |
--build-source と観測フラグは --version 入力にのみ適用されます。インベントリおよび CSV レコードは独自の値を持ちます。
既存のレポートファイルは、--force が明示されない限り保護されます。出力ディレクトリは既に存在している必要があり、--output はすべての入力ファイルと異なる通常ファイルのパスでなければなりません(--force を指定した場合でも)。
| ステータス | 意味 |
|---|---|
potentially_affected | 報告されたバージョンが、リストされたメジャーの修正リリースより低く、修復のレビューが必要です。これは露出や悪用が確認されたことを意味するものではありません。 |
fixed_version_reported | 報告されたバージョンが修正リリース以上です。これはパッチ適用の証明や安全性の保証ではありません。 |
unsupported_runtime | そのメジャーは Node.js リリーススケジュールのスナップショットにおいてサポート終了を過ぎています。これはアップグレードの指針であり、この脆弱性がすべての過去のビルドに存在するという主張ではありません。 |
unknown | 証拠が欠落している、不正な形式である、条件付きである、ベンダーまたはカスタムビルド由来である、あるいはルールの範囲外です。安全であると見なしてはならず、調査が必要です。 |
各結果には、より具体的な version_status もあります。
