 completetech-security/netscaler-cve-2026-88773-check
CVE-2026-88773 向けのオフライン NetScaler ADC / Gateway 証拠チェッカー。報告されたファームウェアと構成の証拠。スタンドアロンの Python。JSON/CSV/HTML レポート。エクスプロイトペイロードなし。





Citrix NetScaler ADC および Gateway における HTTP リクエストスマグリング脆弱性 CVE-2026-88773 について、運用担当者が報告した NetScaler のビルドおよび設定の証拠をオフラインでトリアージします。
このチェッカーは、標準ライブラリのみを使用するスタンドアロンの Python スクリプトです。報告されたビルドをベンダーの修正済みビルドと比較し、明示的な設定の観測結果を記録します。アプライアンスへのアクセス、アプリケーションの実行、エクスプロイトペイロード、ネットワークモードは一切備えておらず、node2shell-check および php2shell-check の報告規約に従っています。
potentially_affected は、エクスプロイト可能性が確認されたことを意味しません。fixed_version_reported は報告されたバージョンであり、検証済みの適用済みパッチや安全性の保証ではありません。unknown が安全であることは決してありません。exploitability: not_tested が付きます。Python 3.10 以降。インストールは不要で、サードパーティの依存関係もありません。python が利用できない場合は python3 を使用してください。
python netscaler_cve_2026_88773_check.py --version 14.1-73.36 --variant standard
python netscaler_cve_2026_88773_check.py --inventory docs/example-inventory.json --format html --output report.html
python netscaler_cve_2026_88773_check.py --csv-list inventory.csv --format json --fail-on-finding
--help を付けて実行するとすべてのオプションが一覧表示され、--tool-version を付けるとチェッカーのバージョンが表示されます。合成例の入力は架空のラベルのみを使用しています。
入力は1回の実行で組み合わせることができます。完全な制限、フィールド規則、スキーマについてはリファレンスを参照してください。
| オプション | 目的 |
|---|---|
--version BUILD | 報告された NetScaler ビルド。繰り返し指定可能 |
--variant standard|fips|ndcpp | すべての --version ビルドに対するバリアント。未指定の曖昧なバリアントは unknown のまま |
--build-source SOURCE | すべての --version ビルドに対するビルドの出所。比較を許可するのは unknown(デフォルト)、official、citrix のみで、それ以外の出所は unknown のまま |
--inventory FILE | 厳密な UTF-8 JSON インベントリ(schema_version: 1)。繰り返し指定可能 |
--csv-list FILE | version ヘッダーを持つ厳密な UTF-8 CSV。繰り返し指定可能 |
--http-or-ssl-vserver true|false|unknown | 構成の観測。以下を参照 |
--format json|csv|html | レポート形式。デフォルトは json |
--output FILE | レポートファイル。デフォルトは標準出力。ディレクトリは存在している必要あり |
--force | 既存のレポートを置き換え。指定しない場合、既存のレポートは拒否される |
--fail-on-finding | 検出時に終了コード 1 で終了。終了コードを参照 |
ビルド、バリアント、出所の値はオペレーターによる主張です。出力は --force を指定しても、入力への解決やハードリンクを行うことはできません。レポートは所有者のみの権限(POSIX では 0600、Windows では継承された ACL)で書き込まれ、アトミックに公開されます。
影響を受けるとは、同じブランチおよびバリアントの修正ビルドより厳密に前であることを意味します。下限やライフサイクルに関する結論は推測されません。その他のブランチおよび 14.1 NDcPP は unknown のままです。standard と FIPS/NDcPP の比較が一致しない場合、未指定の 13.1 バリアントは unknown のままです。
| ブランチとバリアント | ベンダー修正ビルド |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
受け入れられるビルド形式には 14.1-73.37、14.1.73.37、NS14.1: Build 73.37.nc が含まれ、オプションの nc マーカーの前に FIPS/NDcPP を付記することもできます。ビルドのテキストのみを指定してください。不正な形式、修飾付き、非 ASCII、矛盾するもの、カスタムビルド、および対象外の証拠は unknown のままです。
明示的な観測は true、false、unknown の CLI フラグ、JSON の boolean/null、または文書化された CSV 値として指定します。これらはバージョンステータスとは別に保たれ、到達可能性を証明するものではありません。ローカルの構成やプロセスデータは収集されません。
| CLI 観測 | 意味 | 露出条件が期待する値 |
|---|---|---|
--http-or-ssl-vserver | HTTP または SSL タイプの LB、CS、VPN、認証仮想サーバーが構成されている | true |
各結果行は以下の独立したステータスを持ちます:
| フィールド | 値 |
|---|---|
version_status | potentially_affected、fixed_version_reported、unknown |
precondition_status | conditions_observed、condition_not_observed、unknown(オペレーターの観測のみを要約するものであり、検証済みの露出やクリーンな結果を意味するものではない) |
remediation_status | firmware_update_required、version_verification_required、version_requirement_reported(悪用可能性とは独立) |
exploitability | 常に not_tested |
| 終了コード | 意味 |
|---|---|
0 | レポートが書き込まれた。unknown は終了コードを変更せず、クリーンな証明となることもない |
1 | --fail-on-finding 指定時に、影響を受けるファームウェアまたは必須の enhanced-ISN 構成変更がある場合 |
2 | 使用法、入力、または出力のエラー(運用上の失敗であり、評価結果ではない) |
130 | 中断された |
中断された実行は、可能な限り完了した観測を明示的な完全性メタデータとともに保持します。共有の enhanced-ISN チェックはこの CVE のルールでは有効化されていません。公開および中断のセマンティクスについてはリファレンスを参照してください。
JSON、数式セーフな CSV、自己完結型のスクリプト不要な HTML。生成された例のレポートは実在するシステムを記述したものではありません。
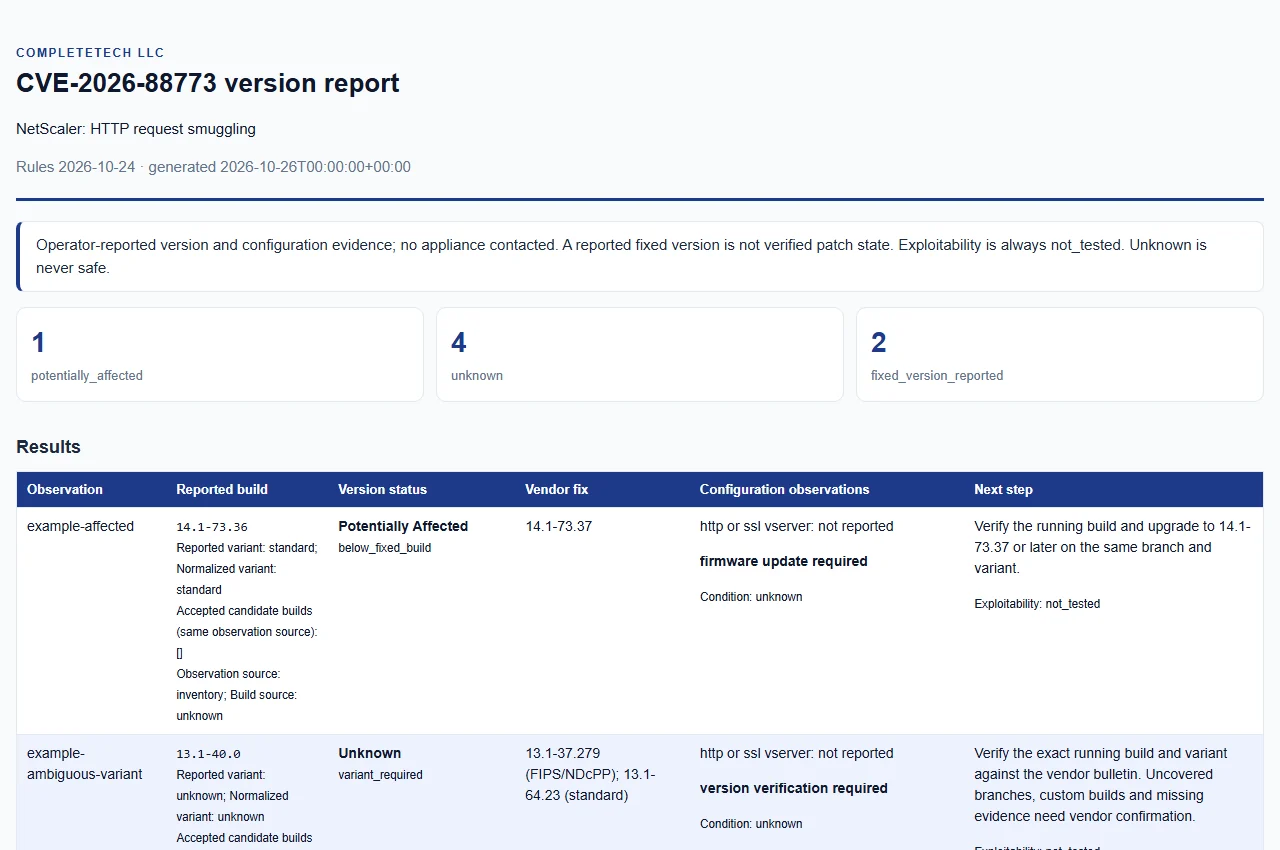
version_candidates は、すべてのレポート形式において、その観測ラベルおよびソースとの関連付けが維持されます。競合は不明のままとなり、不正な形式の候補テキストはエクスポートされません。証拠の範囲と schema-v1 のフィールドについてはリファレンスを参照してください。result 行と summary 行を区別し、列は名前で読み取る必要があります。unknown を使用します。いずれもデプロイメントの証明ではありません。ベンダー速報および CNA レコードは 2026-10-24 に確認されました。ブランチ、バリアント、および修正済みビルドの比較はベンダー速報によって決定され、相違点は以下に保持されています。
一次ソース:
詳細: リファレンス · KEV メタデータ · 実装記録。
ローカルチェックは次のとおりです:
