Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
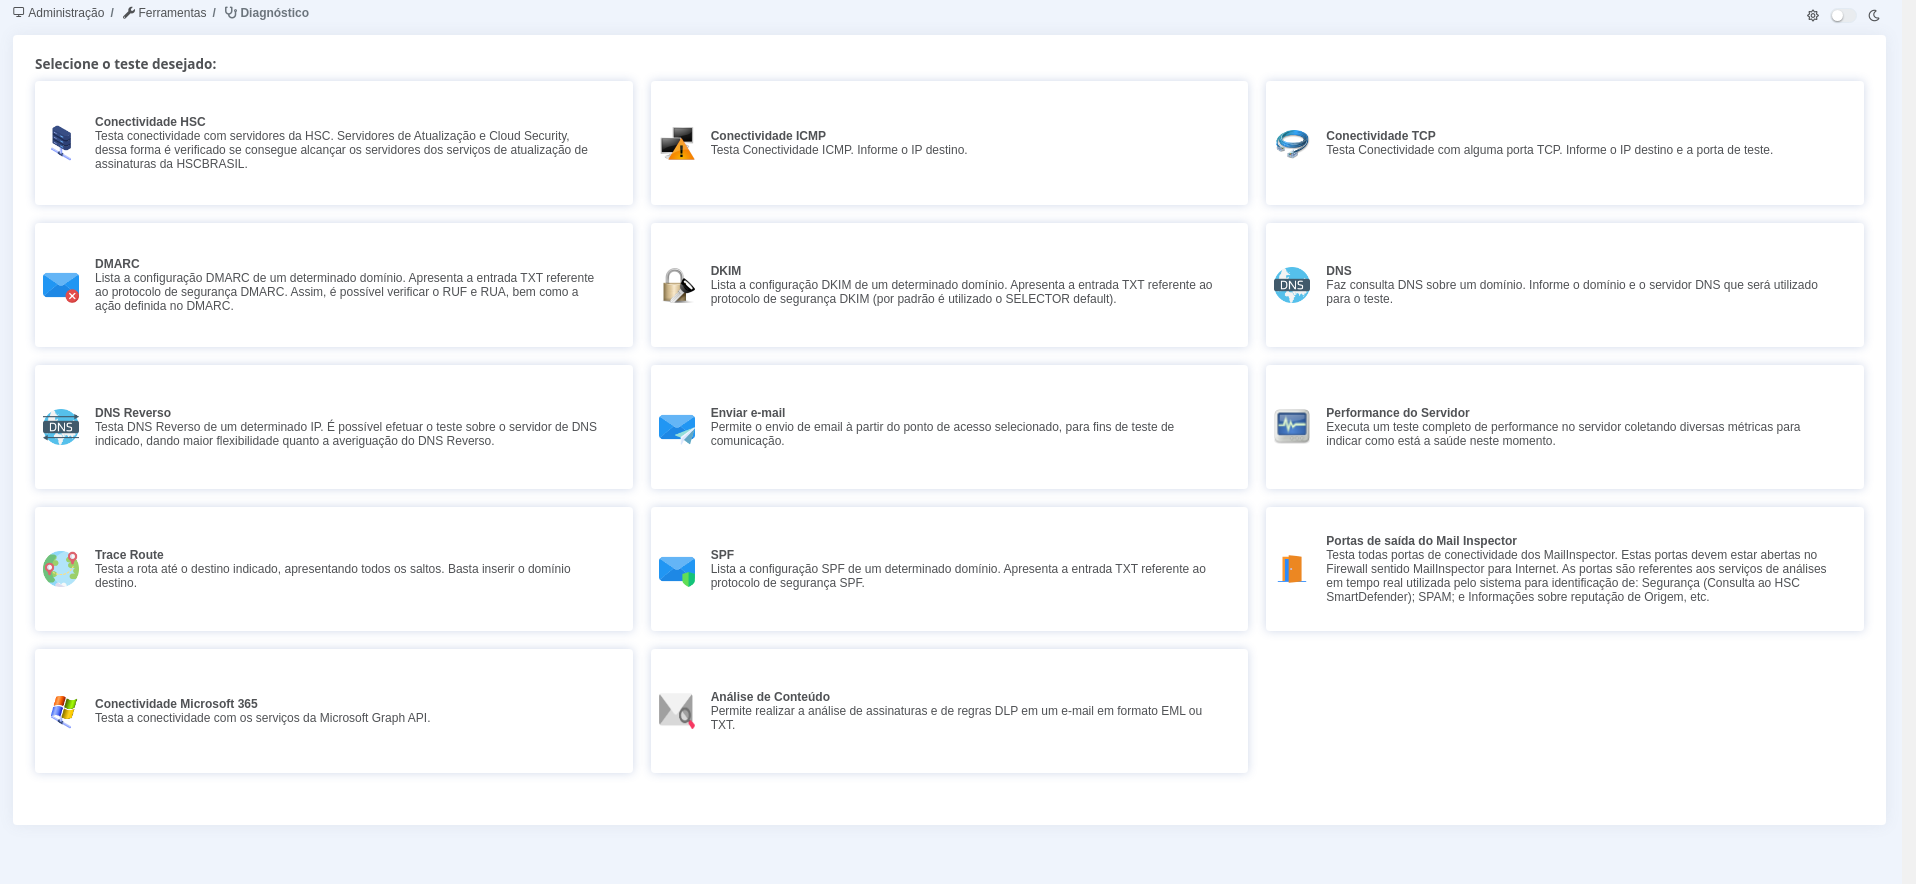
CVE-2024-32371 — CVE-2024-32371の概念実証:HSC Mailinspectorの型パラメータ操作による権限昇格。通常ユーザーが管理者アクセスを取得できるようにします。 | Kitploit

ツール/GitHubGitHub/chucrutis/cve-2024-32371
特権昇格脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubchucrutis/cve-2024-32371

CVE-2024-32371

CVE-2024-32371の概念実証:HSC Mailinspectorの型パラメータ操作による権限昇格。通常ユーザーが管理者アクセスを取得できるようにします。

リポジトリを見る
1172年前未レビュー
共有

CVE-2024-32371 の説明

説明

CVE-2024-32371 として識別された脆弱性により、攻撃者は type パラメータを 1 から 0 に変更することで権限を昇格できます。この脆弱性により、通常のユーザーアカウントを持つ攻撃者が権限を昇格し、システムへの管理者アクセスを取得できます。

対象バージョン: HSC Mailinspector 5.2.17-3 で発見されましたが、5.2.18 までのすべてのバージョンに適用されます。

脆弱なパラメータ

  • パラメータ: type
  • 影響を受ける値: 値 1(通常ユーザー)から 0(管理者)への変更

脆弱性の説明

この脆弱性は、type パラメータに対する不十分なアクセス制御チェックに起因します。リクエストペイロード内の type パラメータの値を操作することで、攻撃者は自分のユーザーアカウントの権限を通常ユーザーから管理者に変更できます。

攻撃シナリオ

この脆弱性を悪用するために、攻撃者は type パラメータを 0(管理者権限を示す)に設定したリクエストを傍受または作成できます。この悪意のあるリクエストを送信することにより、攻撃者は意図されたアクセス制御メカニズムをバイパスし、管理者として不正アクセスを取得できます。

影響

CVE-2024-32371 の悪用に成功すると、攻撃者はシステム内で管理者アクションを実行できるようになります。例えば:

  • 管理者に制限された機密データや機能へのアクセス。
  • システム構成やユーザー権限の変更。
  • 昇格した権限での悪意のある活動の実行。これにより、さらなる侵害やデータ漏洩につながる可能性があります。

alt text

alt text

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    333
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →