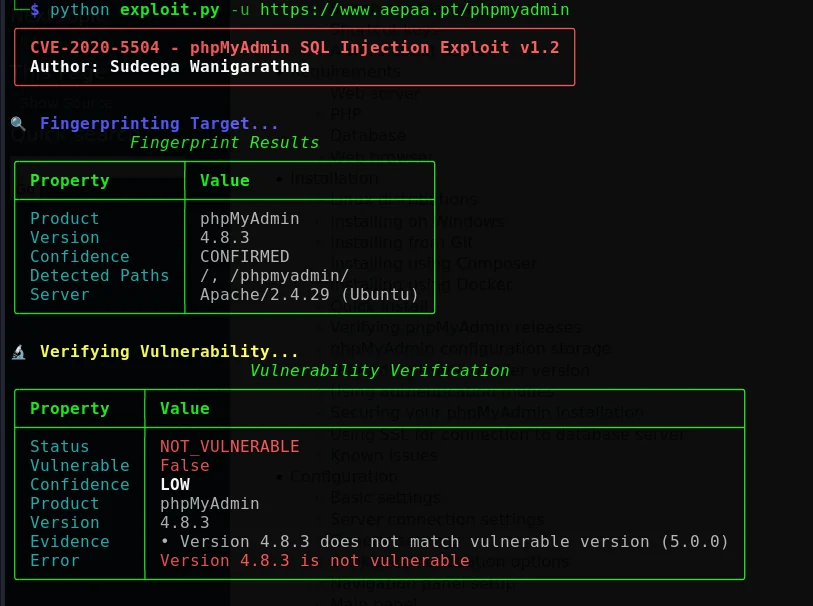

認可されたSQLインジェクション悪用フレームワーク。phpMyAdminのCVE-2020-5504を対象とし、自動データベース列挙、ブラインドインジェクション、プロキシサポート、構造化レポートを備え、ペネトレーションテストおよびセキュリティ研究向けに設計されています。

phpMyAdmin デプロイメントにおける CVE-2020-5504 の特定と検証を行うための、認可されたセキュリティテストおよび研究フレームワーク



責任ある利用に関する注意: このプロジェクトは、あなたが所有する、または評価することを明示的に許可されたシステムのみを対象としています。書面による許可と明確なテスト範囲なしに、公開システム、第三者システム、本番システムに対して使用しないでください。
| CLI 出力 | 使用方法 |
|---|---|
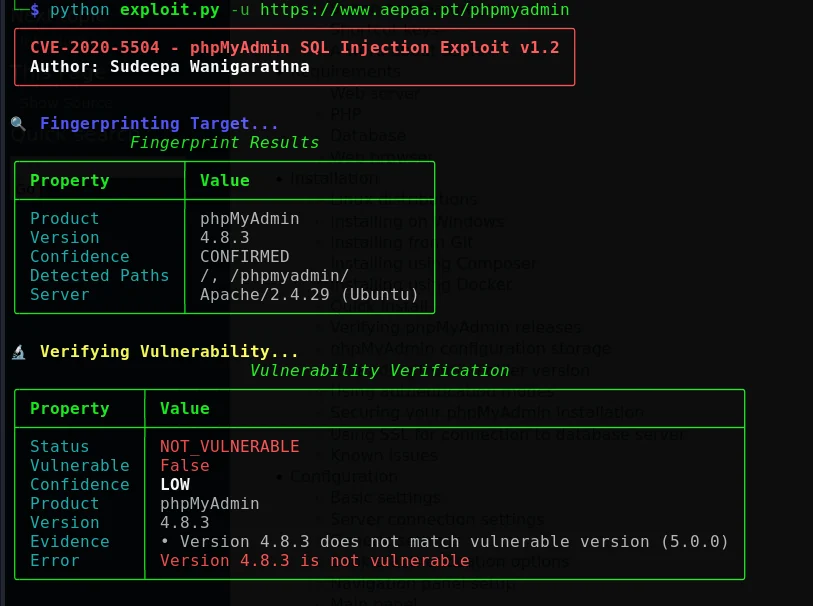 | 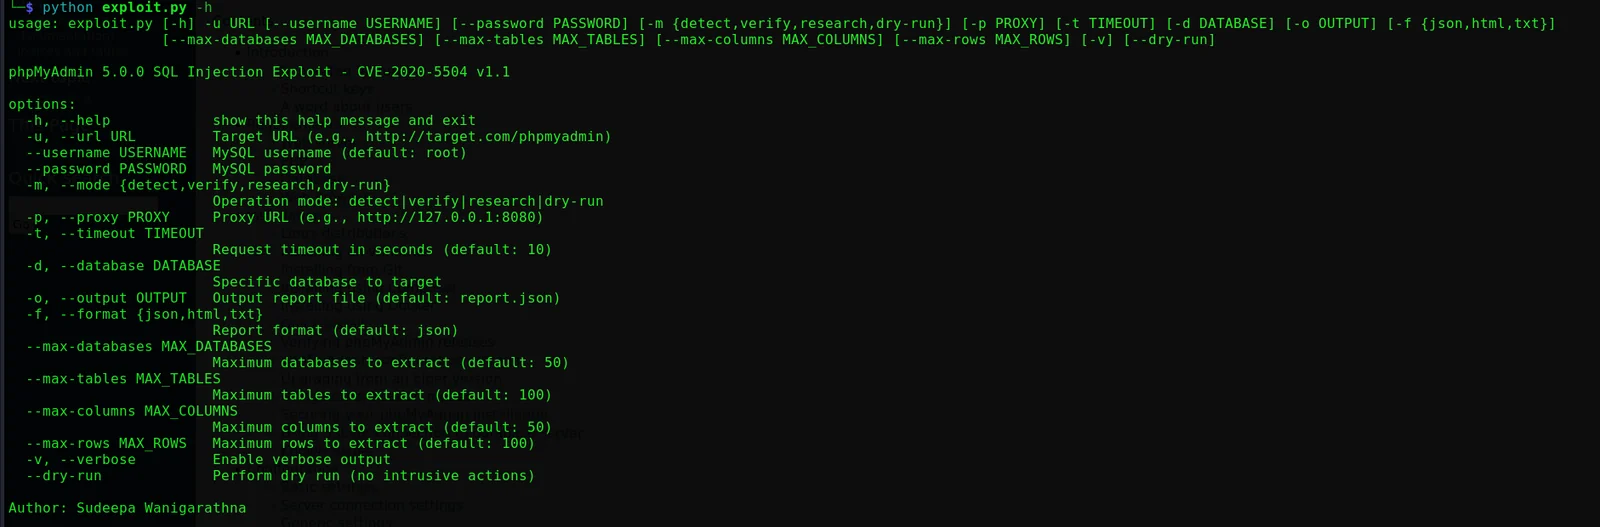 |
CVE-2020-5504 は、phpMyAdmin のユーザーアカウントページに影響する SQL インジェクションの脆弱性です。公式の phpMyAdmin アドバイザリによると、phpMyAdmin 4.9.4 より前の 4.x 系バージョンと phpMyAdmin 5.0.0 が影響を受けます。アドバイザリでは、4.x 系は 4.9.4 以降へ、5.x 系は 5.0.1 以降へアップグレードすることを推奨しています。[1] 国家脆弱性データベース(NVD)は、この脆弱性の悪用にはサーバーにアクセスするための有効な MySQL アカウントが必要であると記録しています。[2]
このプロジェクトは、認可されたペネトレーションテスト、管理された検証、およびセキュリティ研究のための構造化されたワークフローを提供します。これは、評価者がターゲットのフィンガープリンティングを行い、ターゲットが影響を受けているかどうかを検証し、証拠を文書化し、是正追跡のための構造化レポートを作成するのに役立つように設計されています。
このフレームワークは、4 つの目標を中心に構成されています。
特定 phpMyAdmin のインストールを識別し、バージョン関連の指標を収集します。
検証 可能な場合は、管理された非破壊的なチェックを使用して、疑わしい露出を検証します。
評価 設定可能な制限、再試行動作、およびオプションのプロキシを使用して、認可されたターゲットを評価します。
報告 レビュー、アーカイブ、およびワークフローへの統合が容易な形式で調査結果を報告します。
このプロジェクトは、パッチ適用、ベンダーガイダンス、セキュアな設定、または正式なペネトレーションテスト認可プロセスの代わりにはなりません。すべてのデプロイメント、構成、バージョン、またはネットワーク状態の検出を保証するものではありません。すべての結果は手動でレビューされ、自動的なセキュリティ判定ではなく、評価証拠として扱われるべきです。
このツールは、資産所有者から明確な認可を得た場合にのみ、資産に対して実行してください。認可では、ターゲット、許可されたテスト期間、許可された手法、送信元 IP、データ処理要件、エスカレーション連絡先、および停止条件を定義する必要があります。
到達可能だからといって、インターネットに面したシステムを決してテストしないでください。 到達可能性は許可ではありません。
評価モードでは、データベース、テーブル、カラム、またはレコードに関する情報が生成される可能性があります。すべての出力を潜在的に機密情報として扱ってください。適切なアクセス制御を使用してレポートを保存し、シェル履歴にシークレットを残さないようにし、エンゲージメントルールで要求される場合はレポートを暗号化し、エンゲージメント終了後は一時データを安全に削除してください。
評価を開始する前に、既知の正常なバックアップまたはリカバリ手順、システム所有者との通信チャネル、および文書化されたロールバックまたは停止計画があることを確認してください。利用可能な場合は、常に分離されたテスト環境を優先してください。評価の質問に答える最小限の侵入的なモードを使用してください。
| 領域 | 機能 | 説明 |
|---|---|---|
| 発見 | 自動フィンガープリンティング | 可能性のある phpMyAdmin デプロイメントを識別し、バージョン指標を収集します。 |
| 検証 | 脆弱性の確認 | 信頼度指向の結果処理を使用して、管理されたチェックを実行します。 |
| ワークフロー | 複数の動作モード | 検出、検証、研究、およびドライラン(予行演習)ワークフローをサポートします。 |
| セッション処理 | CSRF トークン管理 | アプリケーションフローに必要な CSRF 関連値を抽出および管理します。 |
| 認証 | マルチシグナル検証 | 複数の指標を使用して、誤った認証結果を減らします。 |
| 評価 | データベース列挙 | データベース、テーブル、カラム、および選択されたデータの認可された列挙をサポートします。 |
| インジェクション研究 | ブラインド手法 | 実装によって有効化されている場合、ブールベースおよび時間ベースの研究ワークフローをサポートします。 |
| レポート | JSON、HTML、TXT | さまざまな対象者向けに、構造化、スタイル付き、およびプレーンテキストの出力を生成します。 |
| 信頼性 | 再試行とバックオフ | 設定可能な動作で一時的なリクエストを再試行します。 |
| 統合 | プロキシサポート | Burp Suite または別の HTTP インターセプションプロキシと併用できます。 |
| ユーザビリティ | リッチなターミナルインターフェース | 色分けされた出力、進行状況インジケーター、および読みやすいステータスメッセージを提供します。 |
| 診断 | 詳細ログ | 認可されたトラブルシューティングのための追加の診断情報を公開します。 |
推奨されるワークフローは意図的に段階的に構成されており、評価者は影響の少ない活動から開始し、認可された場合にのみ範囲を拡大できます。``` ┌──────────────────┐ │ Define scope │ Confirm written authorization and test boundaries └────────┬─────────┘ │ ▼ ┌──────────────────┐ │ Detect │ Identify phpMyAdmin and collect version indicators └────────┬─────────┘ │ ▼ ┌──────────────────┐ │ Verify │ Perform controlled vulnerability checks └────────┬─────────┘ │ ▼ ┌──────────────────┐ │ Assess, if │ Continue only when explicitly authorized │ approved │ └────────┬─────────┘ │ ▼ ┌──────────────────┐ │ Report │ Preserve evidence, limits, timestamps, and conclusions └──────────────────┘
陽性の結果は、対象バージョン、認証コンテキスト、リクエストの証拠、およびエンゲージメントの範囲と照らし合わせてレビューする必要があります。陰性の結果は、デプロイメントが安全であることを証明するものではありません。バージョンの差異、アクセス制御、ルーティング、アプリケーションのカスタマイズ、レート制限、または可視性の不足を反映している可能性があります。

---

## 要件

### 実行時要件

| 要件 | サポートされるベースライン |
| --- | --- |
| オペレーティングシステム | Linux、macOS、または Windows |
| Python | 3.6 以降(依存関係の互換性に依存) |
| パッケージマネージャー | `pip` |
| バージョン管理 | Git(リポジトリからインストールする場合) |
| ネットワークアクセス | 明示的に許可された評価対象への接続 |

### Python 依存関係

このプロジェクトは現在、以下のパッケージを必要とします。```
requests>=2.31.0
rich>=13.7.0
colorama>=0.4.6
dataclasses>=0.6; python_version < "3.7"
再現可能なインストールを行うには、パッケージを個別にインストールするよりも、リポジトリの requirements.txt ファイルを使用することをお勧めします。
git clone https://github.com/CerberusMrXi/phpMyAdmin-CVE-2020-5504-Exploit cd phpMyAdmin-CVE-2020-5504-Exploit
python3 -m venv .venv source .venv/bin/activate python -m pip install --upgrade pip python -m pip install -r requirements.txt
chmod +x start.sh quick.sh exploit.py
ガイド付きインターフェースを起動するには:```bash
./start.sh
git clone https://github.com/CerberusMrXi/phpMyAdmin-CVE-2020-5504-Exploit Set-Location phpMyAdmin-CVE-2020-5504-Exploit
py -m venv .venv ..venv\Scripts\Activate.ps1 python -m pip install --upgrade pip python -m pip install -r requirements.txt
.\start.bat
PowerShellの実行ポリシーによってランチャーの実行が妨げられる場合は、許可された環境でリポジトリに記載されているPowerShellエントリポイントを使用してください。```
powershell -ExecutionPolicy Bypass -File .\start.ps1
requirements.txt が利用できない場合、または意図的に依存関係を自分で管理する場合にのみ、これを使用してください:```bash
python -m pip install "requests>=2.31.0" "rich>=13.7.0" "colorama>=0.4.6"
---

## 使用方法

以下の例では、プレースホルダーとして `https://authorized.example/phpmyadmin` を使用しています。承認されたスコープ内にあるターゲットにのみ置き換えてください。

### 検出モード

検出モードは、推奨される開始点です。これは、アプリケーションのフィンガープリントを取得し、悪用を試みずにバージョン情報を収集することを目的としています。```bash
python exploit.py \
  --url https://authorized.example/phpmyadmin \
  --mode detect
The short-form flags from the original interface are also supported where applicable:```bash python exploit.py -u https://authorized.example/phpmyadmin -m detect
### 検証モード

検証モードは、管理された脆弱性テストを目的としています。エンゲージメントが検証活動を明示的に許可し、必要な認証情報が承認された方法で提供されている場合にのみ使用してください。```bash
python exploit.py \
  --url https://authorized.example/phpmyadmin \
  --mode verify \
  --username "$PMADB_USERNAME" \
  --password "$PMADB_PASSWORD"
実パスワードをコマンドに直接記述することは避けてください。コマンドラインはシェル履歴に保存されたり、ローカルプロセスの検査にさらされたりする可能性があります。
リサーチモードでは、より広範な許可済み評価活動やデータ列挙を実行する場合があります。専用のテスト環境、または要求されたスコープに対して明示的な書面による承認を得たエンゲージメントに限定する必要があります。```bash
python exploit.py
--url https://authorized.example/phpmyadmin
--mode research
--username "$PMADB_USERNAME"
--password "$PMADB_PASSWORD"
--max-databases 20
--max-tables 50
### ドライラン・モード
