Telewreck


Telerik Web UI の CVE-2017-9248 に脆弱なバージョンを検出・悪用するための Burp 拡張機能です。この拡張機能は、Paul Taylor(@bao7uo)氏が作成したオリジナルのエクスプロイトツール(https://github.com/bao7uo/dp_crypto)をベースにしています。彼に多大な感謝を申し上げます。
Telerik Web UI を介して Web アプリケーションを悪用する方法に関するブログ記事も、こちらでご覧いただけます。
機能
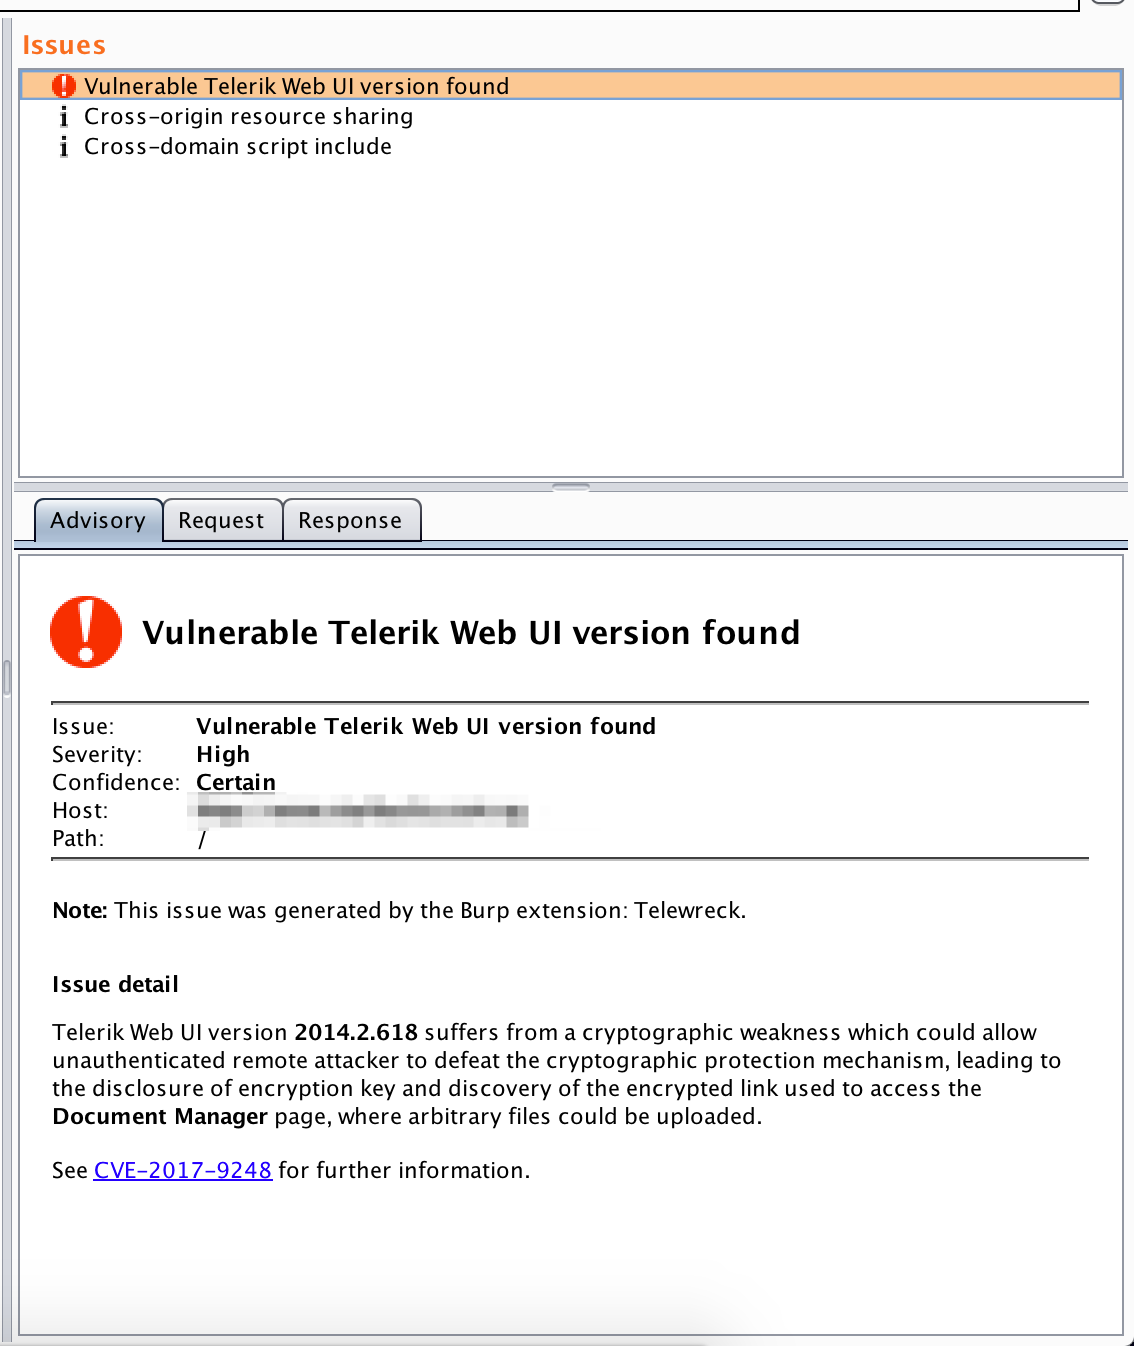
- パッシブスキャン中に脆弱なバージョンの Telerik Web UI を検出します。
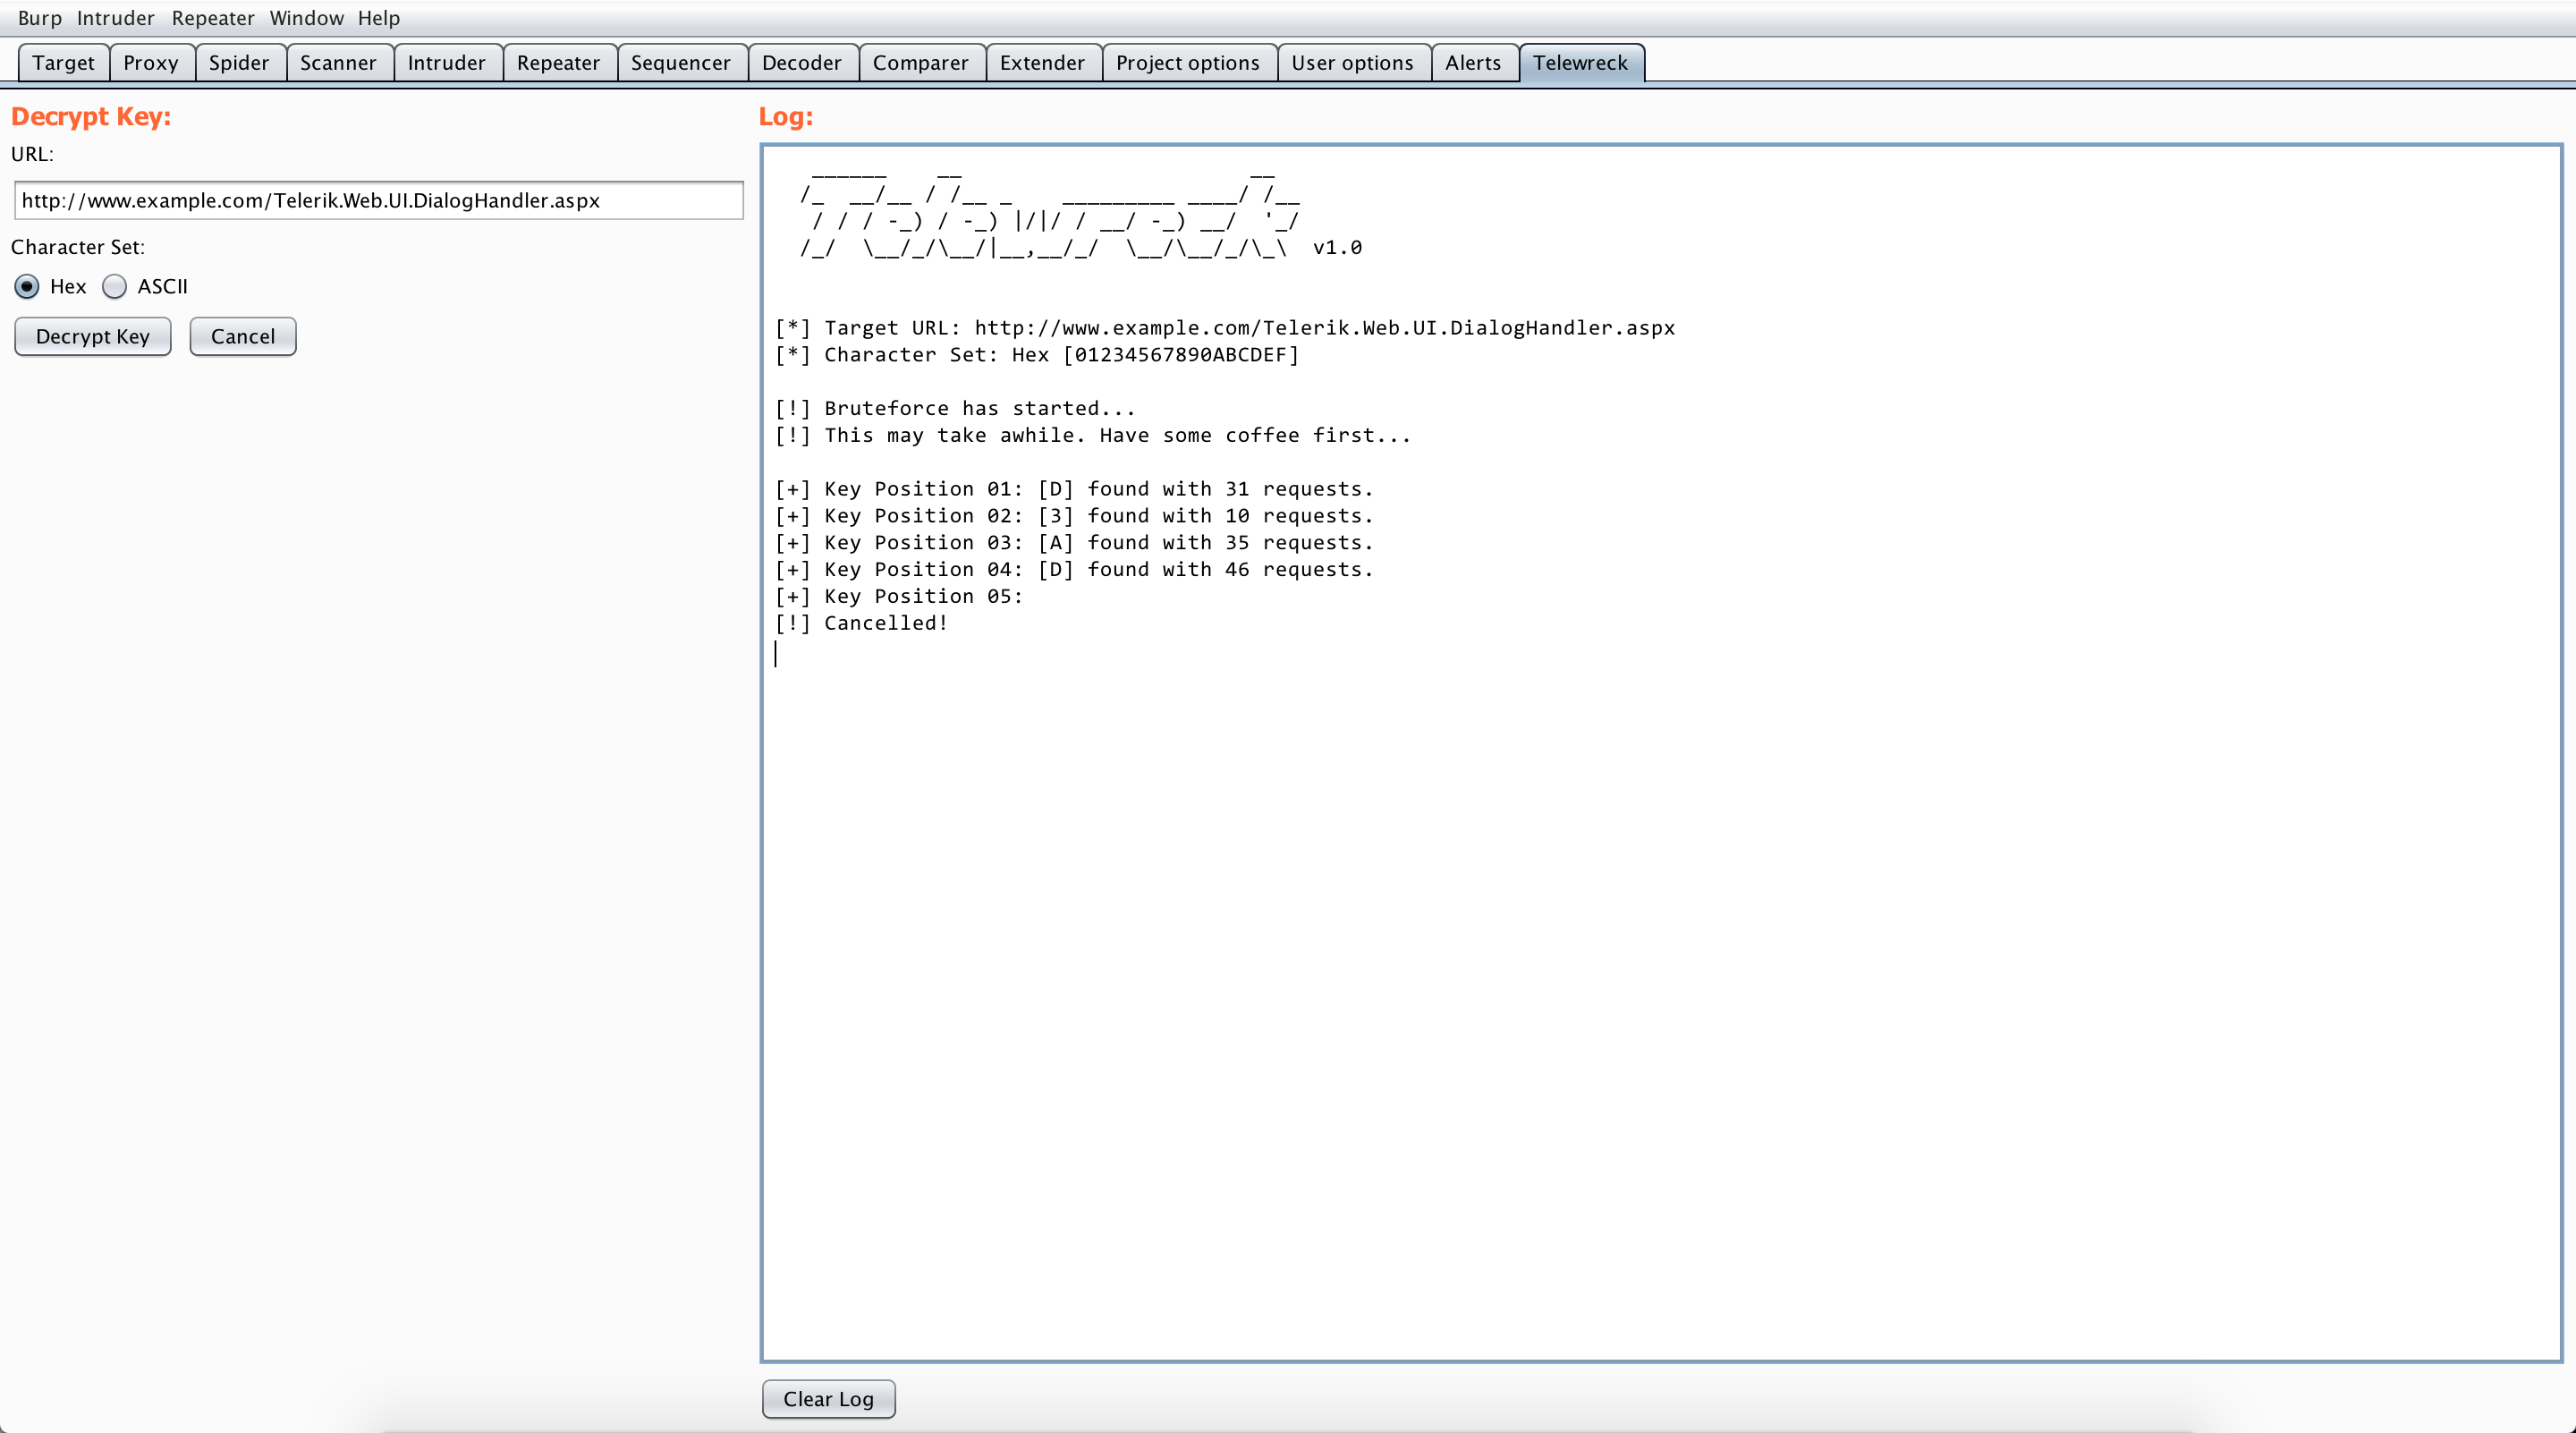
- オリジナルのエクスプロイトツールと同様に、キーをブルートフォースし、「Document Manager」リンクを発見します。
スクリーンショット

インストール方法
- telewreck.py をダウンロードします。
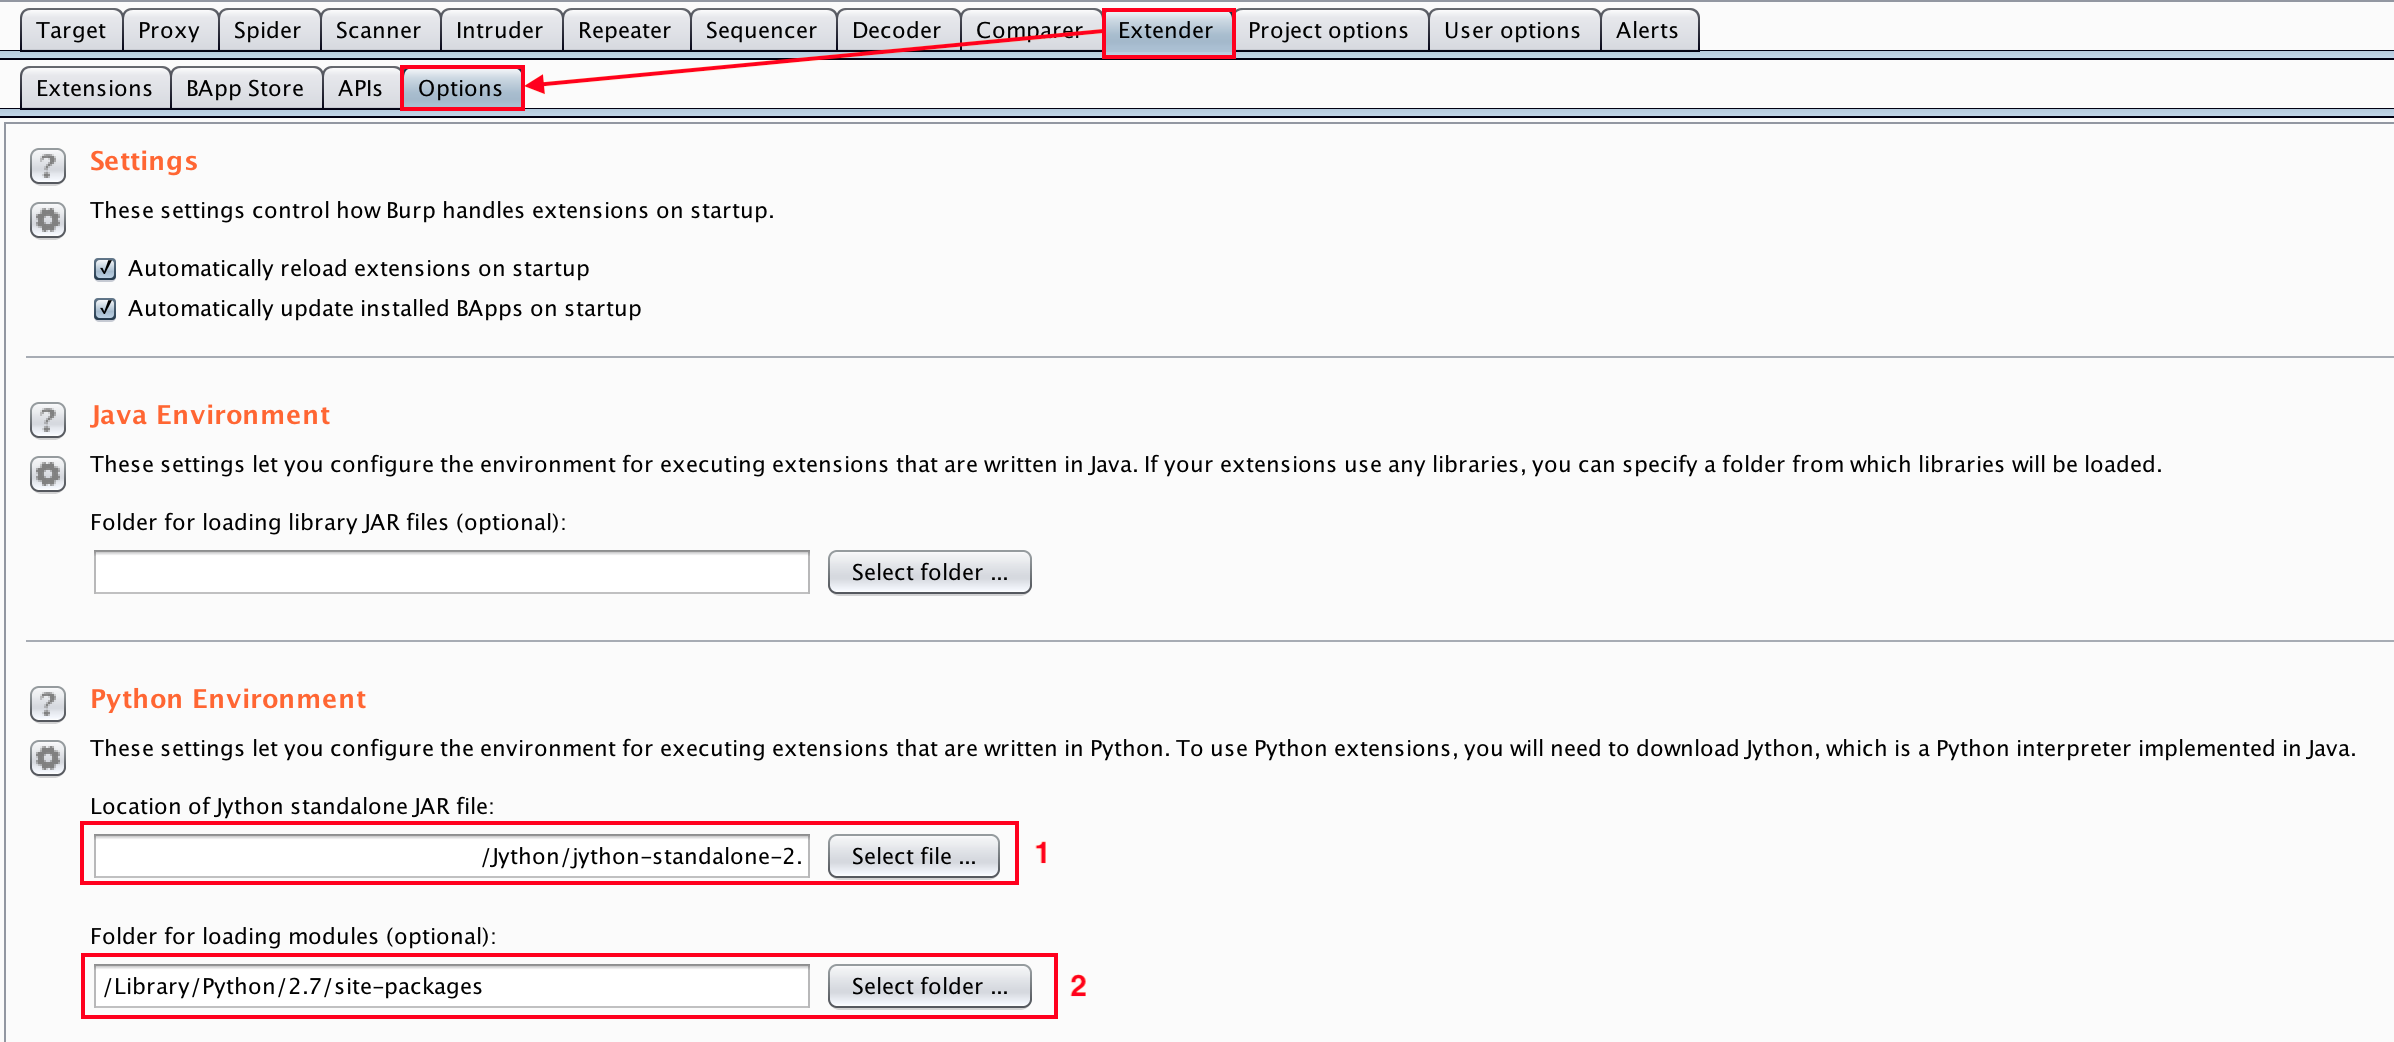
sudo pip install requests を実行して、Python の requests モジュールをインストールします。- Burp の Extender > Options タブに移動します。次に、Python Environment セクションで、jython-standalone-2.7.0.jar ファイル (1) と、Python の requests モジュールが配置されているディレクトリ (2) を指定します。
- Extender > Extensions タブに移動し、Add ボタンをクリックします。新しいウィンドウで telewreck.py の場所を参照し、Next ボタンをクリックします。

- エラーがなければ、Burp に Telewreck タブが表示されます。

注意事項
- この拡張機能には Python の requests モジュールが必要です。
pip install requests を実行してインストールしてください。
- Telewreck タブ下のテキストエリアはコンソールとして動作しません。そのため、
stdout や stderr の出力はここでは確認できません。ただし、Extender タブの Output および Errors セクションで確認できます。
- 別のブルートフォースを実行する前に、Cancel ボタンをクリックして現在の処理をまずキャンセルしてください。
- キーをブルートフォースできない場合、おそらくキーが安全に設定されているか、アプリケーションが Telerik のデフォルトインストールを使用していない可能性があります。
- キーがブルートフォースできない場合や問題が発生した場合は、元のエクスプロイトツールに戻すことを推奨します。
今後の予定
- Telerik.Web.UI.DialogHandler.aspx の特定
追記: 本ツールの開発は初めての試みであり、コーディングスタイルが拙い点をご容赦ください。本ツールの開発への貢献や改善は自由に行ってください。
免責事項: 本ツールは教育目的のみで作成されています。
 capt-meelo/telewreck

