
 cappricio-securities/cve-2023-27524
Apache Superset - 認証バイパス


Python3とpipをインストールします 手順はこちら(これができなければ、このツールを使うべきではありません)
pip install CVE-2023-27524
CVE-2023-27524 -h脆弱性検出時の即時通知を受け取るため、Telegram APIと統合しました。
CVE-2023-27524 --chatid <YourTelegramChatID>
@CappricioSecuritiesTools_bot を検索してスタートをクリックこのツールには複数のユースケースがあります。
CVE-2023-27524 -u http://example.com
CVE-2023-27524 -i urls.txt
CVE-2023-27524 -i urls.txt -o out.txt
CVE-2023-27524について学びたい場合?以下のコマンドを実行
CVE-2023-27524 -b
🚨 免責事項
このツールはセキュリティバグの特定と支援のために作成されたものであり、Cappricio Securitiesは不正使用について一切の責任を負いません。 法律的かつ倫理的な範囲内で責任を持って使用してください。🔐🛡️
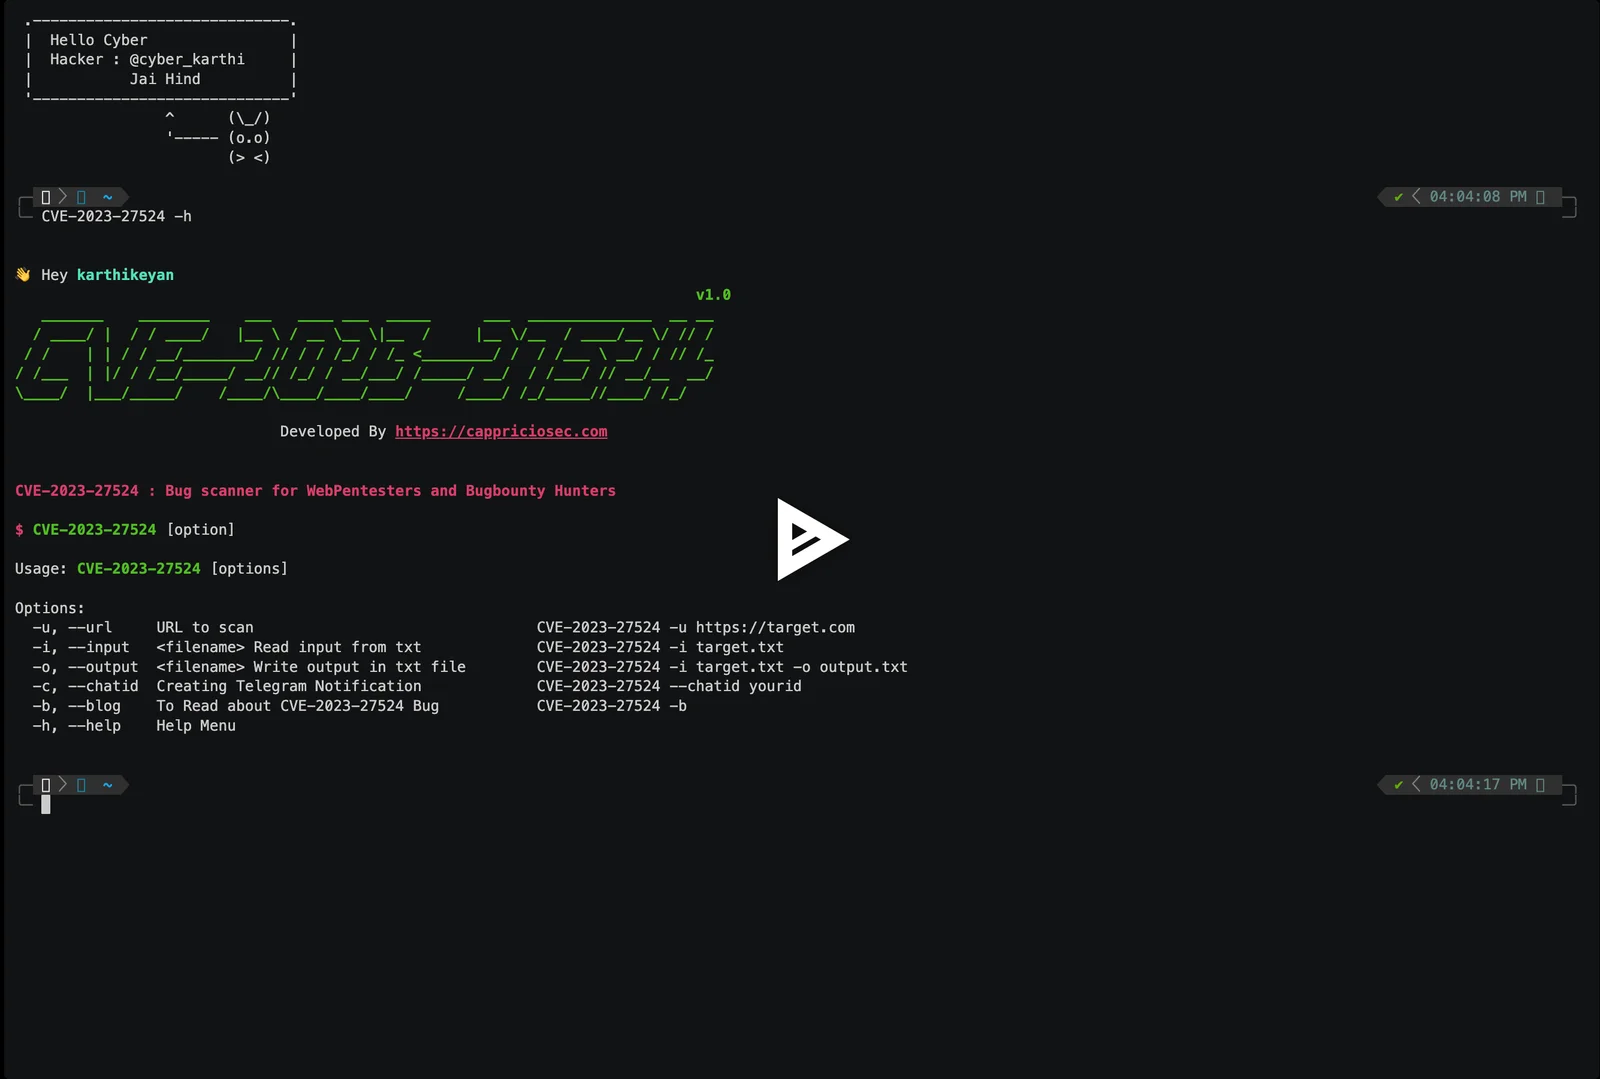
👋 Hey Hacker
                                                                             v1.0
   _______    ________    ___   ____ ___  _____      ___  ______________  __ __
  / ____/ |  / / ____/   |__ \ / __ \__ \|__  /     |__ \/__  / ____/__ \/ // /
 / /    | | / / __/________/ // / / /_/ / /_ <________/ /  / /___ \ __/ / // /_
/ /___  | |/ / /__/_____/ __// /_/ / __/___/ /_____/ __/  / /___/ // __/__  __/
\____/  |___/_____/    /____/\____/____/____/     /____/ /_/_____//____/ /_/

                              Developed By https://cappriciosec.com


CVE-2023-27524 : ウェブペンテスターとバグバウンティハンターのためのバグスキャナー

$ CVE-2023-27524 [option]

使い方: CVE-2023-27524 [options]
| 引数 | 型 | 説明 | 例 |
|---|---|---|---|
-u | --url | スキャンするURL | CVE-2023-27524 -u https://target.com |
-i | --input | ファイル名 txtファイルから入力読み込み | CVE-2023-27524 -i target.txt |
-o | --output | ファイル名 出力をtxtファイルに書き込み | CVE-2023-27524 -i target.txt -o output.txt |
-c | --chatid | Telegram通知の作成 | CVE-2023-27524 --chatid yourid |
-b | --blog | CVE-2023-27524バグについて読む | CVE-2023-27524 -b |
-h | --help | ヘルプメニュー | CVE-2023-27524 -h |


ご意見・ご感想がございましたら、[email protected] までお知らせください。


